
 #1

 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 lachlan2k/react2shell-cve-2025-55182-original-poc
React2Shell (CVE-2025-55182) के लिए मूल प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट्स, जो Webpack चंक पार्सिंग कमजोरियों के माध्यम से Next.js अनुप्रयोगों में रिमोट…
 bahaabdelwahed/killshot
एक पेनिट्रेशन टेस्टिंग फ्रेमवर्क, सूचना संग्रह उपकरण और वेबसाइट भेद्यता स्कैनर
 programa-stic/barf-project
BARF : एक बहु-प्लेटफ़ॉर्म ओपन सोर्स बाइनरी विश्लेषण और रिवर्स इंजीनियरिंग फ्रेमवर्क
 gh05tcrew/metasploitmcp
Metasploit के लिए MCP सर्वर
 pedrib/poc
एडवाइजरी, प्रूफ ऑफ कॉन्सेप्ट फाइलें और एक्सप्लॉइट्स जो @pedrib द्वारा सार्वजनिक किए गए हैं।
 mafifrizi/ares
स्वायत्त रेड-टीम एंगेजमेंट प्लेटफ़ॉर्म, जिसमें MITRE ATT&CK मॉड्यूल ऑर्केस्ट्रेशन, DAG हमला-पथ समाधान, OPSEC नियंत्रण, एन्क्रिप्टेड क्रेडेंशियल…
 niemand-sec/anticheat-testing-framework
किसी भी एंटी-चीट का परीक्षण करने के लिए फ्रेमवर्क
 omriher/captipper
दुर्भावनापूर्ण HTTP ट्रैफ़िक एक्सप्लोरर
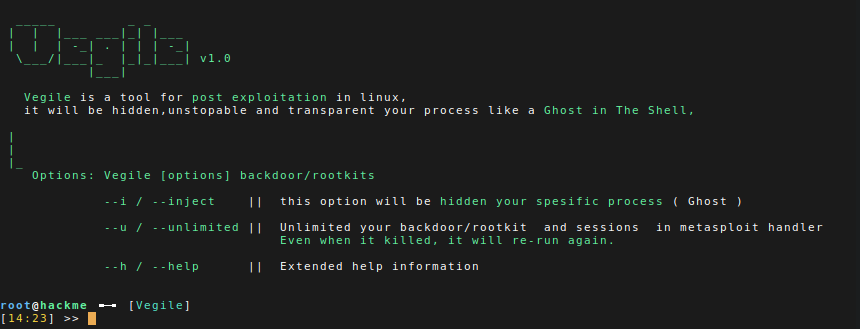 screetsec/vegile
यह उपकरण आपके बैकडोर/रूटकिट को स्थापित करेगा; जब बैकडोर पहले से स्थापित हो जाएगा, तो यह आपकी विशिष्ट प्रक्रिया को छिपाएगा, मेटास्प्लॉइट में आपके सत्र…
 worawit/cve-2021-3156
Sudo Baron Samedit एक्सप्लॉइट
 hackerschoice/thc-archive
सुरक्षा अनुसंधान समूह (उर्फ हैकर्स) द हैकर चॉइस के सभी रिलीज़
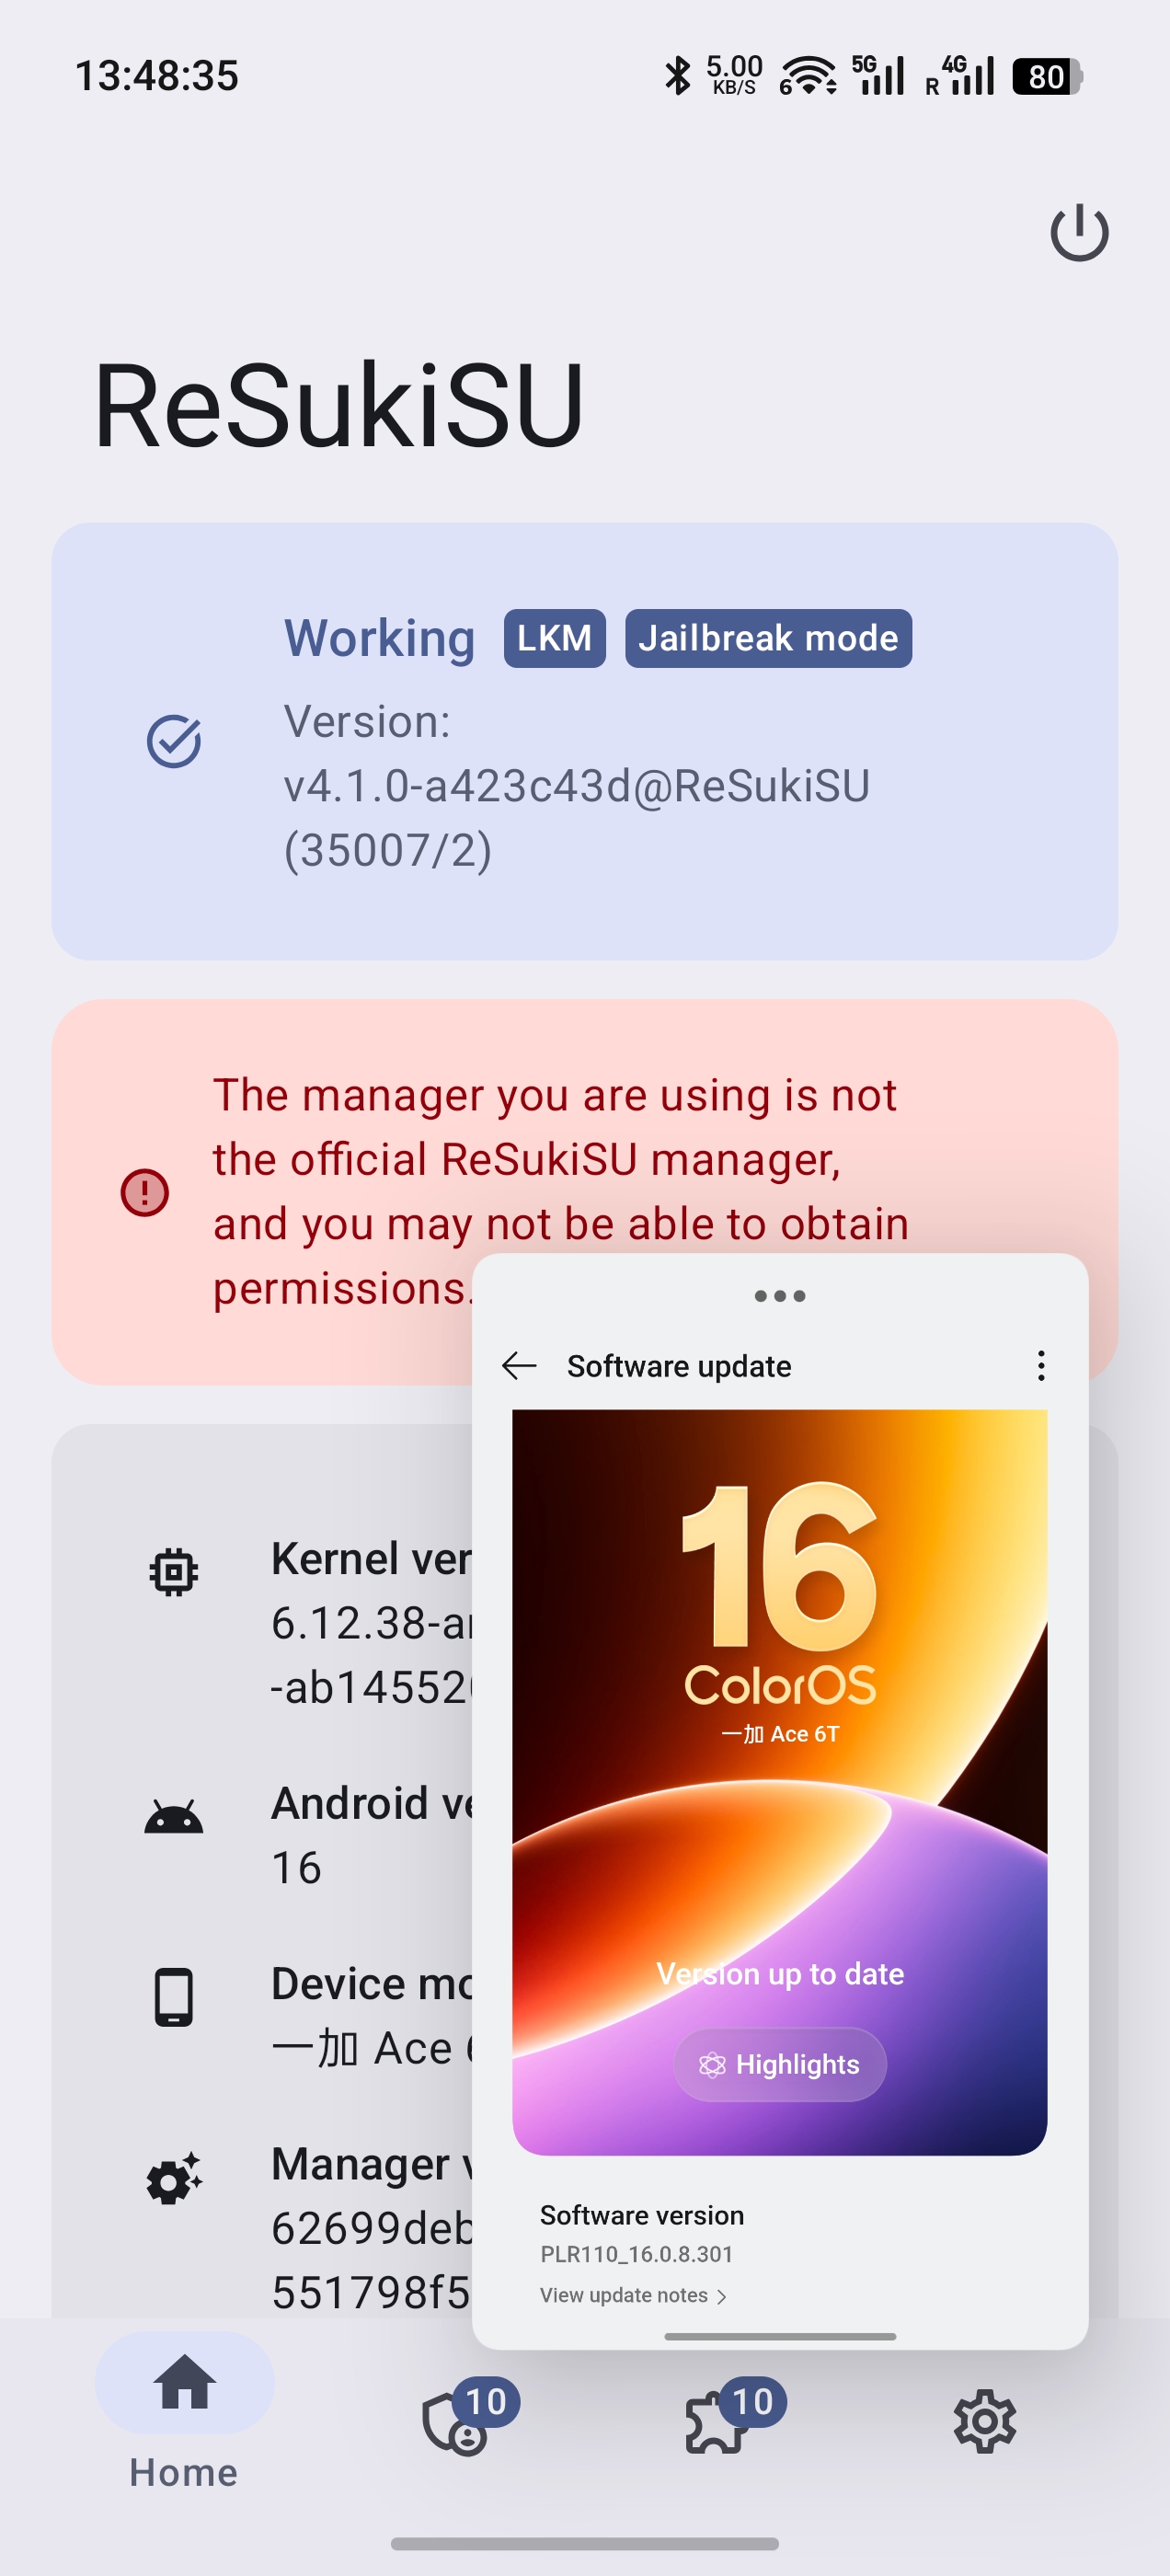 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) लॉक्ड बूटलोडर वाले Android डिवाइसों के लिए कर्नेल एक्सप्लॉइट
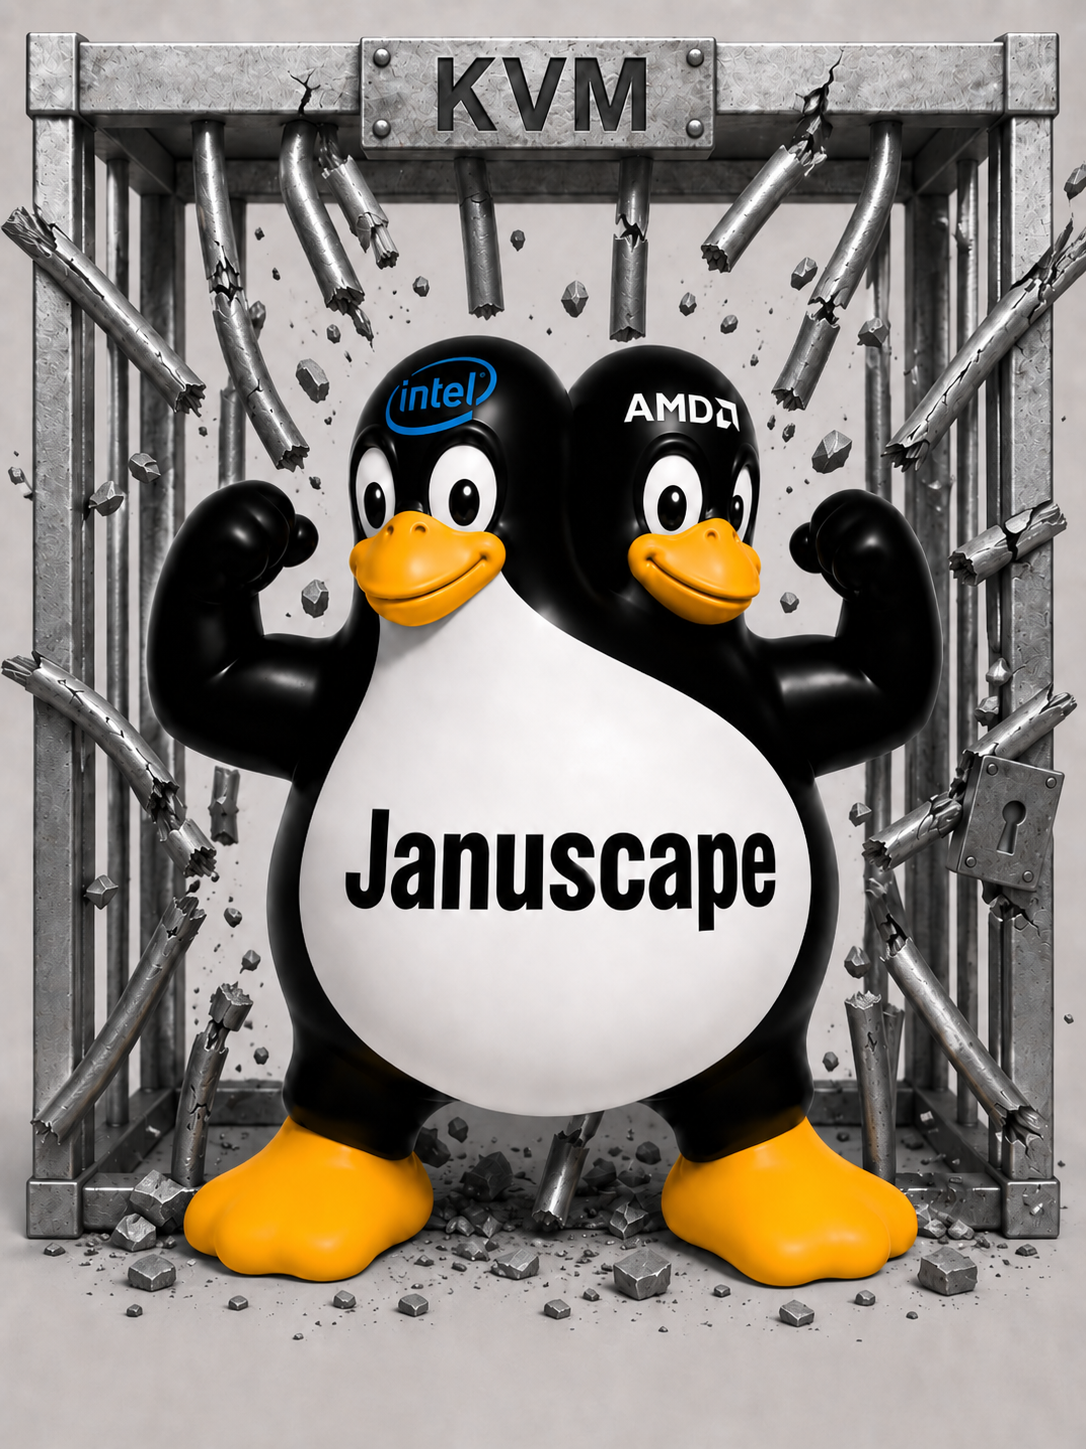 v4bel/januscape
KVM/x86 में अतिथि-से-होस्ट एस्केप शोषण (CVE-2026-53359) जो छाया MMU अनुकरण में use-after-free का लाभ उठाता है। इसमें Intel/AMD आर्किटेक्चर पर होस्ट…
 0xsp-srd/mortar
सुरक्षा उत्पादों (AV/EDR/XDR) की पहचान और रोकथाम को पराजित और मोड़ने की परिहार तकनीक
 tanc7/exocet-av-evasion
EXOCET - AV-एवेडिंग, अनडिटेक्टेबल, पेलोड वितरण उपकरण
 smgorelik/windows-rce-exploits
शोषण नमूनों का डेटाबेस **RCE** (रिमोट कोड एक्ज़ीक्यूशन) शोषण और **WINDOWS** के लिए प्रूफ-ऑफ-कॉन्सेप्ट्स का एक भंडार है, नमूने रेड और ब्लू टीमों के…









