
 #1

 ed1s0nz/cyberstrikeai
AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को…
 1llu50ry/mcp-reverse
MCP सर्वर जो 180+ रिवर्स-इंजीनियरिंग टूल्स को उजागर करता है, जो Ghidra, IDA, x64dbg, Frida और 56 अन्य बैकएंड्स को नेटिव बाइनरी पार्सर्स और…
 boundaryx/cloudrasp-log4j2
log4j2 CVE-2021-44228 भेद्यता के खिलाफ बचाव के लिए एक RASP उपकरण। एक रनटाइम एप्लिकेशन सेल्फ-प्रोटेक्शन मॉड्यूल विशेष रूप से log4j2 RCE…
 usestrix/strix
आपके ऐप की कमज़ोरियों को खोजने और ठीक करने के लिए ओपन-सोर्स AI पेनेट्रेशन टेस्टिंग टूल।
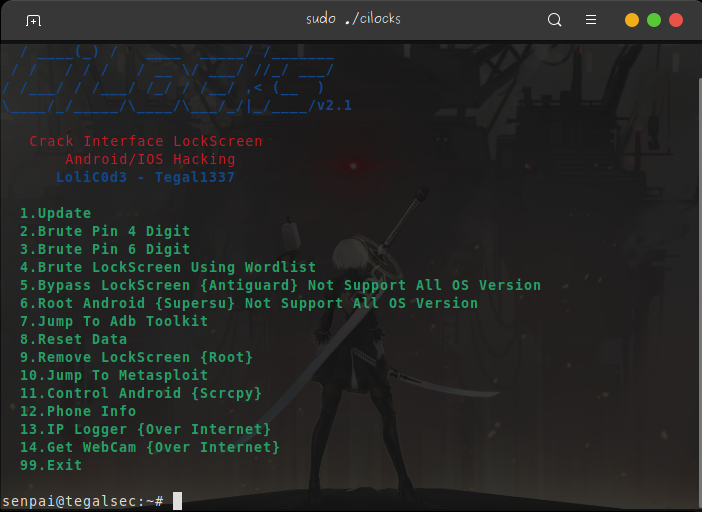 tegal1337/cilocks
क्रैक इंटरफ़ेस लॉकस्क्रीन, मेटास्प्लॉइट और अधिक एंड्रॉइड/आईओएस हैकिंग
 zenyxx-xd/rootmyvivo
एक-क्लिक रूट vivo/iQOO डिवाइसों के लिए लॉक बूटलोडर पर | CVE-2026-43499 + KernelSU
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 karmanya03/overthrone
All-Rust Active Directory शोषण फ्रेमवर्क: LDAP/SMB/Kerberos प्रगणना, attack-graph पथ-खोज, Kerberoasting, NTLM relay, ticket forging, DCSync, और…
 sqlmapproject/sqlmap
स्वचालित SQL इंजेक्शन और डेटाबेस अधिग्रहण उपकरण
 oopnv70-lab/ghostlock-aak-apk
# GhostLock AAK लॉन्चर - CVE-2026-43499 Linux कर्नेल rtmutex स्टैक UAF स्थानीय विशेषाधिकार वृद्धि ट्रिगर (GPLv3)
 bishopfox/sliver
प्रतिद्वंद्वी अनुकरण ढांचा
 projectdiscovery/nuclei-templates
सुरक्षा कमजोरियों का पता लगाने के लिए nuclei इंजन के लिए समुदाय द्वारा क्युरेट किए गए टेम्पलेट्स की सूची।
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 r0rt1z2/ghostlock
कुछ Amazon उपकरणों के लिए कर्नेल रूट एक्सप्लॉइट (CVE-2026-43499)
 peass-ng/peass-ng
PEASS - विशेषाधिकार वृद्धि के लिए अद्भुत स्क्रिप्ट्स सूट (रंगों के साथ)
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 newazbenalam/root-my-galaxy-payloads
Samsung Galaxy मॉडलों के लिए डिवाइस-विशिष्ट CVE-2026-43499 रूट पेलोड और KernelSU आर्टिफ़ैक्ट, फ़र्मवेयर प्रोफ़ाइल, एक्सप्लॉइट सोर्स और एक सपोर्ट फ़ीड…







