#1
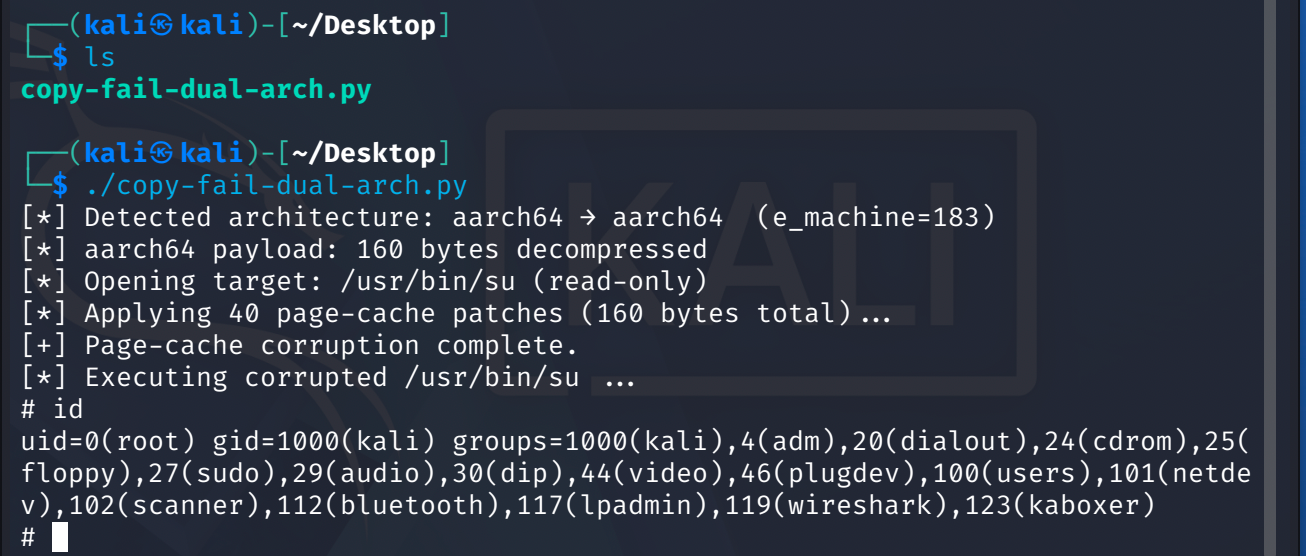
 0xer0/cve-2026-31431-copy-fail-add-arm64
Python एक्सप्लॉइट CVE-2026-31431 के लिए, जो AF_ALG और splice() के माध्यम से Linux कर्नेल में स्थानीय विशेषाधिकार वृद्धि है, जो page cache में लिखकर…
 kongqbin/cve-2016-5195
शैक्षिक कार्यान्वयन Dirty COW (CVE-2016-5195) विशेषाधिकार वृद्धि शोषण का, जिसमें रेस कंडीशन पेलोड और Linux सिस्टम के लिए SUID-आधारित रूट शेल वृद्धि…
 whatswrongandwhy/cve-2017-16995
CVE-2017-16995 के लिए एक स्वतंत्र शोषण, एक Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो सुरक्षा परीक्षण के लिए एक उपयोग-के-लिए-तैयार…
 0b0111100/2008
Linux कर्नेल एक्सप्लॉइट कार्यान्वयन जो CVE-2008-0600, CVE-2008-0900, और CVE-2008-4210 को लक्षित करते हैं, विशेषाधिकार वृद्धि और स्थानीय हमलों के लिए…
 0b0111100/2006
लिनक्स कर्नेल विशेषाधिकार वृद्धि शोषण जो CVE-2006-2451 और CVE-2006-3626 को लक्षित करते हैं, कमजोर सिस्टम पर स्थानीय विशेषाधिकार वृद्धि के लिए…
 aboubacar70/lab1-metasploitable
vsftpd 2.3.4 ftp सेवा (CVE-2011-2523) पर भेद्यता का शोषण
 r3dw4n48m3d/cve-2021-3493-exploit
C-आधारित स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2021-3493 के लिए, जो Linux कर्नेल 5.11 से पहले के OverlayFS को लक्षित करता है। अधिकृत सुरक्षा परीक्षण के…
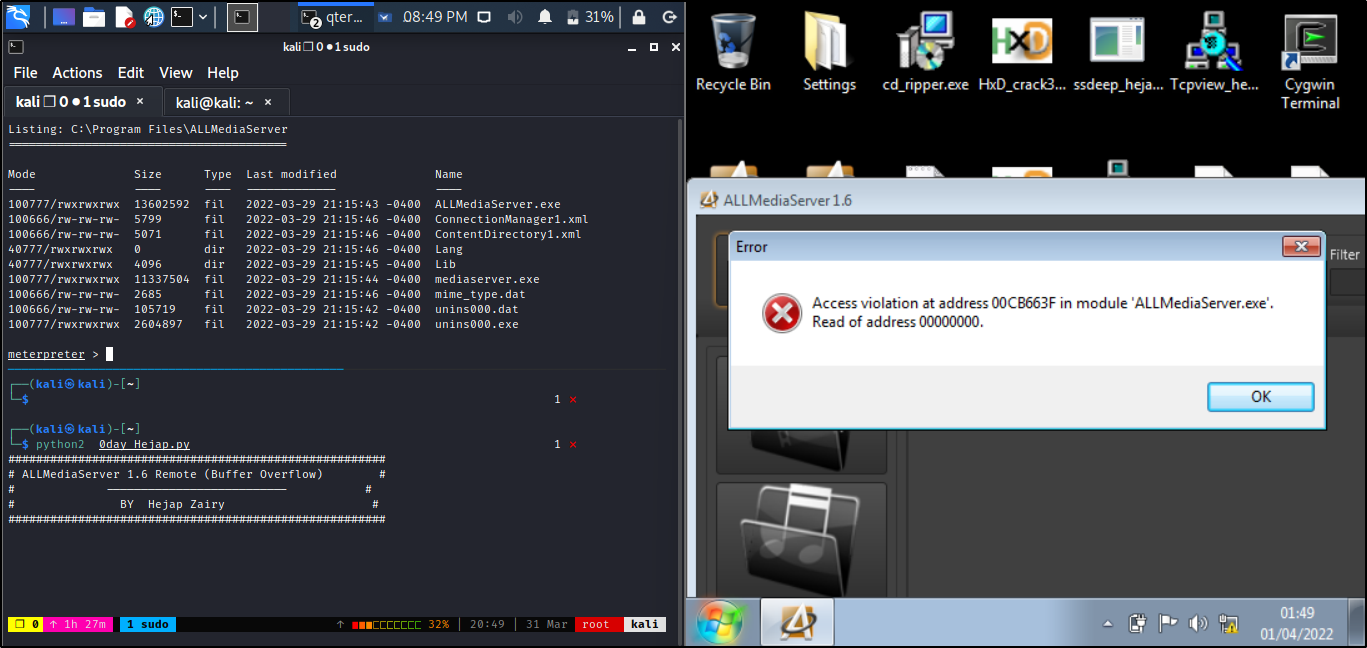 matrix07ksa/allmediaserver-1.6-buffer-overflow
ALLMediaServer 1.6 के लिए SEH अधिलेखन के साथ रिमोट बफ़र ओवरफ़्लो एक्सप्लॉइट, CVE-2022-28381 को लक्षित करने वाले Metasploit मॉड्यूल के रूप में प्रदान…
 flags-alt/abyss-c2
पूर्ण-स्टैक C2 फ्रेमवर्क IoT शोषण (CVE-2020-25078) के लिए, जिसमें रीयल-टाइम वेब पैनल, मल्टी-सोर्स टारगेट अधिग्रहण, भेद्यता स्कैनिंग,…
 0b0111100/2009
लिनक्स कर्नेल शोषणों का संग्रह जो CVE-2009-1185, CVE-2009-1337, CVE-2009-2692, CVE-2009-2698, और CVE-2009-3547 को लक्षित करता है, जो विशेषाधिकार…
 exploiteoom/cve-2026-31431
CVE-2026-31431 के लिए एक्सप्लॉइट जो उपयोगकर्ता आईडी बदलकर विशेषाधिकार बढ़ाता है, जिसमें सत्यापन स्क्रिप्ट और algif_aead भेद्यता के लिए शमन निर्देश…
 jnamerz/copyfail-cve-2026-31431
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट का C कार्यान्वयन, जो भेद्यता को प्रदर्शित करता है और सुरक्षा परीक्षण के लिए कंपाइल-एंड-रन…
 s1eezer/cve-2026-8069
# CVE-2026-8069 के लिए तकनीकी विवरण और प्रूफ-ऑफ-कॉन्सेप्ट Acer NitroSense और PredatorSense सेवाओं में स्थानीय विशेषाधिकार वृद्धि (local privilege…
 ckq7703/cve-2020-1472
CVE-2020-1472 (Zerologon) के लिए एक्सप्लॉइट जो Netlogon में क्रिप्टोग्राफिक खामी का फायदा उठाकर Active Directory वातावरण में डोमेन एडमिन तक…
 callrbx/pkexec-lpe-poc
CVE-2021-4034 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, pkexec में एक स्थानीय विशेषाधिकार वृद्धि, जो रूट विशेषाधिकारों के साथ मनमाना पेलोड निष्पादन की…
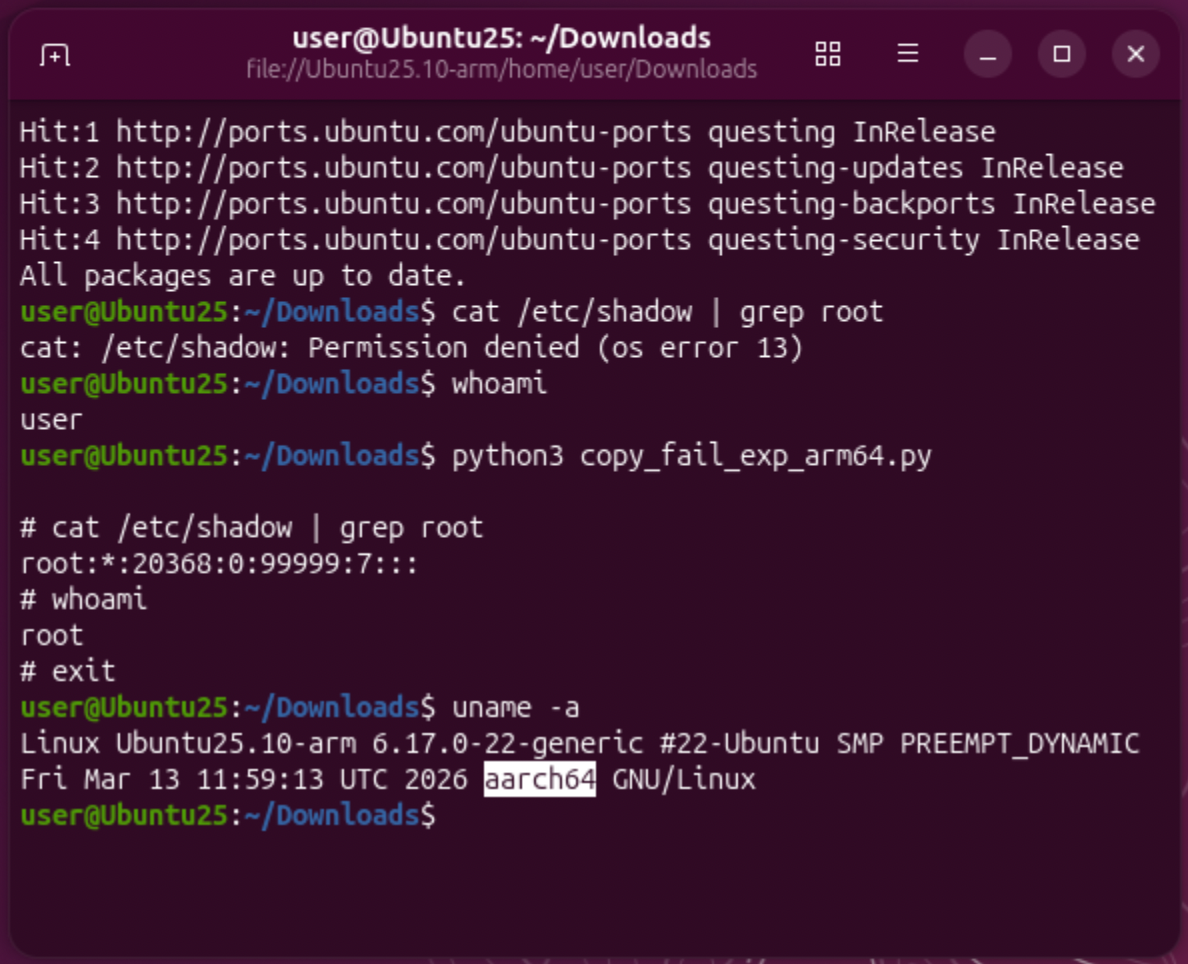 pascal-gujer/cve-2026-31431
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो authencesn लॉजिक बग के माध्यम से Linux स्थानीय विशेषाधिकार वृद्धि (local privilege…
 0x00-0x00/cve-2015-3224
Ruby-On-Rails कंसोल CVE-2015-3224 में RCE के लिए Metasploit मॉड्यूल का संशोधन