
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-31431-Copy-Fail-add-arm64 — Python एक्सप्लॉइट CVE-2026-31431 के लिए, जो AF_ALG और splice() के माध्यम से Linux कर्नेल में स्थानीय विशेषाधिकार वृद्धि है, जो page cache में लिखकर arm64 और x86 पर root प्राप्त करता है। | Kitploit
उपकरण/GitHubGitHub/0xer0/cve-2026-31431-copy-fail-add-arm64
विशेषाधिकार वृद्धिशोषण फ्रेमवर्कभेद्यता विश्लेषणशोषणबाइनरी शोषण
GitHub0xer0/cve-2026-31431-copy-fail-add-arm64

CVE-2026-31431-Copy-Fail-add-arm64

Python एक्सप्लॉइट CVE-2026-31431 के लिए, जो AF_ALG और splice() के माध्यम से Linux कर्नेल में स्थानीय विशेषाधिकार वृद्धि है, जो page cache में लिखकर arm64 और x86 पर root प्राप्त करता है।

साझा करें
रिपॉजिटरी देखें
21616 महीने पहलेअभी तक समीक्षित नहीं

भेद्यता अवलोकन

आइटमसामग्री
CVE आईडीCVE-2026-31431
भेद्यता नामCopy Fail
भेद्यता प्रकारLinux कर्नेल स्थानीय विशेषाधिकार वृद्धि (LPE)
CVSS 3.1 स्कोर7.8 (HIGH)
CWECWE-669: Incorrect Resource Transfer Between Spheres
प्रभावित दायरा2017 से अप्रैल 2026 के बीच निर्मित सभी Linux कर्नेल
CISA KEVसूचीबद्ध, निर्धारित सुधार तिथि 2026-05-15
सार्वजनिक तिथि2026-04-29

भेद्यता सिद्धांत

2017 में कर्नेल ने algif_aead क्रिप्टो मॉड्यूल में एक इन-प्लेस एन्क्रिप्शन ऑप्टिमाइज़ेशन (in-place optimization) पेश किया। इस ऑप्टिमाइज़ेशन के कारण page-cache पेज गलती से लिखने योग्य target scatterlist में डाल दिए गए। हमलावर AF_ALG socket को splice() सिस्टम कॉल के साथ जोड़कर किसी भी फ़ाइल (root के स्वामित्व वाली केवल-पठनीय फ़ाइलों सहित) के page cache में डेटा लिख सकता है।

हमले की श्रृंखला: AF_ALG socket → splice() → page-cache लेखन प्रिमिटिव → setuid बाइनरी के page cache में छेड़छाड़ → उस फ़ाइल को निष्पादित करके root विशेषाधिकार प्राप्त करना

हमले की विशेषताएँ:

  • कोई रेस कंडीशन नहीं (रेस कंडीशन नहीं, यह एक सीधा तार्किक दोष है)
  • किसी कर्नेल डिबग सुविधा की आवश्यकता नहीं
  • किसी विशिष्ट आर्किटेक्चर ऑफ़सेट अनुकूलन की आवश्यकता नहीं
  • सामान्य शोषण स्क्रिप्ट केवल ~732 बाइट्स है, सभी प्रमुख डिस्ट्रोस पर प्रभावी

प्रभावित दायरा

सत्यापित प्रभावित डिस्ट्रोस

डिस्ट्रोप्रभावित कर्नेल संस्करण
Ubuntu 24.04 LTS6.17.0-1007-aws
Amazon Linux 20236.18.8-9.213.amzn2023
RHEL 10.16.12.0-124.45.1.el10_1
SUSE 166.12.0-160000.9-default

Debian, Arch, Fedora, Rocky, Alma, Oracle आदि डिस्ट्रोस में समान कर्नेल रेंज भी प्रभावित है।

प्रभावित कर्नेल संस्करण रेंज

निम्नलिखित फिक्स संस्करणों से कम कर्नेल संस्करण वाले सभी प्रभावित हैं:

स्थिर शाखान्यूनतम फिक्स संस्करण
5.10.x≥ 5.10.254
5.15.x≥ 5.15.204
6.1.x≥ 6.1.170
6.6.x≥ 6.6.137
6.12.x≥ 6.12.85
6.18.x≥ 6.18.22
6.19.x≥ 6.19.12
7.0.x≥ 7.0-rc7

जाँच के तरीके

1. कर्नेल संस्करण जाँचें

uname -r

आउटपुट की तुलना उपरोक्त तालिका के फिक्स संस्करणों से करें, फिक्स संस्करण से कम होने पर प्रभावित है।

2. AF_ALG कनेक्शन जाँचें

# देखें कि वर्तमान में कोई AF_ALG कनेक्शन है या नहीं
lsof | grep AF_ALG

# AF_ALG socket स्थिति देखें
ss -xa | grep alg

3. जाँचें कि algif_aead मॉड्यूल लोड है या नहीं

lsmod | grep algif_aead

यदि आउटपुट है तो मॉड्यूल लोड हो चुका है, शोषण का जोखिम मौजूद है।

4. भेद्यता सत्यापन (केवल अधिकृत परीक्षण वातावरण में)

# PoC रिपॉजिटरी क्लोन करें
git clone https://github.com/cx330zer0/CVE-2026-31431-Copy-Fail-add-arm64.git
cd CVE-2026-31431-Copy-Fail-add-arm64

# PoC चलाएँ (गैर-विशेषाधिकार प्राप्त उपयोगकर्ता के रूप में आवश्यक)
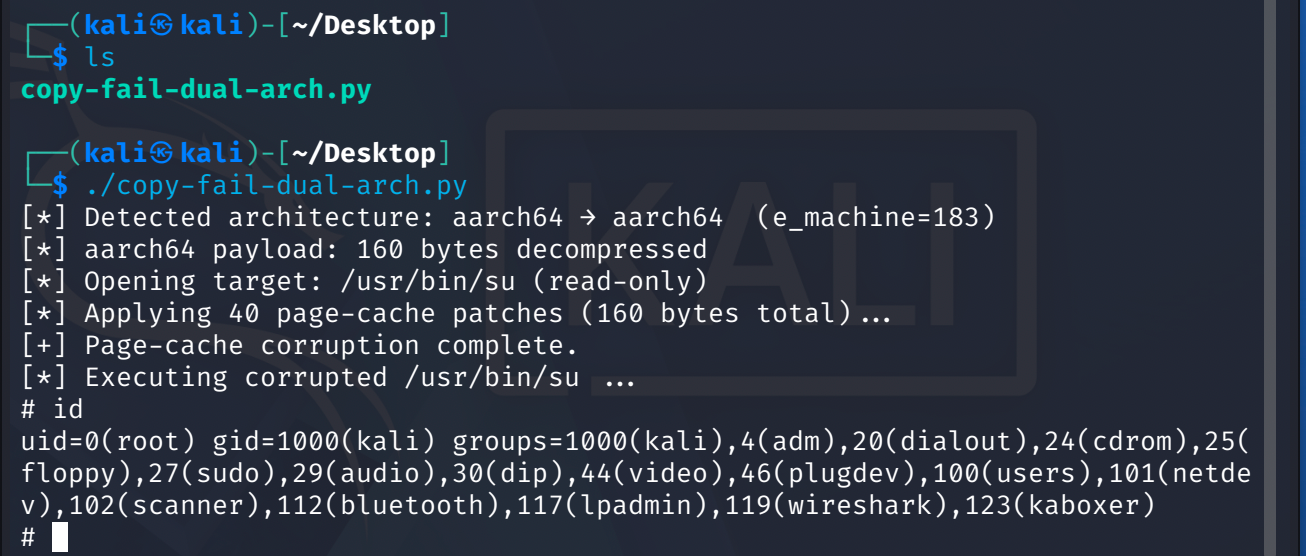
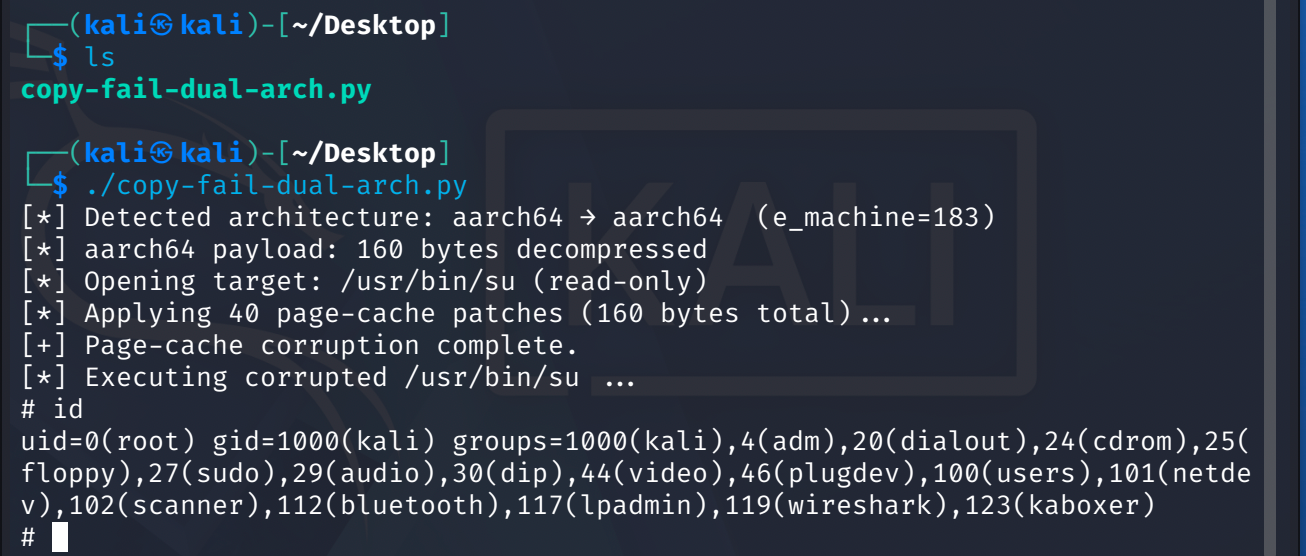
python3 copy-fail-dual-arch.py
image

यदि PoC सफलतापूर्वक root shell प्राप्त कर लेता है, तो सिस्टम इस भेद्यता से प्रभावित है।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    352
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    344
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    308

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





