#1
 pimps/ysoserial-modified
उस रिपॉजिटरी में प्रसिद्ध java deserialization exploitation टूल ysoserial के मेरे अपडेट शामिल हैं।
 jephthai/evilvm
Forth-आधारित कंपाइलर जिसे position-independent x86_64 shellcode के रूप में तैनात किया गया है, जो TCP, HTTP, ICMP, और SMB पर interactive REPL के साथ…
 turtlearm/cve-2023-0179-poc
CVE-2023-0179 के लिए शोषण, Linux nftables सबसिस्टम में एक स्टैक बफर ओवरफ्लो, modprobe_path अधिलेखन के माध्यम से अविशेषाधिकृत स्थानीय विशेषाधिकार…
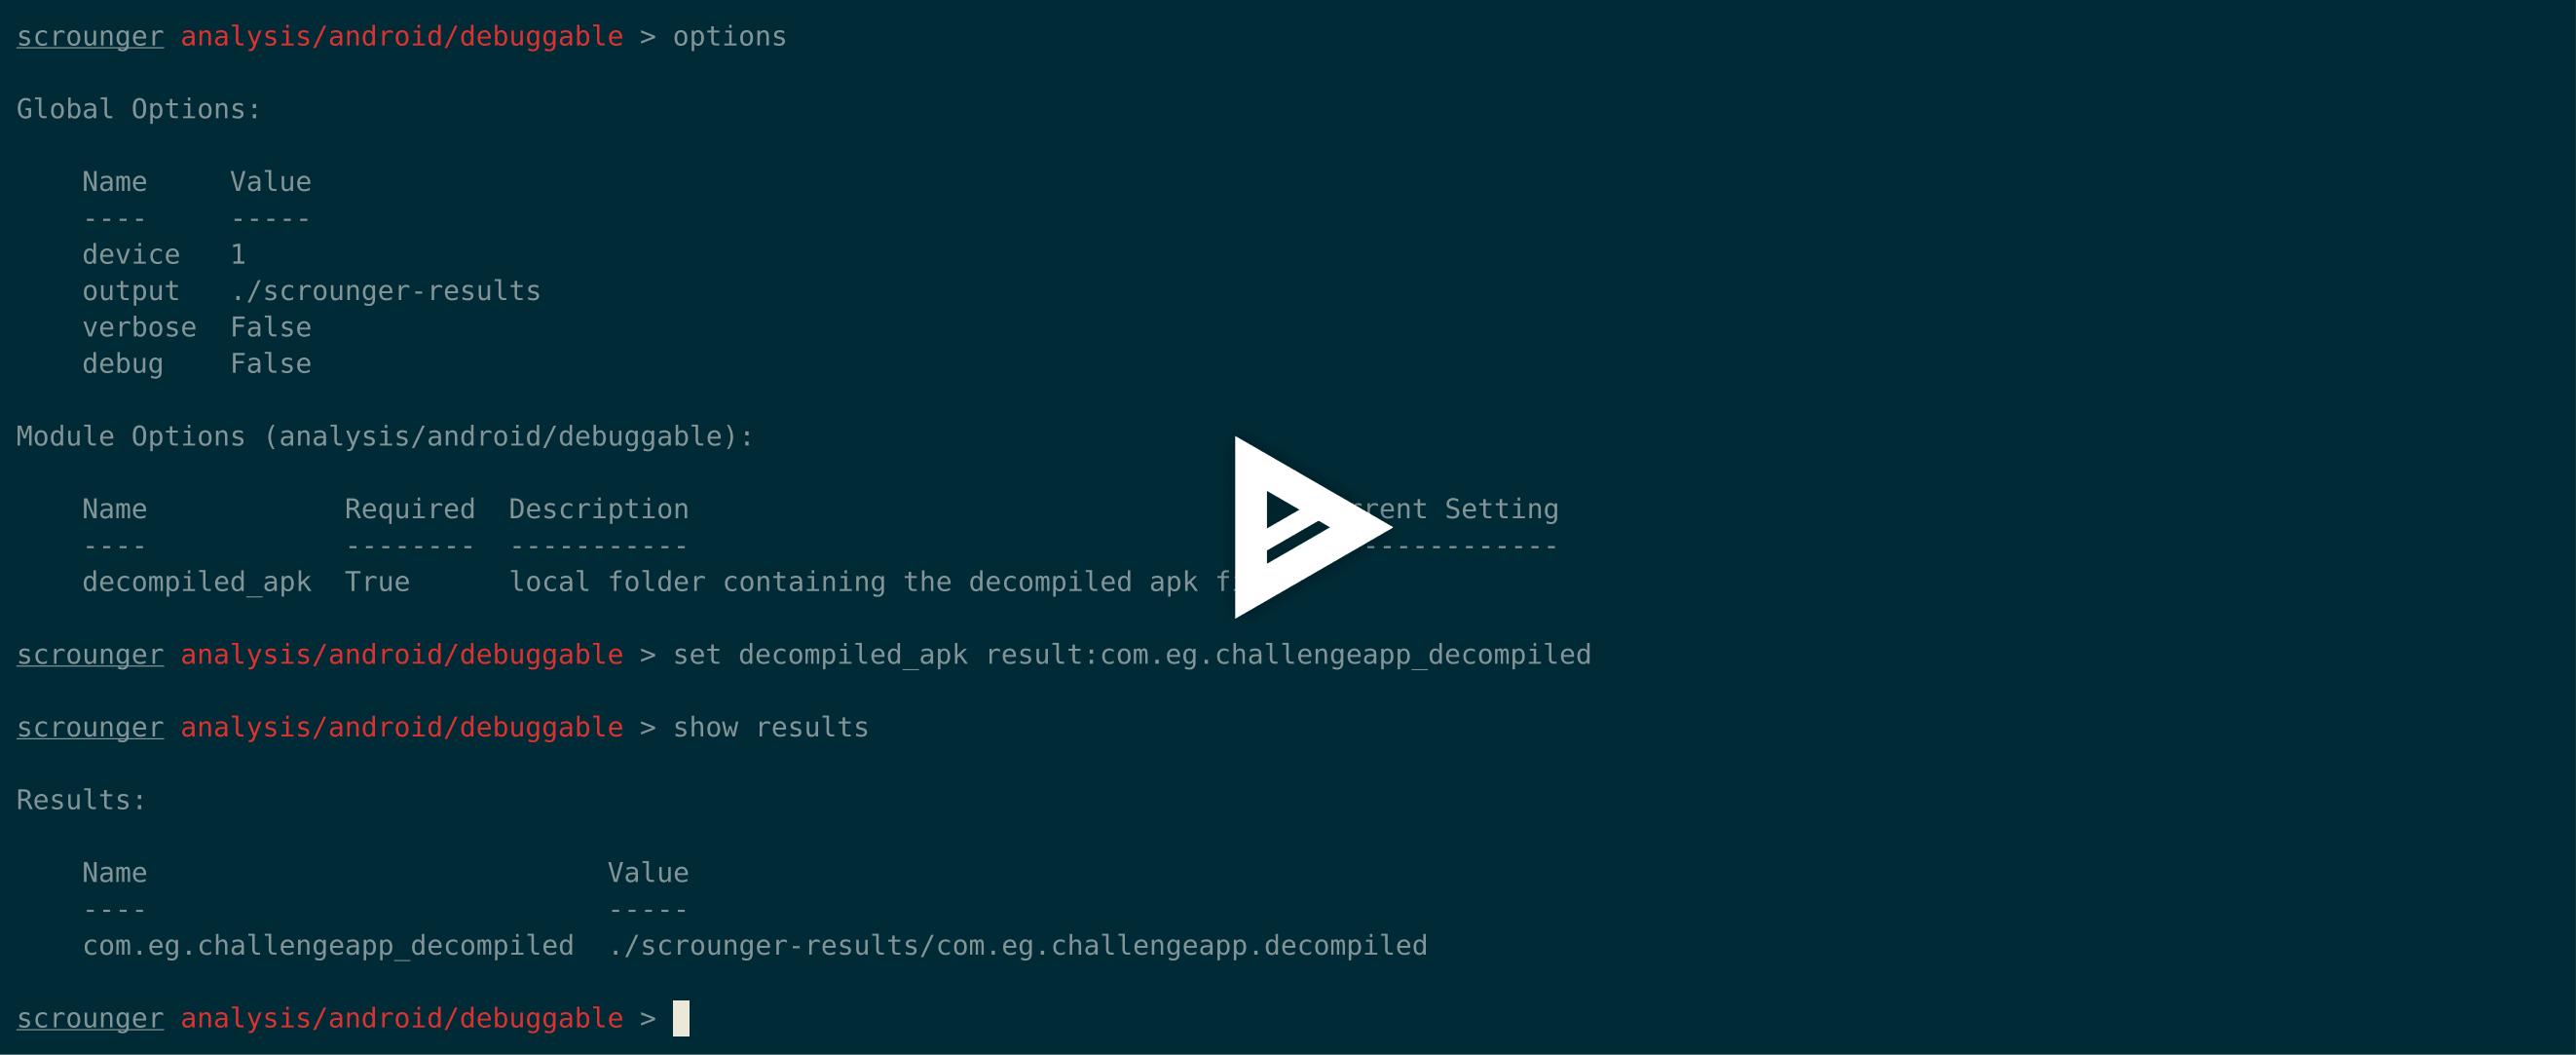 nettitude/scrounger
मोबाइल एप्लिकेशन परीक्षण टूलकिट
 genericcoding/pois0nsword
iOS 26.1 पर cve-2025-43529 और userland PAC बाईपास का उपयोग करके रीड-राइट का एक प्रदर्शन
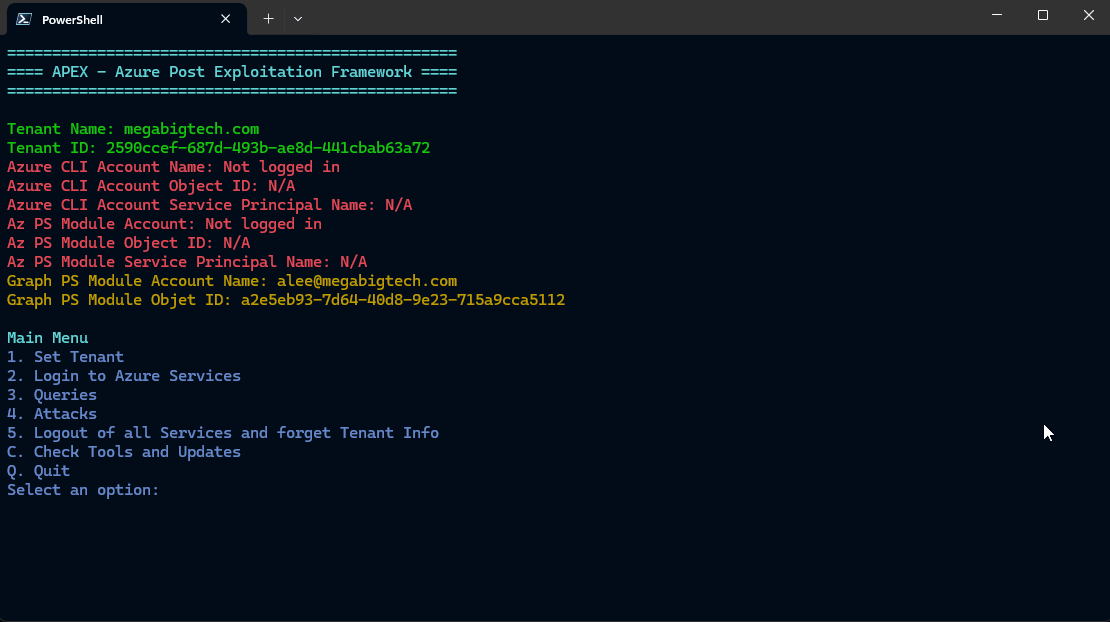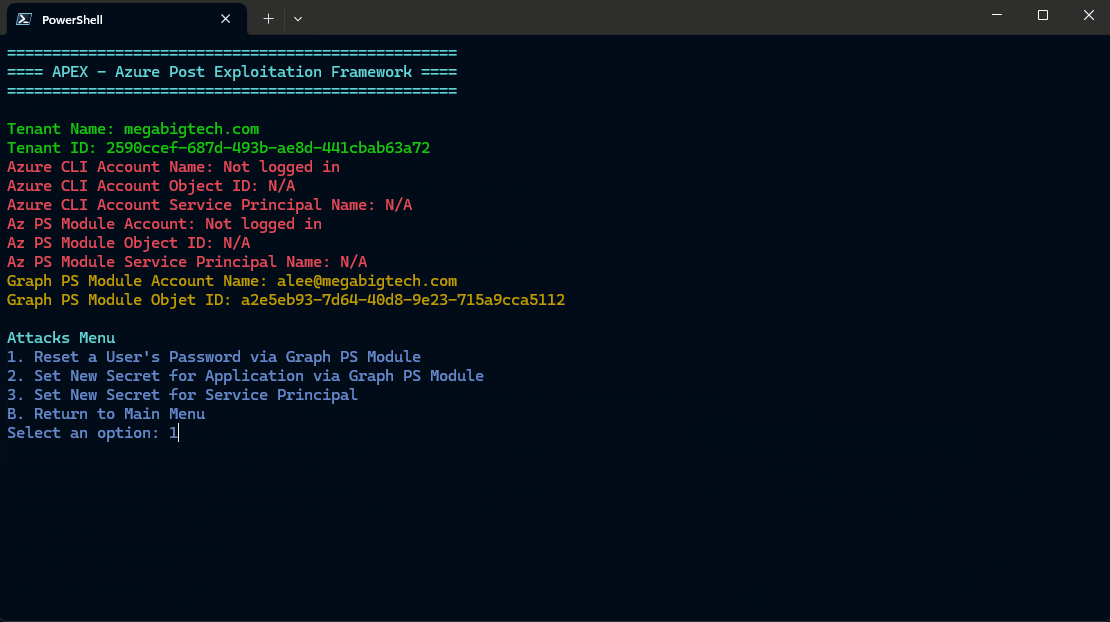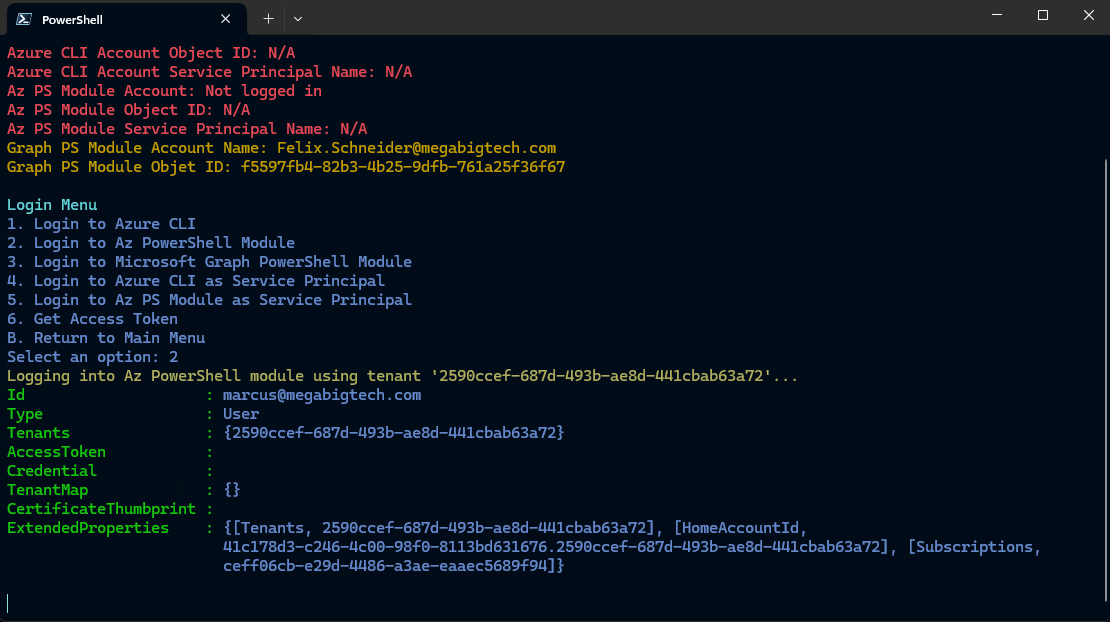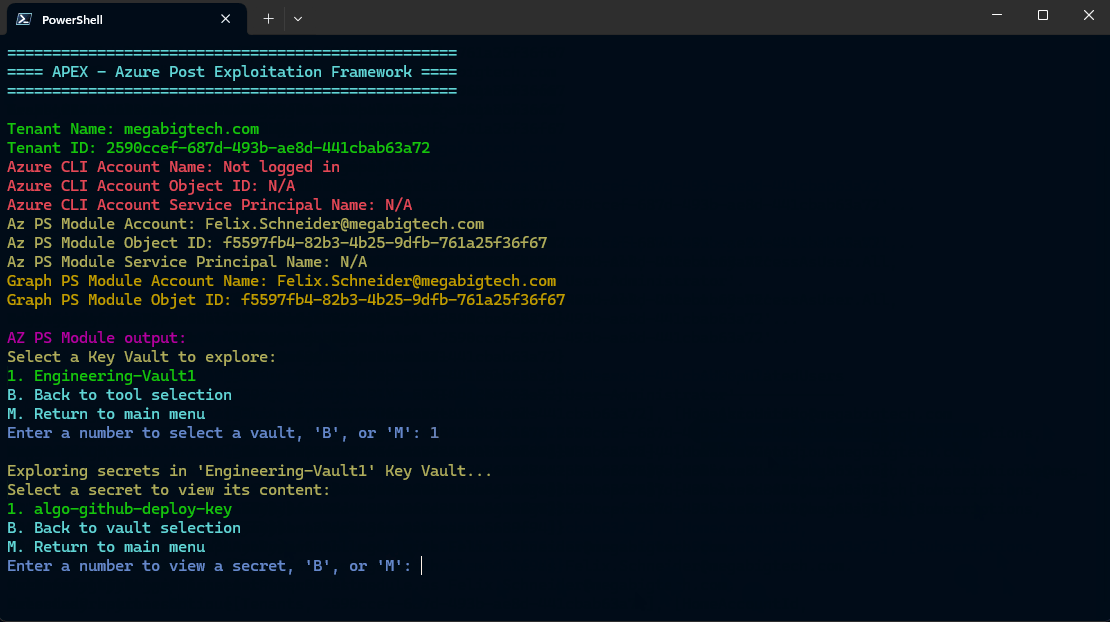 luemmelsec/apex
Azure पोस्ट एक्सप्लॉइटेशन फ्रेमवर्क
 nvisosecurity/pycobalthound
pyCobaltHound Cobalt Strike के लिए एक Aggressor स्क्रिप्ट एक्सटेंशन है जिसका उद्देश्य Cobalt Strike और Bloodhound के बीच गहरा एकीकरण प्रदान करना है।
 nullsecuritynet/tools
पैठ परीक्षण और शैक्षणिक आक्रामक सुरक्षा अनुसंधान के लिए सुरक्षा उपकरणों, शोषणों, प्रूफ-ऑफ-कॉन्सेप्ट कोड, शैलकोड और स्क्रिप्ट्स का संकलित संग्रह।
 stevenaldinger/decker
घोषणात्मक प्रवेश परीक्षण समन्वय ढांचा
 d4em0n/exrop
x86-64 बाइनरी के लिए स्वचालित ROP चेन जनरेटर जो प्रतीकात्मक निष्पादन का उपयोग करता है। रजिस्टर/मेमोरी लेखन, फंक्शन कॉल्स, सिसकॉल्स, बैडकैर से बचाव,…
 pownjs/pown
Pown.js एक सुरक्षा परीक्षण और शोषण टूलकिट है जो Node.js और NPM के ऊपर बनाया गया है।
 bw3ll/rop_rocket
ROP ROCKET एक उन्नत कोड-पुन: उपयोग आक्रमण ढांचा है, जिसमें व्यापक ROP श्रृंखला निर्माण क्षमताएं हैं, जिसमें नए विंडोज सिस्कॉल हमला, एक नया हेवन्स…
 darmado/atomic-red-team-c2
ARTi-C2 एक पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क है जिसका उपयोग Atomic Red Team परीक्षण मामलों को तेजी से पेलोड तैनाती और निष्पादन क्षमताओं के साथ .NET के…
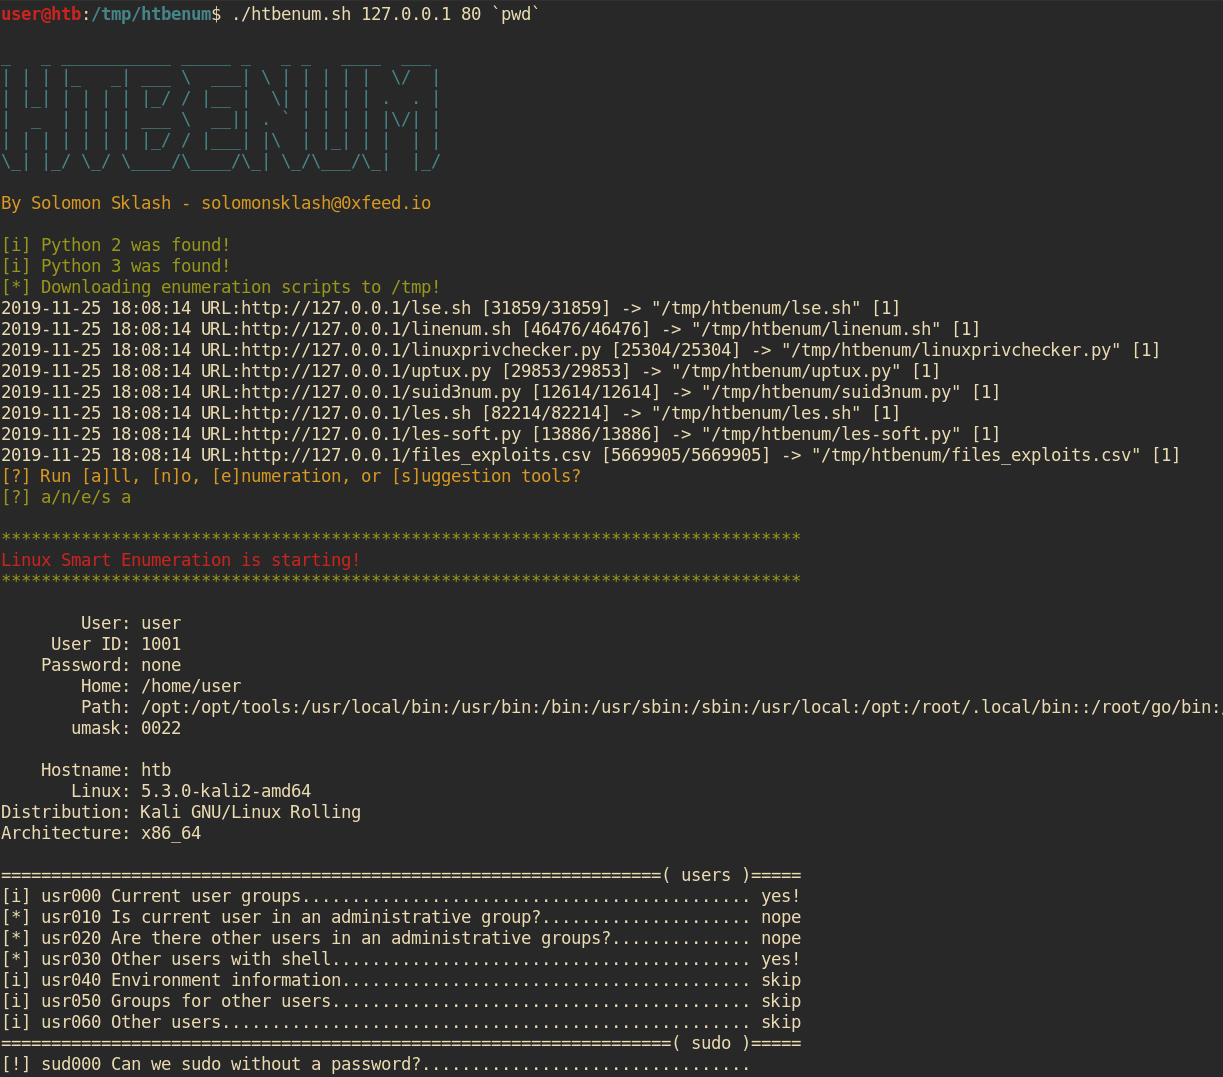 solomonsklash/htbenum
Hack The Box के लिए एक Linux एनुमरेशन स्क्रिप्ट
 jingmatrix/pixel-ksu-root
पिक्सेल डिवाइसेज़ के लिए रूट प्राप्त करने में सहायक CVE शोध और एक्सप्लॉइट्स
 mogwaisec/mjet
Mogwai Java Management Extensions (JMX) शोषण टूलकिट
 bhavsec/autopentest-ai
Agentic Pentesting MCP server जो वेब एप्लिकेशन की कमजोरियों का पता लगाता है, उनका शोषण करता है और रिपोर्ट करता है।