#1
 impalabs/cve-2023-27326
Parallels Desktop <18.1.1 के लिए VM Escape
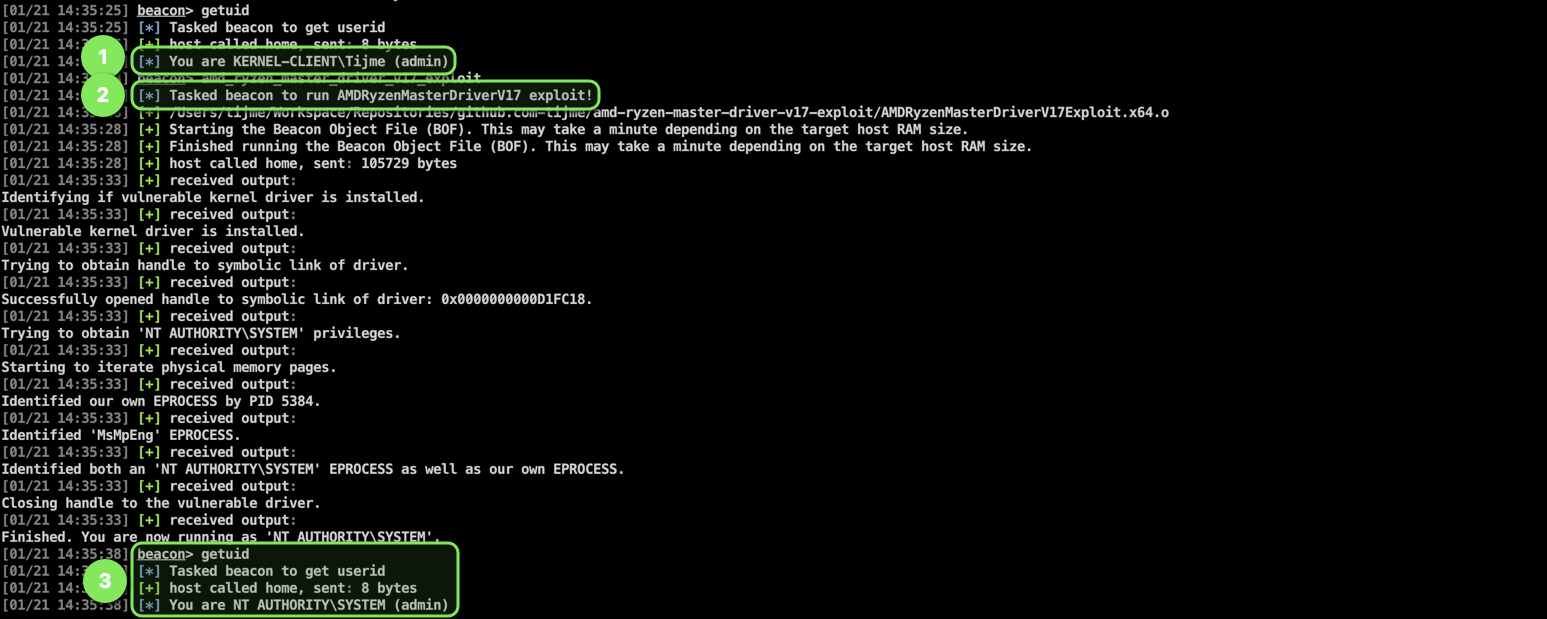 tijme/amd-ryzen-master-driver-v17-exploit
Cobalt Strike (CS) Beacon Object File (BOF) जो AMD के Ryzen Master Driver (संस्करण 17) का उपयोग करके कर्नेल शोषण (kernel exploitation) के लिए है।
 sec-consult/aggrokatz
Aggrokatz एक आक्रामक प्लगइन एक्सटेंशन है जो Cobalt Strike के लिए है, जो pypykatz को बीकन के साथ दूरस्थ रूप से इंटरफेस करने में सक्षम बनाता है और इसे…
 zerodaylab/powersploit
PowerSploit - एक PowerShell पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क
 s0lst1c3/dropengine
DropEngine एक लचीला फ्रेमवर्क प्रदान करता है जो शेलकोड रनर बनाने के लिए है, जिससे ऑपरेटर विभिन्न घटकों में से चुन सकते हैं और उन्हें मिलाकर सेकंडों…
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework एक पैठ परीक्षण सहायता उपकरण और शोषण फ्रेमवर्क है। यह अपने प्रतिक्रियाशील इंटरफ़ेस के माध्यम से वेब का उपयोग करके वेब पर…
 r0rt1z2/ghostlock
कुछ Amazon उपकरणों के लिए कर्नेल रूट एक्सप्लॉइट (CVE-2026-43499)
 safebuffer/metateta
Metasploit मॉड्यूल का उपयोग करके बड़े नेटवर्कों पर तीव्र प्रवेश परीक्षण के लिए स्वचालित नेटवर्क प्रोटोकॉल स्कैनर और शोषणकर्ता, जो SMB, SMTP, SNMP और…
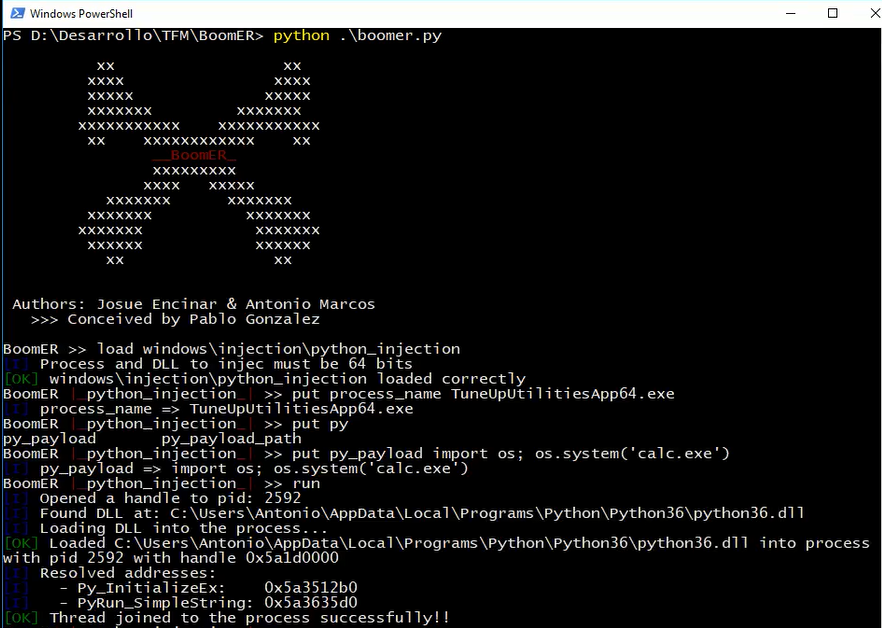 josue87/boomer
स्थानीय कमजोरियों का शोषण करने के लिए ढांचा
 shipcod3/cantot
त्वरित और गंदा canbus h4xing फ्रेमवर्क
 dsecurity/crauemu
crauEmu, uEmu का एक एक्सटेंशन है जो code-reuse attacks के लिए पेलोड विकसित और विश्लेषण करने के लिए है।
 mohshomis/modo
साइबर सुरक्षा सीखने के संसाधनों, CTF राइटअप्स, शोध पत्रों, और व्यावहारिक लैब्स का क्यूरेटेड संग्रह, जो वेब सुरक्षा, एक्सप्लॉइटेशन, OSINT, और फोरेंसिक…
 outflanknl/external_c2
कोबाल्ट स्ट्राइक बाहरी C2 के लिए POC
 zenyxx-xd/rootmyvivo
एक-क्लिक रूट vivo/iQOO डिवाइसों के लिए लॉक बूटलोडर पर | CVE-2026-43499 + KernelSU
 mythicagents/apfell
JavaScript for Automation (JXA) macOS एजेंट
 hktalent/cve_2020_2546
CVE-2020-2546,CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 WebLogic T3 payload exploit poc python3,
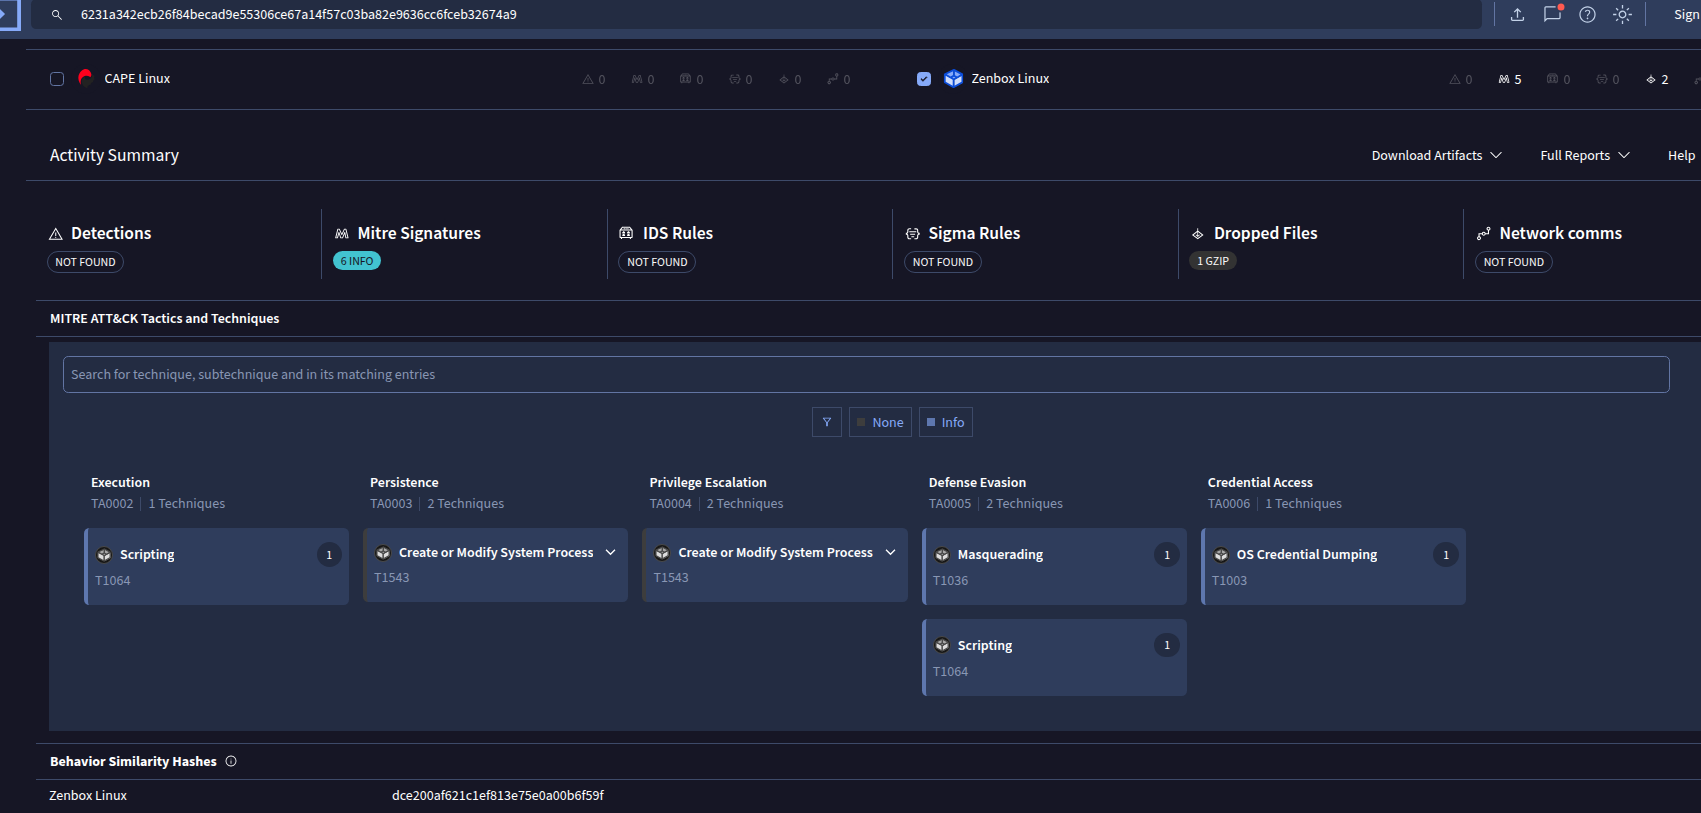 jm00nj/phantom-evasion-loader
x64 असेंबली इंजेक्शन इंजन जो EDR/XDR और कर्नेल मॉनिटर को बायपास करने के लिए SROP और जीरो-कॉपी इंजेक्शन का उपयोग करता है। न्यूनतम डिटेक्शन सतह के साथ…