
 #1

 sensepost/objection
Frida-संचालित रनटाइम मोबाइल अन्वेषण टूलकिट जो iOS और Android ऐप सुरक्षा का मूल्यांकन करने के लिए है। SSL पिनिंग को बायपास करें, कीचेन डंप करें, हीप…
 mandiant/capa
नियम-आधारित स्थैतिक और गतिशील विश्लेषण उपकरण जो PE, ELF, .NET और shellcode फ़ाइलों में क्षमताओं की पहचान करता है, और उन्हें मैलवेयर ट्राइएज के लिए…
 androguard/androguard
Android अनुप्रयोगों के लिए रिवर्स इंजीनियरिंग और पेनटेस्टिंग
 google/grr
Python एजेंट के साथ रिमोट लाइव फोरेंसिक और घटना प्रतिक्रिया ढांचा, जो एंडपॉइंट्स से मेमोरी, डिस्क और नेटवर्क आर्टिफैक्ट्स सहित फोरेंसिक डेटा एकत्र…
 frankwxu/digital-forensics-lab
छात्रों और संकाय के लिए मुफ्त व्यावहारिक डिजिटल फोरेंसिक लैब्स
 darthton/blackbone
विंडोज़ मेमोरी हैकिंग लाइब्रेरी
 a-poc/blueteam-tools
ब्लू टीम / घटना प्रतिक्रिया के लिए उपकरण और तकनीकें
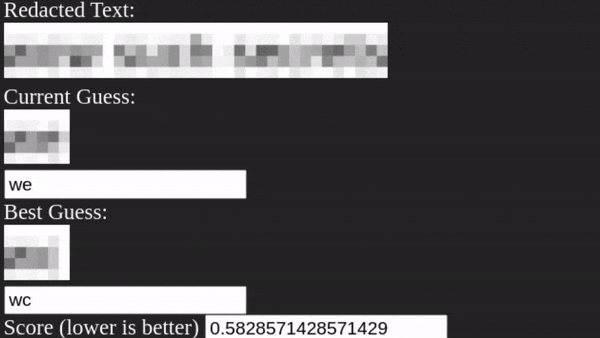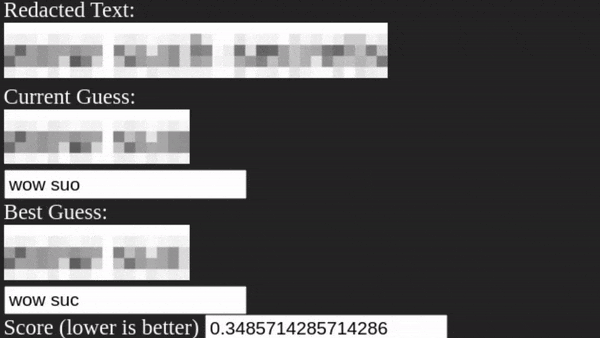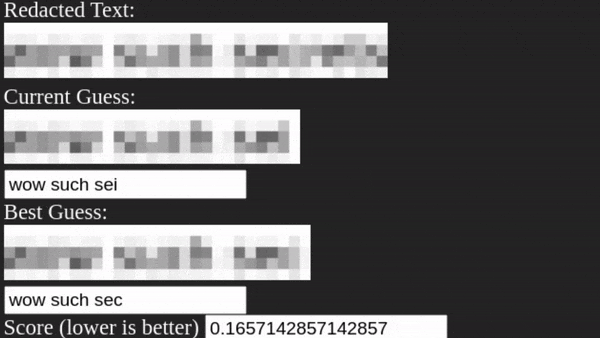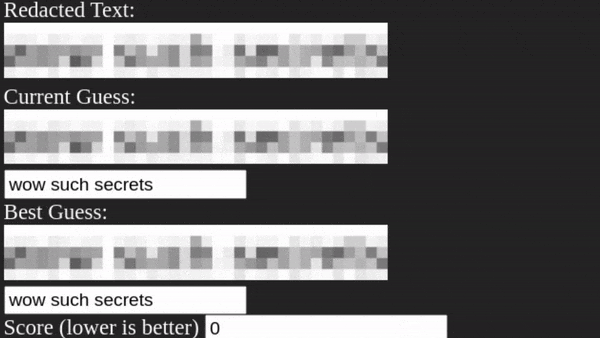 bishopfox/unredacter
पिक्सेलेशन को रिडेक्शन तकनीक के रूप में कभी भी, कभी भी, कभी भी उपयोग न करें
 alessandroz/lazagne
क्रॉस-प्लेटफॉर्म क्रेडेंशियल रिकवरी टूल जो ब्राउज़र, ईमेल क्लाइंट, डेटाबेस, सिस्टम तंत्र और नेटवर्क सेवाओं से स्टोर किए गए पासवर्ड निकालता है,…
 hugsy/gef
GEF (GDB Enhanced Features) - Linux पर एक्सप्लॉइट डेवलपर्स और रिवर्स इंजीनियर्स के लिए उन्नत डिबगिंग क्षमताओं वाला GDB का एक आधुनिक अनुभव
 volatilityfoundation/volatility3
वाष्पशील मेमोरी (RAM) नमूनों से डिजिटल कलाकृतियाँ निकालने के लिए उन्नत ढांचा, जो विंडोज, लिनक्स और मैकओएस में सिस्टम रनटाइम स्थिति का गहन फोरेंसिक…
 bee-san/pywhat
🐸 कुछ भी पहचानें। pyWhat आसानी से आपको ईमेल, IP पते और और भी बहुत कुछ पहचानने देता है। इसे .pcap फ़ाइल या कुछ टेक्स्ट खिलाएँ और यह आपको बताएगा कि…
 clong/detectionlab
सुरक्षा उपकरणों और लॉगिंग सर्वोत्तम प्रथाओं के साथ एक प्रयोगशाला वातावरण के निर्माण को स्वचालित करें
 velocidex/velociraptor
गहराई में खुदाई....
 rizinorg/rizin
UNIX-जैसा रिवर्स इंजीनियरिंग फ्रेमवर्क और कमांड-लाइन टूलसेट।
 mandiant/flare-floss
FLARE Obfuscated String Solver - मैलवेयर से अस्पष्ट स्ट्रिंग्स को स्वचालित रूप से निकालें।
 sleuthkit/sleuthkit
फोरेंसिक लाइब्रेरी और CLI टूलकिट जो डिस्क एवं फ़ाइल सिस्टम इमेज़ का विश्लेषण करने, हटाए गए डेटा को पुनर्प्राप्त करने, टाइमलाइन तैयार करने और हैश के…






