

Direct Memory Access (DMA) हमला सॉफ्टवेयर
PCILeech लक्ष्य सिस्टम मेमोरी को पढ़ने और लिखने के लिए PCIe हार्डवेयर उपकरणों का उपयोग करता है। यह PCIe पर DMA का उपयोग करके प्राप्त किया जाता है। लक्ष्य सिस्टम पर किसी ड्राइवर की आवश्यकता नहीं होती है।
PCILeech LeechCore लाइब्रेरी द्वारा समर्थित सॉफ्टवेयर मेमोरी अधिग्रहण विधियों की एक विस्तृत श्रृंखला के साथ हार्डवेयर के बिना भी काम करता है - जिसमें DumpIt या WinPmem का उपयोग करके रिमोट लाइव मेमोरी को कैप्चर करना शामिल है। PCILeech मेमोरी के स्थानीय अधिग्रहण और कई मेमोरी डंप फ़ाइल स्वरूपों का भी समर्थन करता है।
PCILeech कई मेमोरी अधिग्रहण उपकरणों का समर्थन करता है। हार्डवेयर और सॉफ्टवेयर दोनों आधारित। USB3380 आधारित हार्डवेयर मूल रूप से केवल 4GB मेमोरी पढ़ने में सक्षम है, लेकिन यदि लक्ष्य सिस्टम कर्नेल में पहले एक कर्नेल मॉड्यूल (KMD) डाला जाता है तो सभी मेमोरी पढ़ने में सक्षम है। FPGA आधारित हार्डवेयर, और सॉफ्टवेयर आधारित तरीके, सभी मेमोरी पढ़ने में सक्षम हैं।
PCILeech लक्षित कर्नेल में कर्नेल इम्प्लांट्स की एक विस्तृत श्रृंखला डालने में सक्षम है - जिससे "माउंटेड ड्राइव" के माध्यम से लाइव रैम और फ़ाइल सिस्टम तक आसान पहुंच मिलती है। लॉगऑन पासवर्ड की आवश्यकता को हटाना, अहस्ताक्षरित ड्राइवर लोड करना, कोड निष्पादित करना और सिस्टम शेल को स्पॉन करना भी संभव है। PCIleech Windows और Linux पर चलता है। समर्थित लक्ष्य सिस्टम वर्तमान में x64 संस्करण हैं: UEFI, Linux, FreeBSD और Windows। इसके लिए मेमोरी तक राइट एक्सेस की आवश्यकता होती है (USB3380 हार्डवेयर, FPGA हार्डवेयर, LiveCloudKd या CVE-2018-1038 "Total Meltdown")।
शुरू करने के लिए रिपॉजिटरी में स्रोतों को क्लोन करें या नवीनतम बाइनरी, मॉड्यूल और कॉन्फ़िगरेशन फ़ाइलें डाउनलोड करें।
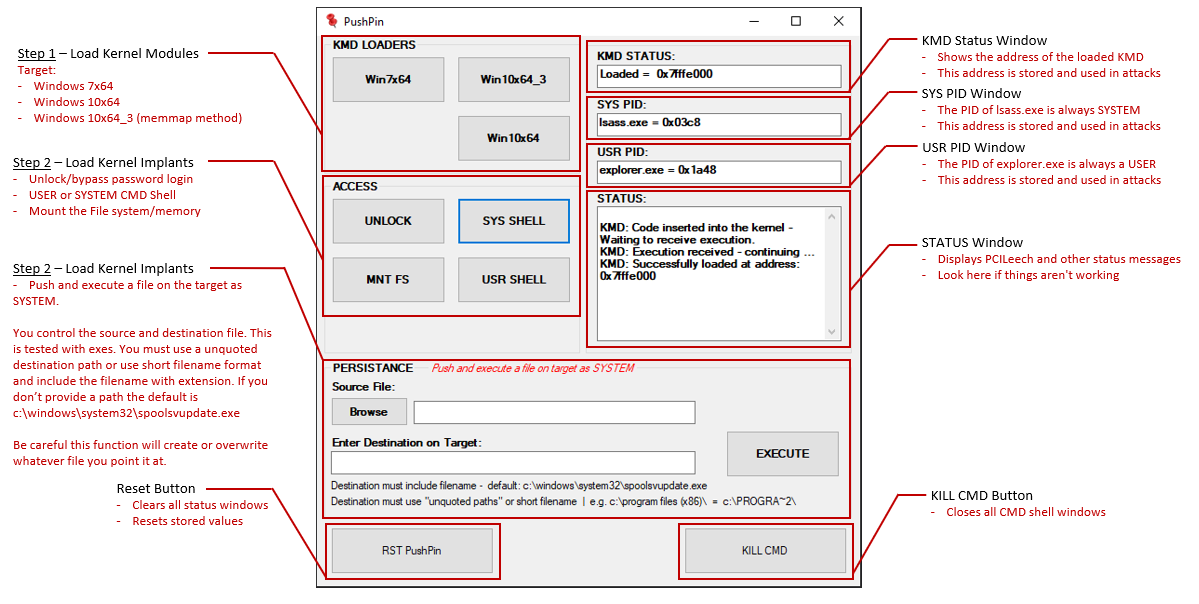
PCILeech के लिए PushPin GUI फ्रंटएंड सामान्य RedTeam कार्यों को बहुत आसान बनाता है। ध्यान दें कि PushPin आधिकारिक PCILeech वितरण का हिस्सा नहीं है।
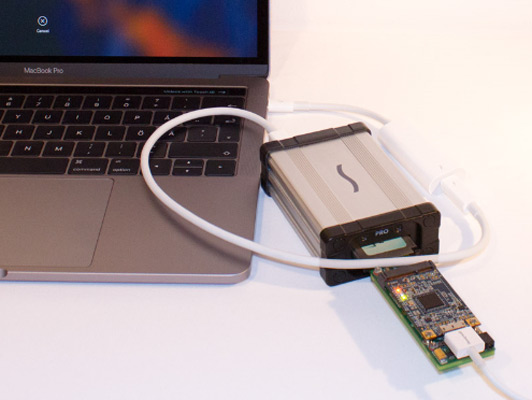
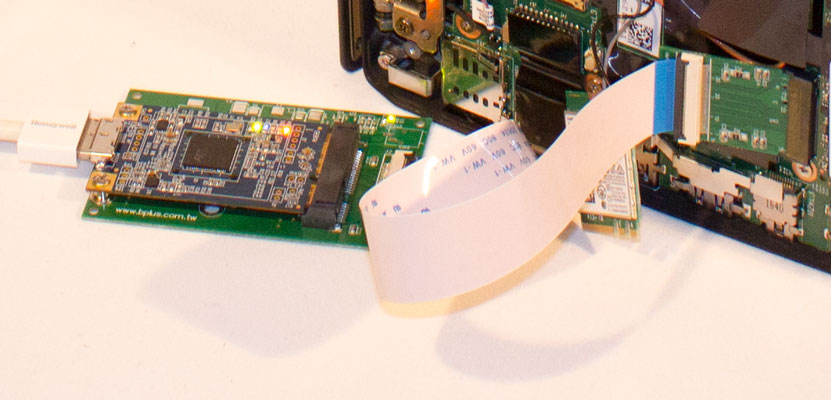
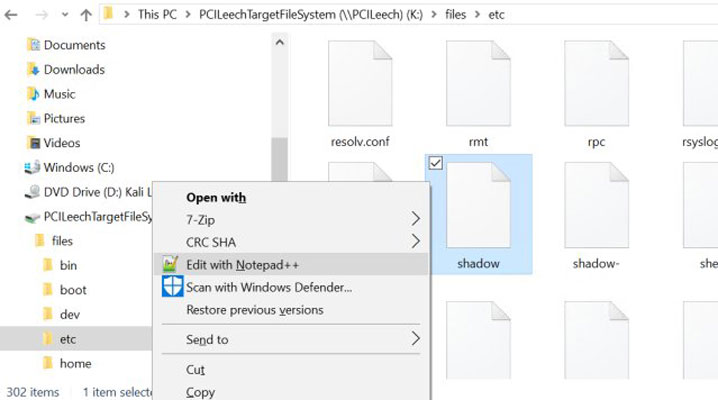
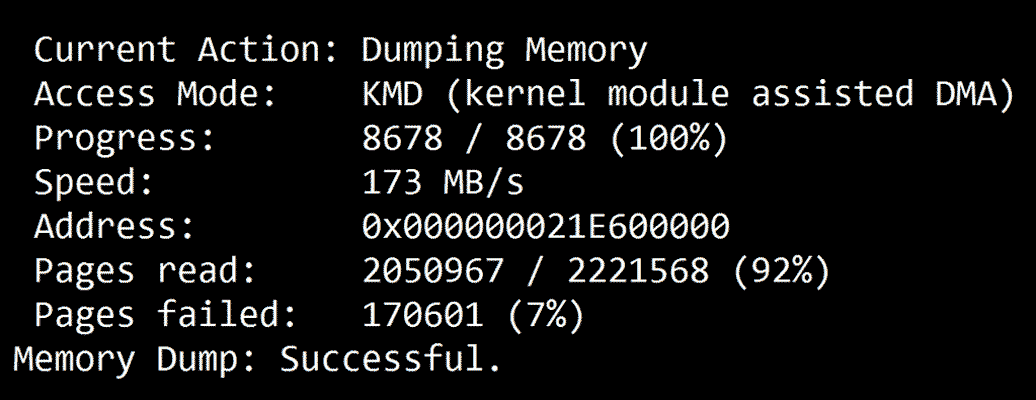
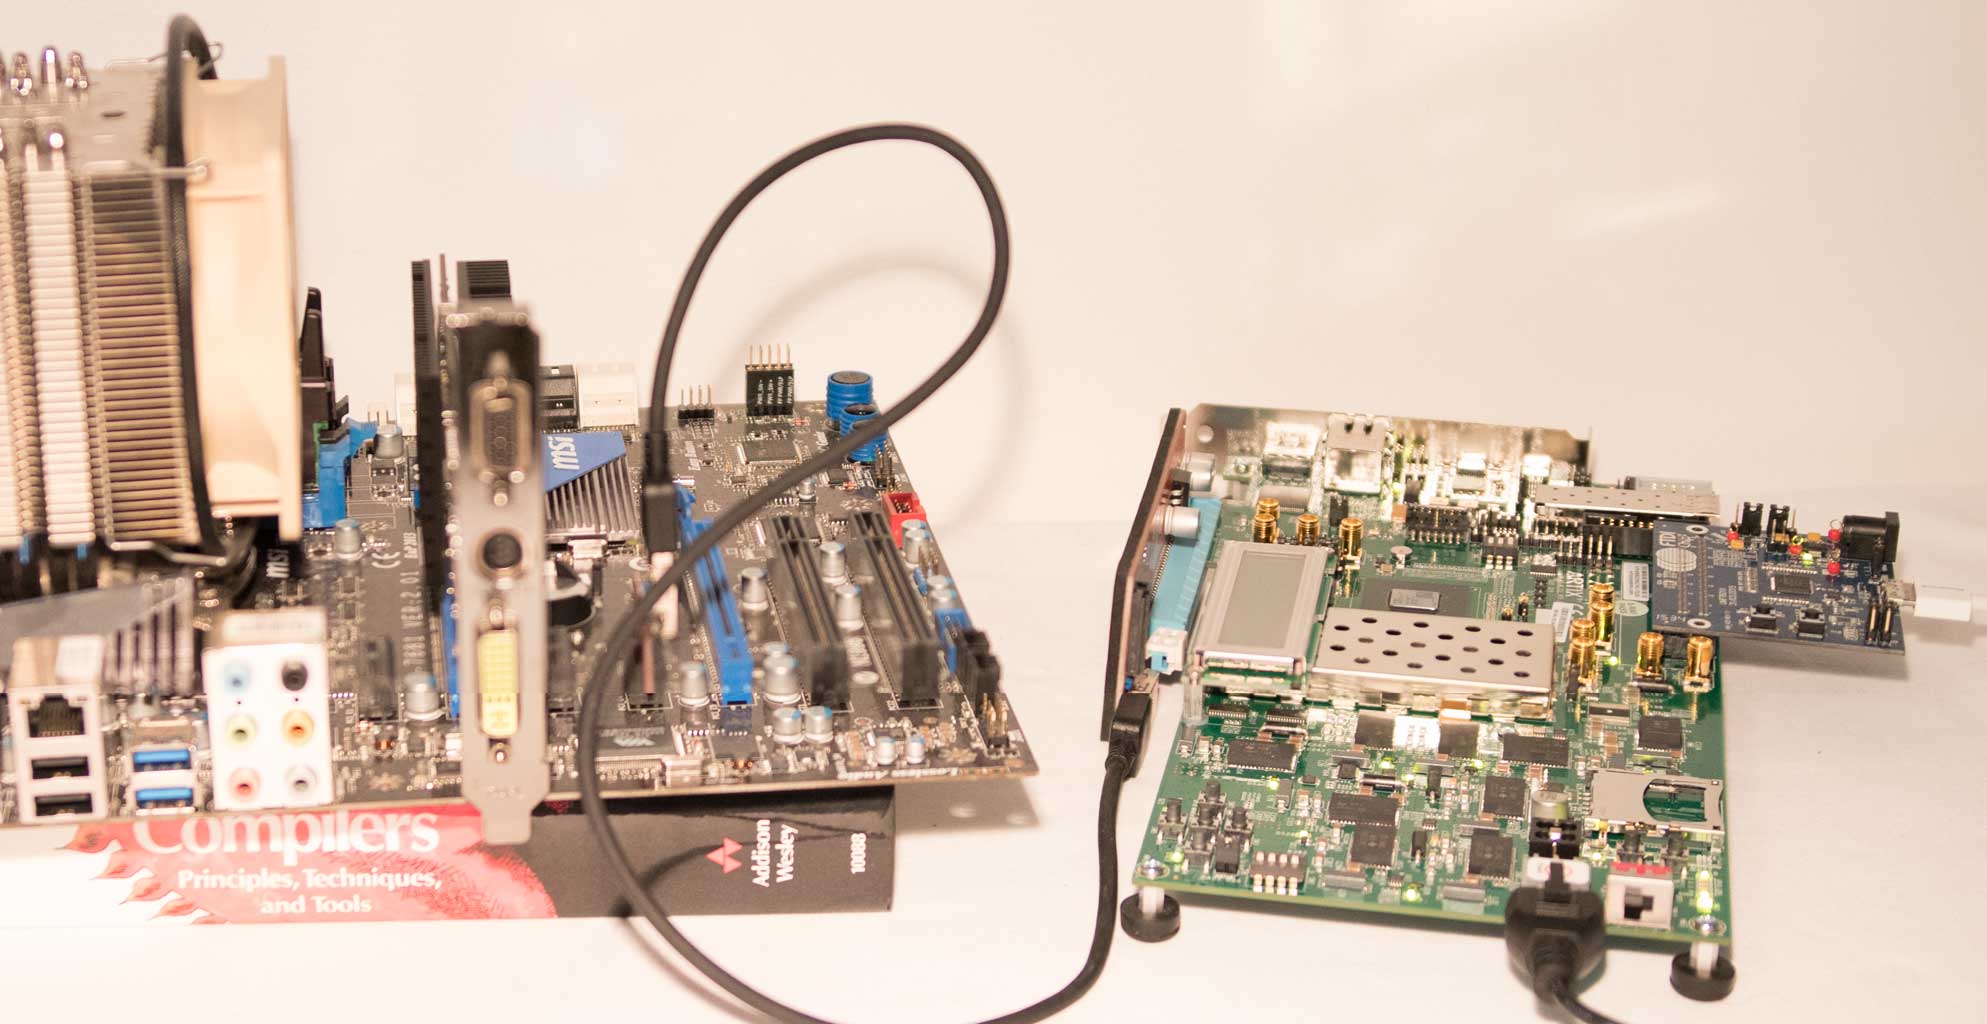
*) macOS High Sierra और उससे ऊपर के संस्करण समर्थित नहीं हैं।
PCILeech हार्डवेयर आधारित और सॉफ्टवेयर आधारित दोनों मेमोरी अधिग्रहण विधियों का समर्थन करता है। सभी मेमोरी अधिग्रहण LeechCore लाइब्रेरी द्वारा नियंत्रित किया जाता है।
कृपया नीचे सूचीबद्ध समर्थित हार्डवेयर आधारित मेमोरी अधिग्रहण विधियों का सारांश देखें। सभी हार्डवेयर आधारित मेमोरी अधिग्रहण विधियाँ Windows और Linux दोनों पर समर्थित हैं। हालांकि, FPGA आधारित विधियों में Linux पर थोड़ा प्रदर्शन दंड होता है और Windows पर 150MB/s की तुलना में लगभग 90MB/s पर अधिकतम होगा।
| डिवाइस | प्रकार | इंटरफ़ेस | गति | 64-बिट मेमोरी एक्सेस | PCIe TLP एक्सेस | प्रोजेक्ट प्रायोजक |
|---|---|---|---|---|---|---|
| ZDMA | FPGA | Thunderbolt3 | 1000MB/s | हाँ | हाँ | 💖 |
| GBOX | FPGA | OCuLink | 400MB/s | हाँ | हाँ | 💖 |
| LeetDMA | FPGA | USB-C | 190MB/s | हाँ | हाँ | 💖 |
| CaptainDMA M2 | FPGA | USB-C | 190MB/s | हाँ | हाँ | 💖 |
| CaptainDMA M2 100T | FPGA | USB-C | 220MB/s | हाँ | हाँ | 💖 |
| CaptainDMA 4.1th | FPGA | USB-C | 190MB/s | हाँ | हाँ | 💖 |
| CaptainDMA 75T | FPGA | USB-C | 200MB/s | हाँ | हाँ | 💖 |
| CaptainDMA 100T | FPGA | USB-C | 220MB/s | हाँ | हाँ | 💖 |
| AC701/FT601 | FPGA | USB3 | 190MB/s | हाँ | हाँ | |
| USB3380-EVB | USB3380 | USB3 | 150MB/s | नहीं | नहीं | |
| DMA पैच किया गया HP iLO | BMC | TCP | 1MB/s | हाँ | नहीं |
कृपया नीचे सूचीबद्ध समर्थित सॉफ्टवेयर आधारित मेमोरी अधिग्रहण विधियों का सारांश देखें। कृपया ध्यान दें कि LeechService केवल एक रिमोट LeechCore लाइब्रेरी के लिए एक नेटवर्क कनेक्शन प्रदान करता है। एक बार कनेक्ट होने के बाद हार्डवेयर और सॉफ्टवेयर आधारित दोनों मेमोरी अधिग्रहण का उपयोग करना संभव है।

