

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
unredacter — पिक्सेलेशन को रिडेक्शन तकनीक के रूप में कभी भी, कभी भी, कभी भी उपयोग न करें | Kitploit

उपकरण/GitHubGitHub/bishopfox/unredacter
भेद्यता विश्लेषणजानकारी एकत्र करनाडिजिटल फोरेंसिकपेनिट्रेशन टेस्टिंगगोपनीयतालर्निंग और शिक्षाप्रतिकूल हमला
GitHubbishopfox/unredacter

unredacter

पिक्सेलेशन को रिडेक्शन तकनीक के रूप में कभी भी, कभी भी, कभी भी उपयोग न करें

रिपॉजिटरी देखें
8.4k808504 साल पहलेKitploit द्वारा समीक्षित
साझा करें

Unredacter

यह दिखाता है कि आपको रिडैक्शन तकनीक के रूप में पिक्सेलेशन का उपयोग कभी नहीं, कभी नहीं, कभी नहीं करना चाहिए। यह कैसे काम करता है इसके बारे में अधिक संपूर्ण जानकारी के लिए, मेरा ब्लॉग पोस्ट यहाँ देखें।
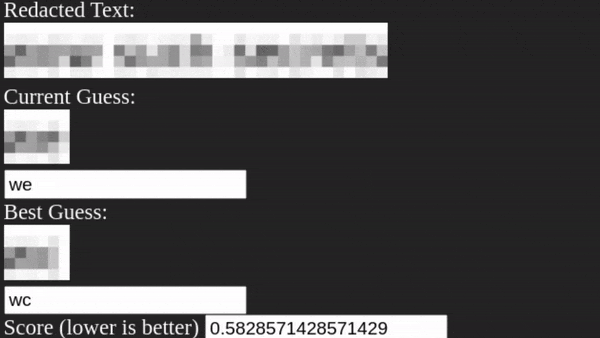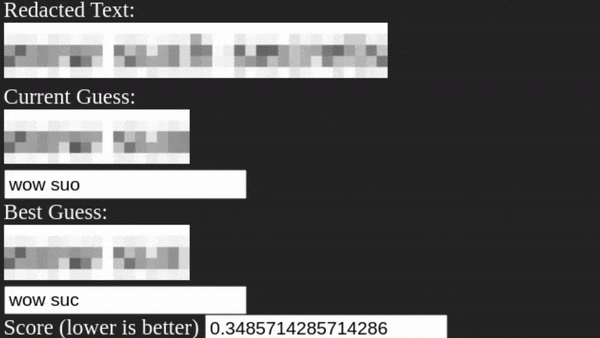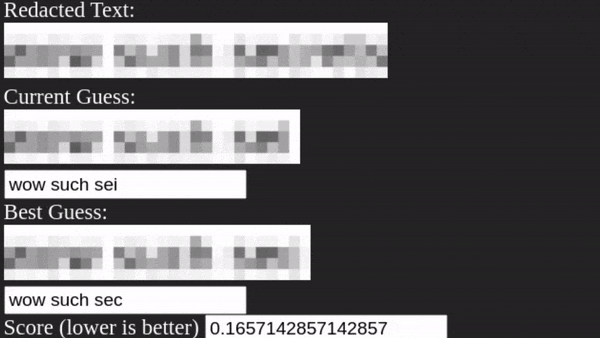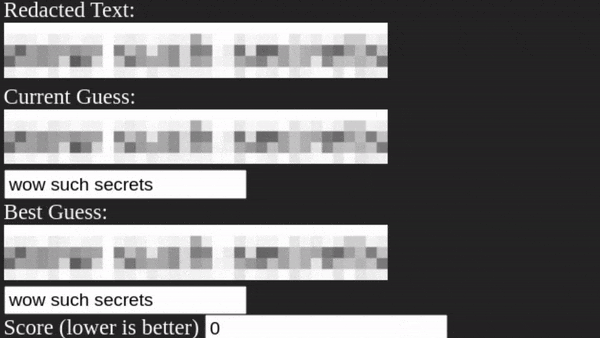
वाह ऐसे रहस्य

इसे आज़माने का तरीका

निर्भरताएँ इंस्टॉल करें:

npm install

फिर इसके साथ शुरू करें:

npm start

बस इतना ही।

अपनी खुद की पिक्सेलेटेड छवि को क्रैक कैसे करें

यह थोड़ा मैनुअल है और बिल्कुल भी सुव्यवस्थित नहीं है। मुझे लगता है आप देखेंगे कि ऐसा क्यों है। अगर किसी को इस प्रक्रिया को और अधिक इन-ऐप बनाने का प्रयास करने का मन हो, तो मैं पूरी तरह सुनने को तैयार हूँ। मैं कैसा दिखता हूँ, कोई इलेक्ट्रॉन डेवलपर? लेकिन हाँ, यह रहा:

  1. अपनी छवि को सिर्फ पिक्सेलेटेड क्षेत्र तक क्रॉप करें। कोई बॉर्डर नहीं, कोई अन्य टेक्स्ट नहीं। उसके साथ secret.png को बदलें। मैं इसे GiMP में करने की सलाह देता हूँ।

  2. ब्लॉक साइज़ नोट करें (यह सिर्फ प्रत्येक पिक्सेलेटेड ब्लॉक का आकार है)। कोड में blockSize को उससे बदलें।

  3. CSS को बिल्कुल सही करें। यह सबसे कठिन और सबसे समय लेने वाला हिस्सा है। इसे test.html में डालकर Chrome में देखने की कोशिश करें। इसे तब तक ट्वीक करें जब तक आप कुछ नमूना टेक्स्ट को यथासंभव सटीक रूप से दोहरा न सकें। शब्द और अक्षर स्पेसिंग पर विशेष ध्यान दें। अगर यह तिरछा हो जाता है, तो सब कुछ गड़बड़ हो जाएगा। साथ ही font-weight, अन्यथा चीज़ें बहुत हल्की या गहरी हो जाएँगी। मैं पर्याप्त ज़ोर नहीं दे सकता कि यह चरण कितना महत्वपूर्ण है, क्योंकि पूरी चीज़ वास्तव में रिडैक्टेड वर्णों को सही ढंग से दोहराने में सक्षम होने पर निर्भर करती है।

  4. निर्धारित करें कि आप कौन सा कैरेक्टर सेट आज़माना चाहते हैं। यह preload.ts के शीर्ष पर है।

  5. गो बटन दबाएँ और देखें कि यह काम करता है या नहीं!

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





