#1

 semgrep/semgrep-rules
स्थैतिक विश्लेषण नियम पैक जो कई भाषाओं में सुरक्षा कमजोरियों, खतरनाक कोड पैटर्न और कॉन्फ़िगरेशन समस्याओं का पता लगाने के लिए है; CI/CD स्कैनिंग…
 cerbos/cerbos
YAML नीतियों, RBAC/ABAC समर्थन, check/plan APIs, और GitOps-अनुकूल तैनाती के साथ संदर्भ-जागरूक अभिगम नियंत्रण के लिए प्राधिकरण इंजन।
 google/osv.dev
ओपन सोर्स भेद्यता डेटाबेस और ट्राइएज सेवा।
 99designs/aws-vault
डेवलपमेंट वातावरण में AWS क्रेडेंशियल्स को सुरक्षित रूप से संग्रहीत और एक्सेस करने के लिए एक वॉल्ट
 nestybox/sysbox
एक ओपन-सोर्स, अगली पीढ़ी का "runc" जो रूटलेस कंटेनरों को Systemd, Docker, Kubernetes जैसे वर्कलोड को बिल्कुल VMs की तरह चलाने में सक्षम बनाता है।
 deepfence/threatmapper
ओपन सोर्स क्लाउड नेटिव एप्लिकेशन सुरक्षा प्लेटफॉर्म (CNAPP)
 stackrox/kube-linter
KubeLinter एक स्थैतिक विश्लेषण उपकरण है जो Kubernetes YAML फ़ाइलों और Helm चार्ट्स की जाँच करता है ताकि यह सुनिश्चित किया जा सके कि उनमें दर्शाए गए…
 yandex/gixy
Nginx कॉन्फ़िगरेशन स्थैतिक विश्लेषक
 checkmarx/kics
इन्फ्रास्ट्रक्चर-एज़-कोड के लिए एक स्थैतिक विश्लेषण स्कैनर जो Terraform, Kubernetes, CloudFormation और 20+ IaC प्लेटफॉर्म में सुरक्षा कमजोरियों,…
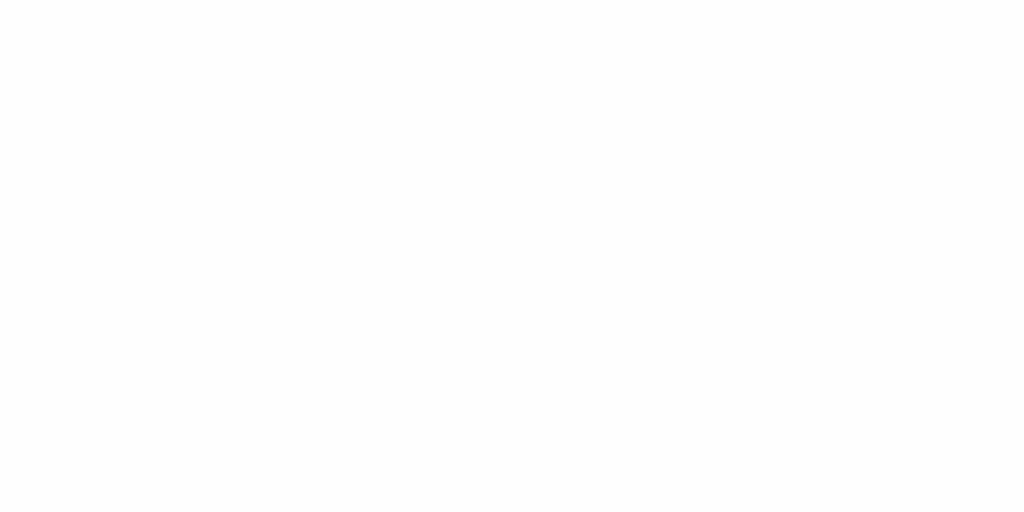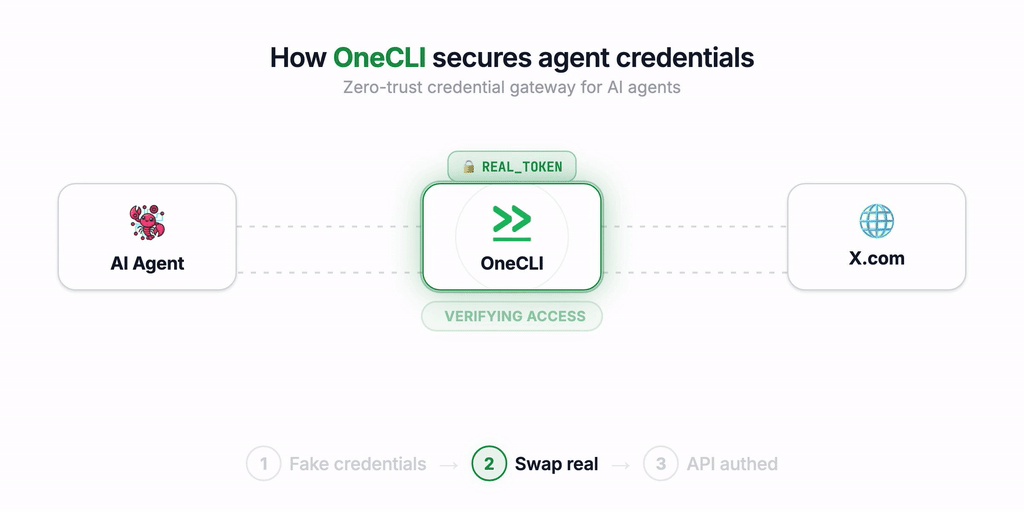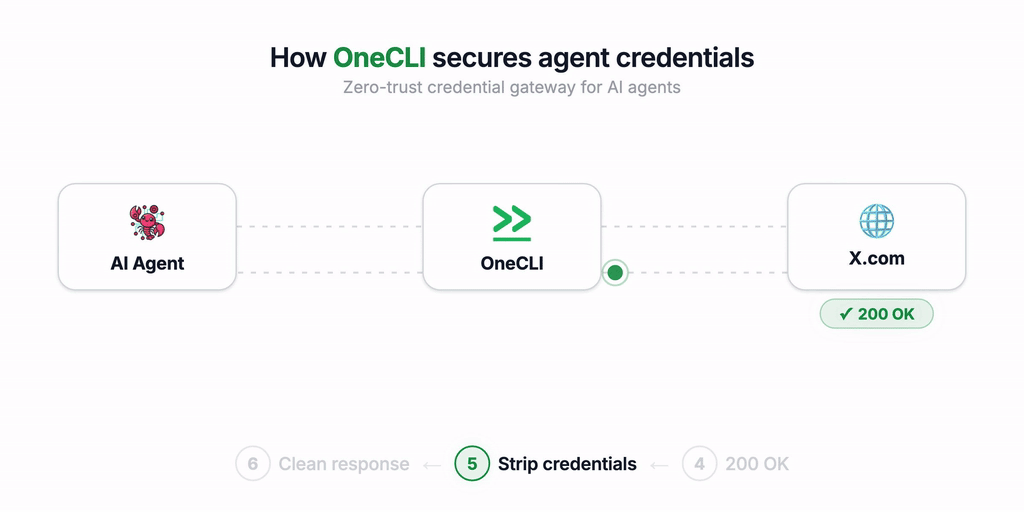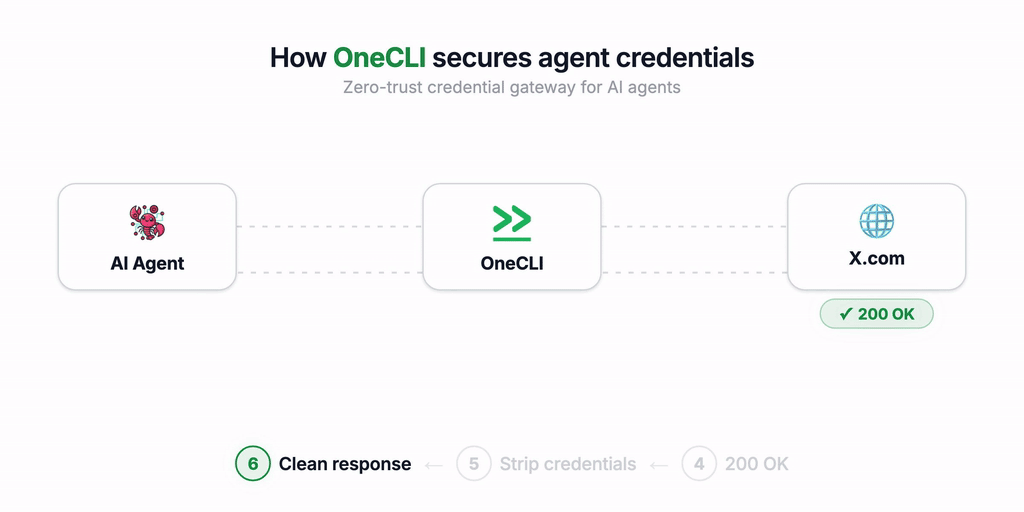 onecli/onecli
ओपन-सोर्स सैंडबॉक्स्ड एजेंट हार्नेस टीमों के लिए। हर कर्मचारी को एक सुरक्षित व्यक्तिगत एजेंट देना।
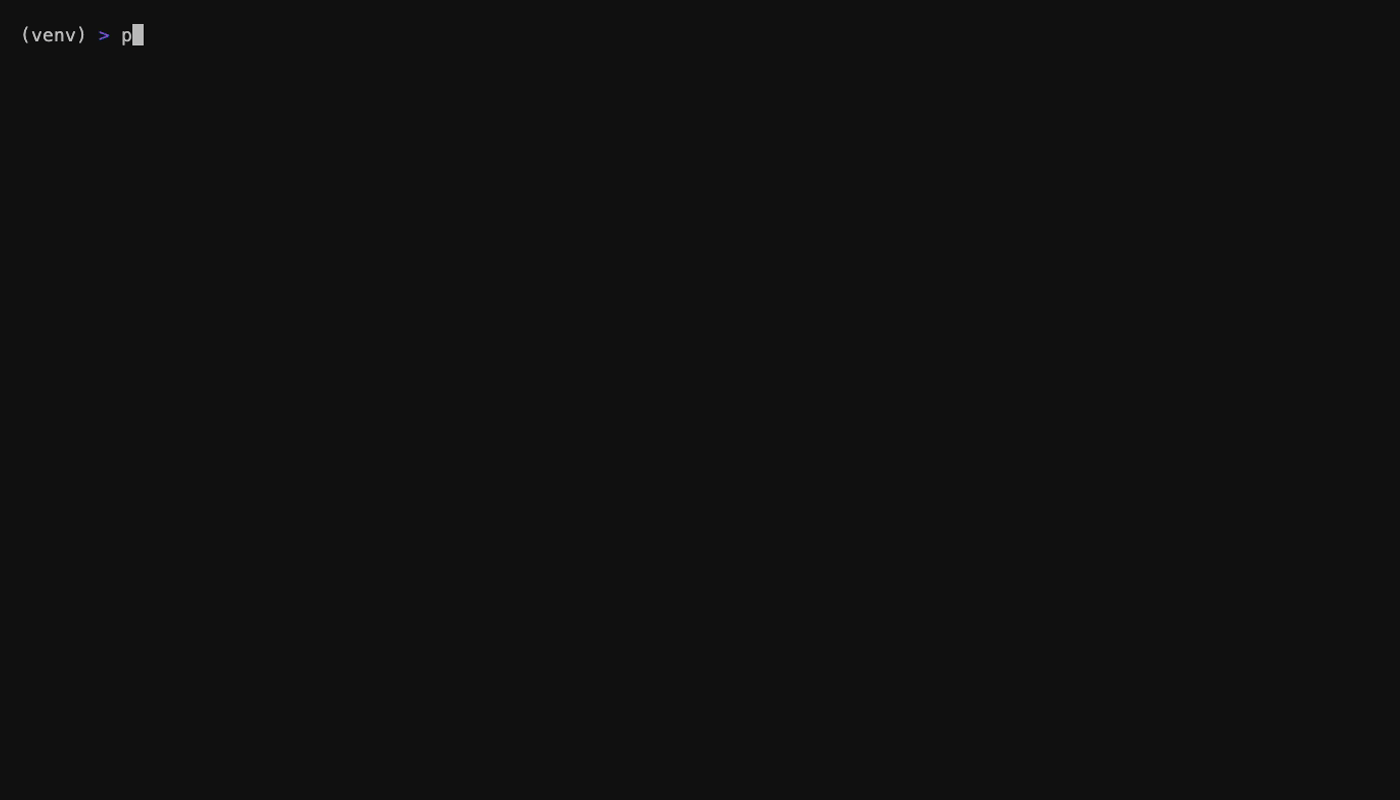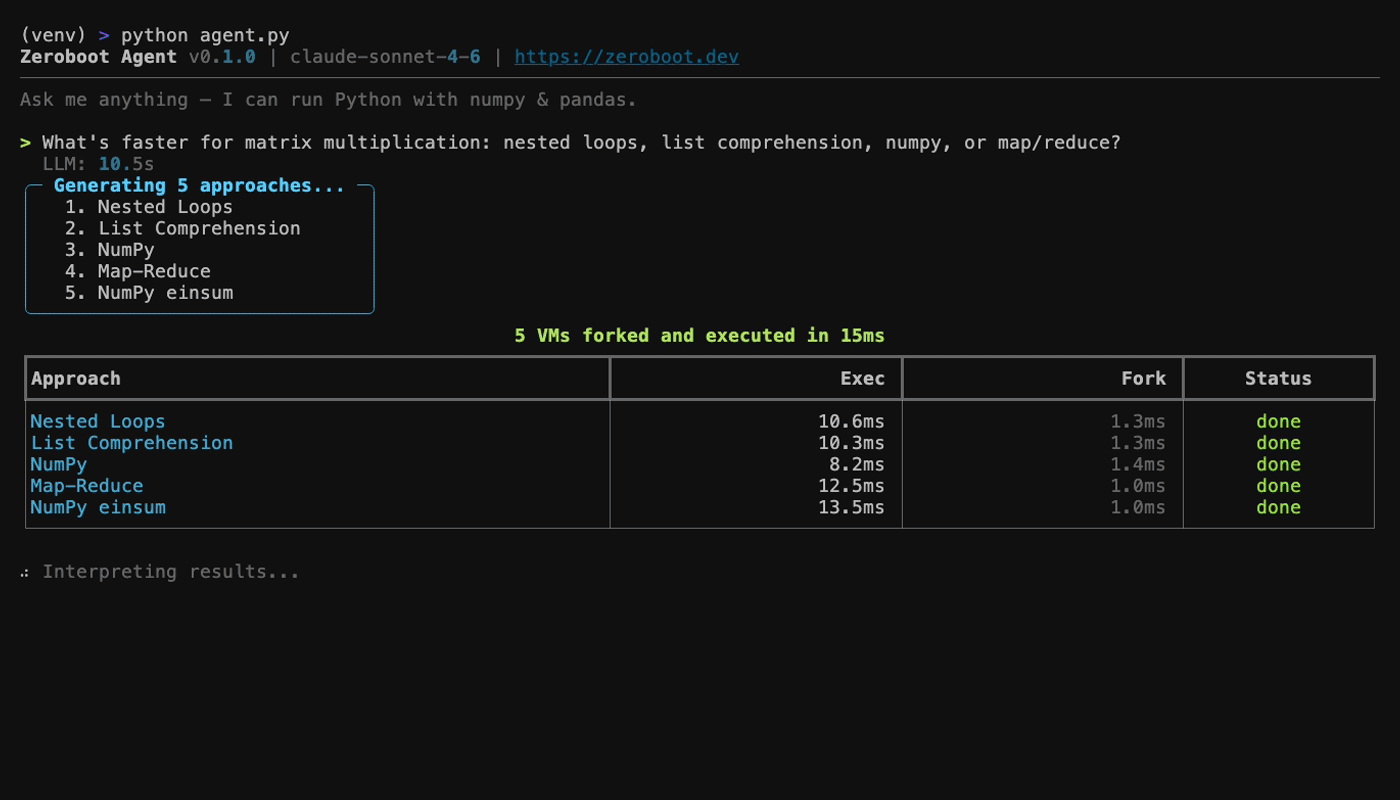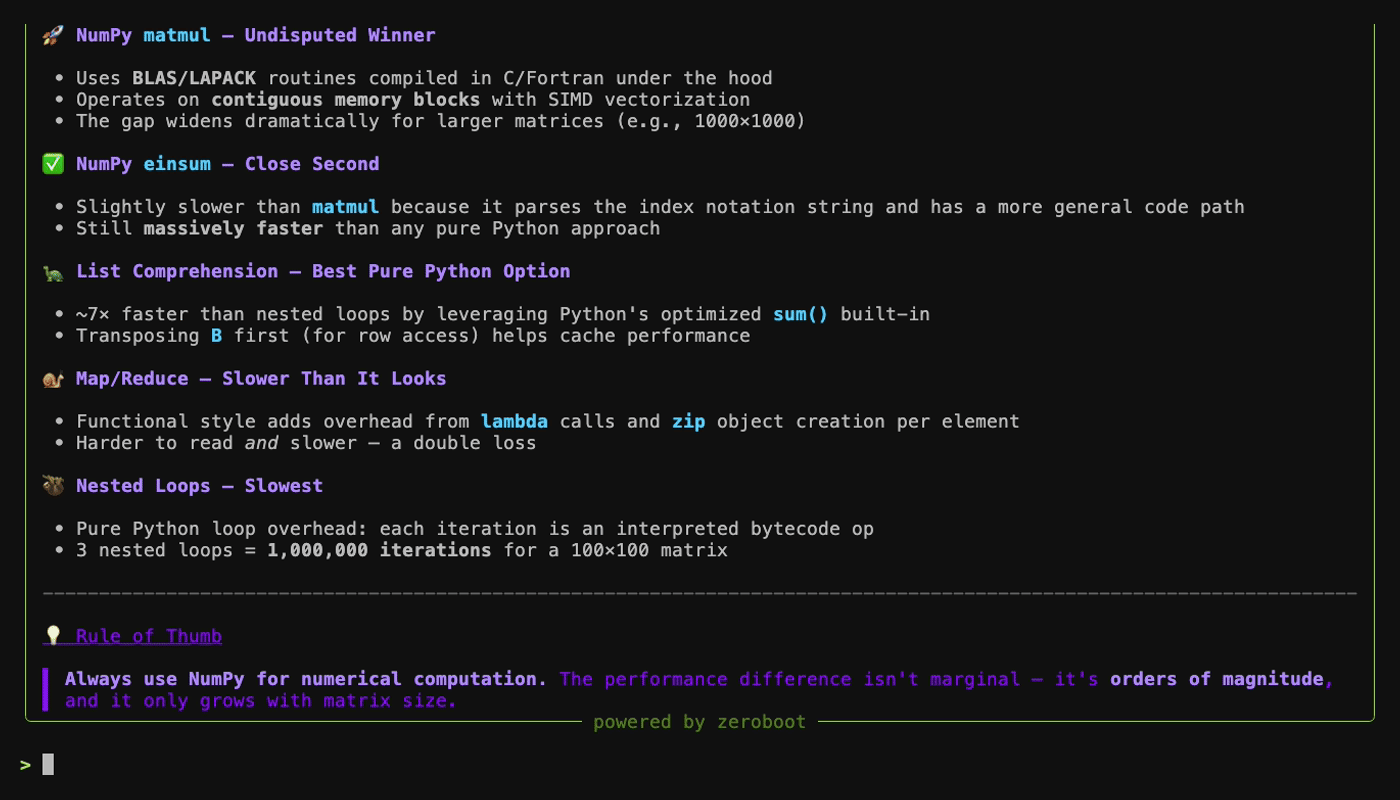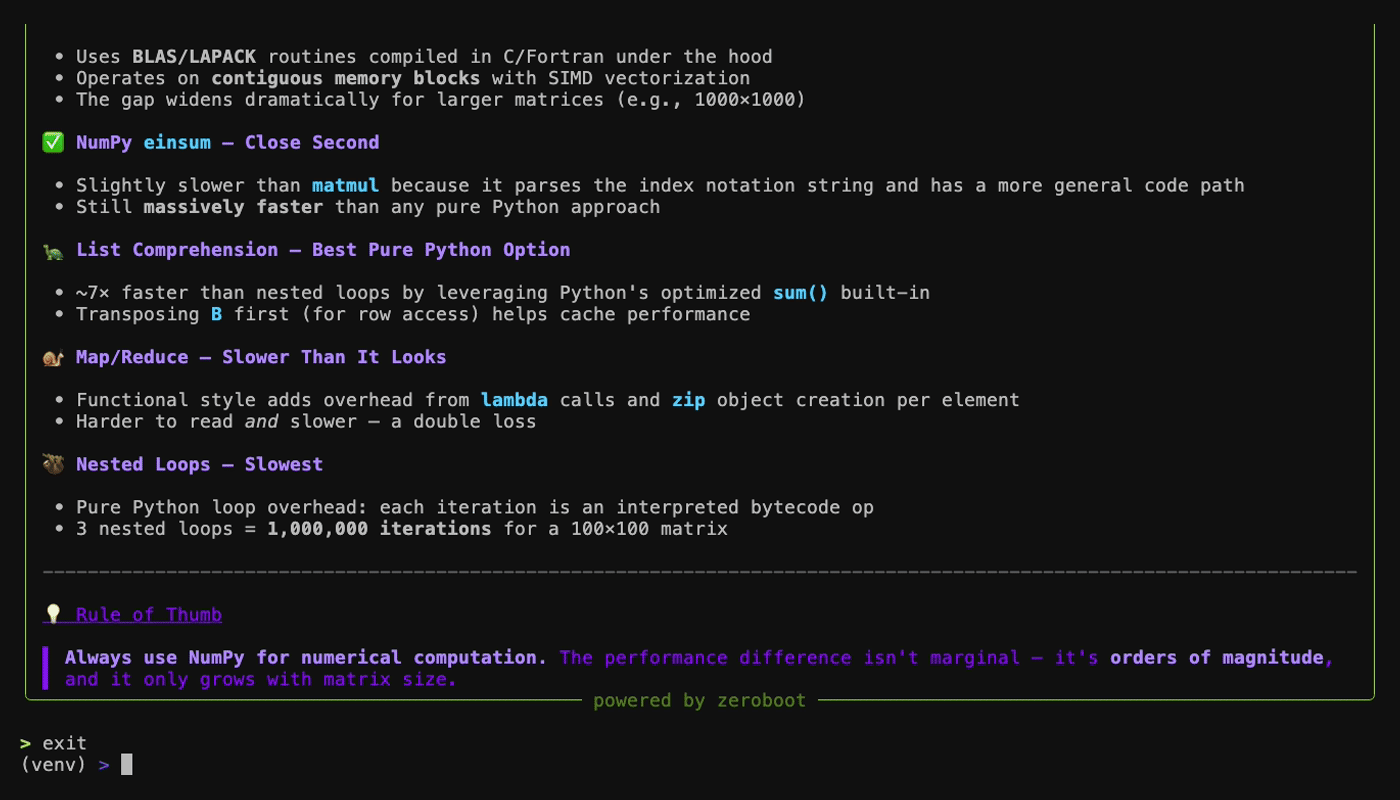 zerobootdev/zeroboot
कॉपी-ऑन-राइट फोर्किंग के माध्यम से AI एजेंटों के लिए उप-मिलीसेकंड VM सैंडबॉक्स
 microsoft/applicationinspector
एक स्रोत कोड विश्लेषक जो रुचि की विशेषताओं और अन्य विशेषताओं को उजागर करने के लिए बनाया गया है, ताकि प्रश्न 'कोड में क्या है?' का तुरंत उत्तर देने के…
 fairwindsops/polaris
आपके Kubernetes क्लस्टर्स में सर्वोत्तम प्रथाओं का सत्यापन
 open-policy-agent/conftest
Open Policy Agent Rego क्वेरी भाषा का उपयोग करके संरचित कॉन्फ़िगरेशन डेटा के लिए परीक्षण लिखें
 microsoft/whatthehack
चुनौती-आधारित हैक-ए-थॉन का एक संग्रह जिसमें छात्र मार्गदर्शिका, प्रशिक्षक मार्गदर्शिका, व्याख्यान प्रस्तुतियाँ, नमूना/निर्देशात्मक कोड और टेम्पलेट…
 aquasecurity/tfsec
Tfsec अब Trivy का हिस्सा है
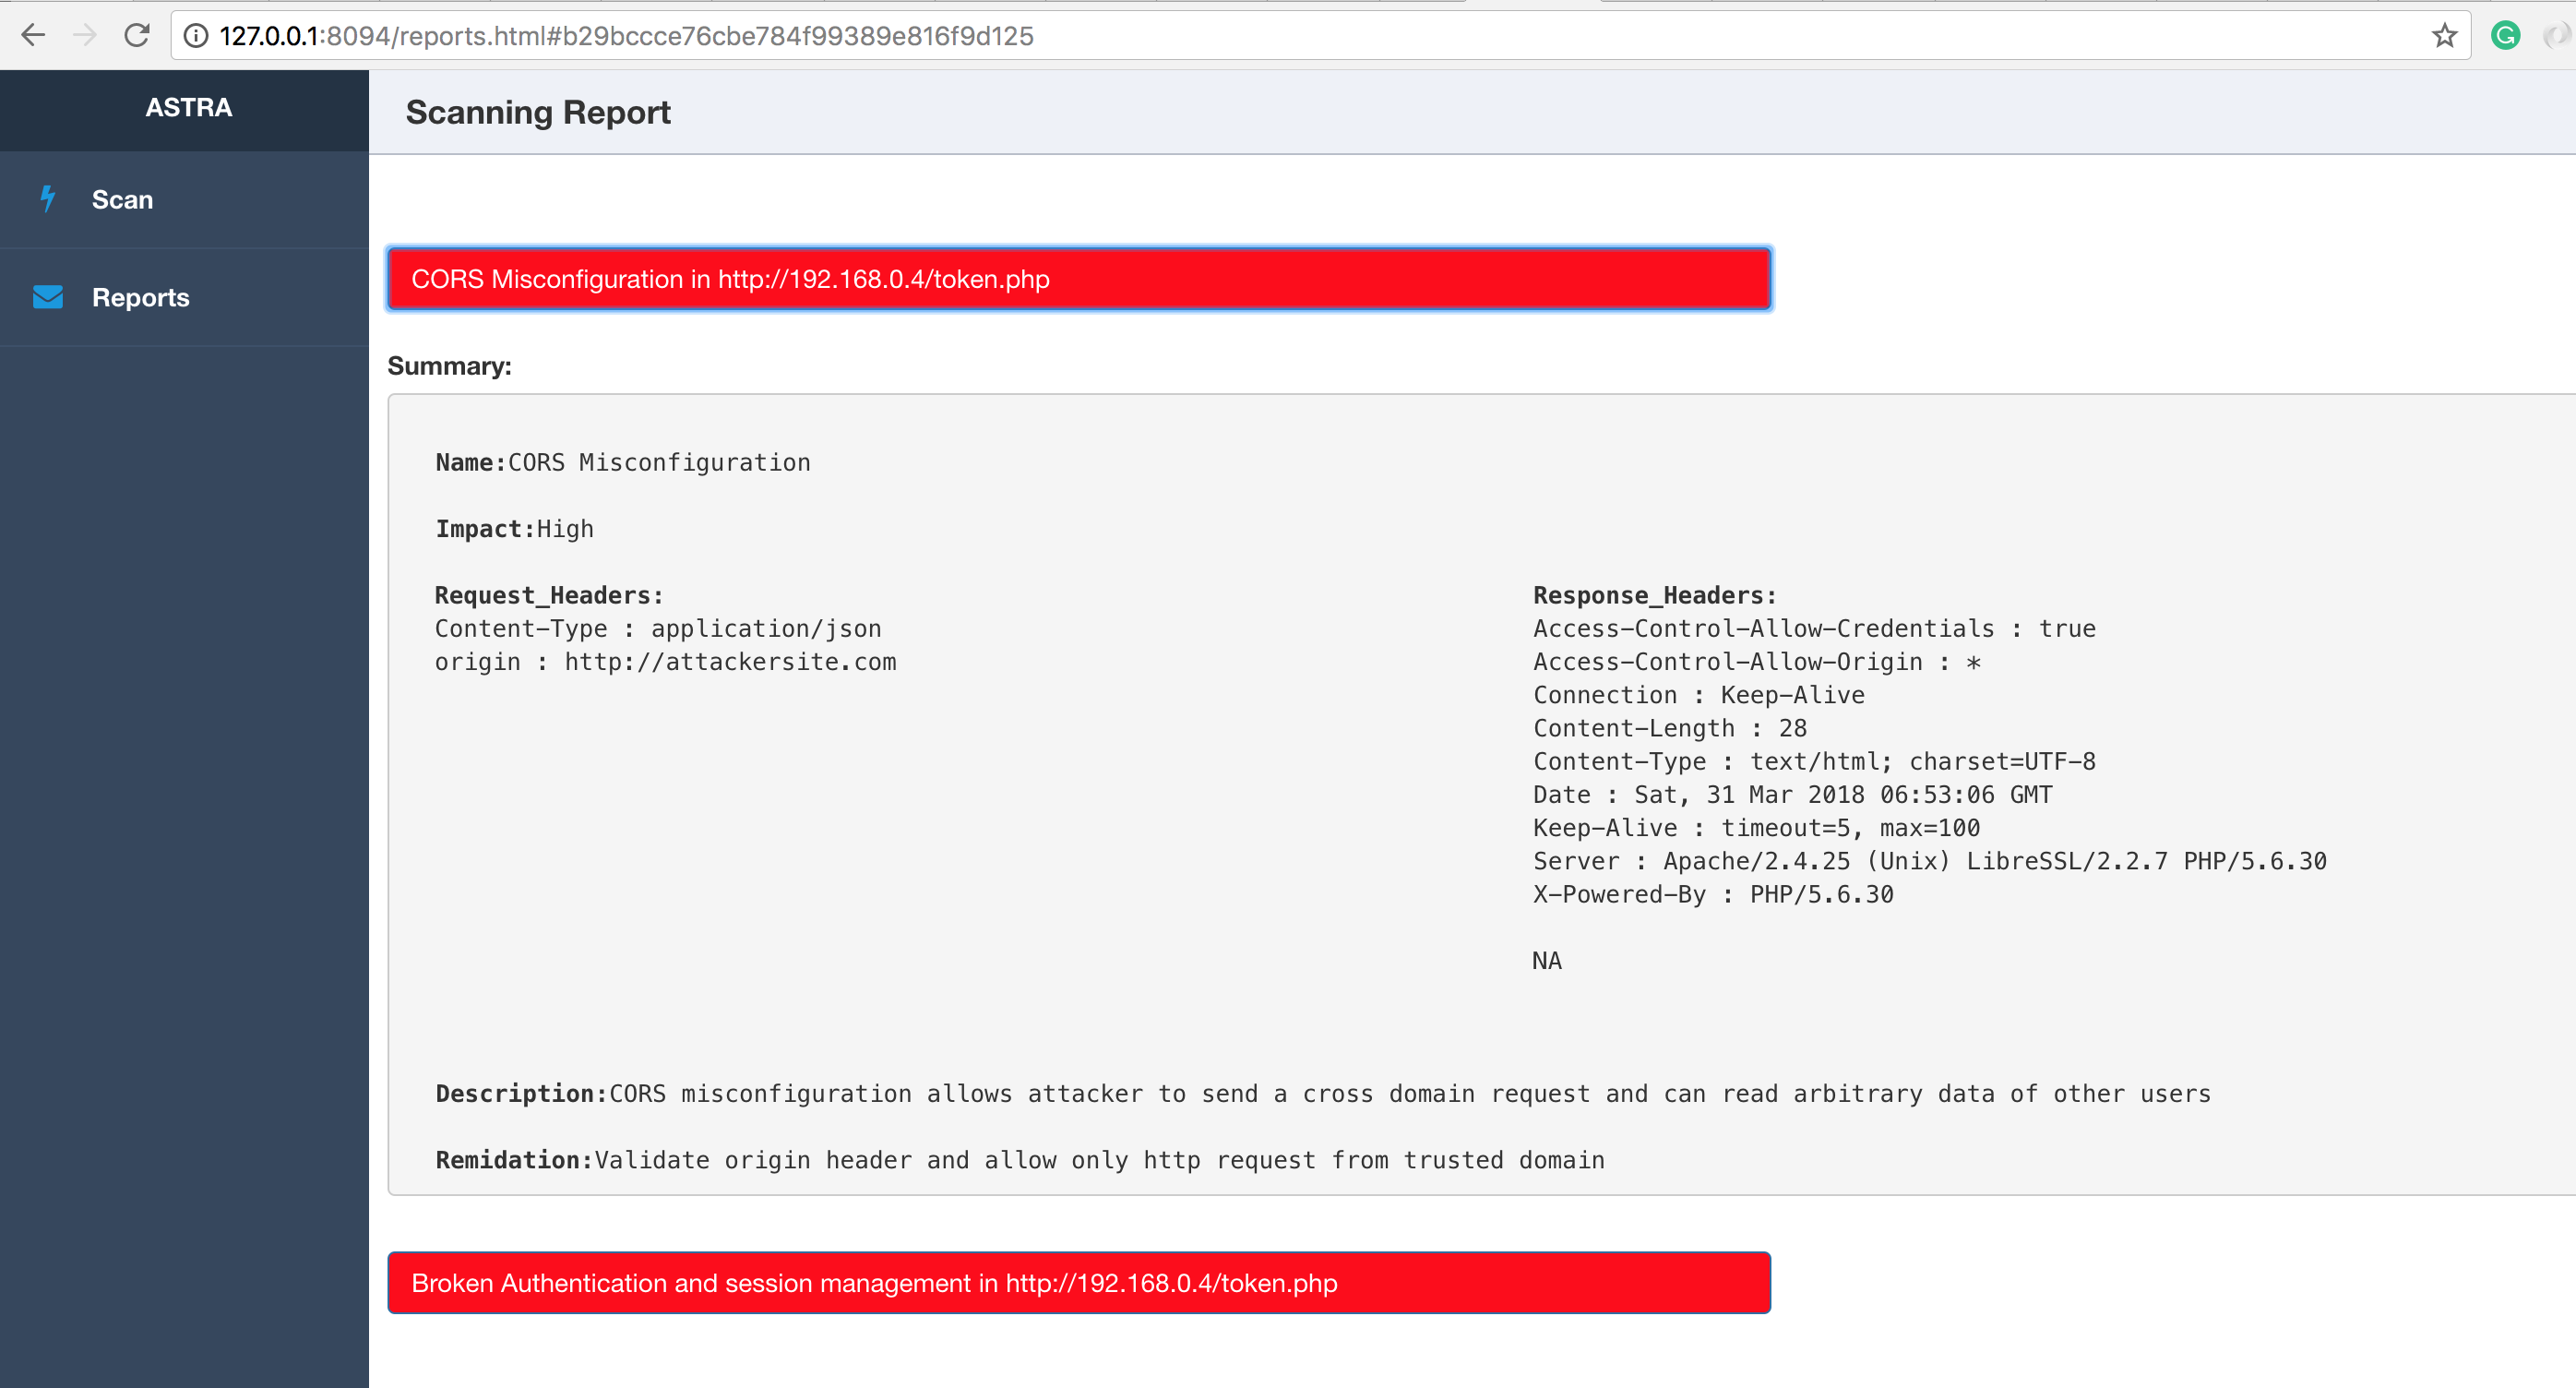 flipkart-incubator/astra
REST API के लिए स्वचालित सुरक्षा परीक्षण