टीमों के लिए बनाया गया एजेंट हार्नेस।
कंपनियों के लिए एक प्रो सहायक। हर कर्मचारी को एक सुरक्षित, सैंडबॉक्स्ड व्यक्तिगत एजेंट दें।
वेबसाइट ·
दस्तावेज़ ·
Discord
त्वरित शुरुआत
स्व-होस्टेड
git clone https://github.com/onecli/onecli.git && cd onecli
pnpm install
pnpm run setup
http://localhost:10254 खोलें
Kubernetes पर, इसके बजाय Helm chart इंस्टॉल करें:
helm install onecli oci://ghcr.io/onecli/charts/onecli। self-hosting guide दोनों को कवर करती है।
OneCLI v2 क्या है?
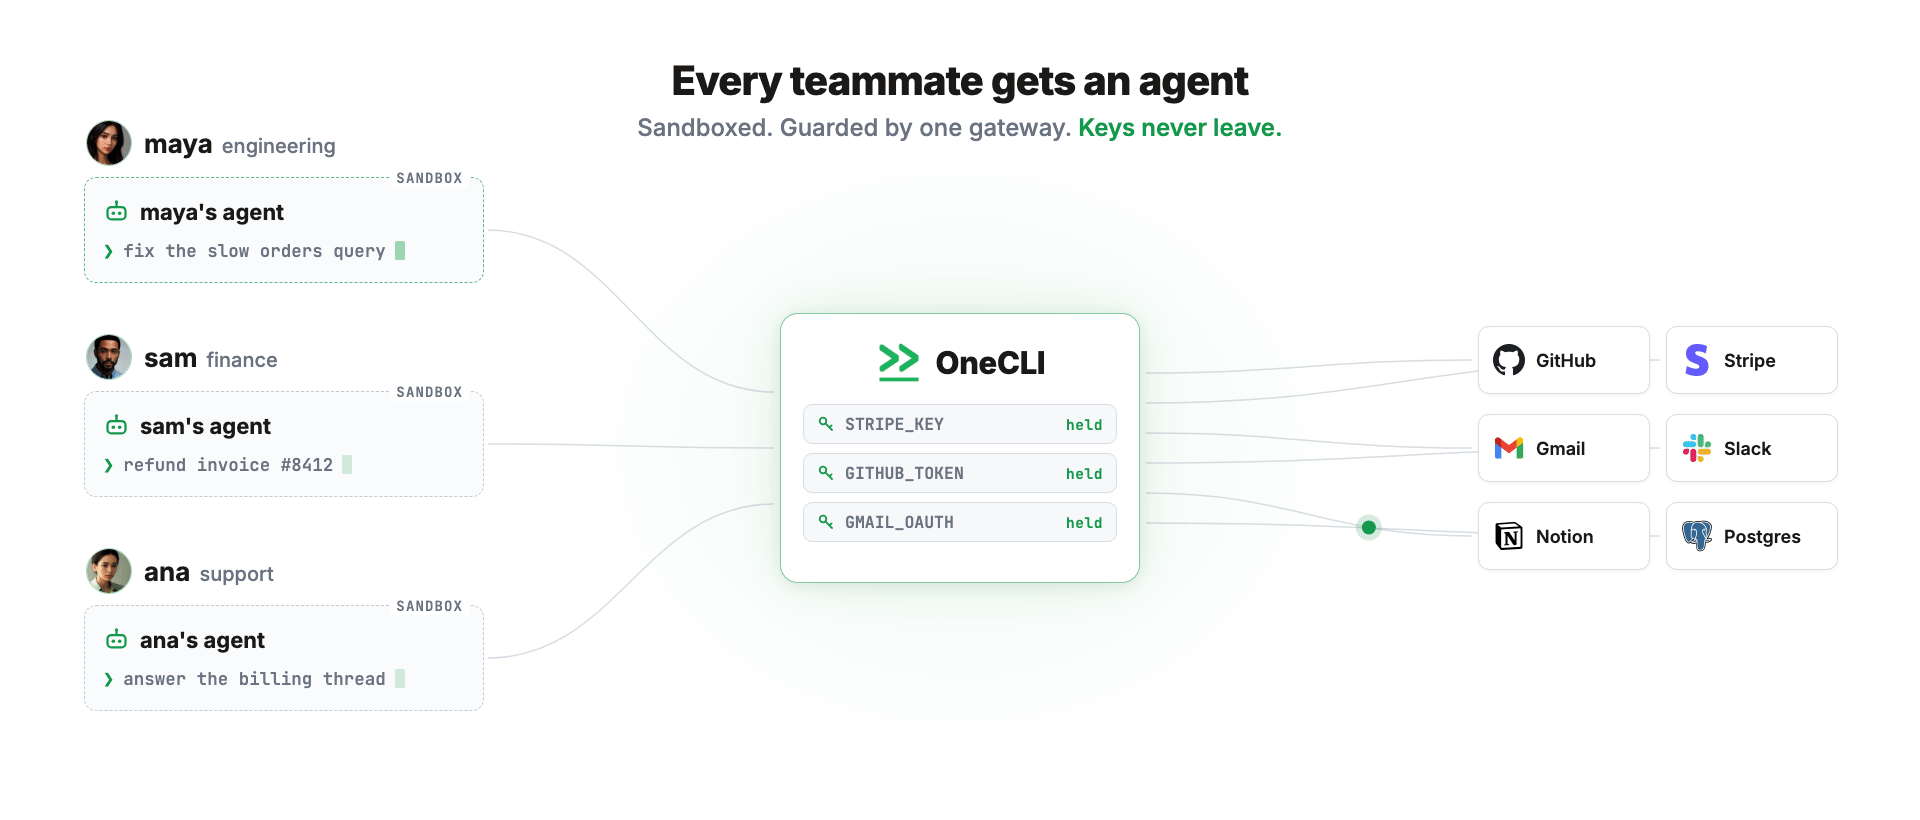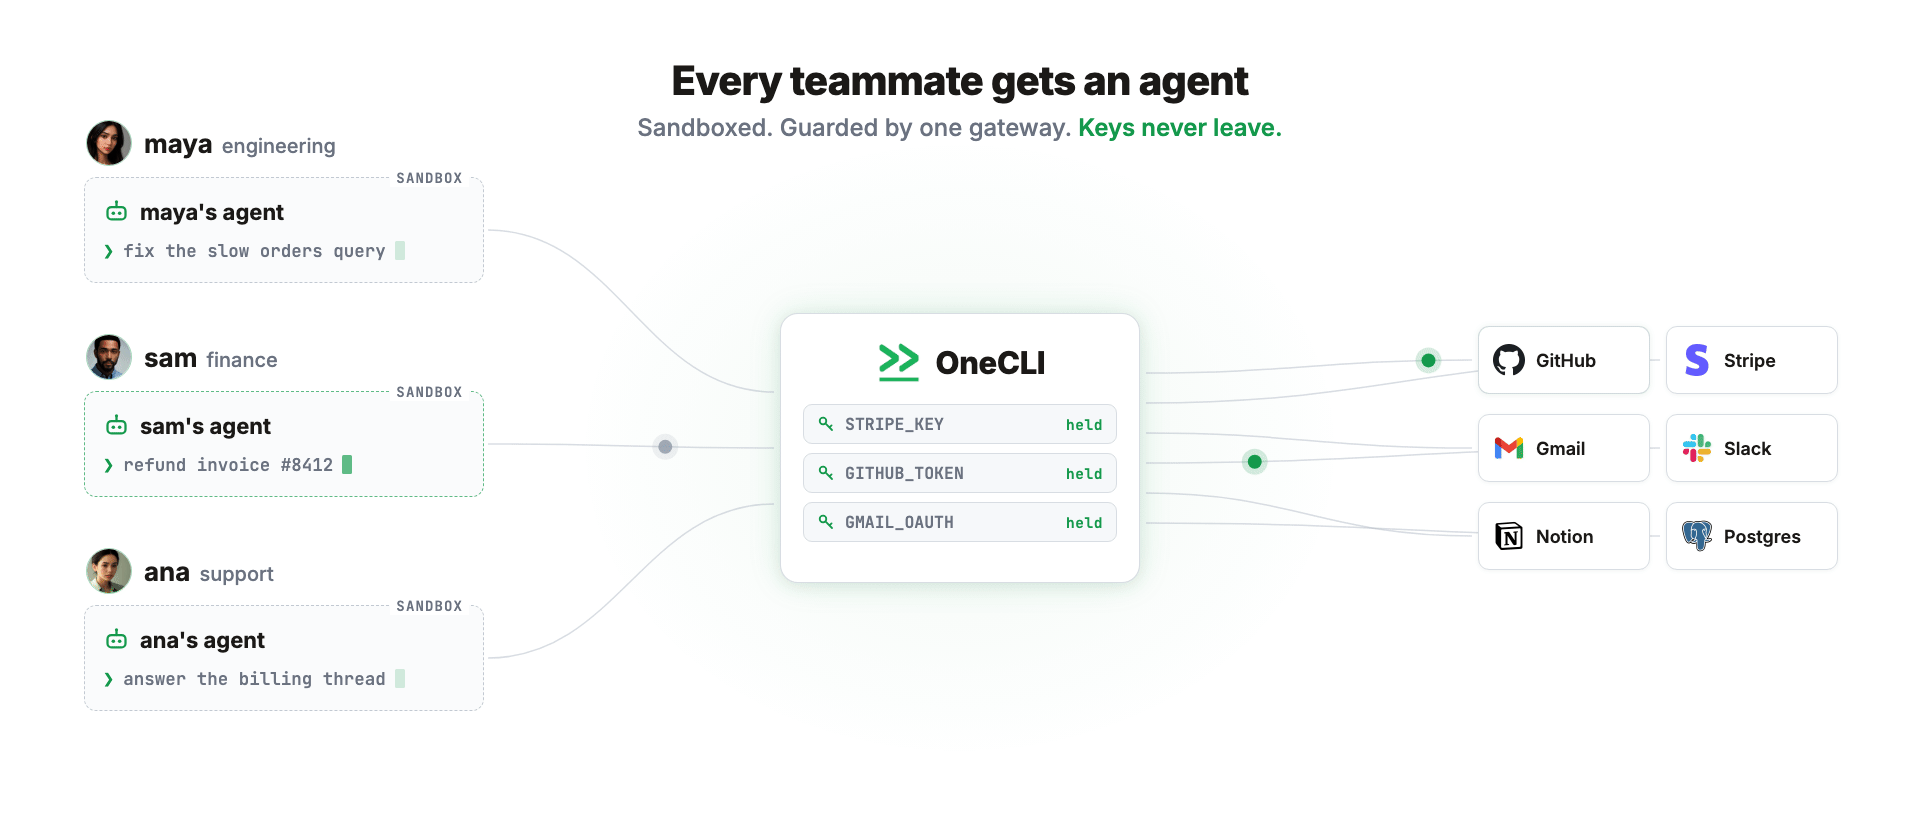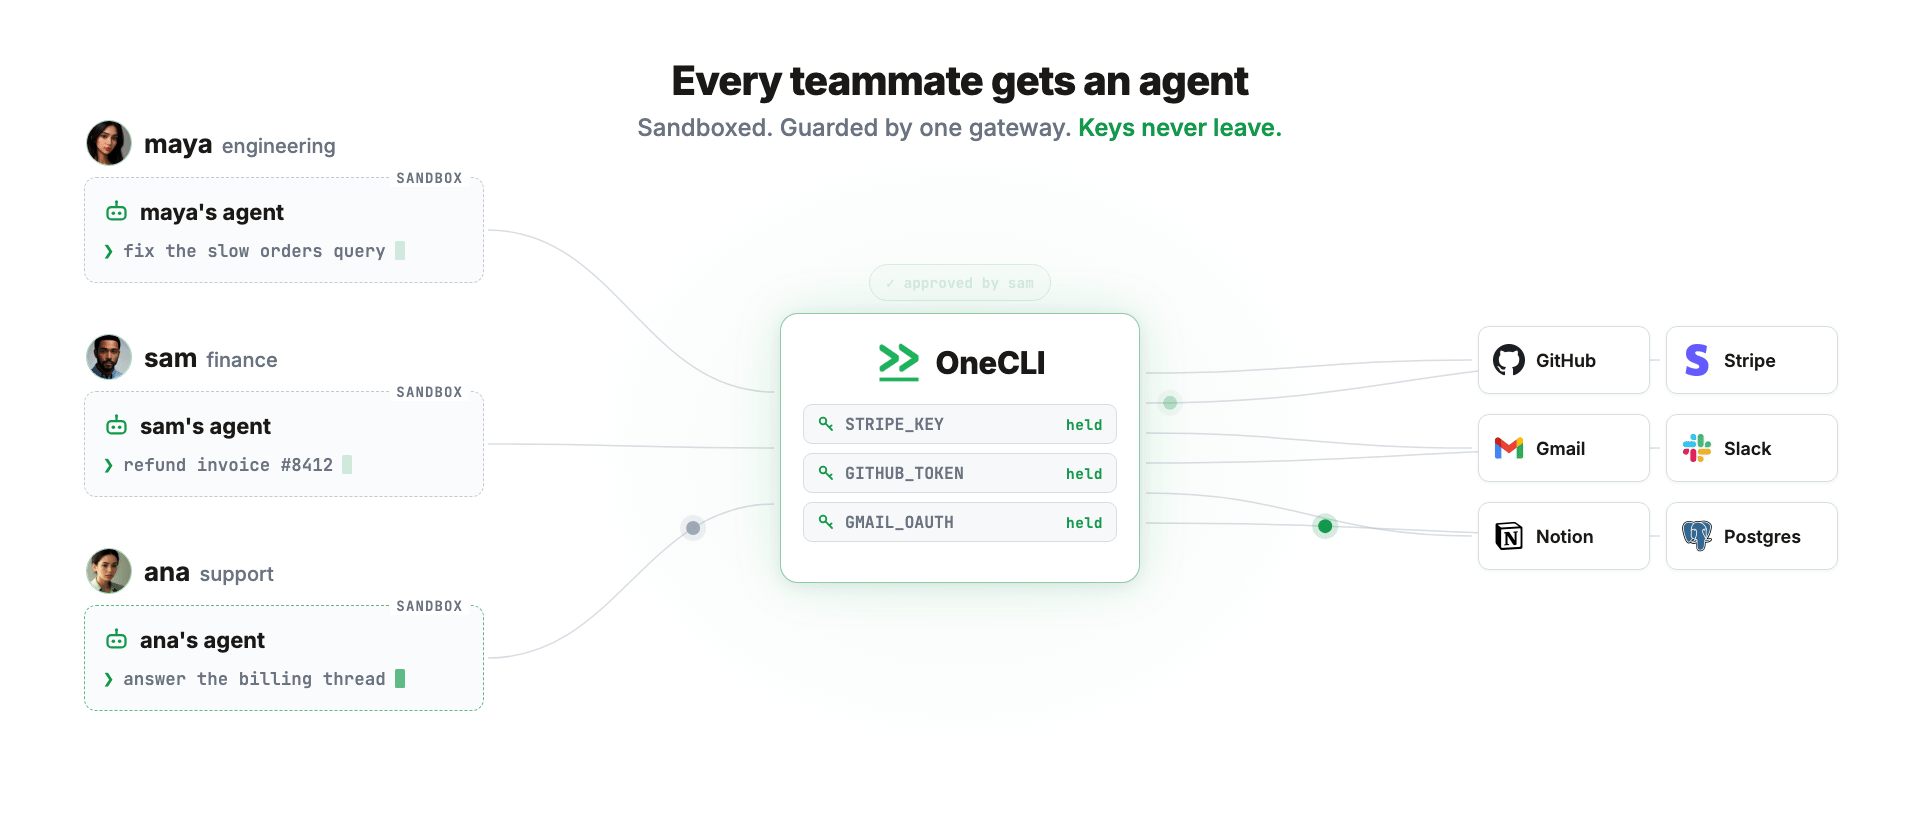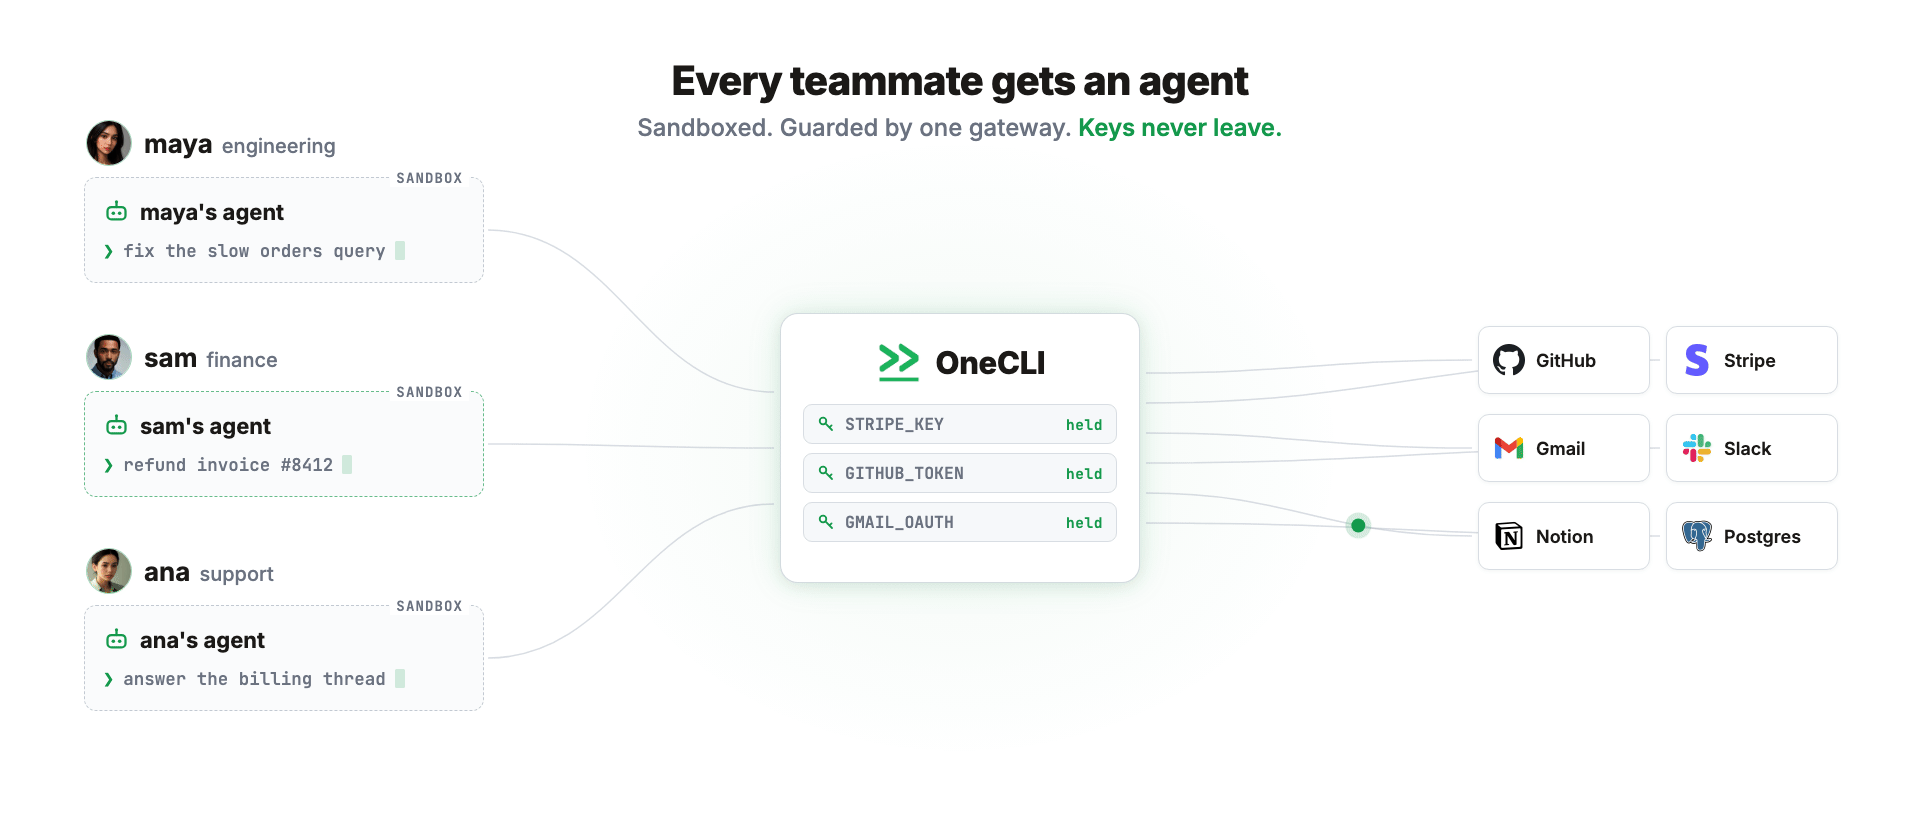
OneCLI एक टीम के रूप में AI एजेंट चलाने के लिए एक ओपन-सोर्स प्लेटफ़ॉर्म है। आप प्रत्येक व्यक्ति के लिए एक एजेंट बनाते हैं, प्रत्येक एजेंट को आवश्यक एक्सेस देते हैं, और यह एक सैंडबॉक्स में काम करता है, एक गेटवे के माध्यम से रूट किया जाता है जो क्रेडेंशियल इंजेक्ट करता है और आपकी नीति लागू करता है।
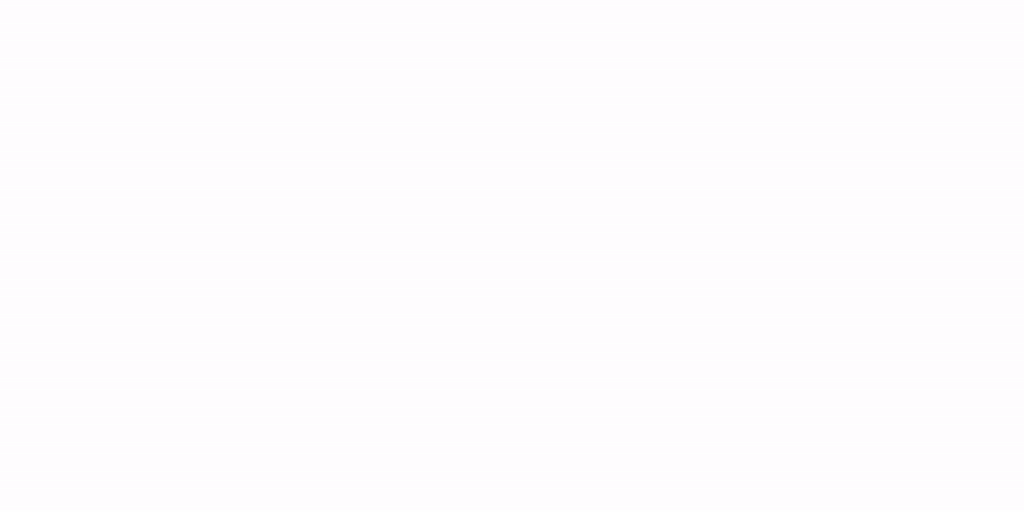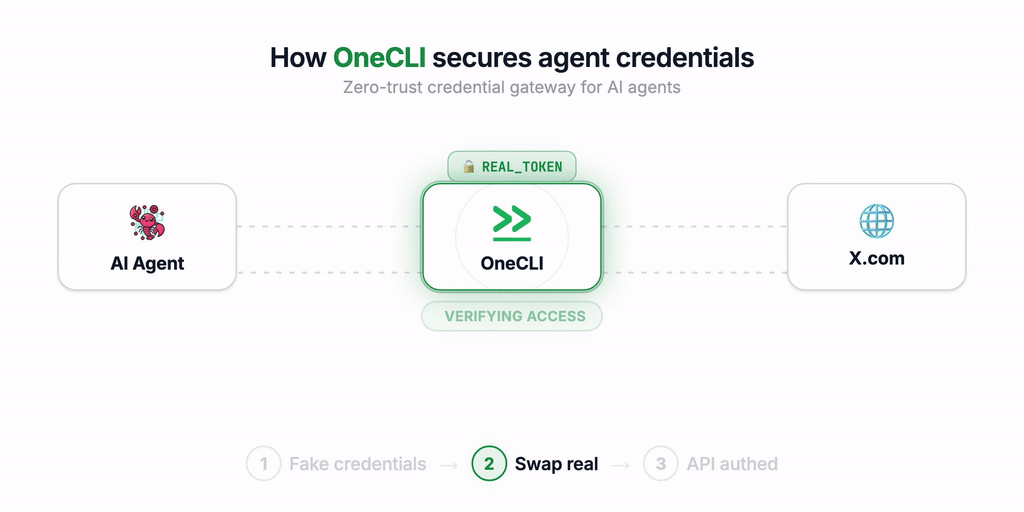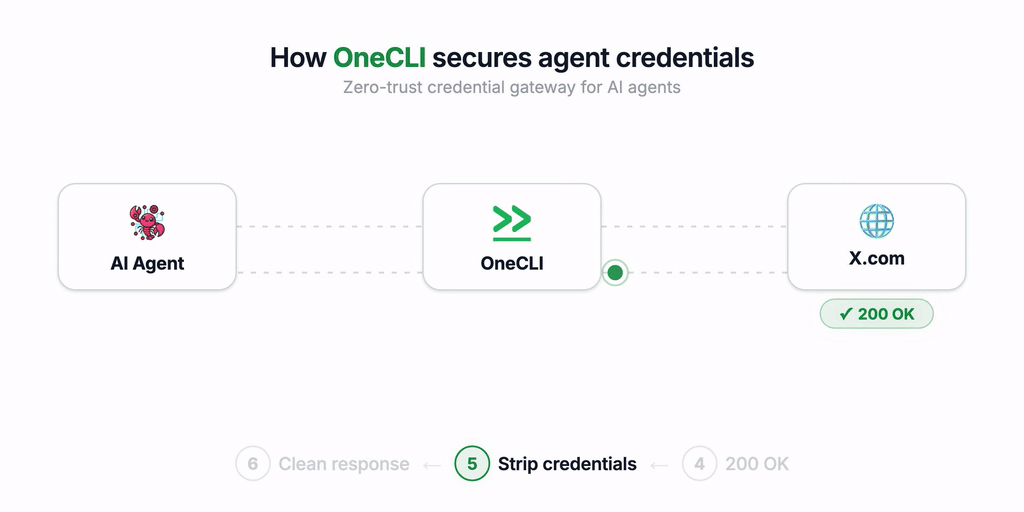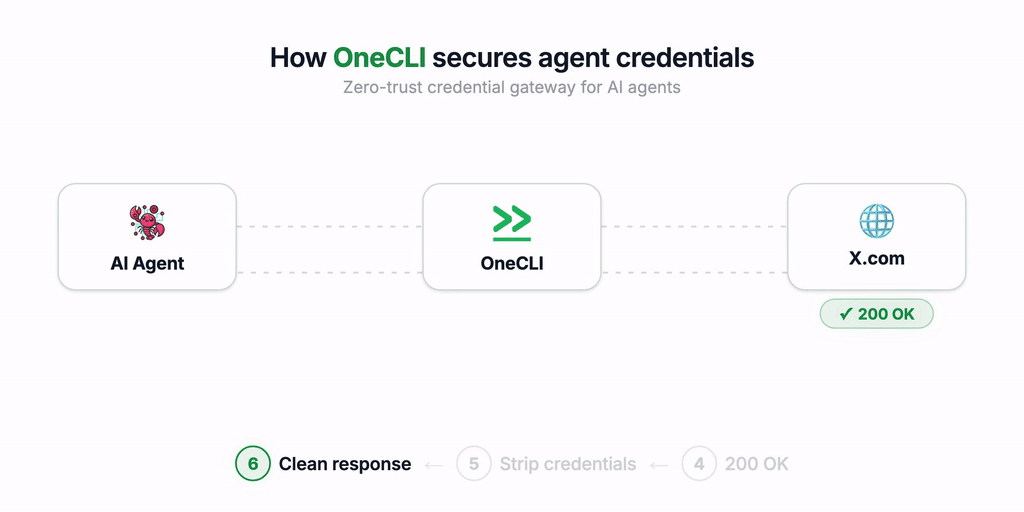
हमने OneCLI क्यों बनाया?
OneCLI की शुरुआत AI एजेंट्स के लिए एक क्रेडेंशियल वॉल्ट के रूप में हुई, जिसे Rust में बनाया गया था। हमने पाया कि अधिकांश मांग उन व्यक्तियों और टीमों से आई जो Hermes, OpenClaw और NanoClaw जैसे स्वायत्त एजेंट चला रहे थे। लोग ऐसे एजेंट चाहते थे जो उन्हें चलाने वाले व्यक्ति के लिए वास्तविक काम करें, लेकिन दो चीज़ें गायब थीं:
- सीक्रेट्स और अनुमतियों का प्रबंधन।
- और टीमों के लिए - मल्टीप्लेयर प्रबंधन।
हर स्वायत्त एजेंट एक व्यक्ति के लिए बनाया गया है। और एक व्यक्ति के लिए, वे बेहतरीन हैं। जिस पल आपको इसे पूरी टीम में दोहराना होता है, चीज़ें उलझ जाती हैं: प्रत्येक एजेंट को शुरू करना, तय करना कि कौन क्या कर सकता है और क्या नहीं, उन्हें होस्ट करना, यह ट्रैक रखना कि किसका एजेंट कौन सा है।
इसलिए हमने दिशा बदली, और OneCLI v2 बनाया।
टीमों के लिए बनाया गया
- आपका आइडेंटिटी प्रोवाइडर, एकीकृत: प्रत्येक कर्मचारी की पहचान की ओर से एजेंट प्रोविज़न करें, सीधे कंपनी IdP से।
- प्रत्येक व्यक्ति के लिए एक एजेंट: वर्कस्पेस में हर किसी को अपना सैंडबॉक्स्ड एजेंट मिलता है, जिसे डैशबोर्ड या Slack से एक्सेस किया जा सकता है।
- एक नीति, हर जगह लागू: टीम नीति को एक ही स्थान पर प्रबंधित करें, जिसे वर्कस्पेस में कोई भी एजेंट लागू करेगा।
- निर्धारक human-in-the-loop अनुमोदन: चैट में ही, उन चीज़ों के लिए जिन पर आपको 100% नियंत्रण चाहिए, जैसे ईमेल भेजना, Linear टिकट हटाना, S3 बकेट खाली करना।
- साझा कनेक्शन: टीम स्तर पर एक बार कनेक्ट किए गए, जैसे LLM कुंजियाँ या सर्विस अकाउंट, प्रति एजेंट दिए जाते हैं बिना कभी किसी एक को सौंपे।
एजेंट
एक एजेंट एक टिकाऊ चीज़ है, एकल प्रॉम्प्ट नहीं। इसमें होता है:
- एक कंप्यूटर: इसका अपना पृथक सैंडबॉक्स, एक फ़ाइलसिस्टम और एक शेल के साथ। बाहर निकलने का एकमात्र रास्ता गेटवे है, इसलिए यह केवल वही पहुँच सकता है जो आपने दिया है और कुछ नहीं।
- एक बातचीत: डैशबोर्ड में इसका अपना पेज, या Slack। छवियाँ और फ़ाइलें शामिल। एजेंट के काम करते समय भेजा गया संदेश इसे तुरंत रीडायरेक्ट करता है बजाय इसके पीछे कतार में लगने के।
- मेमोरी: एजेंट जो सीखता है वह प्लेटफ़ॉर्म द्वारा रखा जाता है, इसलिए यह कभी नहीं खोता। आप इसे कभी भी पढ़ और संपादित कर सकते हैं।
- स्किल्स: निर्देश और हेल्पर जो आप एक बार लिखते हैं, एजेंट के लिए हमेशा उपलब्ध।
- एक शेड्यूल: एजेंट भविष्य का काम योजना बना सकता है, और प्लेटफ़ॉर्म इसे सही समय पर जगाता है।
- क्रेडेंशियल जो यह कभी नहीं देखता: प्रत्येक एजेंट को केवल वही एक्सेस मिलता है जो आपने दिया है, और गेटवे इसे हर अनुरोध पर लागू करता है। या on-demand injection के लिए Bitwarden या 1Password कनेक्ट करें, सर्वर पर कुछ भी संग्रहीत किए बिना।
- इसका अपना Slack ऐप: इसे एक बार कनेक्ट करें और यह चैनलों और DMs में अपने नाम और अवतार के तहत उत्तर देता है, फ़ाइलों और छवियों के साथ। एजेंट हटाएँ और इसका Slack ऐप भी साथ चला जाता है।
एजेंट आपके अपने इंफ्रास्ट्रक्चर पर चलते हैं। रनर केवल आउटबाउंड है और कोई इनबाउंड पोर्ट नहीं रखता, इसलिए एक लैपटॉप, एक होमलैब, या NAT के पीछे एक VPC सभी बिना किसी इनग्रेस और बिना किसी टनल के काम करते हैं।
आर्किटेक्चर

- Web Dashboard: Next.js ऐप। एजेंट बनाएँ, उनसे चैट करें, उनकी मेमोरी और स्किल्स संपादित करें, कनेक्शन, सीक्रेट्स और ग्रांट्स प्रबंधित करें।
- API Server: कंट्रोल प्लेन। डेटाबेस, कन्वर्सेशन प्लेन और वर्क क्यू का स्वामी जिसे रनर पोल करता है।
- Rust Gateway: आउटबाउंड अनुरोधों को इंटरसेप्ट करता है (MITM के माध्यम से HTTPS सहित) और क्रेडेंशियल्स इंजेक्ट करता है। एजेंट
Proxy-Authorization हेडर के माध्यम से एक्सेस टोकन से प्रमाणित होते हैं।
- Runner: एजेंट सैंडबॉक्स शुरू करता है, पार्क करता है और रीप करता है। केवल आउटबाउंड, और कभी डेटाबेस को नहीं छूता।
- Sandbox Supervisor: प्रत्येक सैंडबॉक्स के अंदर चलता है, एक वेंडर-न्यूट्रल हार्नेस इंटरफ़ेस बोलता है ताकि एजेंट रनटाइम बदलने योग्य हो।
- SSH Terminator: SSH फ्रंट डोर — अल्पकालिक प्रमाणपत्रों के साथ
ssh कनेक्शन समाप्त करता है और उन्हें प्लग करने योग्य सब्सट्रेट बैकएंड के माध्यम से एजेंट सैंडबॉक्स में ब्रिज करता है।
- Channel Adapter: Slack डेमन, प्रति एजेंट एक ऐप।
- Secret Store: रेस्ट में AES-256-GCM, केवल अनुरोध के समय डिक्रिप्ट किया जाता है, होस्ट और पाथ पैटर्न द्वारा मिलान किया जाता है, हेडर या क्वेरी पैरामीटर के रूप में इंजेक्ट किया जाता है।
स्थानीय विकास
git clone https://github.com/onecli/onecli.git && cd onecli
mise install
pnpm install
pnpm dev
यही पूरा सेटअप है: pnpm dev हर आवश्यक सीक्रेट के साथ .env जनरेट करता है, PostgreSQL शुरू करता है, माइग्रेशन लागू करता है, और पूरा स्टैक चलाता है। पूर्वापेक्षाएँ, कमांड संदर्भ, प्रोजेक्ट संरचना, और कॉन्फ़िगरेशन docs/development.md में मौजूद हैं।
योगदान

 onecli/onecli







