Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
zeroboot — कॉपी-ऑन-राइट फोर्किंग के माध्यम से AI एजेंटों के लिए उप-मिलीसेकंड VM सैंडबॉक्स | Kitploit
उपकरण/GitHubGitHub/zerobootdev/zeroboot
कंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)सुरक्षा वर्चुअलाइजेशनक्लाउड सुरक्षाDevSecOpsAI सुरक्षा
GitHubzerobootdev/zeroboot

zeroboot

कॉपी-ऑन-राइट फोर्किंग के माध्यम से AI एजेंटों के लिए उप-मिलीसेकंड VM सैंडबॉक्स
रिपॉजिटरी देखें
2.4k107331 दिन पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
वेबसाइट

Zeroboot

कॉपी-ऑन-राइट फोर्किंग के माध्यम से AI एजेंट्स के लिए सब-मिलीसेकंड VM सैंडबॉक्स

License Rust API Status


demo

इसे आज़माएँ

curl -X POST https://api.zeroboot.dev/v1/exec \
  -H 'Content-Type: application/json' \
  -H 'Authorization: Bearer zb_demo_hn2026' \
  -d '{"code":"import numpy as np; print(np.random.rand(3))"}'

बेंचमार्क

मीट्रिकZerobootE2BmicrosandboxDaytona
स्पॉन लेटेंसी p500.79ms~150ms~200ms~27ms
स्पॉन लेटेंसी p991.74ms~300ms~400ms~90ms
प्रति सैंडबॉक्स मेमोरी~265KB~128MB~50MB~50MB
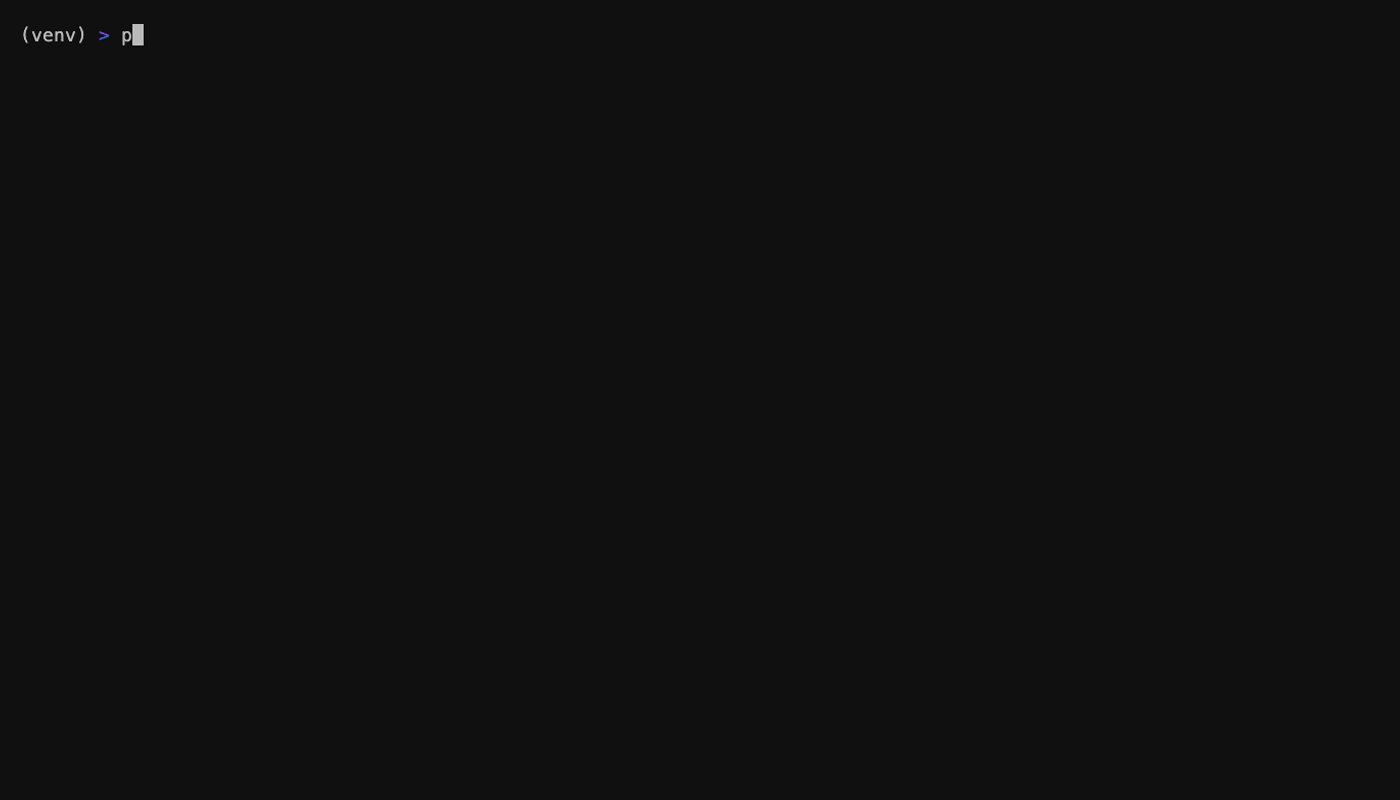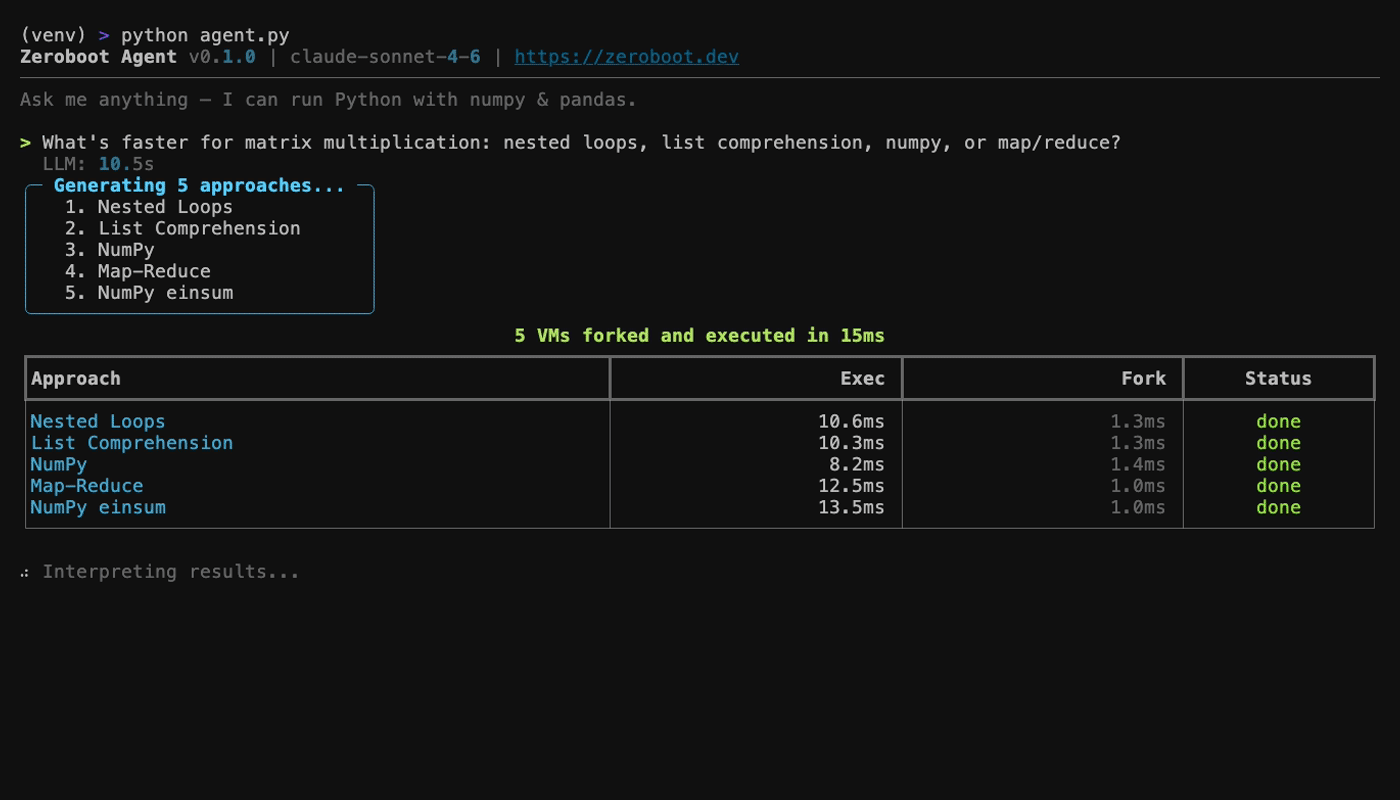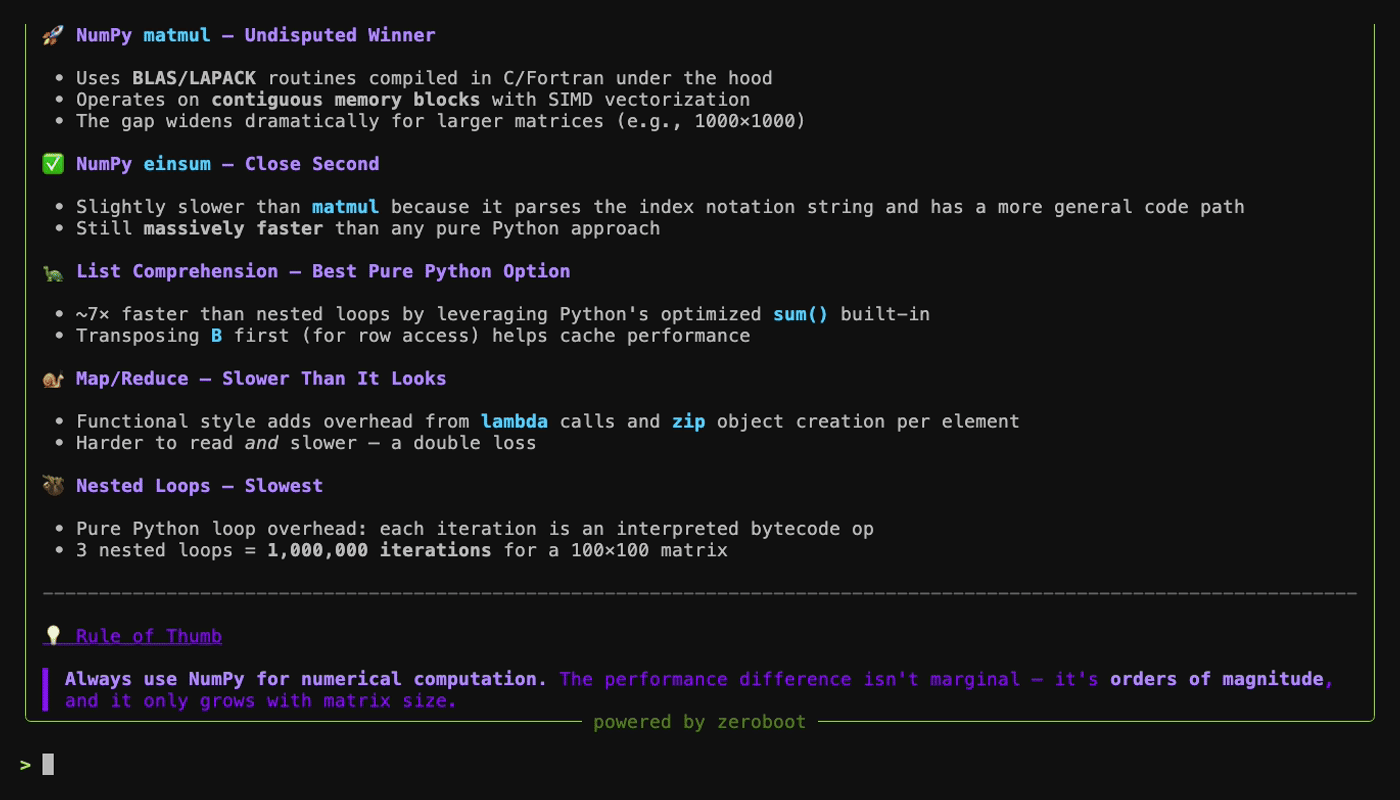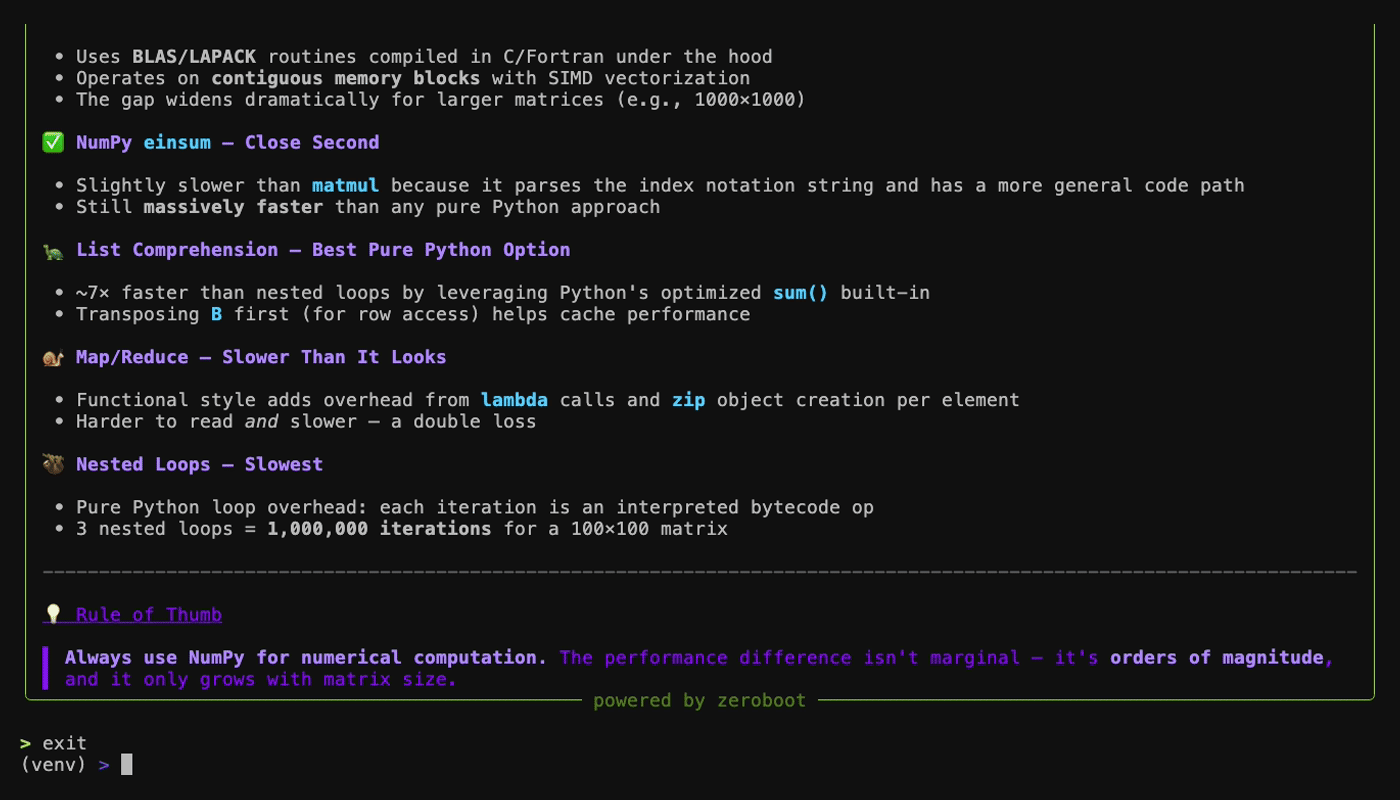
फ़ोर्क + एक्ज़ेक (Python)~8ms---
1000 समवर्ती फ़ोर्क815ms---

प्रत्येक सैंडबॉक्स हार्डवेयर-प्रवर्तित मेमोरी आइसोलेशन वाला एक वास्तविक KVM वर्चुअल मशीन है।

यह कैसे काम करता है

  Firecracker snapshot ──► mmap(MAP_PRIVATE) ──► KVM VM + restored CPU state
                              (copy-on-write)         (~0.8ms)
  1. टेम्पलेट (एक बार): Firecracker एक VM बूट करता है, आपके रनटाइम को पहले से लोड करता है, और मेमोरी + CPU स्थिति का स्नैपशॉट लेता है
  2. फ़ोर्क (~0.8ms): एक नया KVM VM बनाता है, स्नैपशॉट मेमोरी को CoW के रूप में मैप करता है, सभी CPU स्थिति को पुनर्स्थापित करता है
  3. आइसोलेशन: प्रत्येक फ़ोर्क एक अलग KVM VM है जिसमें हार्डवेयर-प्रवर्तित मेमोरी आइसोलेशन है

SDKs

Python — sdk/python

from zeroboot import Sandbox
sb = Sandbox("zb_live_your_key")
result = sb.run("print(1 + 1)")

TypeScript — sdk/node

import { Sandbox } from "@zeroboot/sdk";
const result = await new Sandbox("zb_live_your_key").run("console.log(1+1)");

दस्तावेज़

  • API संदर्भ
  • परिनियोजन मार्गदर्शिका
  • आर्किटेक्चर

लेखक

Zeroboot को मार्च 2026 में बनाया गया था और इसका रखरखाव Adam Miribyan (@adammiribyan) द्वारा किया जाता है। परियोजना साइट: zeroboot.dev।

यदि आप अनुसंधान में zeroboot का उपयोग करते हैं, तो कृपया इसे उद्धृत करें; देखें CITATION.cff या "Cite this repository" बटन का उपयोग करें।

द्वारा उद्धृत

  • DeltaBox: Scaling Stateful AI Agents with Millisecond-Level Sandbox Checkpoint/Rollback, arXiv:2605.22781 (मई 2026)।
  • Memory Compression for High-Fanout Agent Sandboxes (AgentZip), arXiv:2609.11294 (सितंबर 2026)।

यदि आपका पेपर या परियोजना zeroboot का उपयोग करती है, तो इसे यहाँ जोड़ने के लिए एक issue या pull request खोलें।

स्थिति

कार्यशील प्रोटोटाइप। fork primitive, बेंचमार्क और API वास्तविक हैं, लेकिन अभी तक production-hardened नहीं हैं। यदि आप रुचि रखते हैं तो एक issue खोलें।

स्व-होस्ट या प्रबंधित

Zeroboot ओपन सोर्स है। इसे KVM वाले किसी भी Linux बॉक्स पर स्वयं होस्ट करें, या प्रबंधित API का उपयोग करें:

curl -X POST https://api.zeroboot.dev/v1/exec \
  -H 'Content-Type: application/json' \
  -H 'Authorization: Bearer zb_demo_hn2026' \
  -d '{"code":"import numpy as np; print(np.random.rand(3))"}'

उन टीमों के लिए प्रबंधित सेवा बना रहे हैं जो अपना इंफ्रा नहीं चलाना चाहते। शीघ्र पहुँच के लिए साइन अप करें: https://tally.so/r/aQGkpb

ज्ञात सीमाएँ

  • Forks स्नैपशॉट से CSPRNG स्थिति साझा करते हैं। कर्नेल एन्ट्रॉपी को RNDADDENTROPY के माध्यम से फिर से सीड किया जाता है, लेकिन userspace PRNGs (numpy, OpenSSL) को प्रत्येक fork के लिए स्पष्ट रूप से फिर से सीड करने की आवश्यकता होती है। देखें Firecracker का मार्गदर्शन।
  • प्रति fork एकल vCPU। Multi-vCPU आर्किटेक्चरल रूप से संभव है लेकिन लागू नहीं किया गया है।
  • forks के अंदर कोई नेटवर्किंग नहीं। Sandboxes केवल सीरियल I/O के माध्यम से संचार करते हैं।
  • टेम्पलेट अपडेट के लिए पूर्ण पुनः-स्नैपशॉट (~15s) आवश्यक है। कोई इंक्रीमेंटल पैचिंग नहीं।

लाइसेंस

Apache-2.0

टूल डाउनलोड करें