
 #1
CI/CD पाइपलाइनों में सुरक्षा एकीकरण, शिफ्ट-लेफ्ट और DevOps सुरक्षा ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 owasp/devsecopsguideline
OWASP DevSecOps Guideline हमें सुरक्षा को विकास पाइपलाइन के एक भाग के रूप में शामिल करने में मदद कर सकता है।
 nilsteampassnet/teampass
सहयोगी पासवर्ड प्रबंधक
 yelp/detect-secrets
एंटरप्राइज़ के अनुकूल तरीके से कोड में गुप्त जानकारी का पता लगाना और उसे रोकना।
 cisco-ai-defense/skill-scanner
Security Scanner for Agent Skills
 m14r41/pentestingeverything
VAPT/AppSec और पेंटेस्टिंग गाइड के लिए पूर्ण समाधान: Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless | Network…
 bearer/bearer
कोड सुरक्षा स्कैनिंग टूल (SAST) जो सुरक्षा और गोपनीयता जोखिमों को खोजने, फ़िल्टर करने और प्राथमिकता देने के लिए है।
 owasp/threat-dragon
An open source threat modeling tool from OWASP
 gitguardian/ggshield
500+ प्रकार के हार्डकोडेड रहस्यों का पता लगाएं और उन्नत जांच के साथ मान्य करें। इसे प्री-कमिट हुक, GitHub एक्शन, या CLI के रूप में उपयोग करें ताकि…
 rustsec/rustsec
RustSec API और उपकरण
 owasp/wrongsecrets
कमजोर ऐप जिसमें उदाहरण हैं जो दिखाते हैं कि रहस्यों का उपयोग कैसे न करें
 nabla-c0d3/sslyze
तेज़ और शक्तिशाली SSL/TLS स्कैनिंग लाइब्रेरी।
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | रेड/ब्लू टीम वातावरण स्वचालन परिनियोजन उपकरण
 akto-api-security/akto
ओपन-सोर्स API सुरक्षा प्लेटफ़ॉर्म जो निरंतर API खोज, भेद्यता परीक्षण और रनटाइम खतरे का पता लगाने हेतु है। यह CI/CD पाइपलाइनों के साथ एकीकृत होता है…
 sheeki03/tirith
डेवलपर्स और AI एजेंटों के लिए टर्मिनल सुरक्षा। निष्पादन से पहले होमोग्राफ़ URL, पाइप-टू-शेल, ANSI इंजेक्शन, अस्पष्ट पेलोड, डेटा एक्सफ़िल्ट्रेशन, और…
 tom0li/collection-document
गुणवत्ता वाले सुरक्षा लेखों का संग्रह। शानदार लेख।
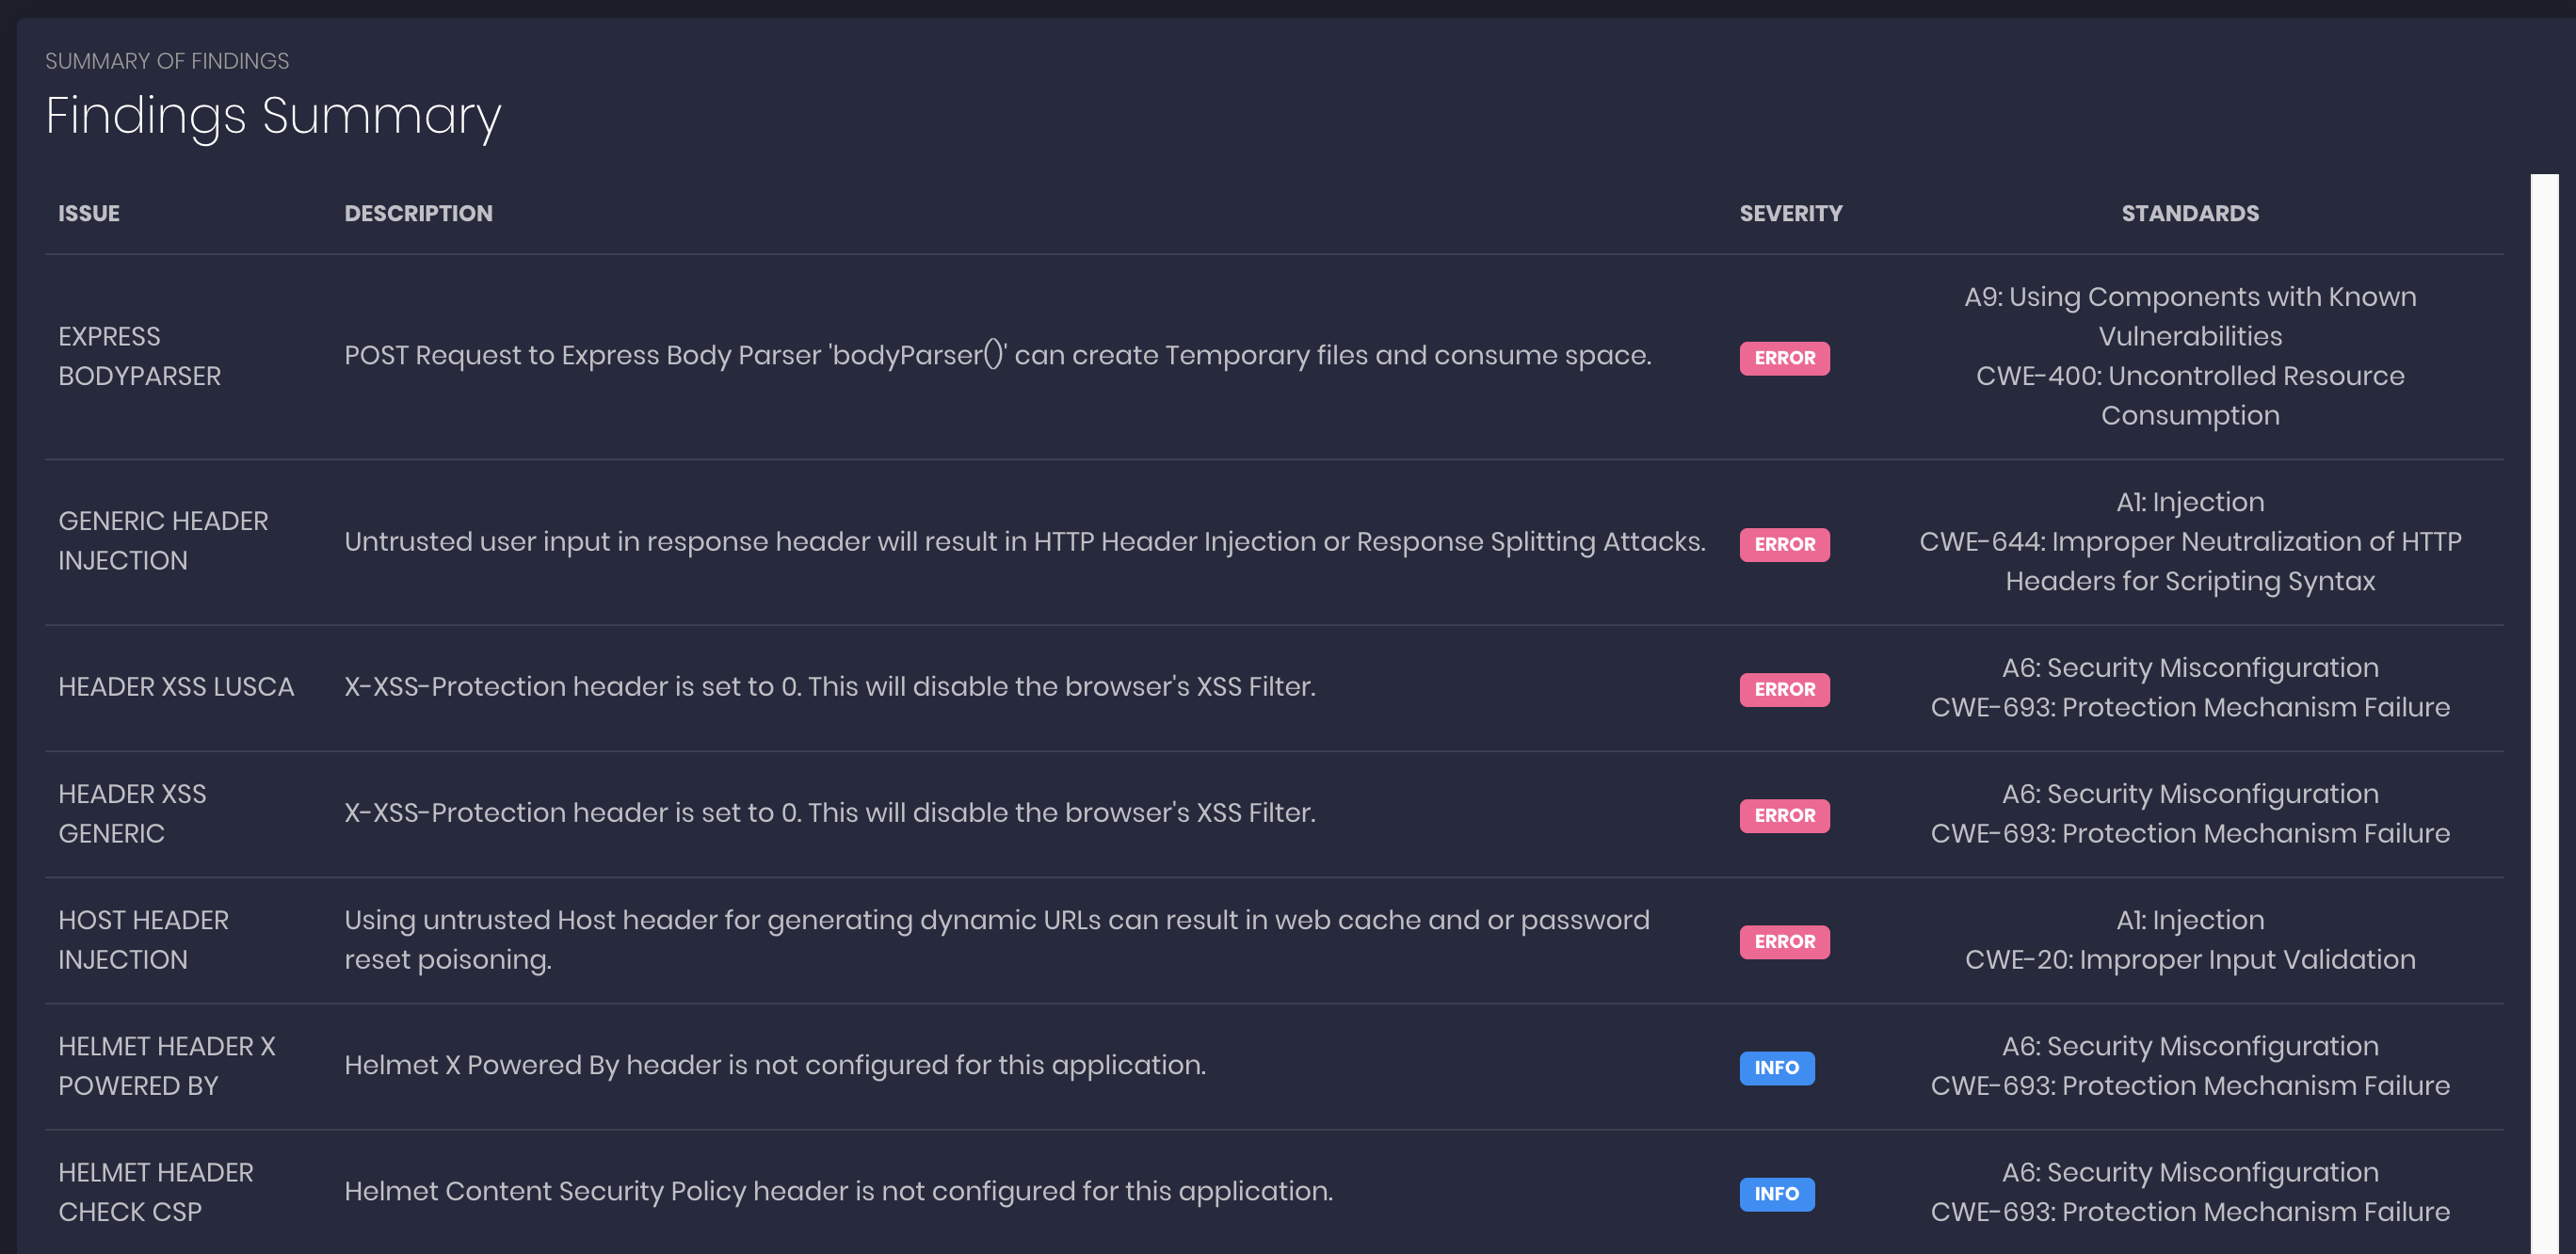 ajinabraham/nodejsscan
nodejsscan Node.js अनुप्रयोगों के लिए एक स्थिर सुरक्षा कोड स्कैनर है।
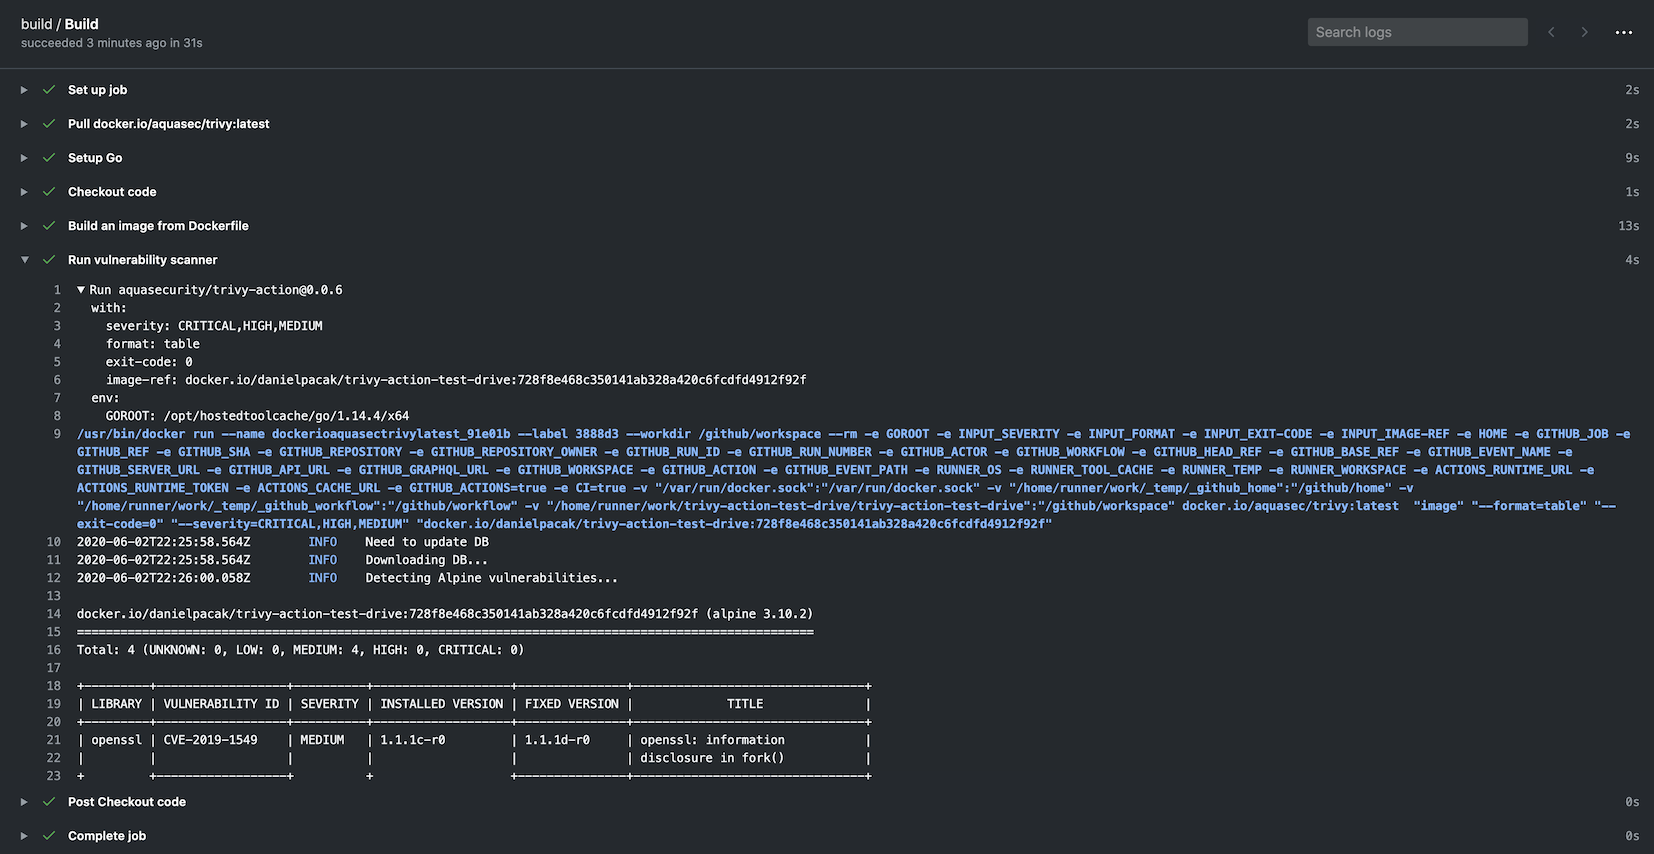 aquasecurity/trivy-action
आपके Docker कंटेनर इमेज में भेद्यताओं की जाँच के लिए Trivy को GitHub action के रूप में चलाता है।
 cr0hn/dockerscan
सबसे व्यापक डॉकर सुरक्षा स्कैनर








