#1
 mozilla/bleach
ब्लीच एक अनुमत-सूची-आधारित HTML सैनिटाइज़िंग लाइब्रेरी है जो मार्कअप और विशेषताओं को एस्केप या स्ट्रिप करती है।
 spiderlabs/owasp-modsecurity-crs
OWASP ModSecurity Core Rule Set (CRS) Project (Official Repository)
 mozilla/mozdef
DEPRECATED - MozDef: मोज़िला एंटरप्राइज़ डिफेंस प्लेटफ़ॉर्म
 optiv/mangle
Mangle एक उपकरण है जो संकलित निष्पादनयोग्य फ़ाइलों (.exe या DLL) के पहलुओं में हेरफेर करता है ताकि EDRs से पहचान से बचा जा सके।
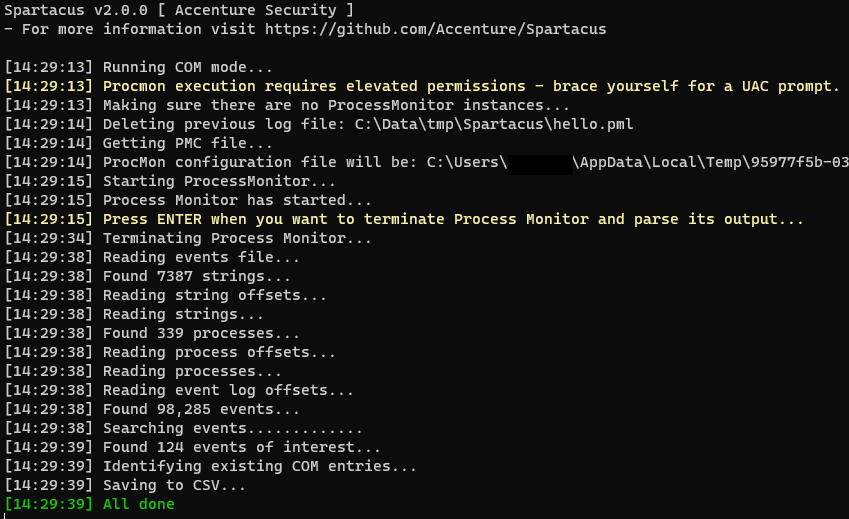 accenture/spartacus
# Spartacus DLL/COM हाइजैकिंग टूलकिट
 kiexitdispatcher/godefender
एंटी वर्चुअलाइजेशन, एंटी डीबगिंग, AntiVM, एंटी वर्चुअल मशीन, एंटी डीबग, Anti Sandboxie, एंटी सैंडबॉक्स, VM डिटेक्ट पैकेज। केवल Windows.
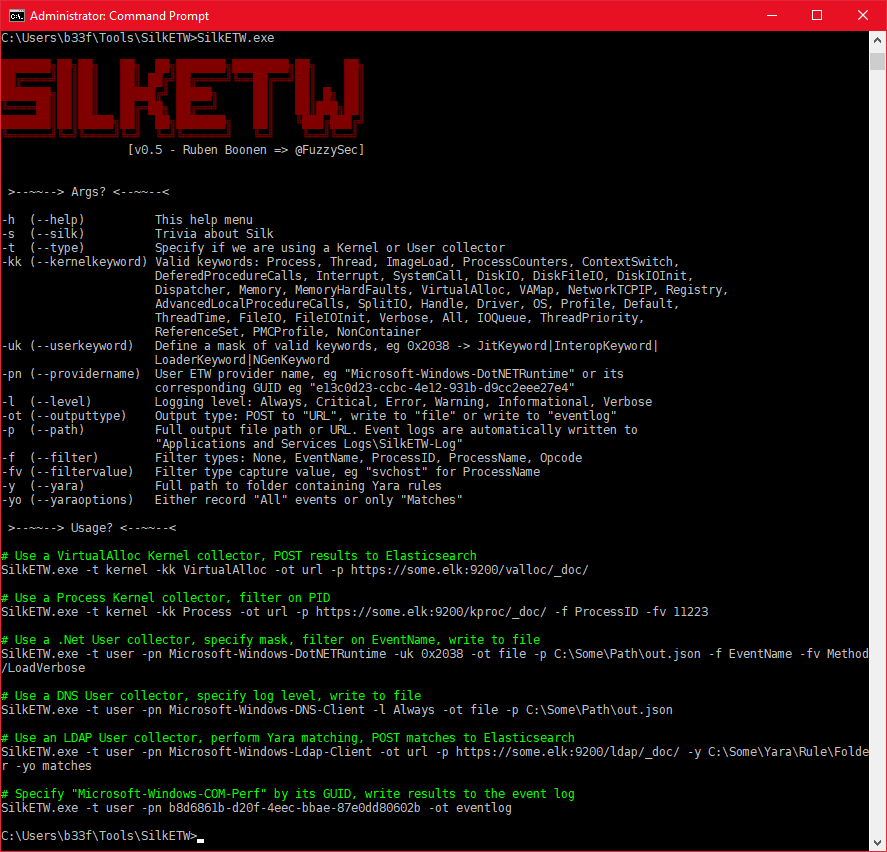 mandiant/silketw
ETW के लिए C# रैपर जो थ्रेट हंटिंग, मैलवेयर विश्लेषण और घटना प्रतिक्रिया के लिए कर्नेल और यूज़र-मोड इवेंट डेटा को JSON में सीरियलाइज़ करता है, जिसमें…
 etsy/midas
Mac घुसपैठ का पता लगाने वाली विश्लेषण प्रणाली
 cloudflare/mitmengine
एक MITM (मॉन्स्टर-इन-द-मिडल) डिटेक्शन टूल। इसका उपयोग MALCOLM बनाने के लिए किया जाता है:
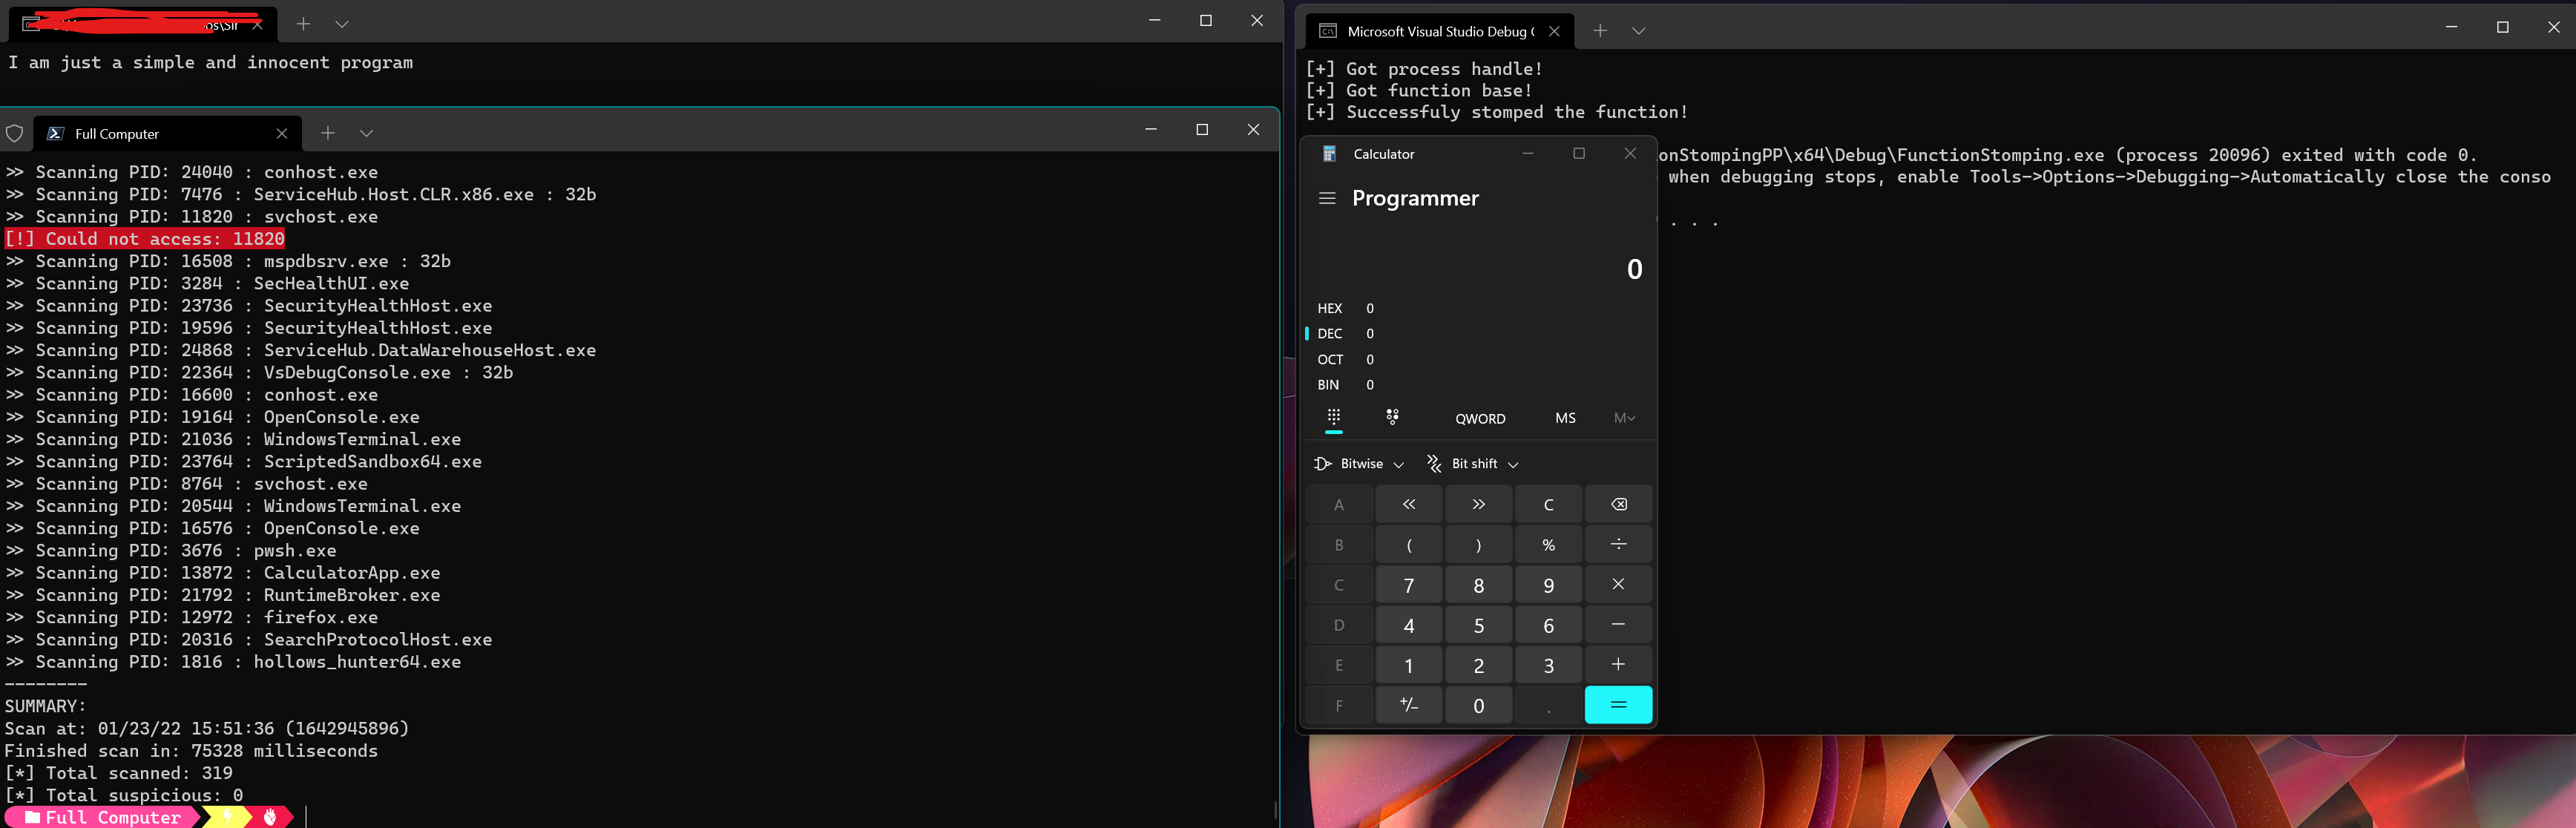 idov31/functionstomping
शेलकोड इंजेक्शन तकनीक। C++ हेडर, स्टैंडअलोन रस्ट प्रोग्राम या लाइब्रेरी के रूप में दिया गया है।
 chryzsh/darthsidious
एक Active Directory डोमेन बनाना और उसे हैक करना
 chronicle/gcti
डिटेक्शन सिग्नेचर रिपॉजिटरी जो एंटरप्राइज़ वातावरणों में मैलवेयर और दुर्भावनापूर्ण गतिविधियों की पहचान करने के लिए YARA नियम और थ्रेट-हंटिंग सामग्री…
 hlldz/reflexxion
RefleXXion एक उपयोगिता है जिसे AV/EPP/EDR आदि द्वारा उपयोग किए जाने वाले यूज़र-मोड हुक्स को बायपास करने में सहायता के लिए डिज़ाइन किया गया है।…
 blackhillsinfosec/eventlogging
Windows Event Forwarding, Sysmon, और Active Directory वातावरण में कस्टम ऑडिट नीतियों को तैनात करने के लिए स्वचालन स्क्रिप्ट्स।
 foospidy/honeypy
कम से मध्यम इंटरैक्शन वाला हनीपॉट।
 azuread/azure-ad-incident-response-powershell-module
Azure Active Directory Incident Response PowerShell मॉड्यूल, Azure Active Directory Product Group द्वारा Microsoft Detection and Response Team (DART)…
 didi/kemon
macOS कर्नेल मॉनिटरिंग के लिए एक ओपन-सोर्स प्री और पोस्ट कॉलबैक-आधारित फ्रेमवर्क।