
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Obscura — खतरा शिकारी और आक्रमण सतह प्रबंधन प्लेटफ़ॉर्म निष्क्रिय और अर्ध-आक्रामक टोही, सहसंबंध, जोखिम स्कोरिंग और निरंतर निगरानी के लिए एकल स्थिर Go बाइनरी। | Kitploit
उपकरण/GitHubGitHub/security-life-org/obscura
रक्षात्मक उपकरणOSINT (खुला स्रोत खुफिया)टोहीपोर्ट स्कैनिंगभेद्यता विश्लेषणजानकारी एकत्र करनाखतरा खुफियासबडोमेन एनुमरेशनDNS विश्लेषण
GitHubsecurity-life-org/obscura

Obscura

खतरा शिकारी और आक्रमण सतह प्रबंधन प्लेटफ़ॉर्म निष्क्रिय और अर्ध-आक्रामक टोही, सहसंबंध, जोखिम स्कोरिंग और निरंतर निगरानी के लिए एकल स्थिर Go बाइनरी।

11144 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
रिपॉजिटरी देखेंवेबसाइट
साझा करें

Obscura Scan

Obscura Scan

खतरा शिकारी और आक्रमण सतह प्रबंधन प्लेटफ़ॉर्म
निष्क्रिय और अर्ध-आक्रामक टोह, सहसंबंध, जोखिम स्कोरिंग और निरंतर निगरानी के लिए एकल स्थिर Go बाइनरी।

version go cgo modules license keys


विषय-सूची

  • Obscura Scan क्या है?
  • मुख्य विशेषताएँ
  • त्वरित शुरुआत
  • स्क्रीनशॉट
  • दस्तावेज़ीकरण
  • आर्किटेक्चर
  • सुरक्षा और ज़िम्मेदार उपयोग
  • लाइसेंस
  • लिंक

Obscura Scan क्या है?

Obscura Scan एक आक्रमण-सतह प्रबंधन और OSINT/टोह प्लेटफ़ॉर्म है जिसे आप एक स्थिर बाइनरी के रूप में चलाते हैं — कोई Python नहीं, कोई virtualenv नहीं, कोई सिस्टम लाइब्रेरी नहीं, कोई डेटाबेस सर्वर नहीं। इसे किसी डोमेन, URL या IP पर इंगित करें और यह एक साथ दर्जनों टोह मॉड्यूल चलाता है, परिणामों को सहसंबद्ध करता है, जोखिम का स्कोर देता है, वैकल्पिक रूप से LLM के साथ समृद्ध करता है, और सब कुछ एक स्वच्छ वेब UI + REST API के माध्यम से लाइव प्रगति स्ट्रीमिंग के साथ प्रस्तुत करता है।

यह उस प्लेटफ़ॉर्म का Go पुनर्लेखन है जिसे पहले आंतरिक रूप से AEGIS के नाम से जाना जाता था, जिसे गति, सुरक्षा और एकल-फ़ाइल परिनियोजन के लिए पुनः-संरचित किया गया है।

अधिकांश मूल्य के लिए किसी API कुंजी की आवश्यकता नहीं है। 50 में से 43 मॉड्यूल पूरी तरह से स्व-निहित हैं — वे सीधे लक्ष्य और DNS/TLS/HTTP प्रोटोकॉल से बात करते हैं। Obscura Scan शून्य कुंजियों के साथ चलता है; कुंजी-आधारित मॉड्यूल किसी कारण के साथ छोड़ देते हैं।
Obscura

मुख्य विशेषताएँ

  • 🧩 50 रेकॉन/इंटेल/विश्लेषण मॉड्यूल — DNS, TLS, प्रमाणपत्र, सबडोमेन, टेकओवर डिटेक्शन, JS एंडपॉइंट/सीक्रेट एक्सट्रैक्शन, सोर्स-मैप डिटेक्शन, टाइपोस्क्वॉटिंग, JARM, सिफर ऑडिटिंग, क्लाउड-बकेट हंटिंग, ईमेल-ऑथ पोस्चर, और बहुत कुछ।
  • 🔒 डिज़ाइन से SSRF-हार्डन्ड — प्रत्येक आउटबाउंड अनुरोध एक गार्डेड डायलर से गुज़रता है जो कनेक्ट के समय रिज़ॉल्व किए गए IP को पुनः-सत्यापित करता है (DNS-रिबाइंडिंग और रीडायरेक्ट बायपास को विफल करता है)। प्राइवेट/लूपबैक/मेटाडेटा रेंज के लिए डिफ़ॉल्ट-डिनाई।
  • ⚡ वास्तविक समानांतर इंजन — सीमित वर्कर पूल, डिपेंडेंसी DAG, प्रति मॉड्यूल पैनिक आइसोलेशन, कॉन्टेक्स्ट कैंसलेशन, रिज़ल्ट कैशिंग।
  • 📊 रिस्क स्कोरिंग + ML — एक स्व-निहित IsolationForest और एक पारदर्शी, कॉन्फिडेंस-वेटेड स्कोरर जो निष्कर्षों को 0–100 जोखिम स्कोर में बदलता है। प्रत्येक निष्कर्ष में एक कॉन्फिडेंस (confirmed/firm/tentative) होता है; स्कोर सबसे खराब confirmed निष्कर्ष द्वारा एंकर किया जाता है और केवल वॉल्यूम द्वारा हल्का-सा प्रभावित होता है, इसलिए कम-कॉन्फिडेंस ह्यूरिस्टिक्स की बाढ़ गेज को 100 पर नहीं पिन कर सकती। क्रॉस-मॉड्यूल डी-डुप्लीकेशन और एक-क्लिक फ़ॉल्स-पॉज़िटिव सप्रेशन रिपोर्ट को सिग्नल-घनत्व बनाए रखते हैं।
  • 🤖 AI कॉपायलट — मल्टी-प्रोवाइडर (Gemini → OpenAI → Anthropic) एक सदैव-सक्रिय ऑफ़लाइन रूल-आधारित फ़ॉलबैक के साथ। कभी हार्ड-फ़ेल नहीं होता।
  • 🗺️ अटैक-सरफ़ेस ग्राफ़ — इंटरैक्टिव टारगेट → सबडोमेन → IP → ASN → सर्ट-इश्यूअर संबंध मैप।
  • 🔁 कंटीन्यूअस मॉनिटरिंग — किसी टारगेट को शेड्यूल करें, नए निष्कर्ष आने पर अलर्ट प्राप्त करें (Slack / Discord / Teams / Telegram)।
  • 🚀 कैंपेन — एक साथ कई टारगेट स्कैन करें और एक डैशबोर्ड में एकत्रित करें।
  • 🎛️ प्रोफ़ाइल — एक-क्लिक Quick / Full / Bug Bounty / Compliance स्कैन टेम्पलेट।
  • 📤 8 एक्सपोर्ट फ़ॉर्मेट — JSON, CSV, STIX 2.1, Splunk-CIM, QRadar-LEEF, Elastic-ECS, PDF, DOCX।
  • 🛡️ एंटरप्राइज़ नियंत्रण — वैकल्पिक Bearer-टोकन API प्रमाणीकरण, प्रति-IP रेट लिमिटिंग, ऑडिट लॉग।
  • 📈 ऑब्ज़र्वेबिलिटी — Prometheus /metrics, संरचित लॉगिंग, ग्रेसफुल शटडाउन।

त्वरित शुरुआत

# 1. Get it (see Installation for binaries / Docker)
git clone https://github.com/security-life-org/Obscura.git
cd Obscura
make build            # -> bin/obscura  (CGO_ENABLED=0, pure Go)

# 2. Run it (every config value is optional)
./bin/obscura

# 3. Open the UI
#    http://127.0.0.1:8080

फिर एक लक्ष्य (जैसे example.com) दर्ज करें, एक प्रोफ़ाइल चुनें, और Start Scan पर क्लिक करें। परिणाम एक पठनीय रिपोर्ट के रूप में प्रदर्शित होते हैं — जोखिम गेज, निष्कर्ष, प्रति-मॉड्यूल तालिकाएँ — कच्चे JSON के रूप में नहीं।

./bin/obscura --version          # build info
./bin/obscura --allow-internal   # permit private/loopback targets (authorized internal use)
स्क्रीनशॉट

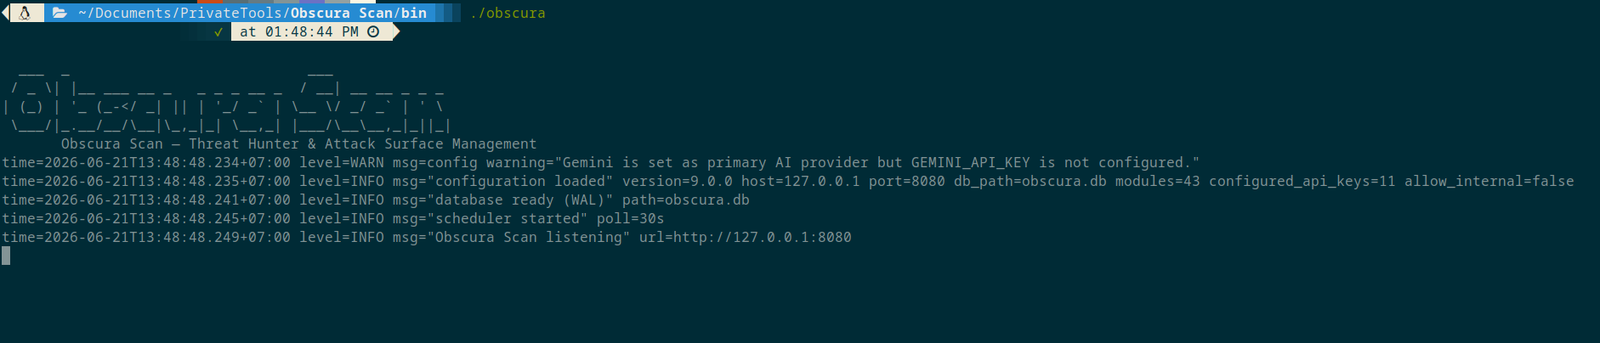
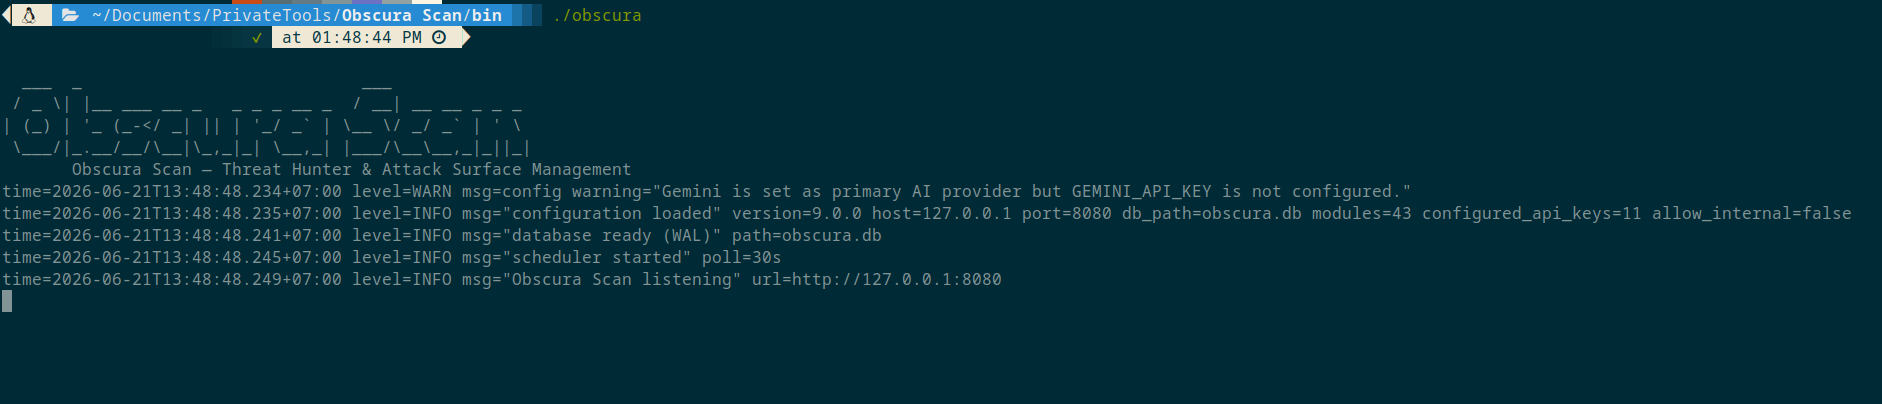
CLI स्टार्टअप

CLI स्टार्टअप — ASCII बैनर, कॉन्फ़िगरेशन लोड हुआ, सर्वर सुन रहा है

🖼️ सभी स्क्रीनशॉट देखें (डैशबोर्ड, स्कैन प्रगति, शेड्यूल्ड, कैंपेन, मॉड्यूल, सेटिंग्स, हेल्थ API)

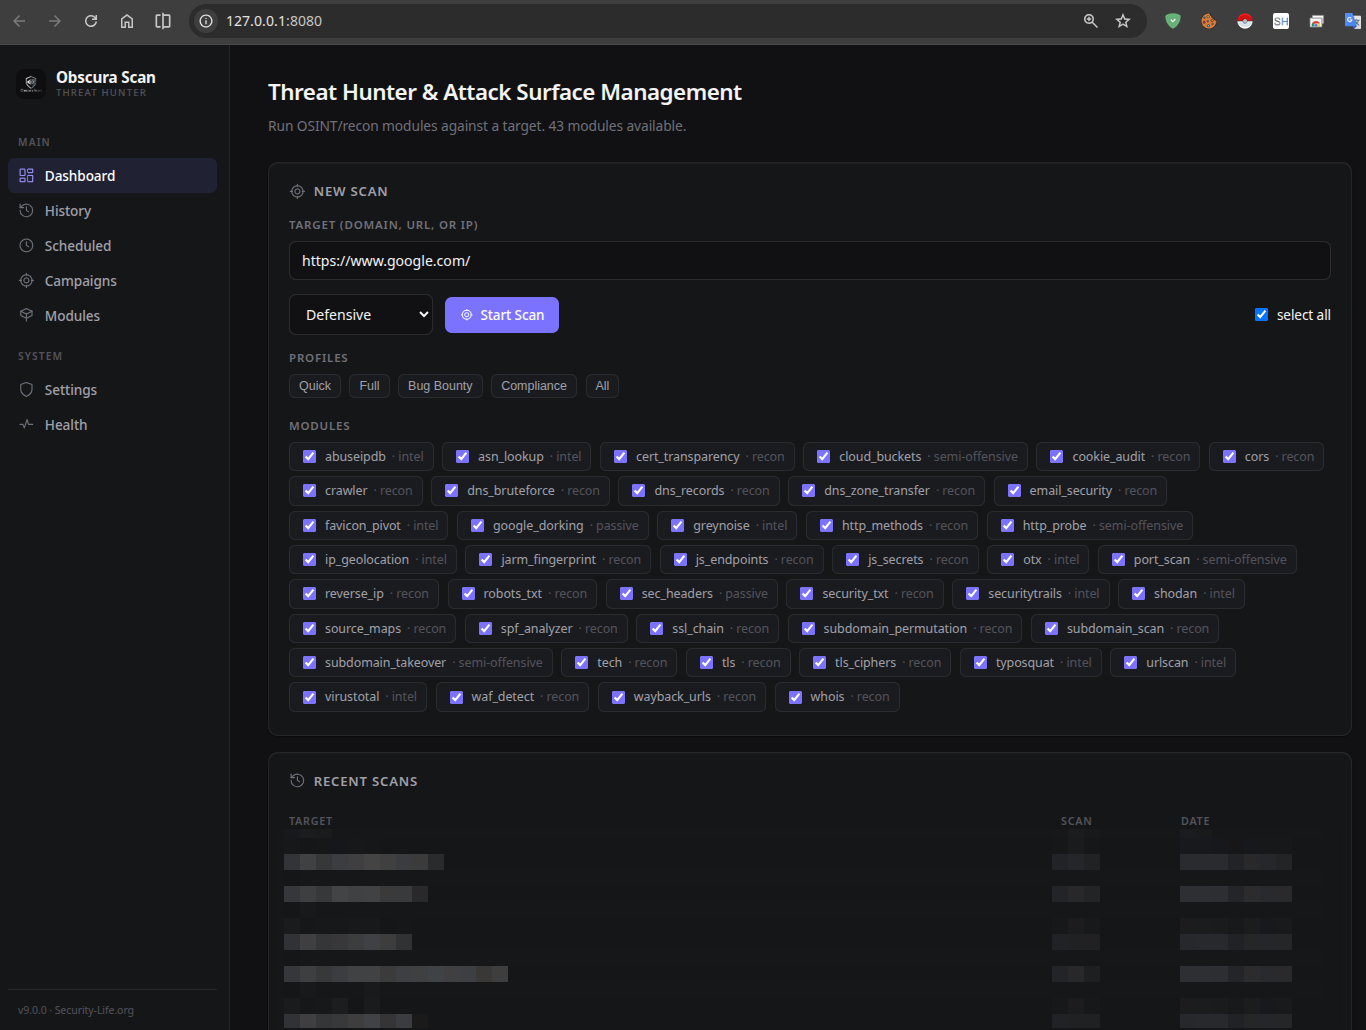
डैशबोर्ड — नया स्कैन

डैशबोर्ड — लक्ष्य इनपुट, प्रोफ़ाइल चयन, 43 मॉड्यूल चेकबॉक्स, हाल के स्कैन

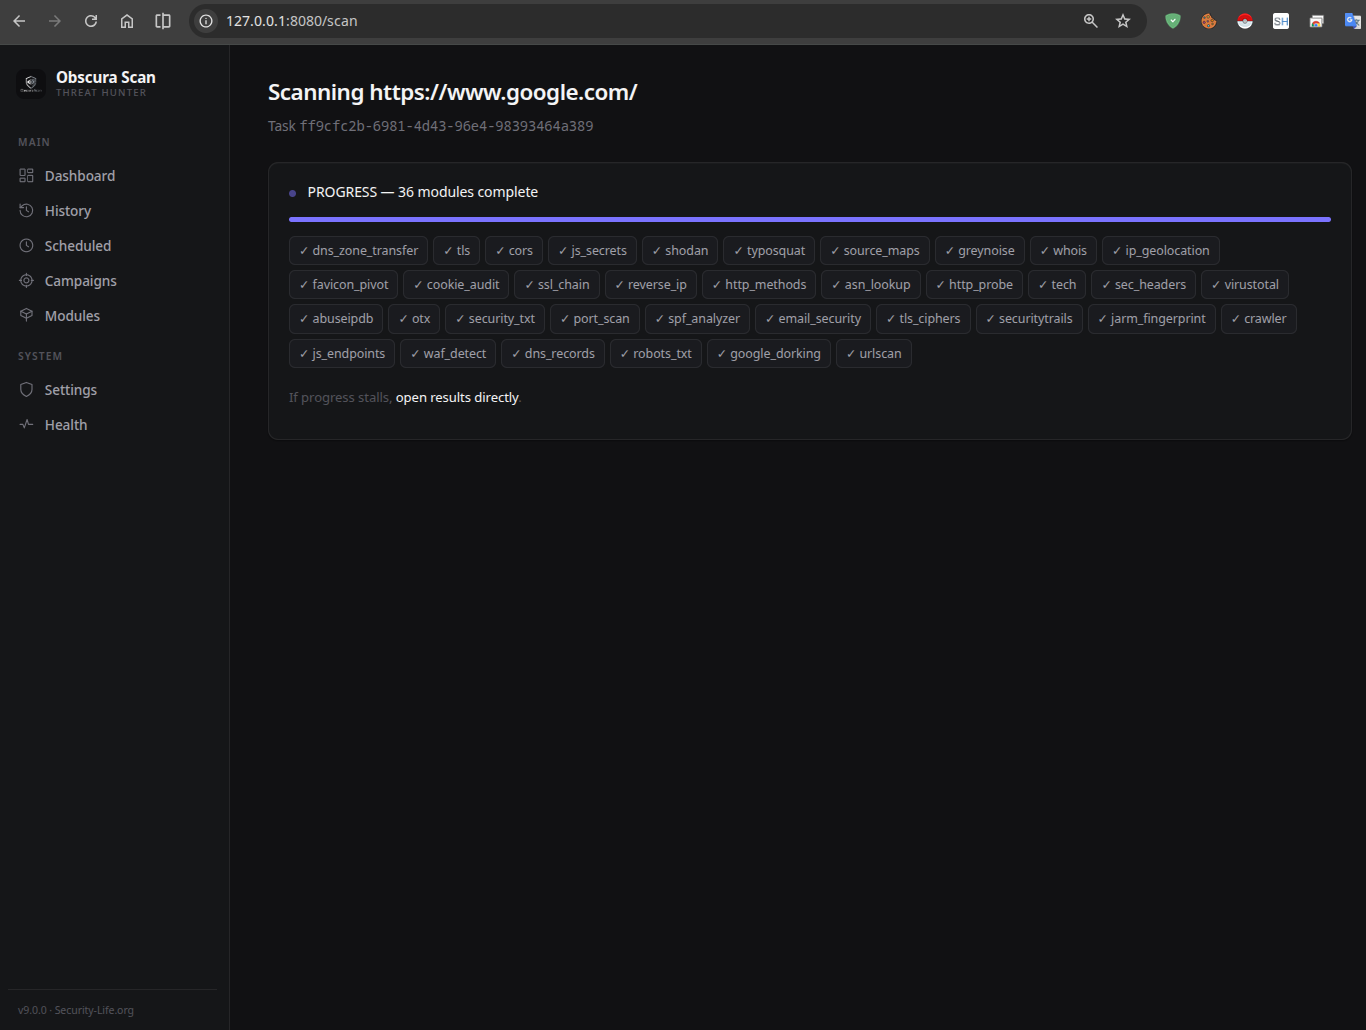
स्कैन प्रगति (लाइव SSE)

लाइव स्कैन प्रगति — रीयल-टाइम स्टेटस बैज के साथ 36 मॉड्यूल पूर्ण

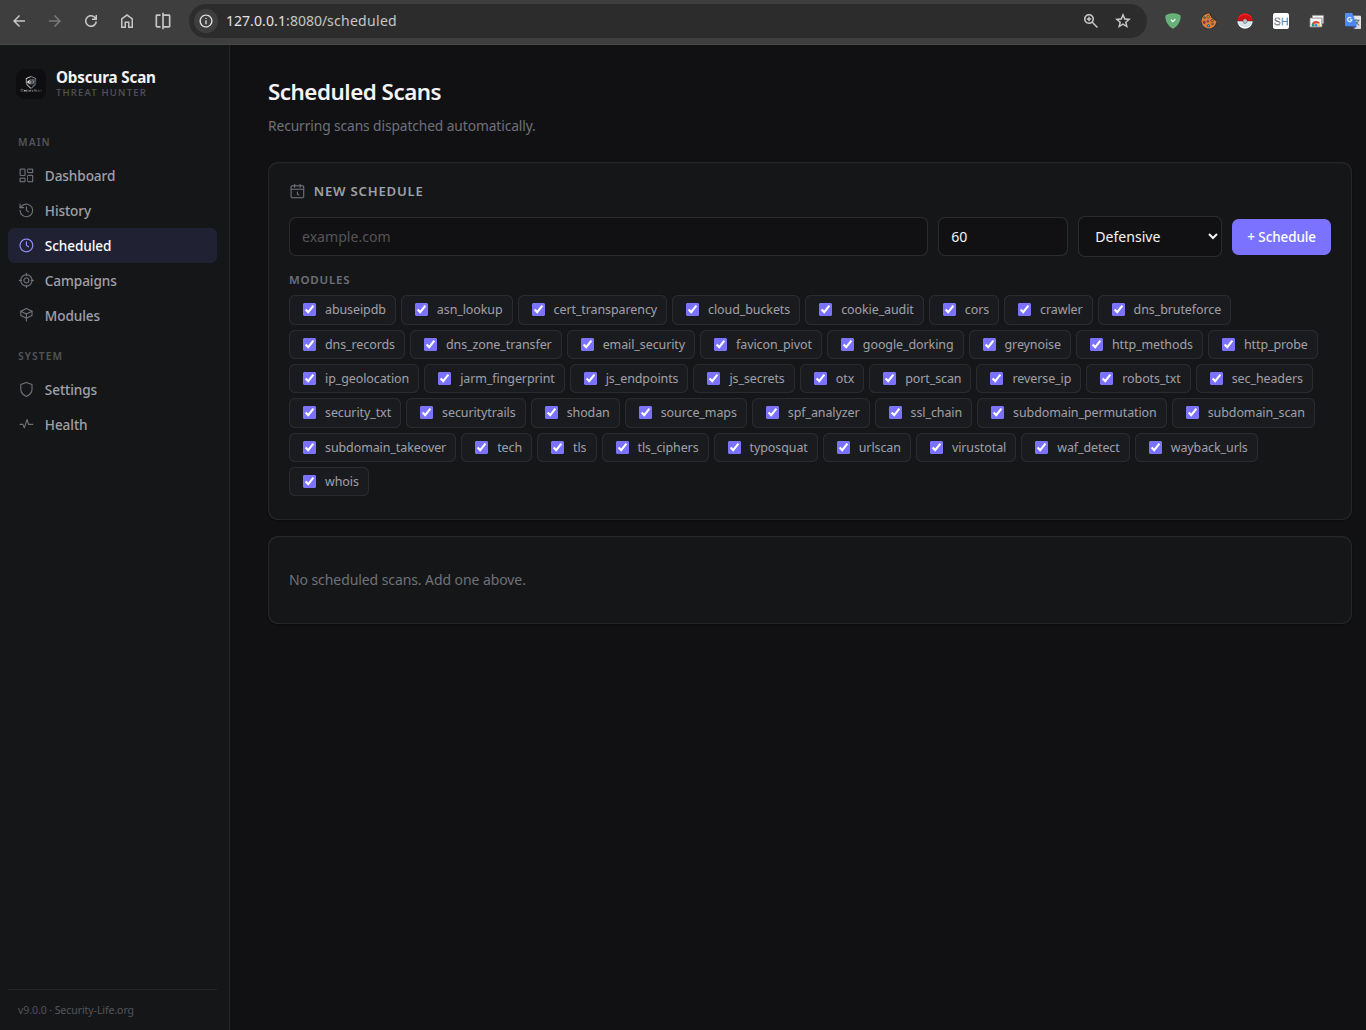
शेड्यूल्ड स्कैन

शेड्यूल्ड स्कैन — मॉड्यूल चयन के साथ आवर्ती स्कैन शेड्यूल बनाएं

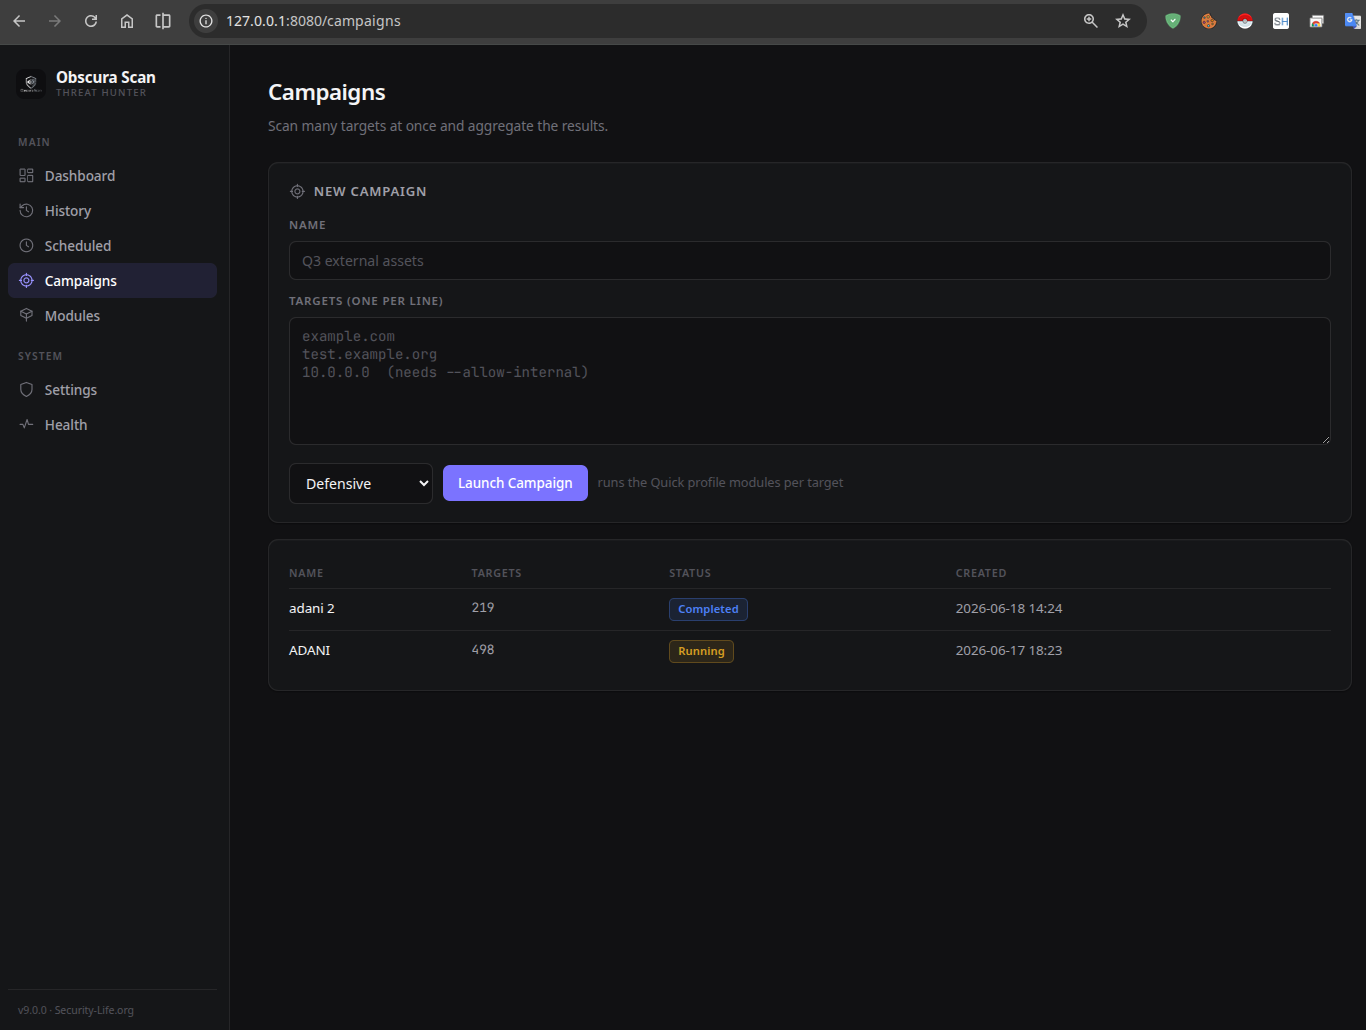
कैंपेन

कैंपेन — समेकित परिणामों के साथ मल्टी-टारगेट स्कैनिंग

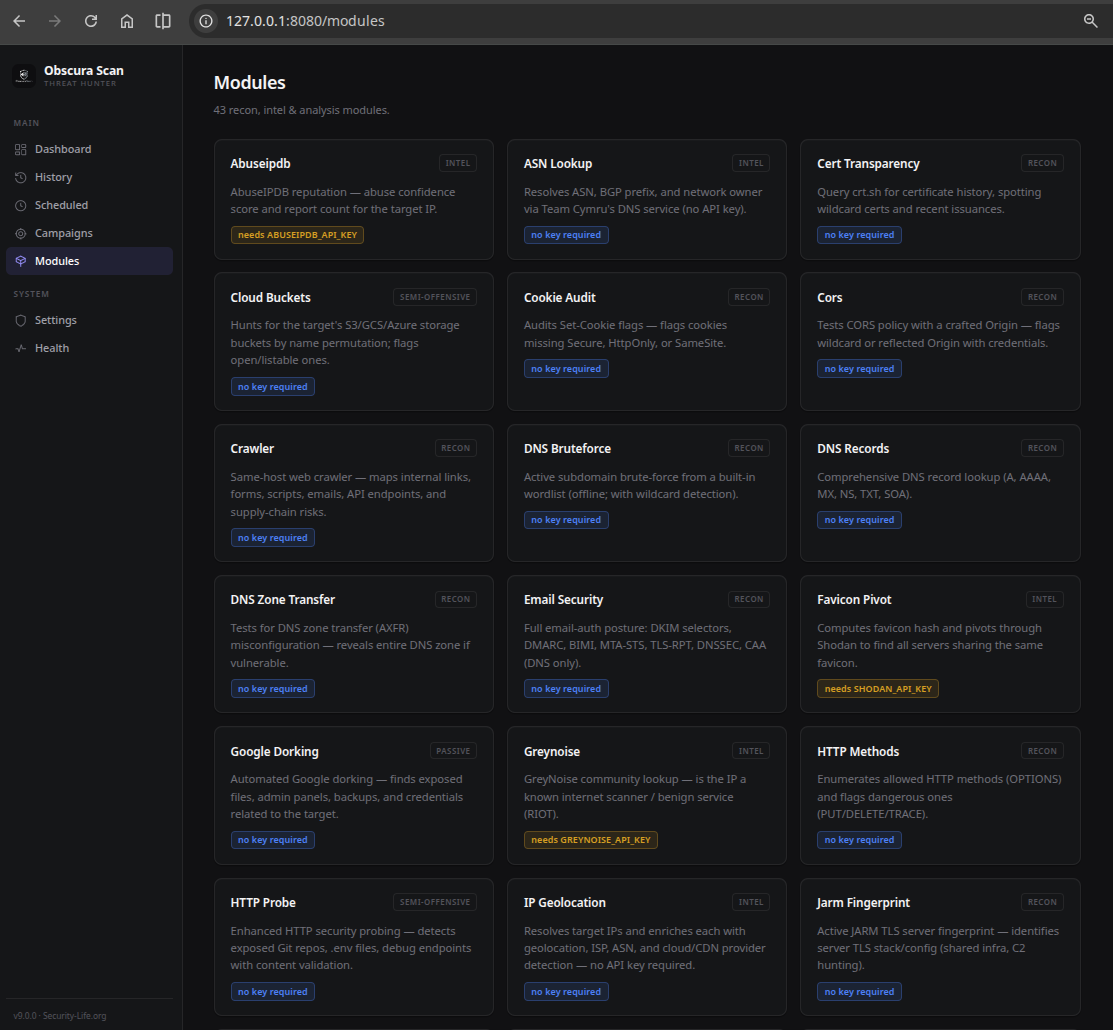
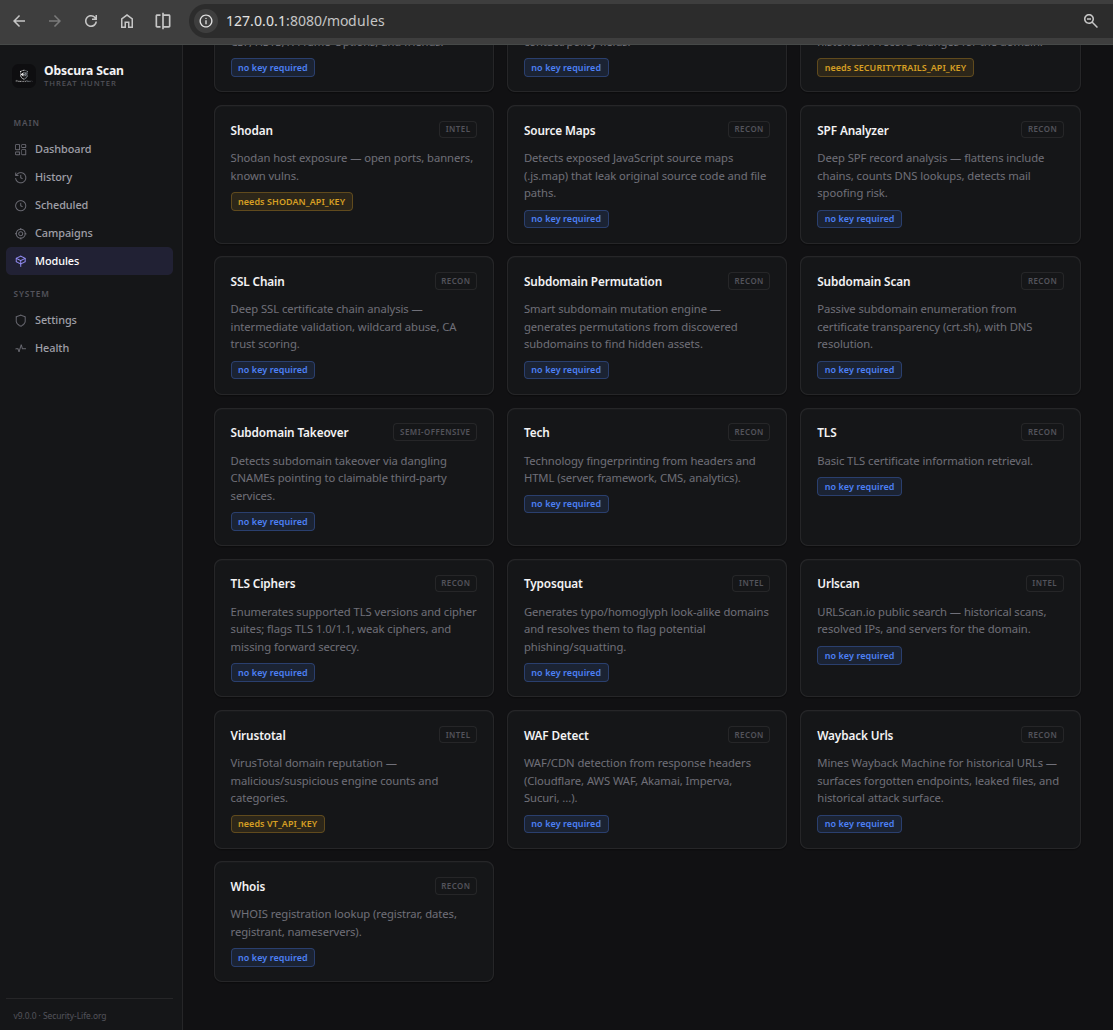
मॉड्यूल कैटलॉग

मॉड्यूल कैटलॉग — विवरण और मुख्य आवश्यकताओं के साथ 50 रेकॉन, इंटेल और विश्लेषण मॉड्यूल (1/2)

मॉड्यूल कैटलॉग जारी — शेष मॉड्यूल (2/2)

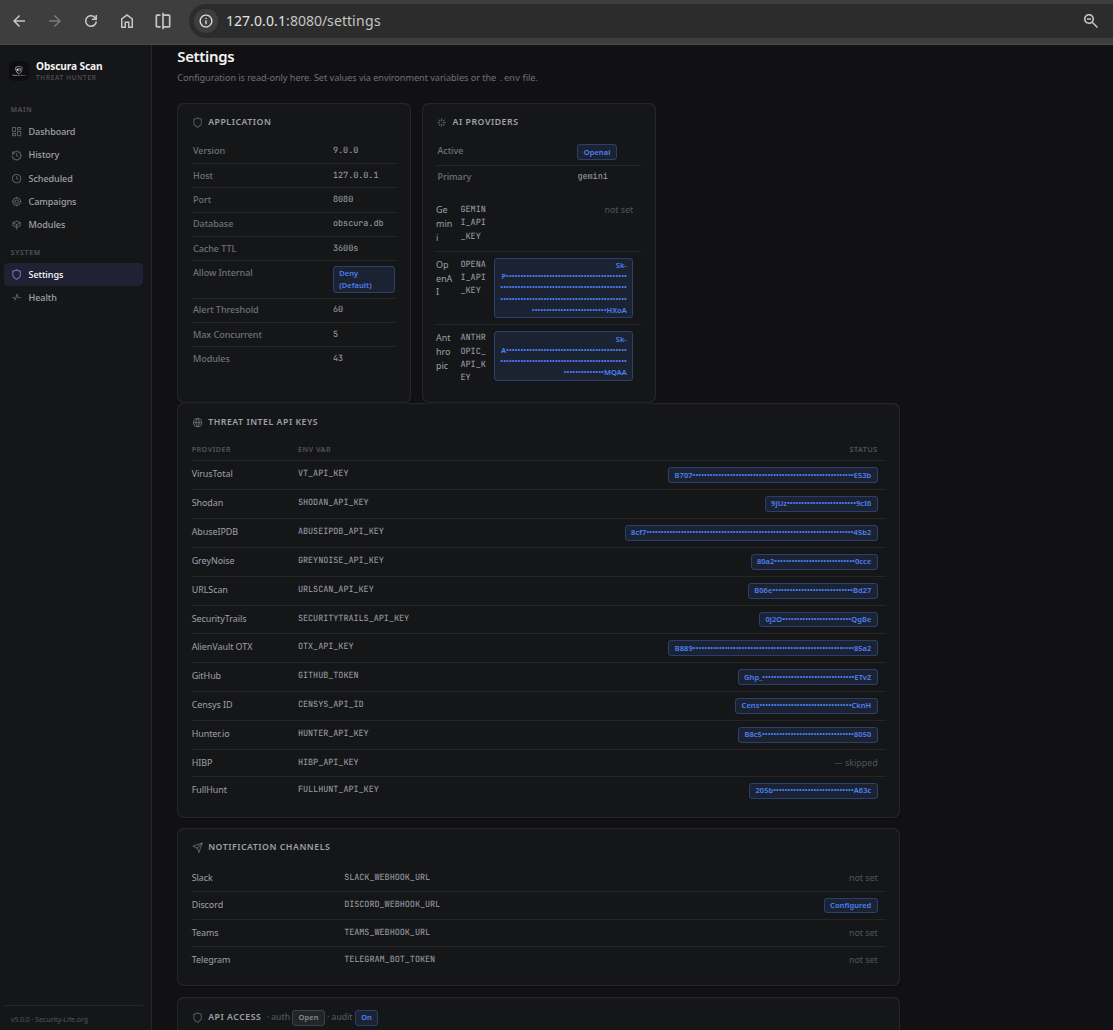
सेटिंग्स

सेटिंग्स — एप्लिकेशन कॉन्फ़िग, AI प्रदाता, थ्रेट-इंटेल API कुंजियाँ, अधिसूचना चैनल

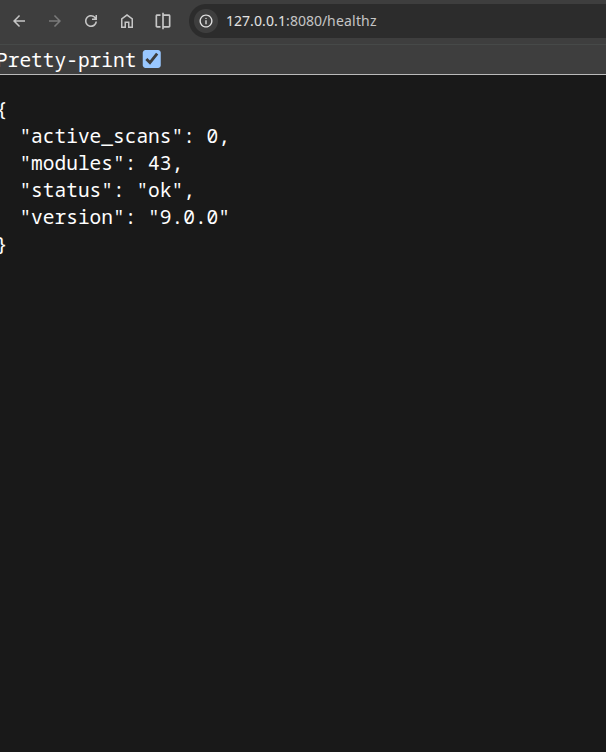
हेल्थ API

हेल्थ एंडपॉइंट — /healthz JSON प्रतिक्रिया जिसमें स्थिति, संस्करण और मॉड्यूल संख्या दिखाई गई है

दस्तावेज़ीकरण

टूल डाउनलोड करें