
CVE-2026-98432 (Linux kernel TCP use-after-free) के लिए गैर-विनाशकारी जाँचकर्ता: पैच स्थिति, उजागर लिसनर और शमन सत्यापन। OMNIVERSE द्वारा।

अंग्रेज़ी | तुर्की
CVE-2026-98432 (Linux कर्नेल IPv4 TCP use-after-free) के लिए गैर-विनाशकारी सत्यापन उपकरण
OMNIVERSE Siber Güvenlik ve Bilişim A.Ş. द्वारा विकसित
omnicheck-98432 किसी Linux सिस्टम के CVE-2026-98432 के प्रति एक्सपोज़र का निर्धारण सिस्टम पर कुछ भी बदले बिना और भेद्यता को ट्रिगर किए बिना करता है:
[::] सॉकेट शामिल हैं जो IPv4 और कंटेनर नेटवर्क नेमस्पेस स्वीकार करते हैंnet.mptcp.enabled और net.ipv4.tcp_migrate_req की जाँच करता हैयह एक-पंक्ति का निर्णय, एक एग्ज़िट कोड और एक JSON रिपोर्ट देता है।
यह रेस कंडीशन को ट्रिगर नहीं करता, SYN पुनःप्रेषण नहीं भेजता, मेमोरी को दूषित नहीं करता, विशेषाधिकार उन्नयन का प्रयास नहीं करता और कोई भी सेटिंग नहीं बदलता। यह प्रति पोर्ट अधिकतम तीन एकल SYN पैकेट भेजता है।
python3 omnicheck-98432.py selftest                          # SELFTEST_OK
sudo python3 omnicheck-98432.py local --namespaces           # on the target server
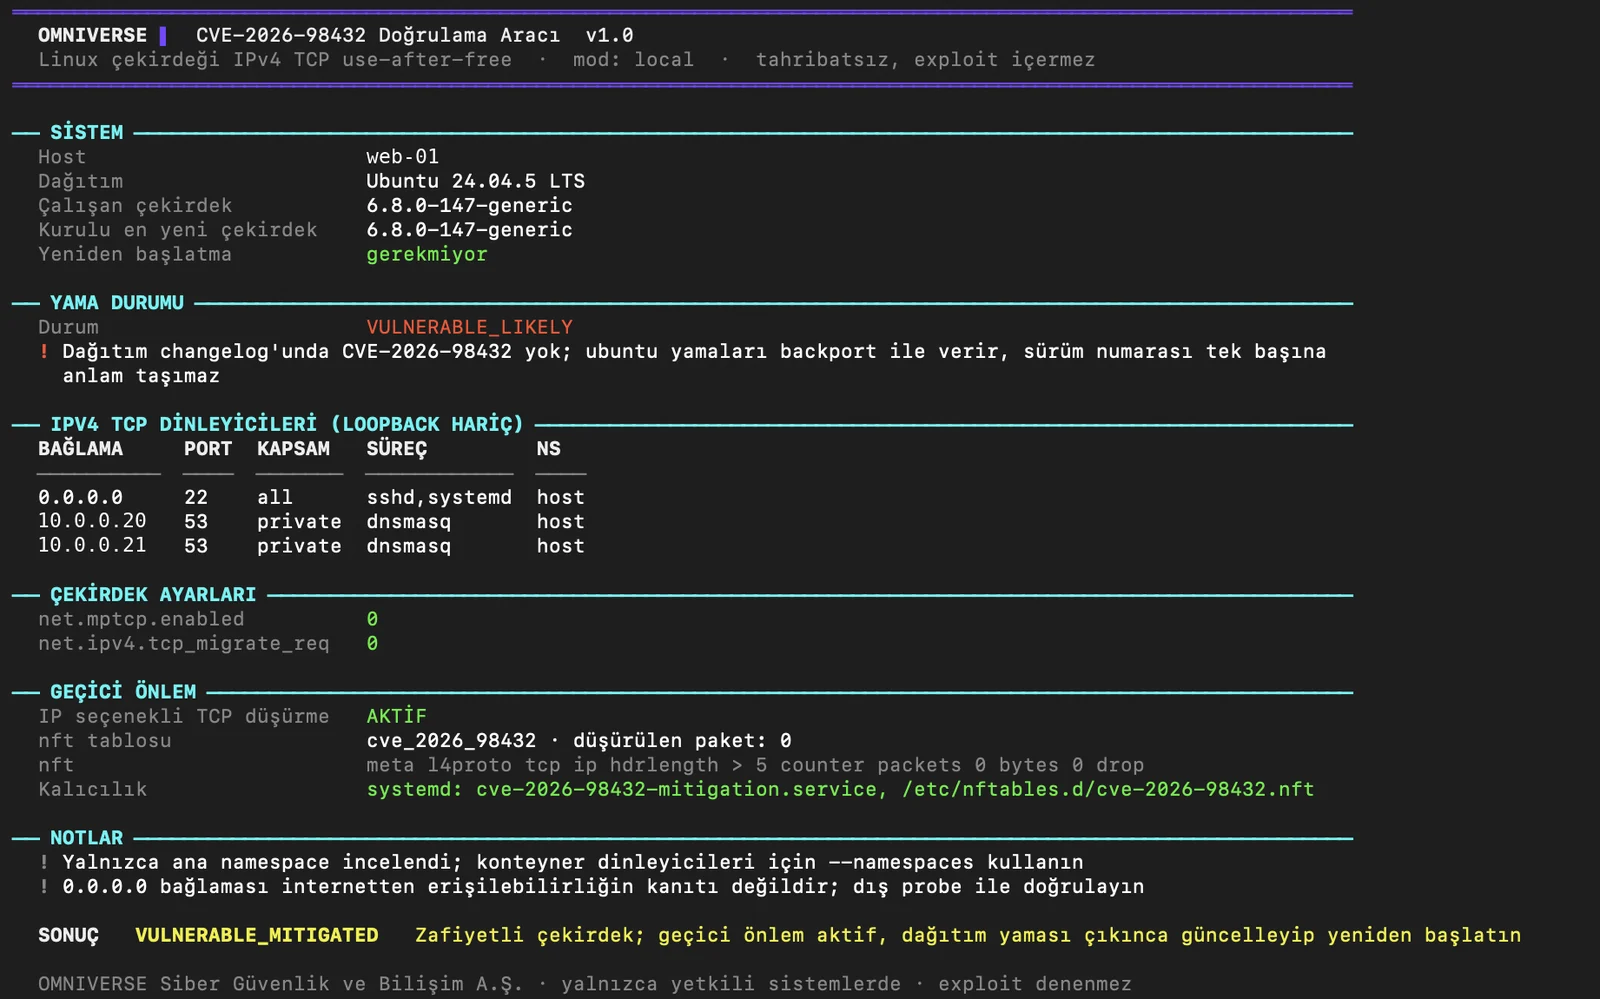
Ubuntu 24.04 सर्वर पर लागू अस्थायी शमन के साथ एक नमूना local रन (होस्ट नाम और IPs अनामीकृत):
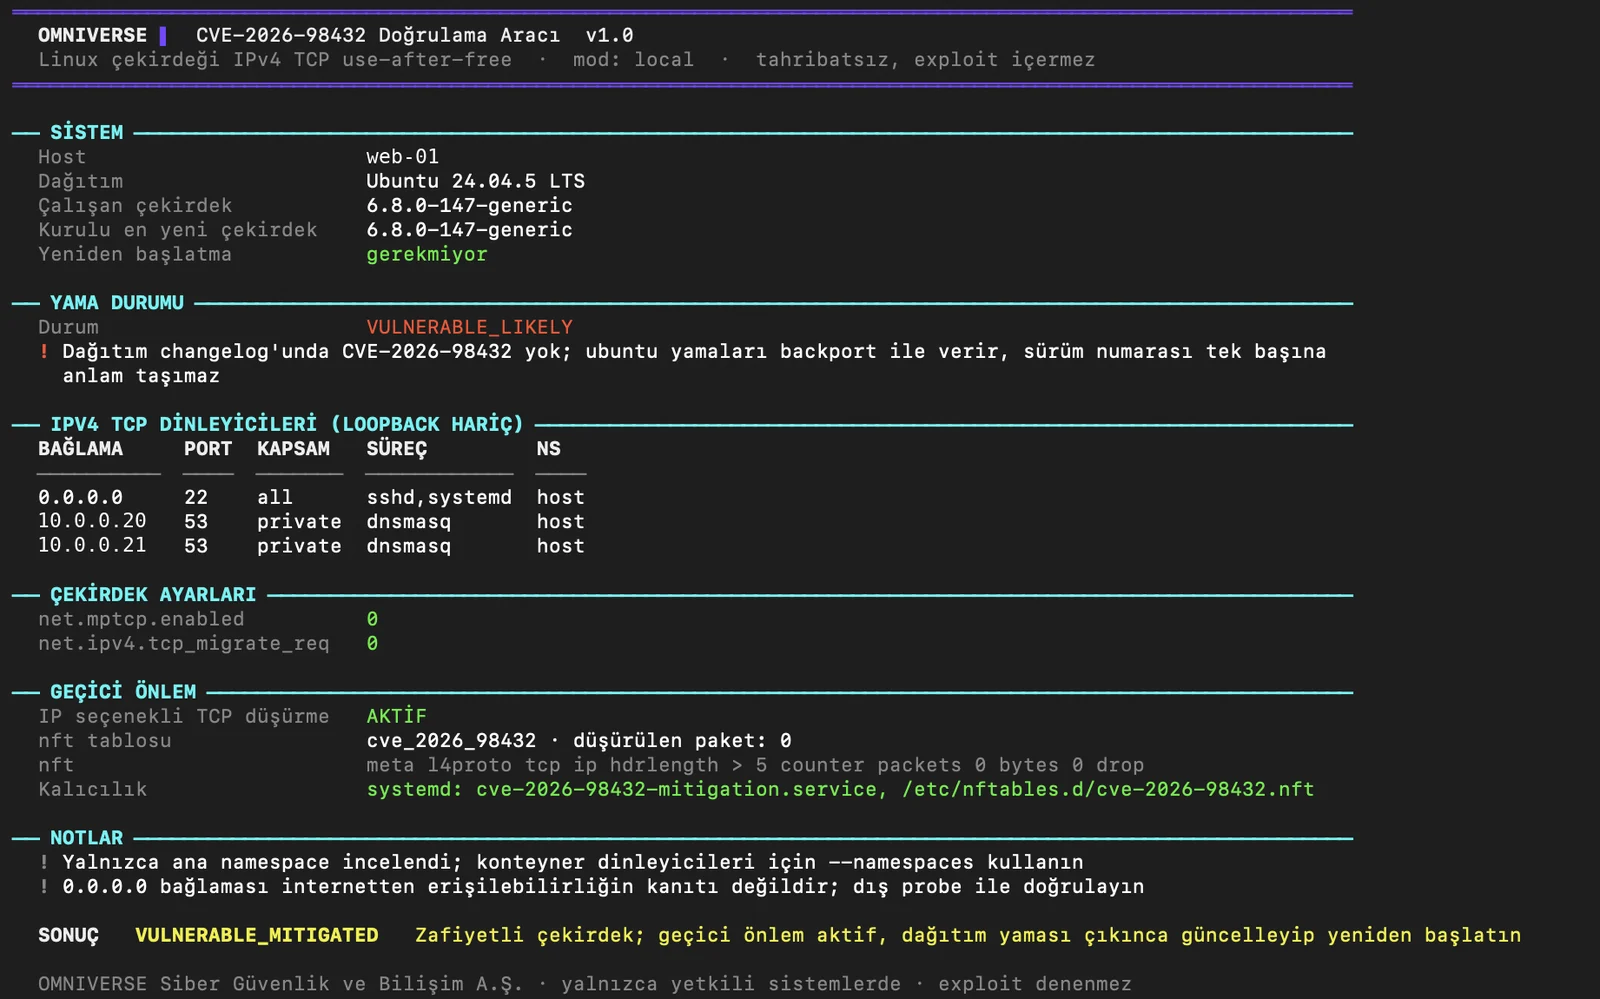
निर्णय पंक्ति:
SONUÇ VULNERABLE_MITIGATED Zafiyetli çekirdek; geçici önlem aktif, dağıtım yaması çıkınca güncelleyip yeniden başlatın
रिपोर्ट तुर्की में प्रिंट होती है; वर्डिक्ट कोड (PATCHED, VULNERABLE_MITIGATED, ...), JSON फ़ील्ड नाम, --help और स्रोत टिप्पणियाँ अंग्रेज़ी में हैं।
| मोड | कहाँ चलता है | क्या उत्पन्न करता है |
|---|---|---|
local | लक्ष्य Linux सर्वर (sudo) | पैच स्थिति, लिसनर, MPTCP, शमन, एक-पंक्ति वर्डिक्ट |
probe | स्कैनिंग मशीन (root + scapy) | ट्रिगर पैकेट वर्ग की पहुँच और MPTCP नेगोशिएशन; लक्ष्य HOST[:PORTS] या CIDR[:PORTS] के रूप में, गति-नियंत्रित बैचों में भेजे जाते हैं |
capture | लक्ष्य सर्वर (sudo) | आने वाले SYN का निष्क्रिय रिकॉर्ड (IPv4 विकल्प, MPTCP) |
audit | स्कैनिंग मशीन (root + scapy + SSH) | एक ही रन में local + capture + probe, पैकेट-सहसंबद्ध साक्ष्य |
combine | कहीं भी | कई JSON रिपोर्ट को एक तालिका में मिलाता है |
selftest | कहीं भी | ऑफ़लाइन पार्सर परीक्षण |
probe कहाँ से चलाएँprobe कहीं से भी काम करता है, लेकिन इसका IP-विकल्प परिणाम केवल तभी निर्णायक होता है जब लक्ष्य तक का पथ IP विकल्पों को फ़िल्टर न करता हो। कई इंटरनेट पथ (ISP, CGNAT, क्लाउड एज) IP विकल्पों वाले पैकेटों को चुपचाप गिरा देते हैं; ऐसे स्थान से TCP_REACHABLE_IPOPT_NO_REPLY का अर्थ है "पैकेट पार नहीं हुआ", न कि "होस्ट शमन काम कर रहा है"। probe को लक्ष्यों के समान नेटवर्क (DMZ, प्रबंधन नेटवर्क, जंप होस्ट) से चलाएँ या निर्णायक उत्तर पाने के लिए इसे लक्ष्य पर capture के साथ जोड़ें (audit यह स्वचालित रूप से करता है)।
sudo python3 omnicheck-98432.py probe 10.0.0.0/24:22,443 --output dmz.json    # one /24, two ports
sudo python3 omnicheck-98432.py probe --targets-file scope.txt --ports 22      # file: HOST or CIDR per line
एंडपॉइंट्स को हल किए गए IP और पोर्ट के आधार पर डुप्लिकेट हटाकर अद्वितीय बनाया जाता है; प्रति रन अधिकतम 8192 एंडपॉइंट्स, डिफ़ॉल्ट रूप से 50 पैकेट/सेकंड (--rate)।
| कोड | अर्थ |
|---|---|
| 0 | पैच किया गया या प्रभावित नहीं |
| 1 | भेद्य और असुरक्षित |
| 2 | भेद्य, अस्थायी शमन सक्रिय |
| 3 | अनिर्धारित या टूल त्रुटि |
| निर्णय | अर्थ |
|---|---|
PATCHED | चेंजलॉग, लाइवपैच या अपस्ट्रीम संस्करण फ़िक्स की पुष्टि करता है |
NOT_AFFECTED | कर्नेल 4.4 से पुराना (जैसे RHEL 7) |
VULNERABLE_NO_LISTENER | भेद्य कर्नेल, कोई नॉन-लूपबैक IPv4 TCP लिसनर नहीं |
VULNERABLE_MITIGATED | भेद्य कर्नेल, IPv4-विकल्प ड्रॉप नियम सक्रिय |
VULNERABLE_EXPOSED | भेद्य कर्नेल, लिसनर मौजूद, कोई शमन नहीं |
VULNERABLE_MITIGATED_VERIFIED | (audit) शमन सक्रिय और बाहरी परीक्षण द्वारा पुष्टि की गई |
VULNERABLE_TRIGGER_PATH_OPEN | (audit) IPv4 विकल्पों वाले SYN का उत्तर दिया गया; ट्रिगर पथ पहुँच योग्य है |
CRITICAL_MPTCP_REMOTE | (audit) भेद्य कर्नेल और बाहर से MPTCP नेगोशिएशन स्वीकार किया गया |
probe, audit): Python 3.8+, root, scapy (pip3 install scapy), OpenSSH क्लाइंट।RHEL 8 / Rocky 8 पर डिफ़ॉल्ट python3 3.6 है; उन सिस्टम्स पर python3.9 या python3.11 का उपयोग करें।
सभी मोड, पैरामीटर, निर्णय और परिदृश्यों को कवर करने वाली पूरी गाइड:
इस टूल का उपयोग केवल उन सिस्टम्स पर करें जिनका परीक्षण करने के लिए आपको लिखित रूप से अधिकृत किया गया है। probe और audit मोड कच्चे पैकेट भेजते हैं और IDS/IPS अलर्ट ट्रिगर कर सकते हैं; परीक्षण से पहले संबंधित सुरक्षा टीम को सूचित करें। यह टूल कोई एक्सप्लॉइट नहीं है और शोषणीयता सिद्ध नहीं करता।
OMNIVERSE साइबर सुरक्षा और सूचना प्रौद्योगिकी ए.शे. · omni-verse.io · [email protected]
