
 unclesocks/cyberresponders
CyberResponders एक टर्मिनल-आधारित साइबर सुरक्षा प्रशिक्षण गेम है जो खिलाड़ियों को विभिन्न साइबर घटना परिदृश्यों का जवाब देने में सक्षम बनाता है। यहाँ, उनके पास सही कमांड दर्ज करने के पाँच मौके होते हैं, इससे पहले कि सिस्टम पूरी तरह से समझौता हो जाए, जिसके परिणामस्वरूप गेम ओवर हो जाता है!

CyberResponders एक टर्मिनल-आधारित साइबर सुरक्षा प्रशिक्षण गेम है जो खिलाड़ियों को विभिन्न साइबर घटना परिदृश्यों का जवाब देने में सक्षम बनाता है। यहाँ, सिस्टम पूरी तरह से समझौता होने से पहले उनके पास सही कमांड दर्ज करने के पाँच अवसर होते हैं, जिसके परिणामस्वरूप गेम ओवर हो जाता है!
खेल का लक्ष्य खिलाड़ियों को एक इंसिडेंट रिस्पॉन्डर के रूप में प्रतिक्रिया प्लेबुक का पालन करते हुए बुनियादी Windows CMD कमांड से परिचित कराने का एक मनोरंजक तरीका प्रदान करना है।
CyberResponders के लिए खिलाड़ियों को taskkill और reg delete जैसे Windows CMD कमांड का उपयोग करके विभिन्न साइबर घटना मामलों का जवाब देना होता है। खिलाड़ी प्रत्येक संकेत के लिए सही कमांड और पैरामीटर दर्ज करके एक प्रतिक्रिया प्लेबुक का पालन करेंगे। जब वे प्लेबुक के सभी प्रश्नों का उत्तर देते हैं तो वे घटना को "समाधान" (जीत) कर सकते हैं -- खिलाड़ियों को सिस्टम पूरी तरह से समझौता होने से पहले सही उत्तर दर्ज करने के पाँच अवसर दिए जाते हैं, जिसके परिणामस्वरूप गेम ओवर हो जाता है!
एक help कमांड उपलब्ध है जो उपलब्ध Windows कमांड प्रदान करता है। यह कमांड फिर एक और कमांड को पैरामीटर के रूप में स्वीकार करता है, जो प्रभावी रूप से उसके पैरामीटर सहित अधिक जानकारी प्रदर्शित करेगा।
PowerShell में संशोधित पृष्ठभूमि और टेक्स्ट रंगों के साथ गेम चलाएँ (नीचे दिए गए GIF के समान)। यह Properties > Colors अनुभाग पर जाकर और निम्नलिखित को समायोजित करके किया जा सकता है:
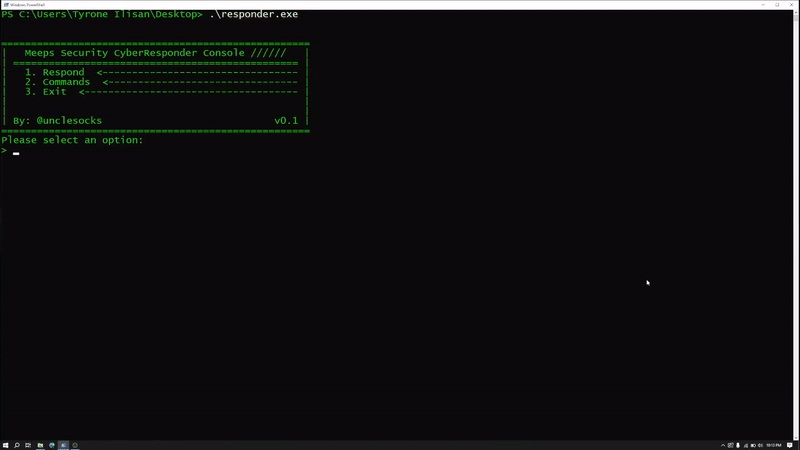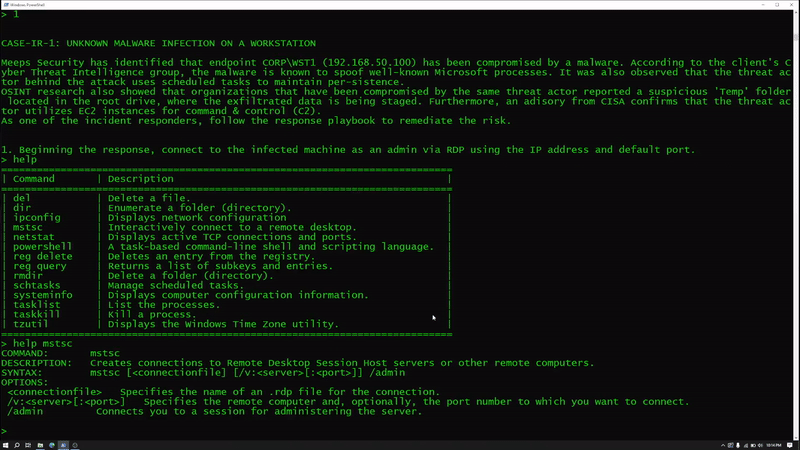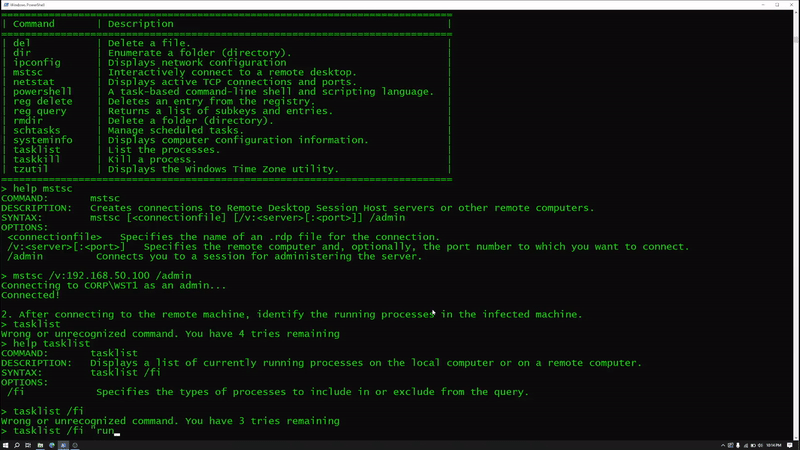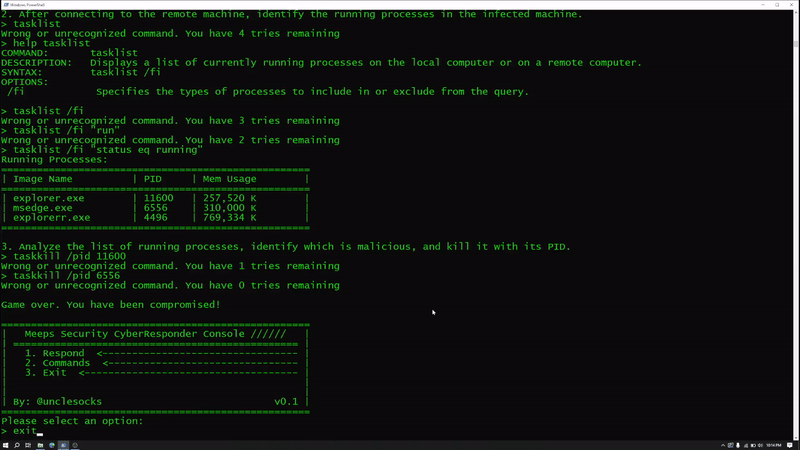
गेम में मुख्य मेनू में तीन विकल्प हैं:
कोई विकल्प चुनने के लिए, या तो संख्या दर्ज करें या वास्तविक मान। तो किसी घटना का जवाब देने के लिए, संकेत पर 1 या जवाब दें दर्ज करें। इसी तरह, उपलब्ध Windows कमांड की पूरी सूची देखने के लिए, 2 या कमांड दर्ज करें, और गेम से बाहर निकलने के लिए 3 या बाहर निकलें दर्ज करें।
गेम शुरू करने के लिए, जवाब दें विकल्प चुनें। यह तब उपलब्ध मामलों को प्रदर्शित करेगा। लेखन के समय, गेम में केवल दो मामले हैं, लेकिन मैं भविष्य में और अधिक मामले जोड़ने के लिए कड़ी मेहनत कर रहा हूँ।
चयनित घटना का जवाब देने के लिए केस ID दर्ज करें। सही Windows CMD कमांड दर्ज करके प्रतिक्रिया प्लेबुक का पालन करें और पूरा करें। गेम खत्म होने से पहले खिलाड़ियों को ऐसा करने के पाँच अवसर दिए जाते हैं।
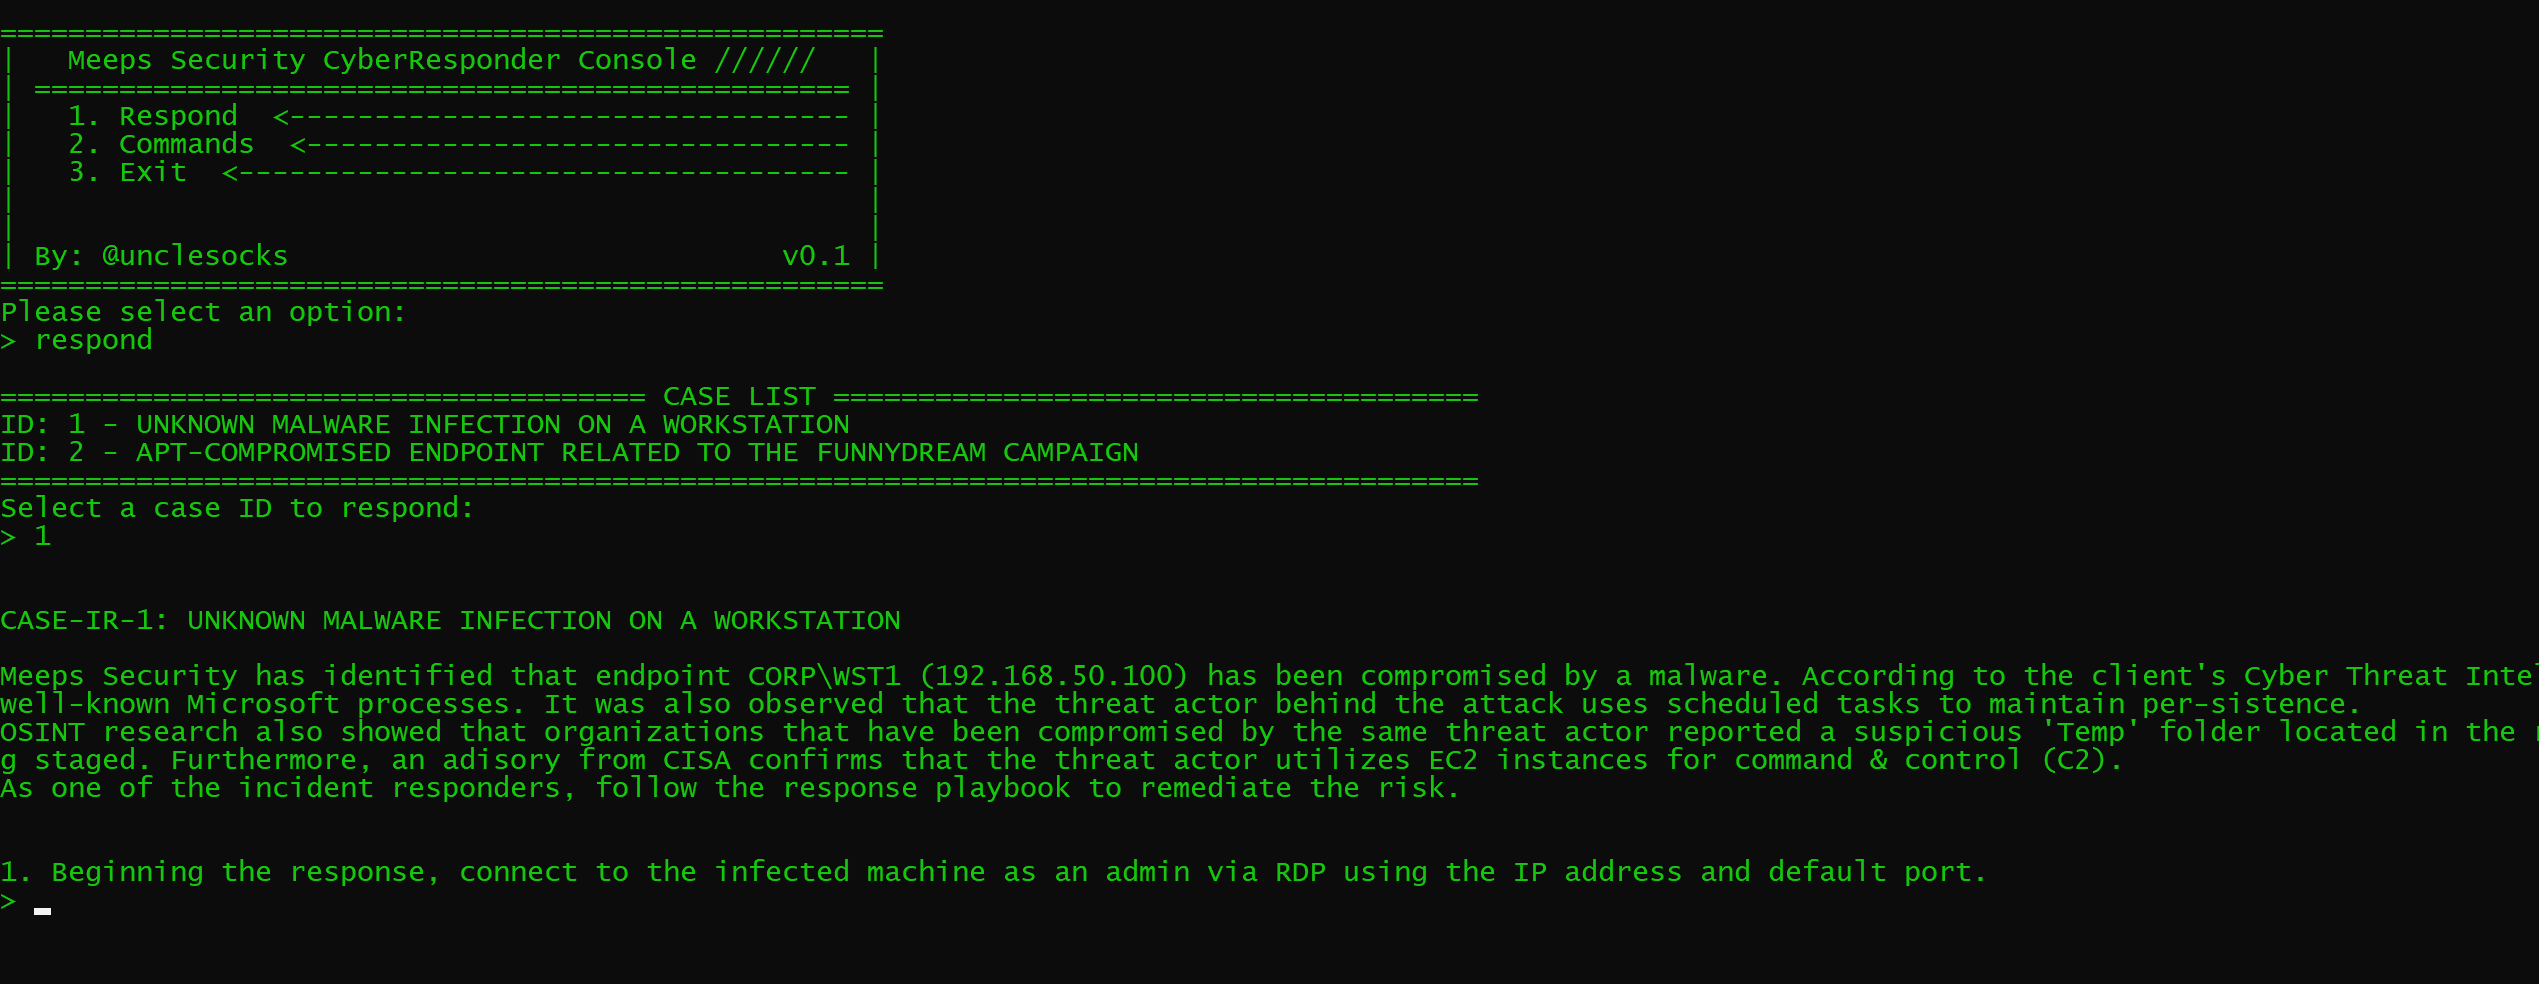
एक back कमांड उपलब्ध है जो खिलाड़ियों को वापस मुख्य मेनू पृष्ठ पर ले जाएगा।
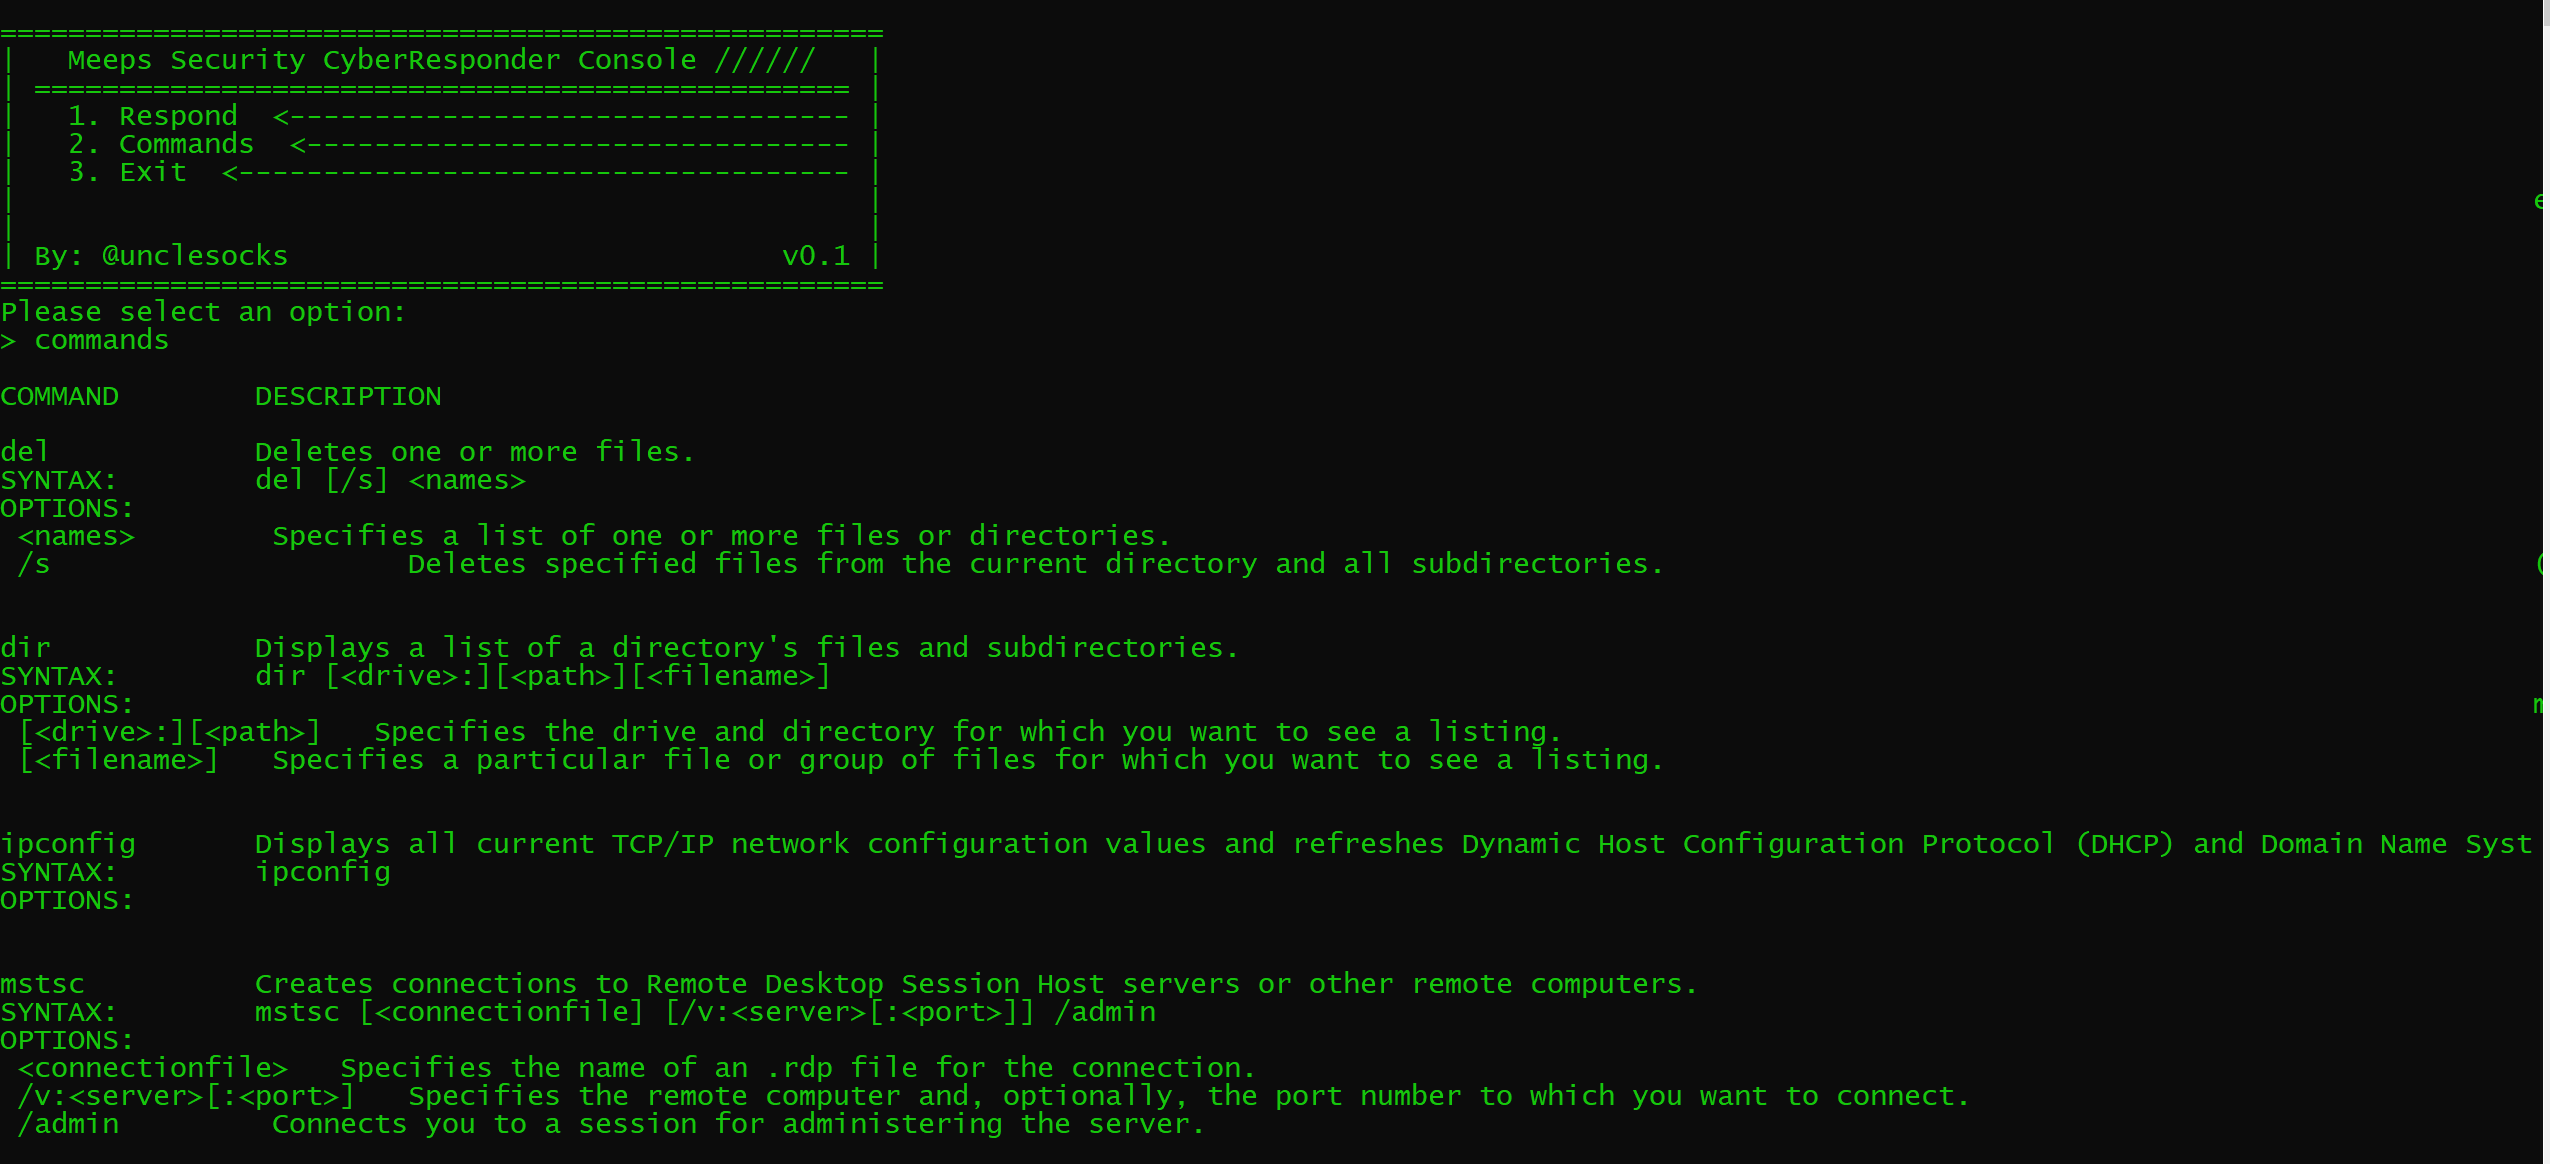
खिलाड़ियों को गेम में उपलब्ध Windows CMD कमांड से परिचित कराने में मदद करने के लिए एक कमांड पृष्ठ उपलब्ध है। यह सभी समर्थित कमांड को उनके विवरण, सिंटैक्स और उपलब्ध पैरामीटर (विकल्प) सहित प्रदर्शित करेगा। ये सीधे आधिकारिक Windows कमांड वेबपेज से लिए गए हैं:
https://learn.microsoft.com/en-us/windows-server/administration/windows-commands/windows-commands
--
💡 सुझाव: किसी घटना का जवाब देते समय एक help कमांड भी उपलब्ध है। इसे बिना किसी पैरामीटर के चलाने पर उपलब्ध Windows CMD कमांड का सारांश प्रदर्शित होता है। खिलाड़ी फिर इसे किसी एक CMD कमांड के साथ चला सकते हैं ताकि कमांड पृष्ठ से पकड़ी गई अतिरिक्त जानकारी प्रदर्शित हो सके।
एक प्रारंभिक चरण EXE (responder.exe) फ़ाइल सभी के खेलने के लिए उपलब्ध है। यह संस्करण दो मामलों का समर्थन करता है लेकिन भविष्य में और जोड़े जाएंगे।






