
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर निष्पादन प्रवाह का विश्लेषण करने और कमजोरियों की पहचान करने के लिए विशेष रूप से डिबगिंग उपकरण।
Kitploit अनुशंसित

 microsoft/procdump-for-linux
ProcDump Sysinternals टूल का एक लिनक्स संस्करण
 revng/revng
ओपन सोर्स बाइनरी विश्लेषण फ्रेमवर्क और डीकंपाइलर जो LLVM और QEMU पर आधारित है, रिवर्स इंजीनियरिंग के लिए बाइनरीज़ को एक पठनीय इंटरमीडिएट…
 fuzzysecurity/powershell-suite
मेरे PowerShell के साथ विचार
 strace/strace
ptrace का उपयोग करके लिनक्स सिस्टम कॉल ट्रेसर जो निदान और निर्देश के लिए सिस्टम कॉल, सिग्नल डिलीवरी और प्रक्रिया स्थिति परिवर्तनों की निगरानी, डीबग…
 snare/voltron
विस्तार योग्य डीबगर UI टूलकिट जो LLDB, GDB, VDB और WinDbg के लिए अनुकूलन योग्य रजिस्टर, डिसअसेंबली, स्टैक, मेमोरी, ब्रेकपॉइंट और बैकट्रेस व्यू प्रदान…
 dman95/sasm
SASM - NASM, MASM, GAS और FASM असेंबली भाषाओं के लिए सरल क्रॉस-प्लेटफ़ॉर्म IDE
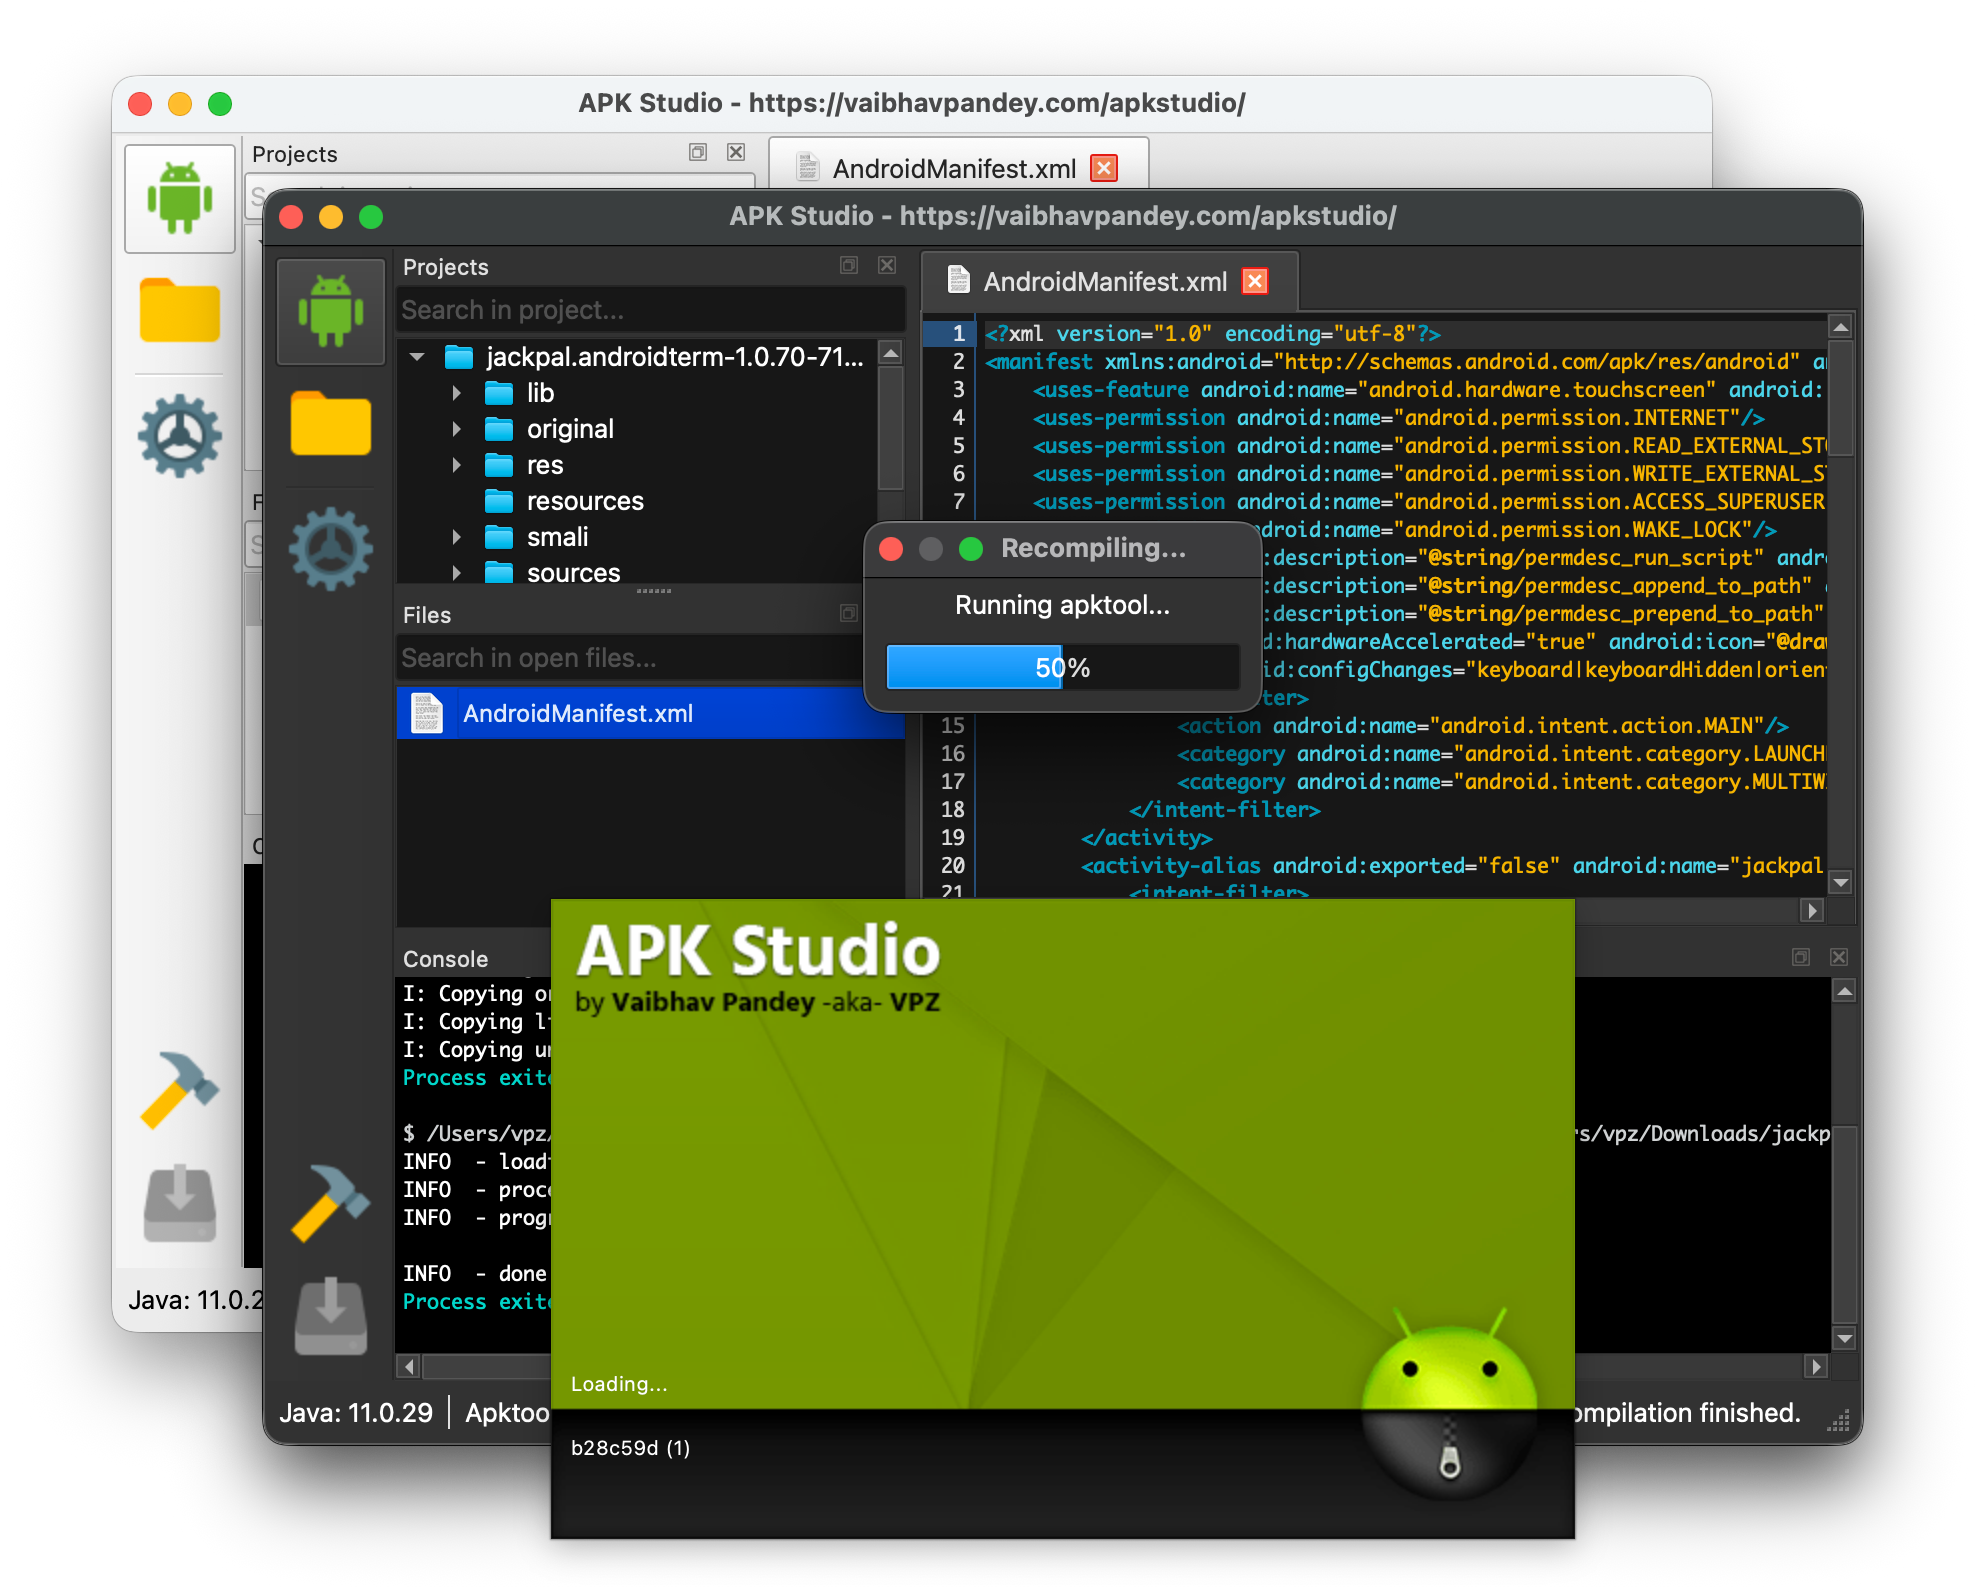 vaibhavpandeyvpz/apkstudio
एंड्रॉइड एप्लिकेशन पैकेजों के रिवर्स-इंजीनियरिंग के लिए ओपन-सोर्स, क्रॉस-प्लेटफॉर्म Qt6 आधारित IDE। इसमें एक मैत्रीपूर्ण IDE-जैसा लेआउट है जिसमें…
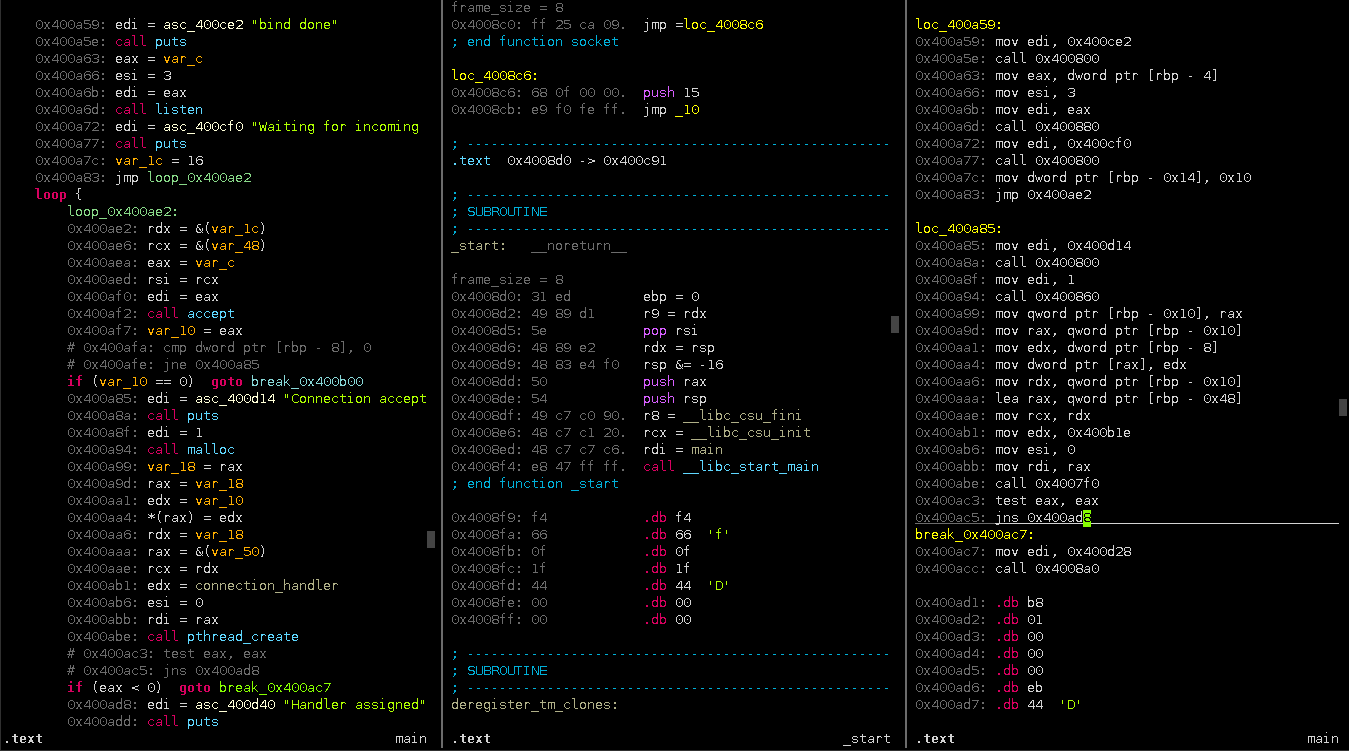 plasma-disassembler/plasma
Plasma x86/ARM/MIPS के लिए एक इंटरैक्टिव डिसअसेंबलर है। यह रंगीन सिंटैक्स के साथ इंडेंटेड स्यूडो-कोड उत्पन्न कर सकता है।
 epasveer/seer
Seer - gdb के लिए एक GUI फ्रंटएंड
 dryxio/auto-re-agent
AI के साथ संकलित प्रोग्रामों से C/C++ कोड का पुनर्निर्माण और सत्यापन करें।
 iddoeldor/frida-snippets
हस्तनिर्मित Frida उदाहरण
 vmoranv/jshookmcp
AI एजेंट्स के लिए एक खोज-प्रथम, प्रोफ़ाइल-जागरूक रिवर्स-इंजीनियरिंग वर्कस्पेस — एक ही MCP सर्वर में 36 डोमेन्स में फैले 735 टूल्स।
 miscusi-peek/cheatengine-mcp-bridge
अपने पसंदीदा AI एजेंट्स को MCP के माध्यम से सीधे Cheat Engine से कनेक्ट करें। प्राकृतिक भाषा का उपयोग करके रिवर्स इंजीनियरिंग, पॉइंटर स्कैनिंग और…
 mrexodia/titanhide
Windows kernel driver जो anti-debug जाँचों से debuggers और processes को छिपाने के लिए Nt* SSDT functions को hook करता है, साथ में stealth analysis के…
 googleprojectzero/jackalope
Windows, macOS, Linux और Android के लिए बाइनरी, कवरेज-गाइडेड फ़ज़र
 m0bilesecurity/rms-runtime-mobile-security
Runtime Mobile Security (RMS) 📱🔥 - एक शक्तिशाली वेब इंटरफ़ेस है जो आपको Android और iOS ऐप्स को Runtime पर हेरफेर करने में मदद करता है








