
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर निष्पादन प्रवाह का विश्लेषण करने और कमजोरियों की पहचान करने के लिए विशेष रूप से डिबगिंग उपकरण।
Kitploit अनुशंसित

 unicorn-engine/unicorn
Unicorn CPU एमुलेटर फ्रेमवर्क (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 cyrus-and/gdb-dashboard
एक मॉड्यूलर GDB इंटरफ़ेस जो डीबगिंग सत्रों के दौरान रजिस्टरों, स्रोत कोड, असेंबली और प्रोग्राम स्थिति का निरीक्षण करने के लिए अनुकूलन योग्य पैनलों के…
 qilingframework/qiling
एक सच्चा इंस्ट्रुमेंटेबल बाइनरी एमुलेशन फ्रेमवर्क
 zrax/pycdc
C++ python बाइटकोड डिसएसेम्बलर और डीकम्पाइलर

 rizinorg/rizin
UNIX-जैसा रिवर्स इंजीनियरिंग फ्रेमवर्क और कमांड-लाइन टूलसेट।
 cea-sec/miasm
पायथन में रिवर्स इंजीनियरिंग फ्रेमवर्क
 hyperdbg/hyperdbg
अत्याधुनिक नेटिव डिबगिंग उपकरण
 riscv-software-src/riscv-isa-sim
कार्यात्मक RISC-V ISA सिम्युलेटर जो एकाधिक एक्सटेंशन (RV32/64, V, cryptography) का समर्थन करता है, जिसमें इंटरैक्टिव डिबग मोड, GDB एकीकरण, और…
 bethington/ghidra-mcp
एमसीपी सर्वर जो घिड्रा के रिवर्स इंजीनियरिंग को एआई उपकरणों से जोड़ता है: डिकंपाइलेशन, पी-कोड एमुलेशन, लाइव डिबगिंग, डेटा प्रवाह विश्लेषण, बैच संचालन…
 rocky/python-uncompyle6
एक क्रॉस-वर्जन पाइथन बाइटकोड डीकंपाइलर
 dynamorio/dynamorio
रनटाइम इंस्ट्रूमेंटेशन फ्रेमवर्क जो डायनामिक विश्लेषण उपकरण बनाने के लिए है: ट्रेसिंग, प्रोफाइलिंग, कोड कवरेज, मेमोरी डिबगिंग, फज़िंग, और डिसअसेंबली…
 0xz0f/z0fcourse_reverseengineering
संरचित रिवर्स इंजीनियरिंग पाठ्यक्रम जो x64 विंडोज़ बाइनरी, असेंबली, डीबगिंग और मैलवेयर विश्लेषण को कवर करता है। शुरुआती से मध्यवर्ती शिक्षार्थियों के…
 cs01/gdbgui
gdb (gnu debugger) के लिए ब्राउज़र-आधारित फ्रंटएंड। ब्रेकपॉइंट जोड़ें, स्टैक देखें, डेटा संरचनाओं को विज़ुअलाइज़ करें, और C, C++, Go, Rust, और…
 blacktop/ipsw
iOS/macOS अनुसंधान स्विस आर्मी नाइफ़
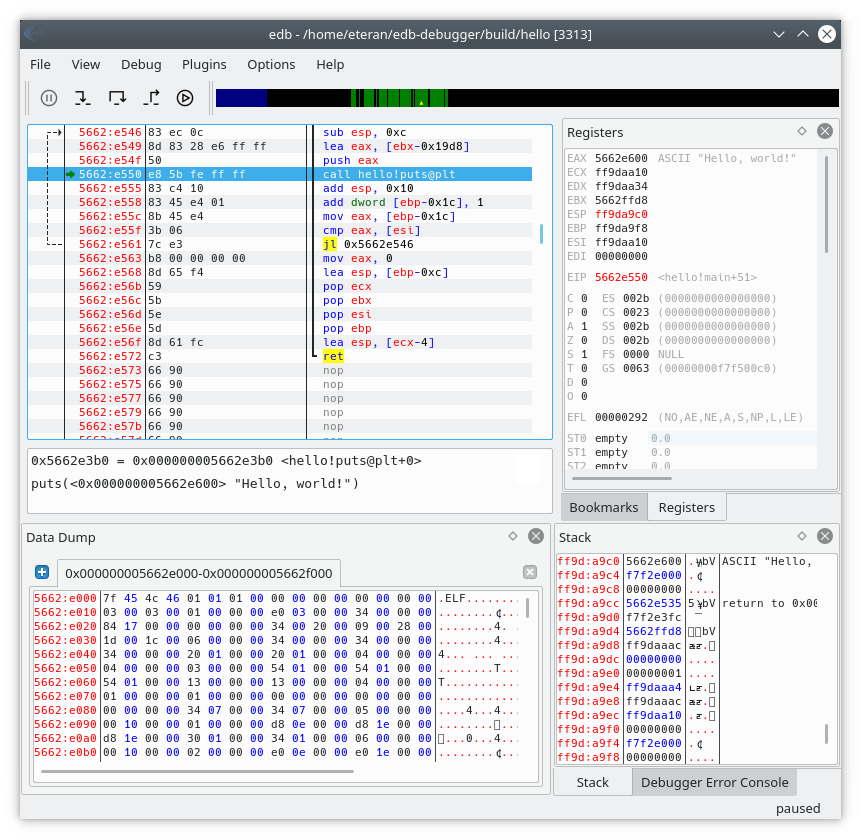 eteran/edb-debugger
edb एक क्रॉस-प्लेटफ़ॉर्म AArch32/x86/x86-64 डीबगर है।
 longld/peda
PEDA - GDB के लिए Python एक्सप्लॉइट विकास सहायता
 openocd-org/openocd
आधिकारिक OpenOCD केवल-पढ़ने योग्य मिरर (कोई पुल अनुरोध नहीं)







