
 microsoft/procdump-for-linux
ProcDump Sysinternals टूल का एक लिनक्स संस्करण

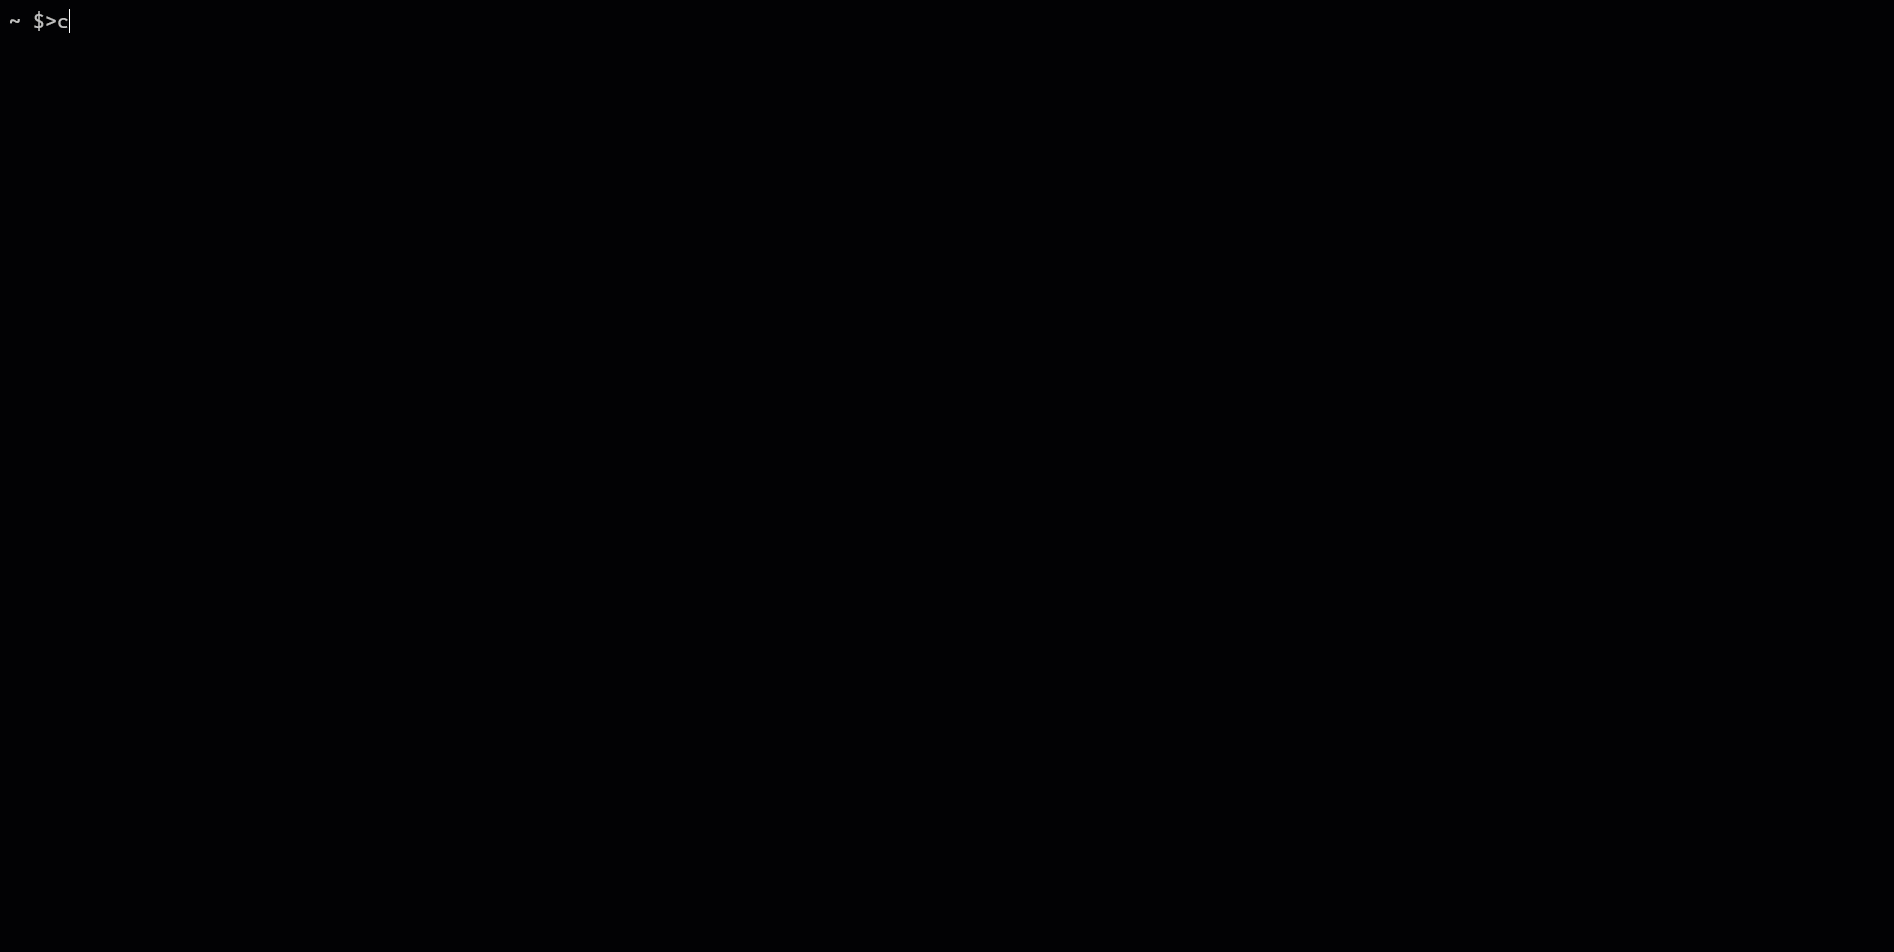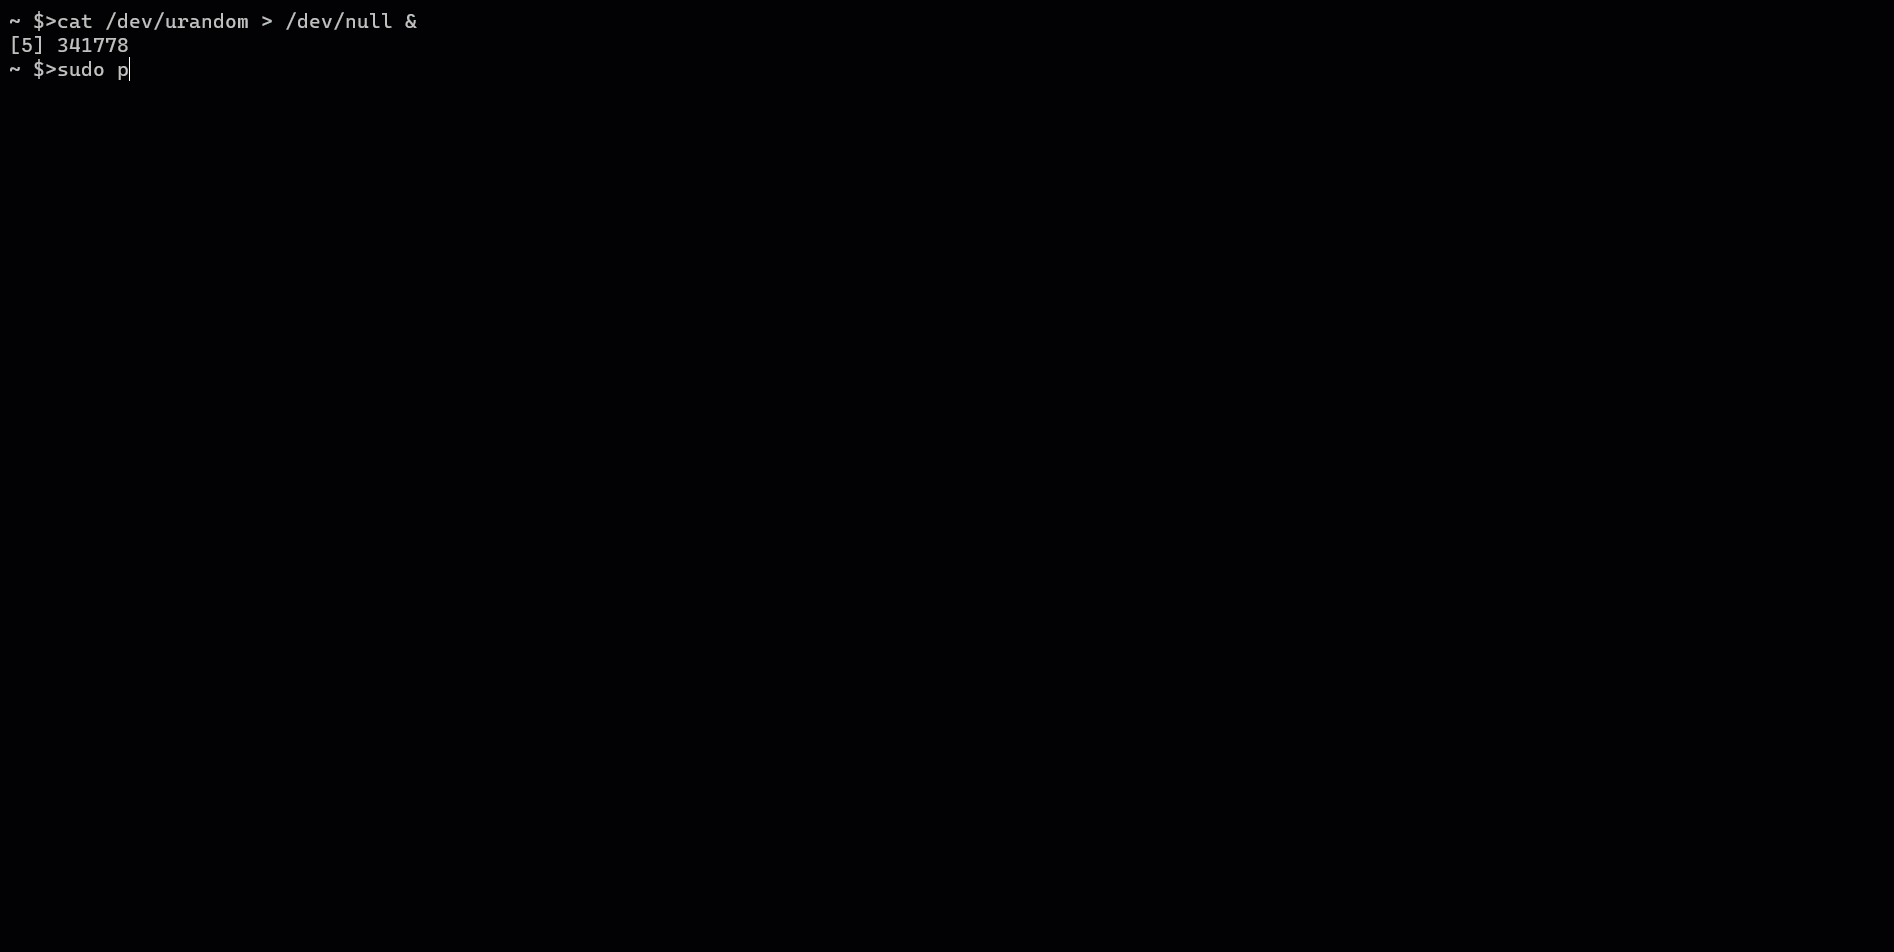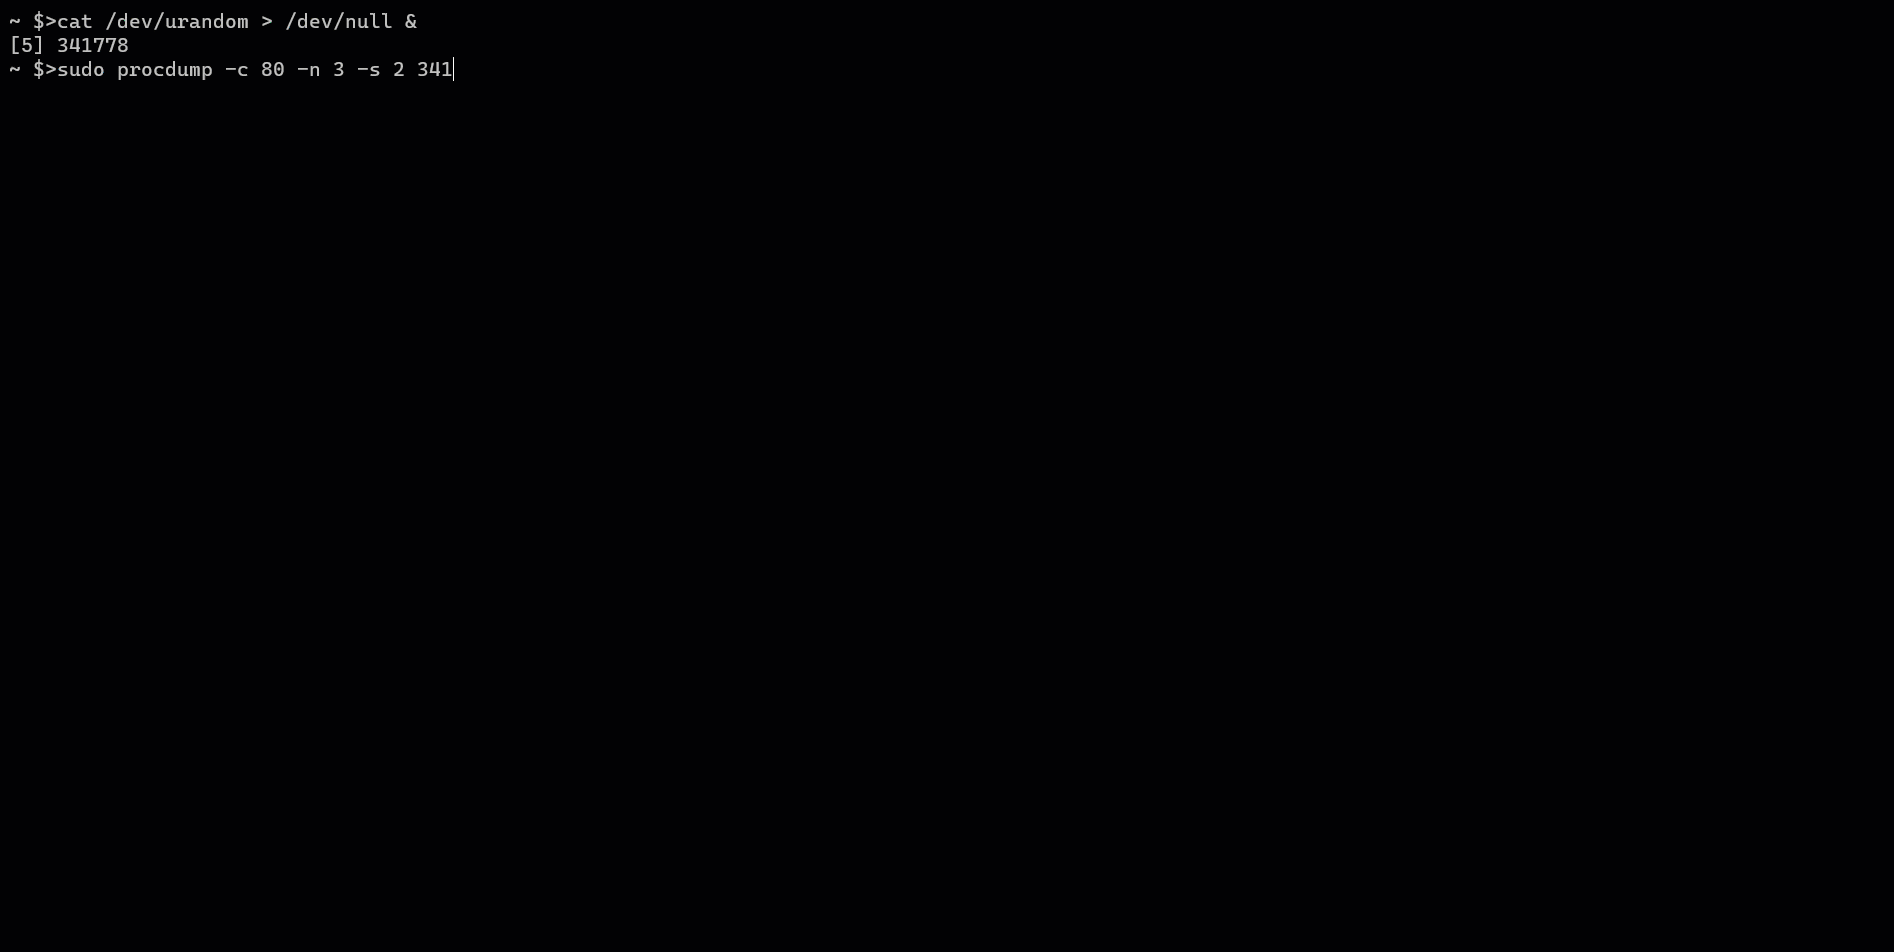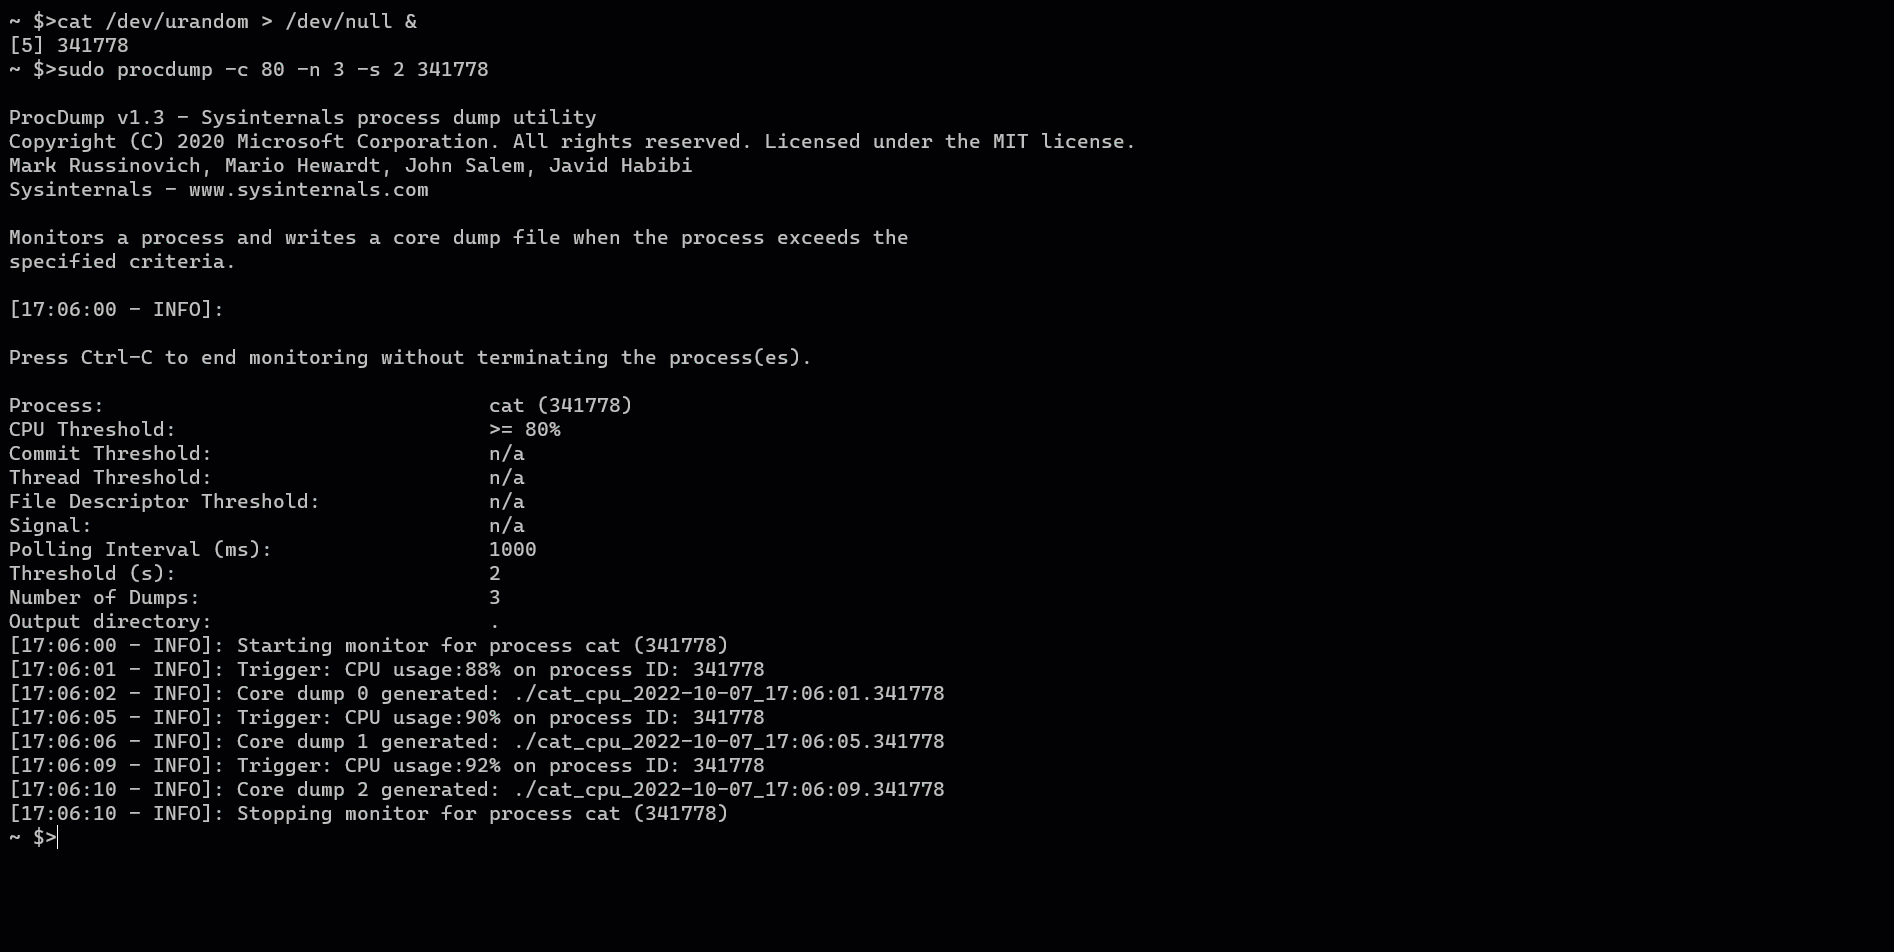
ProcDump Linux और Mac के लिए Windows के Sysinternals सुइट के क्लासिक ProcDump टूल की एक पुनर्कल्पना है। ProcDump Linux और Mac डेवलपर्स के लिए प्रदर्शन ट्रिगर्स के आधार पर अपने एप्लिकेशन के कोर डंप बनाने का एक सुविधाजनक तरीका प्रदान करता है। ProcDump for Linux and Mac Sysinternals का हिस्सा है।
gdb >= 7.6.1कृपया स्थापना निर्देश यहाँ देखें।
कृपया बिल्ड निर्देश यहाँ देखें।
ब्रेकिंग चेंज ProcDump 1.3 के रिलीज़ के साथ, स्विच अब Windows ProcDump संस्करण के साथ संरेखित हैं। कृपया ध्यान दें कि Mac संस्करण में वर्तमान में ट्रिगर्स का एक सीमित सेट है।
Capture Usage:
   procdump [-n Count]
            [-s Seconds]
            [-c|-cl CPU_Usage]
            [-m|-ml Commit_Usage1[,Commit_Usage2...]]
            [-gcm [<GCGeneration>: | LOH: | POH:]Memory_Usage1[,Memory_Usage2...]]
            [-gcgen Generation]
            [-restrack [nodump]]
            [-sr Sample_Rate]
            [-tc Thread_Threshold]
            [-fc FileDescriptor_Threshold]
            [-sig Signal_Number1[,Signal_Number2...]]
            [-e]
            [-f Include_Filter,...]
            [-fx Exclude_Filter]
            [-mc Custom_Dump_Mask]
            [-pf Polling_Frequency]
            [-o]
            [-log syslog|stdout]
            {
             {{[-w] Process_Name | [-pgid] PID} [Dump_File | Dump_Folder]}
            }

Options:
   -n      बाहर निकलने से पहले लिखने के लिए डंप की संख्या।
   -s      डंप लिखने से पहले लगातार सेकंड (डिफ़ॉल्ट 10 है)।
   -c      CPU थ्रेशोल्ड जिसके ऊपर प्रक्रिया का डंप बनाया जाए।
   -cl     CPU थ्रेशोल्ड जिसके नीचे प्रक्रिया का डंप बनाया जाए।
   -m      मेमोरी कमिट थ्रेशोल्ड (MB) जिसके ऊपर डंप बनाए जाएं।
   -ml     मेमोरी कमिट थ्रेशोल्ड (MB) जिसके नीचे डंप बनाए जाएं।
   -gcm    [.NET] GC मेमोरी थ्रेशोल्ड (MB) जिसके ऊपर निर्दिष्ट जनरेशन या हीप के लिए डंप बनाएं (डिफ़ॉल्ट कुल .NET मेमोरी उपयोग है)।
   -gcgen  [.NET] डंप तब बनाएं जब निर्दिष्ट जनरेशन का कचरा संग्रहण शुरू और समाप्त हो।
   -restrack मेमोरी लीक ट्रैकिंग सक्षम करें (malloc परिवार के APIs)। यदि अन्य ट्रिगर्स के बिना उपयोग किया जाता है, तो मैन्युअल रूप से restrack रिपोर्ट कैप्चर करने के लिए 't' का उपयोग करें। अन्य ट्रिगर्स के साथ उपयोग किए जाने पर, डंप जनरेशन को रोकने और केवल restrack रिपोर्ट उत्पन्न करने के लिए 'nodump' विकल्प का उपयोग किया जा सकता है।
   -sr     -restrack का उपयोग करते समय नमूना दर।
   -tc     थ्रेड काउंट थ्रेशोल्ड जिसके ऊपर प्रक्रिया का डंप बनाया जाए।
   -fc     फाइल डिस्क्रिप्टर काउंट थ्रेशोल्ड जिसके ऊपर प्रक्रिया का डंप बनाया जाए।
   -sig    सिग्नल नंबरों की अल्पविराम से अलग की गई सूची, जिसके दौरान कोई भी सिग्नल प्रक्रिया के डंप का परिणाम देता है।
   -e      [.NET] डंप तब बनाएं जब प्रक्रिया कोई अपवाद अनुभव करती है।
   -f      .NET अपवादों की सामग्री पर फ़िल्टर (शामिल करें) (अल्पविराम से अलग)। वाइल्डकार्ड (*) समर्थित हैं।
   -fx     -restrack कॉल स्टैक की सामग्री पर फ़िल्टर (बाहर करें)। वाइल्डकार्ड (*) समर्थित हैं।
   -mc     कस्टम कोर डंप मास्क (हेक्स में) जो इंगित करता है कि कोर डंप में कौन सी मेमोरी शामिल की जानी चाहिए। उपलब्ध विकल्पों के लिए कृपया 'man core' (/proc/[pid]/coredump_filter) देखें।
   -pf     पोलिंग फ़्रीक्वेंसी।
   -o      मौजूदा डंप फ़ाइल को अधिलेखित करें।
   -log    विस्तारित ProcDump ट्रेसिंग को निर्दिष्ट आउटपुट स्ट्रीम (syslog या stdout) पर लिखता है।
   -w      निर्दिष्ट प्रक्रिया के लॉन्च होने की प्रतीक्षा करें यदि वह चल नहीं रही है।
   -pgid   निर्दिष्ट प्रक्रिया ID एक प्रक्रिया समूह ID को संदर्भित करती है।
-restrack स्विच संसाधन ट्रैकिंग को सक्रिय करता है, जो कोर डंप उत्पन्न करने के समय मुक्त नहीं किए गए किसी भी संसाधन आवंटन की निगरानी और रिपोर्टिंग की अनुमति देता है। परिणाम '.restrack' एक्सटेंशन वाली फ़ाइल में सहेजे जाते हैं। वर्तमान में, निम्नलिखित संसाधन आवंटन/डीलोकेशन फ़ंक्शन ट्रैक किए जाते हैं:
आवंटन:
डीलोकेशन:
Mac संस्करण वर्तमान में संसाधन ट्रैकिंग लागू नहीं करता है।
निम्नलिखित उदाहरण सभी pid == 1234 वाली प्रक्रिया को लक्षित करते हैं
