
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर निष्पादन प्रवाह का विश्लेषण करने और कमजोरियों की पहचान करने के लिए विशेष रूप से डिबगिंग उपकरण।
Kitploit अनुशंसित

 momo5502/sogen
🪅 Windows & Linux userspace emulator
 mitmproxy/mitmproxy
पेनिट्रेशन परीक्षकों और सॉफ्टवेयर डेवलपर्स के लिए एक इंटरैक्टिव TLS-सक्षम इंटरसेप्टिंग HTTP प्रॉक्सी।
 kevoreilly/capev2
मैलवेयर कॉन्फ़िगरेशन और पेलोड निष्कर्षण
 angr/angr
एक शक्तिशाली और उपयोगकर्ता-अनुकूल बाइनरी विश्लेषण प्लेटफॉर्म!
 blacktop/ipsw
iOS/macOS अनुसंधान स्विस आर्मी नाइफ़
 radareorg/radare2
UNIX-जैसा रिवर्स इंजीनियरिंग फ्रेमवर्क और कमांड-लाइन टूलसेट
 rizinorg/rizin
UNIX-जैसा रिवर्स इंजीनियरिंग फ्रेमवर्क और कमांड-लाइन टूलसेट।
 dynamorio/dynamorio
रनटाइम इंस्ट्रूमेंटेशन फ्रेमवर्क जो डायनामिक विश्लेषण उपकरण बनाने के लिए है: ट्रेसिंग, प्रोफाइलिंग, कोड कवरेज, मेमोरी डिबगिंग, फज़िंग, और डिसअसेंबली…
 pwndbg/pwndbg
GDB और LLDB के साथ एक्सप्लॉइट डेवलपमेंट और रिवर्स इंजीनियरिंग को आसान बनाया गया
 winsiderss/systeminformer
उन्नत प्रक्रिया, नेटवर्क और डिस्क विश्लेषण, स्टैक ट्रेस डिबगिंग, मैलवेयर पहचान और सेवा प्रबंधन के साथ रीयल-टाइम विंडोज सिस्टम मॉनिटर। पोर्टेबल और…
 frida/frida-gum
C में लिखी गई क्रॉस-प्लेटफ़ॉर्म इंस्ट्रुमेंटेशन और इंट्रोस्पेक्शन लाइब्रेरी
 icsharpcode/ilspy
.NET Decompiler PDB generation, ReadyToRun, Metadata (&more) के लिए समर्थन के साथ - क्रॉस-प्लेटफ़ॉर्म!
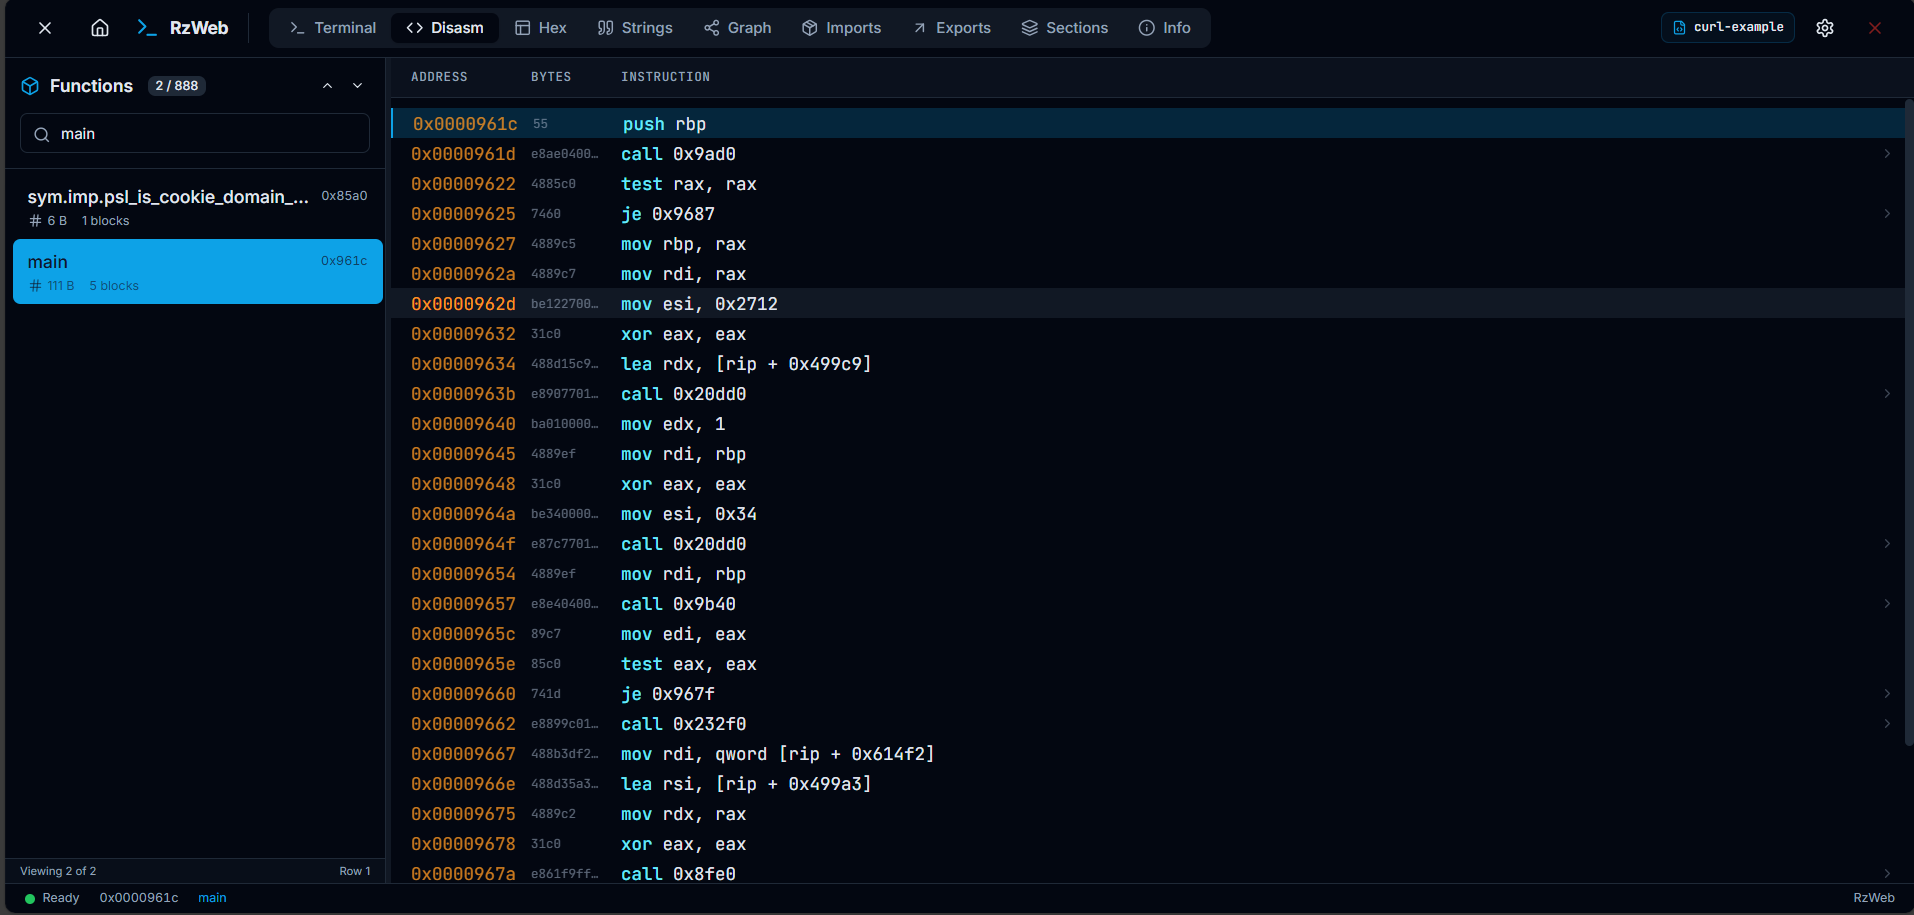 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
 nationalsecurityagency/ghidra
Ghidra एक सॉफ्टवेयर रिवर्स इंजीनियरिंग (SRE) फ्रेमवर्क है।
 neurosaki987/tvm-recover
Tencent VM .tvm0 सेक्शन्स को डीवर्चुअलाइज़ करता है: VM हैंडलर्स को गेस्ट-लेवल लिस्टिंग्स और LLVM IR में लिफ्ट करता है, CFG और डिस्पैच को रिकवर करता…
 dovughs/mora-hwbp
हार्डवेयर ब्रेकपॉइंट (DR0-DR7) पर आधारित पैच-रहित यूज़र-मोड हुकिंग और टेलीमेट्री इंस्ट्रूमेंटेशन इंजन (AMSI, WLDP और ETW PoC)।
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 strace/strace
ptrace का उपयोग करके लिनक्स सिस्टम कॉल ट्रेसर जो निदान और निर्देश के लिए सिस्टम कॉल, सिग्नल डिलीवरी और प्रक्रिया स्थिति परिवर्तनों की निगरानी, डीबग…




