#1
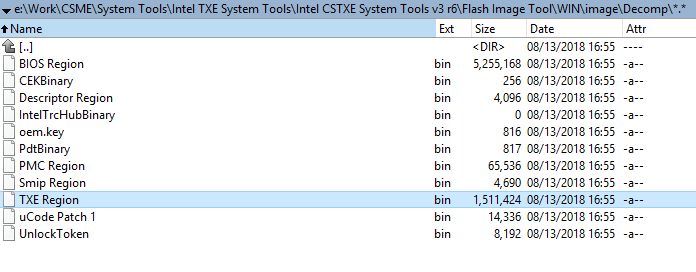
 ptresearch/inteltxe-poc
Intel Management Engine JTAG अवधारणा का प्रमाण
 coldzer0/cmulator
Cmulator ( x86 - x64 ) शेलकोड और PE बाइनरी के लिए एक स्क्रिप्टेबल रिवर्स इंजीनियरिंग सैंडबॉक्स एमुलेटर है। यह Unicorn और Zydis Engine और javascript…
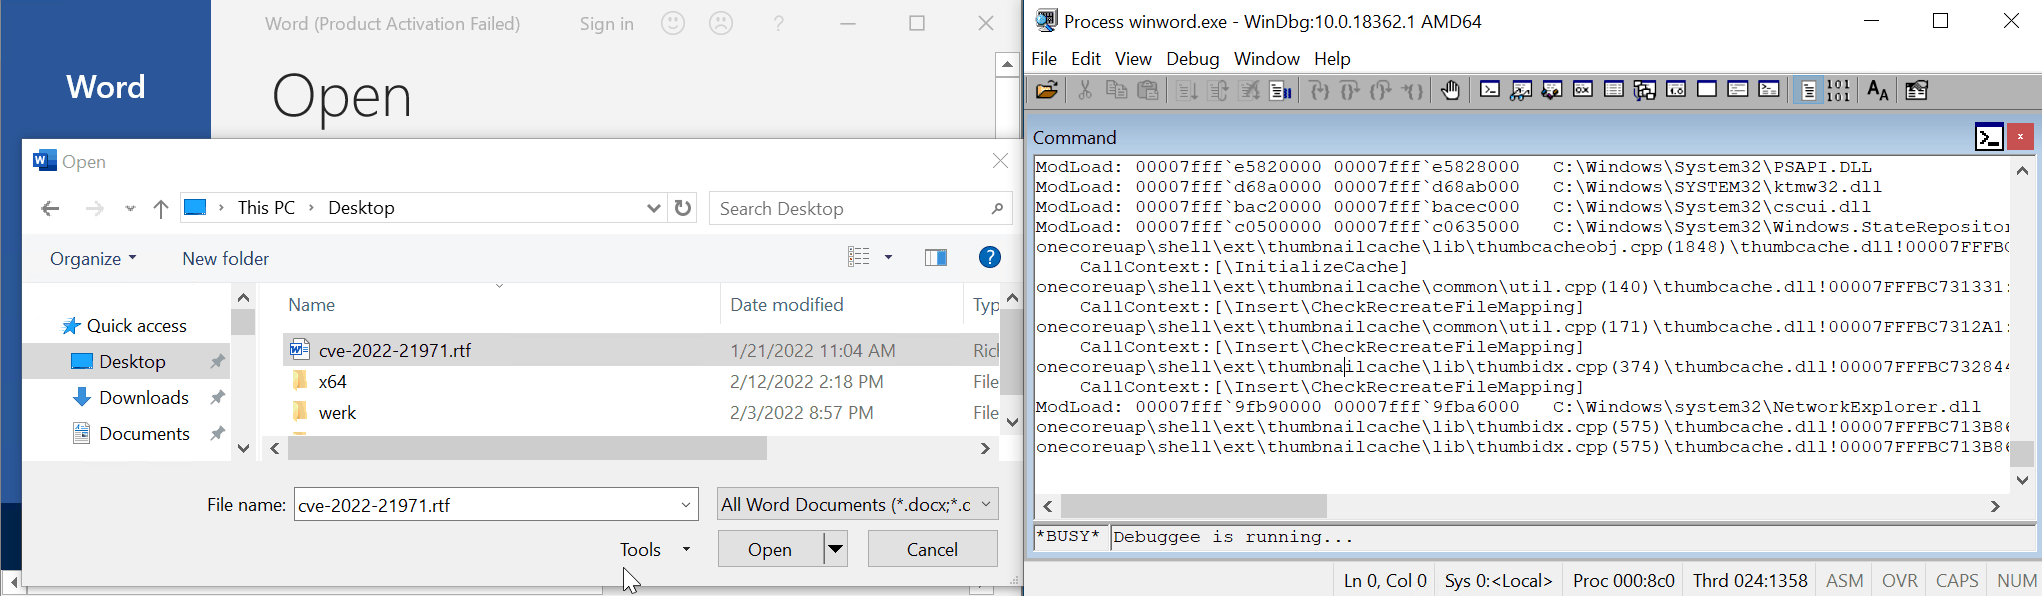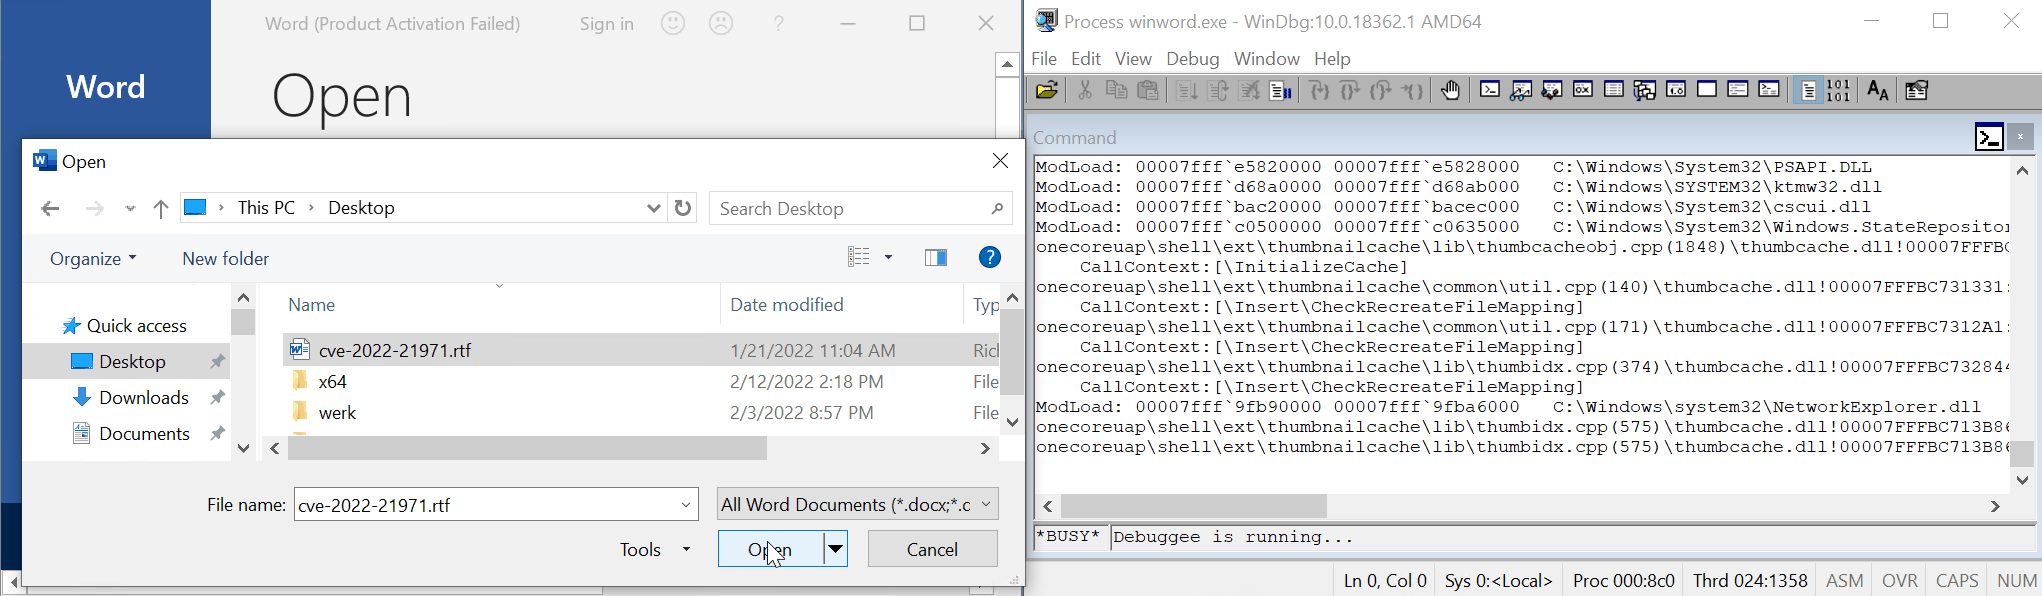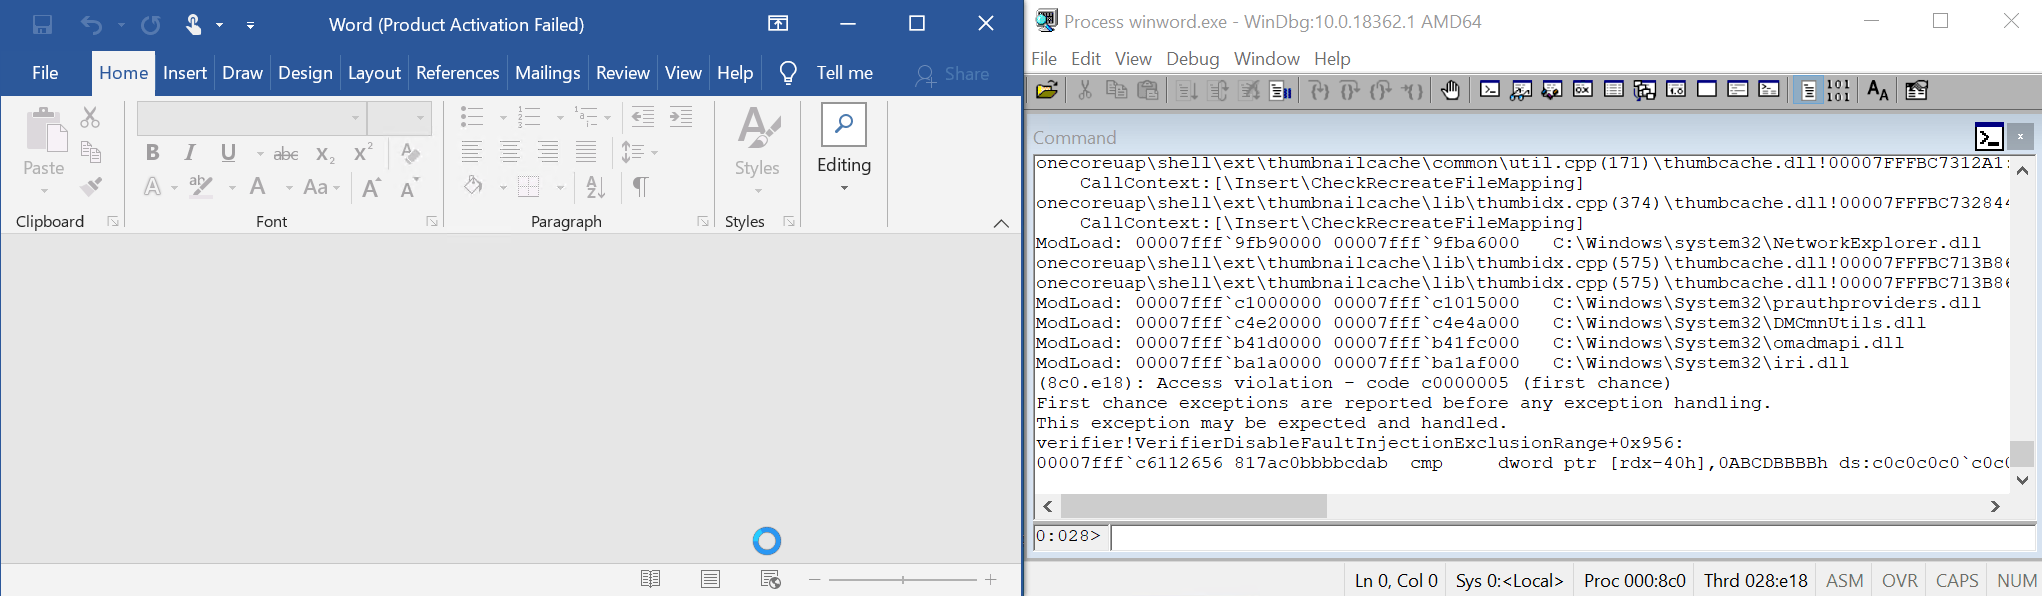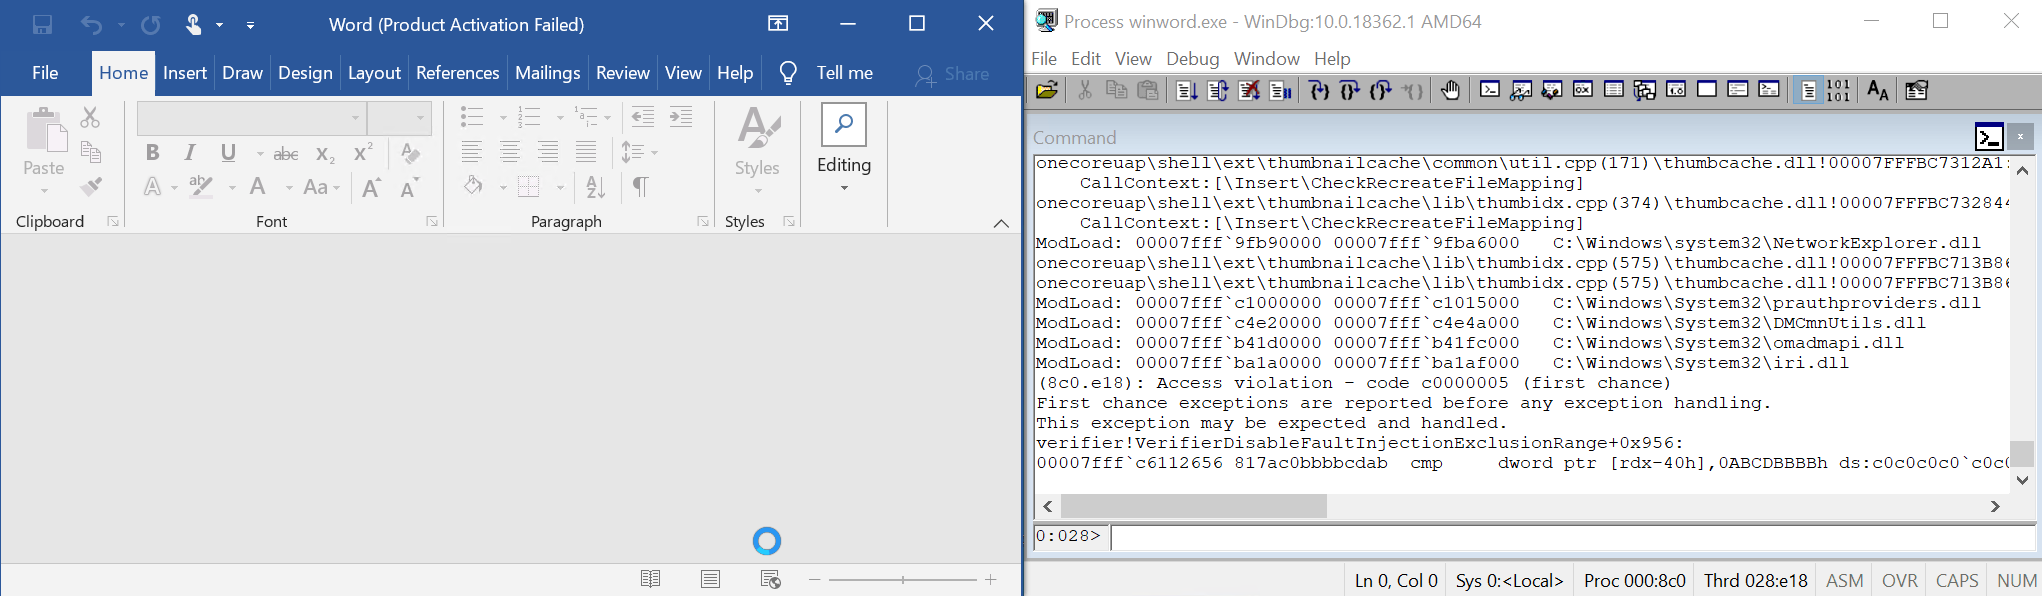 0vercl0k/cve-2022-21971
CVE-2022-21971 "Windows Runtime Remote Code Execution Vulnerability" के लिए PoC
 boschresearch/gdbfuzz
हार्डवेयर ब्रेकपॉइंट्स का उपयोग करके एम्बेडेड सिस्टम की फ़ज़िंग
 mandiant/flare-qdb
कमांड-लाइन और पायथन डीबगर जो विंडोज और लिनक्स पर नेटिव सॉफ्टवेयर व्यवहार को इंस्ट्रुमेंट और संशोधित करने के लिए है।
 hugsy/recon_2024_windbg_workshop
कर्नेल और यूज़र मोड में WinDbg डिबगिंग में महारत हासिल करने के लिए वर्कशॉप सामग्री, जिसमें KdNet सेटअप, डेमो, और बाइनरी विश्लेषण हेतु Time Travel…
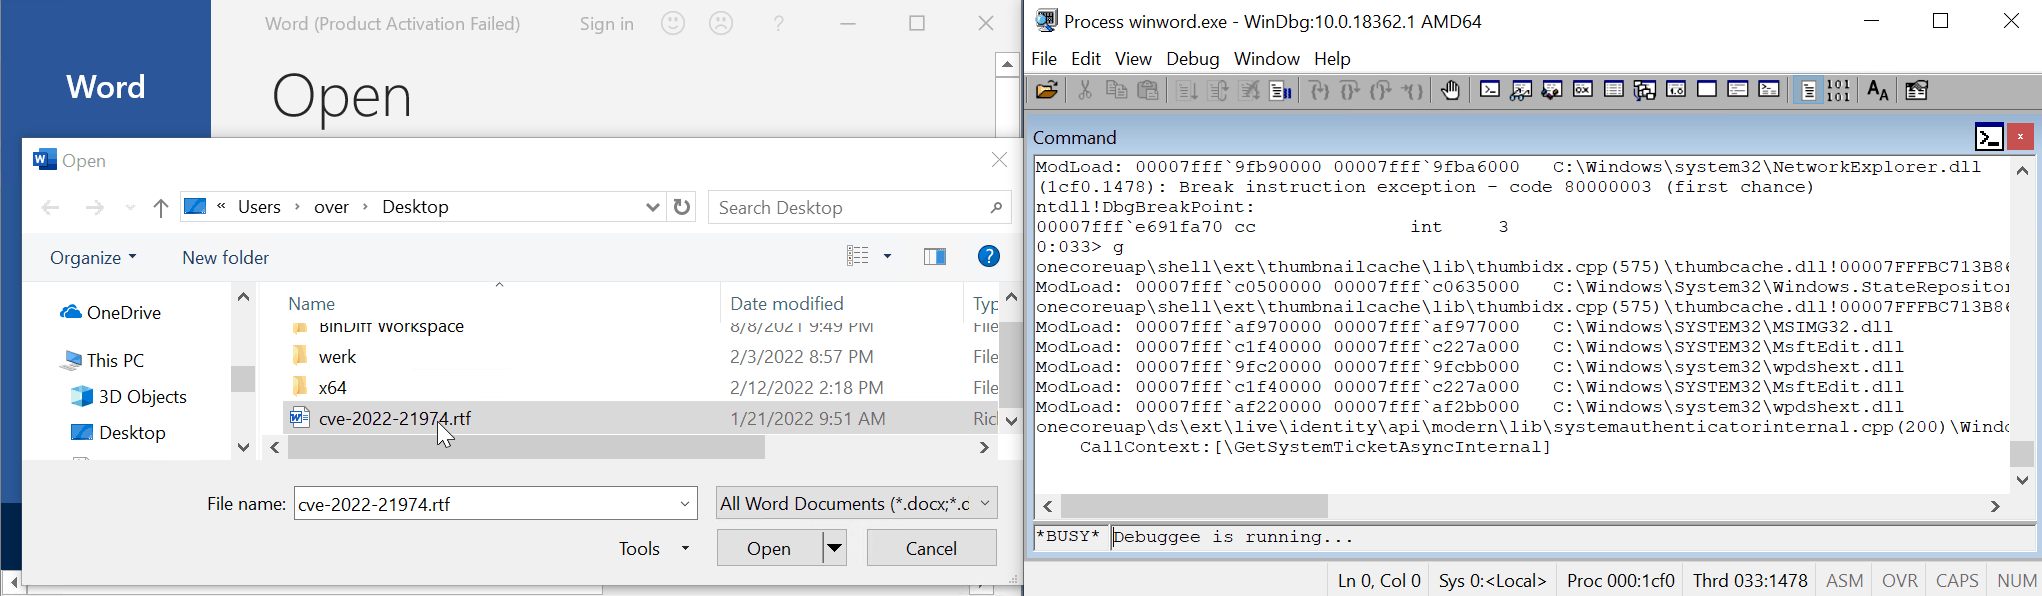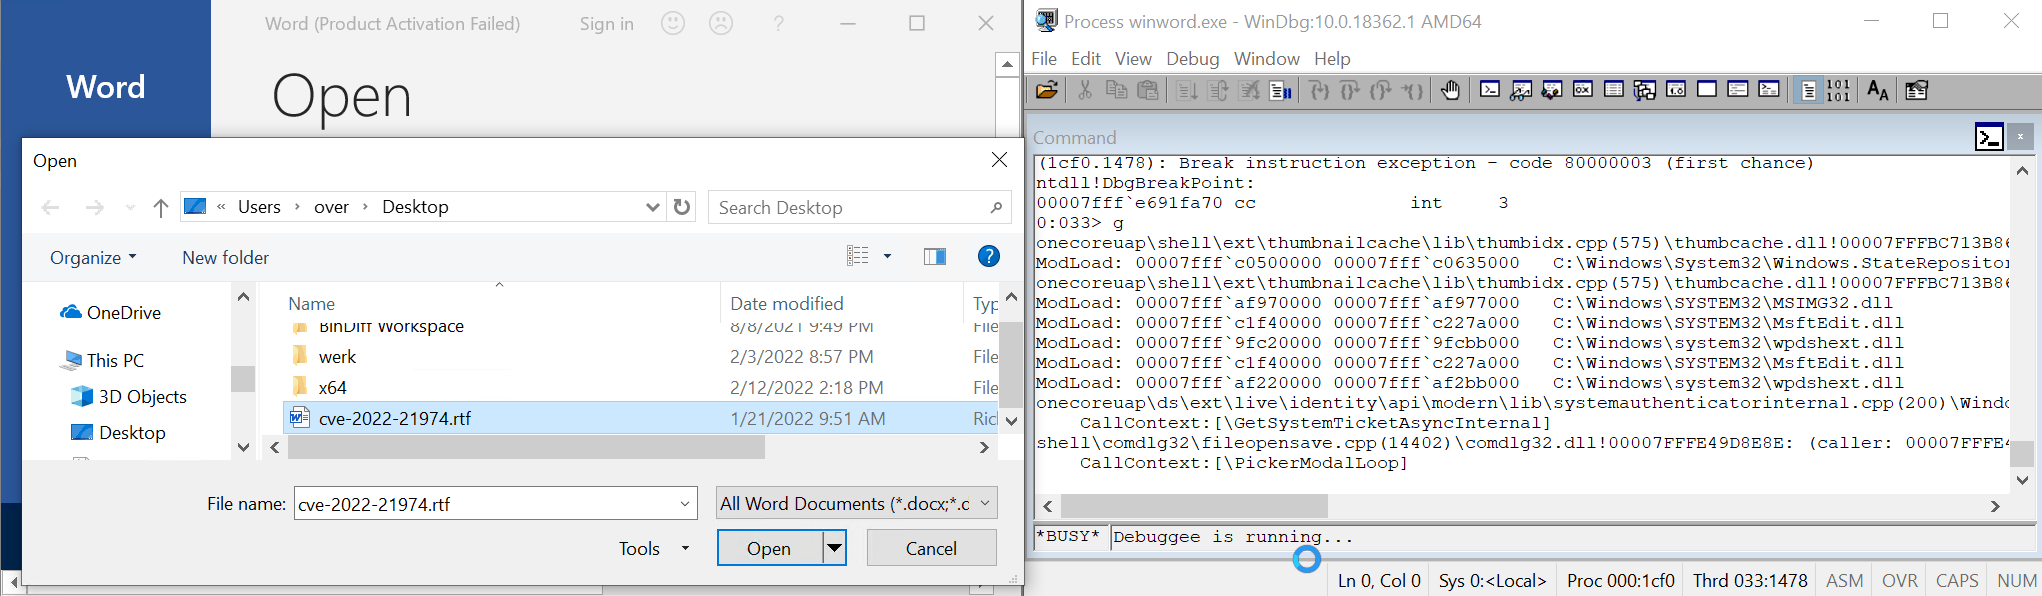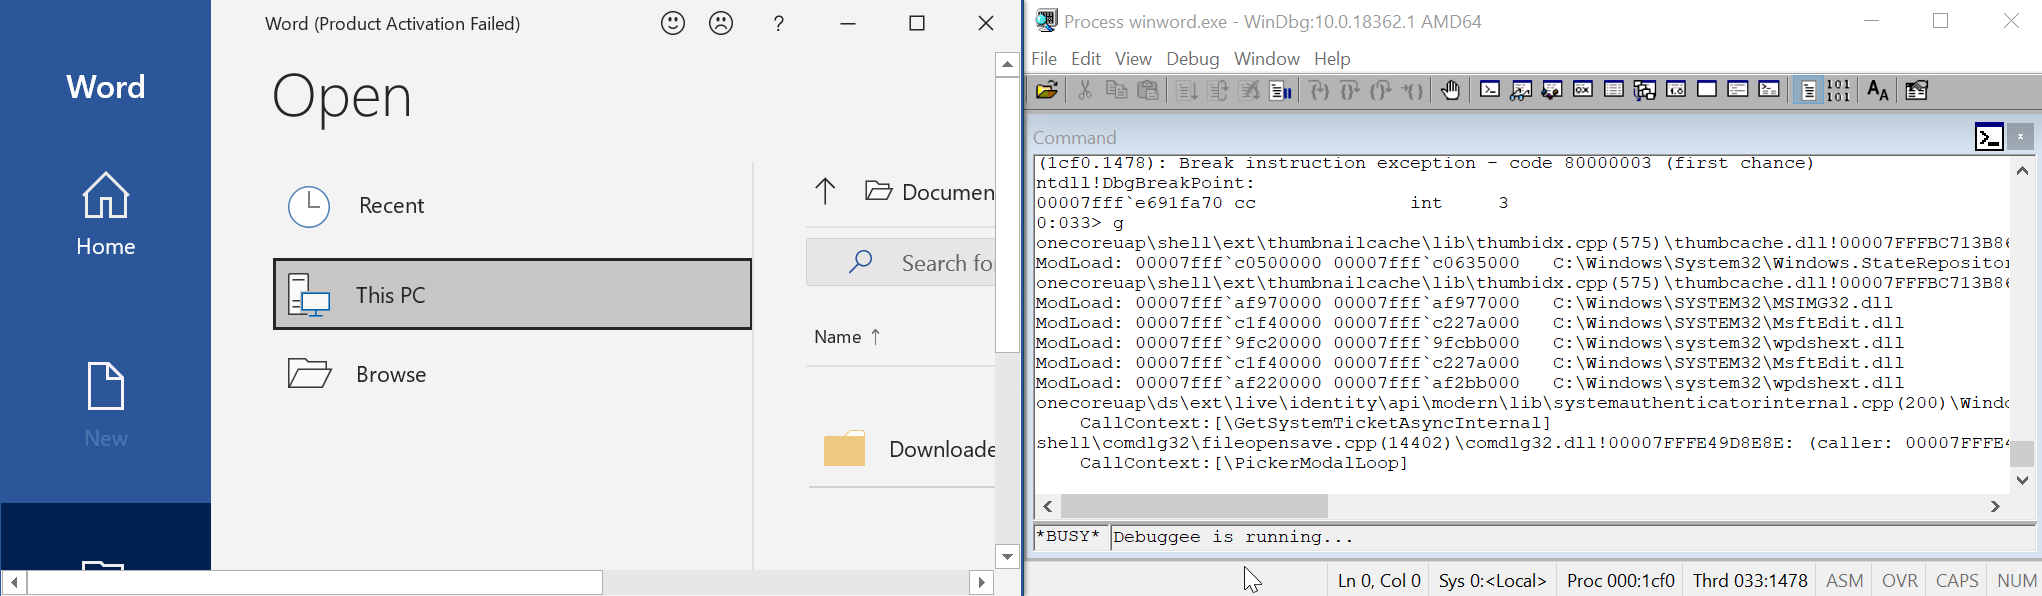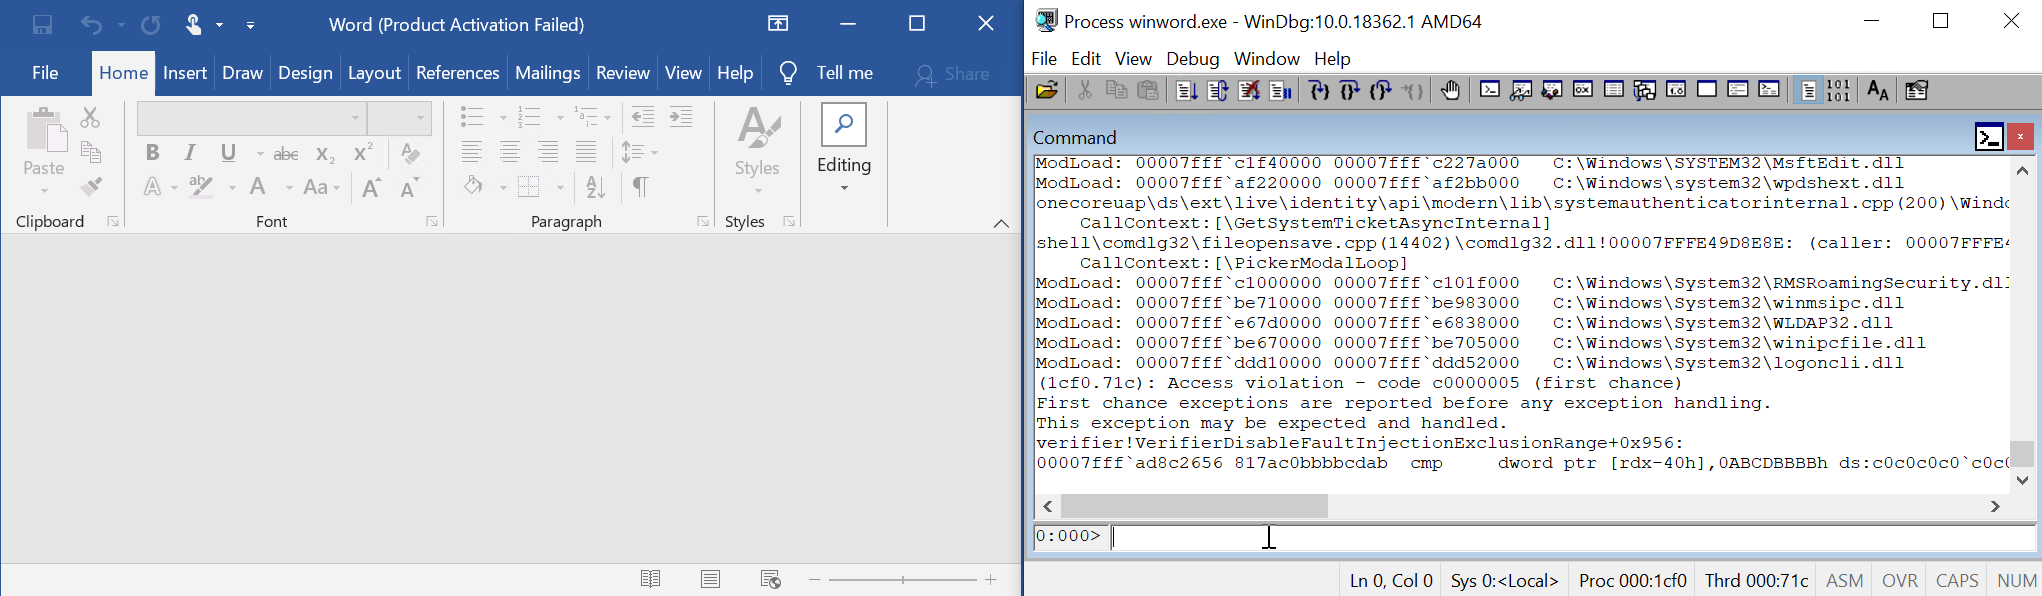 0vercl0k/cve-2022-21974
CVE-2022-21974 "रोमिंग सिक्योरिटी राइट्स मैनेजमेंट सर्विसेज रिमोट कोड एक्ज़ीक्यूशन कमजोरी" के लिए PoC
 kiwidoggie/oni-framework
एम्बेडेड सिस्टम C2 सॉफ्टवेयर C/C# में लिखा गया है।