
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर निष्पादन प्रवाह का विश्लेषण करने और कमजोरियों की पहचान करने के लिए विशेष रूप से डिबगिंग उपकरण।
Kitploit अनुशंसित
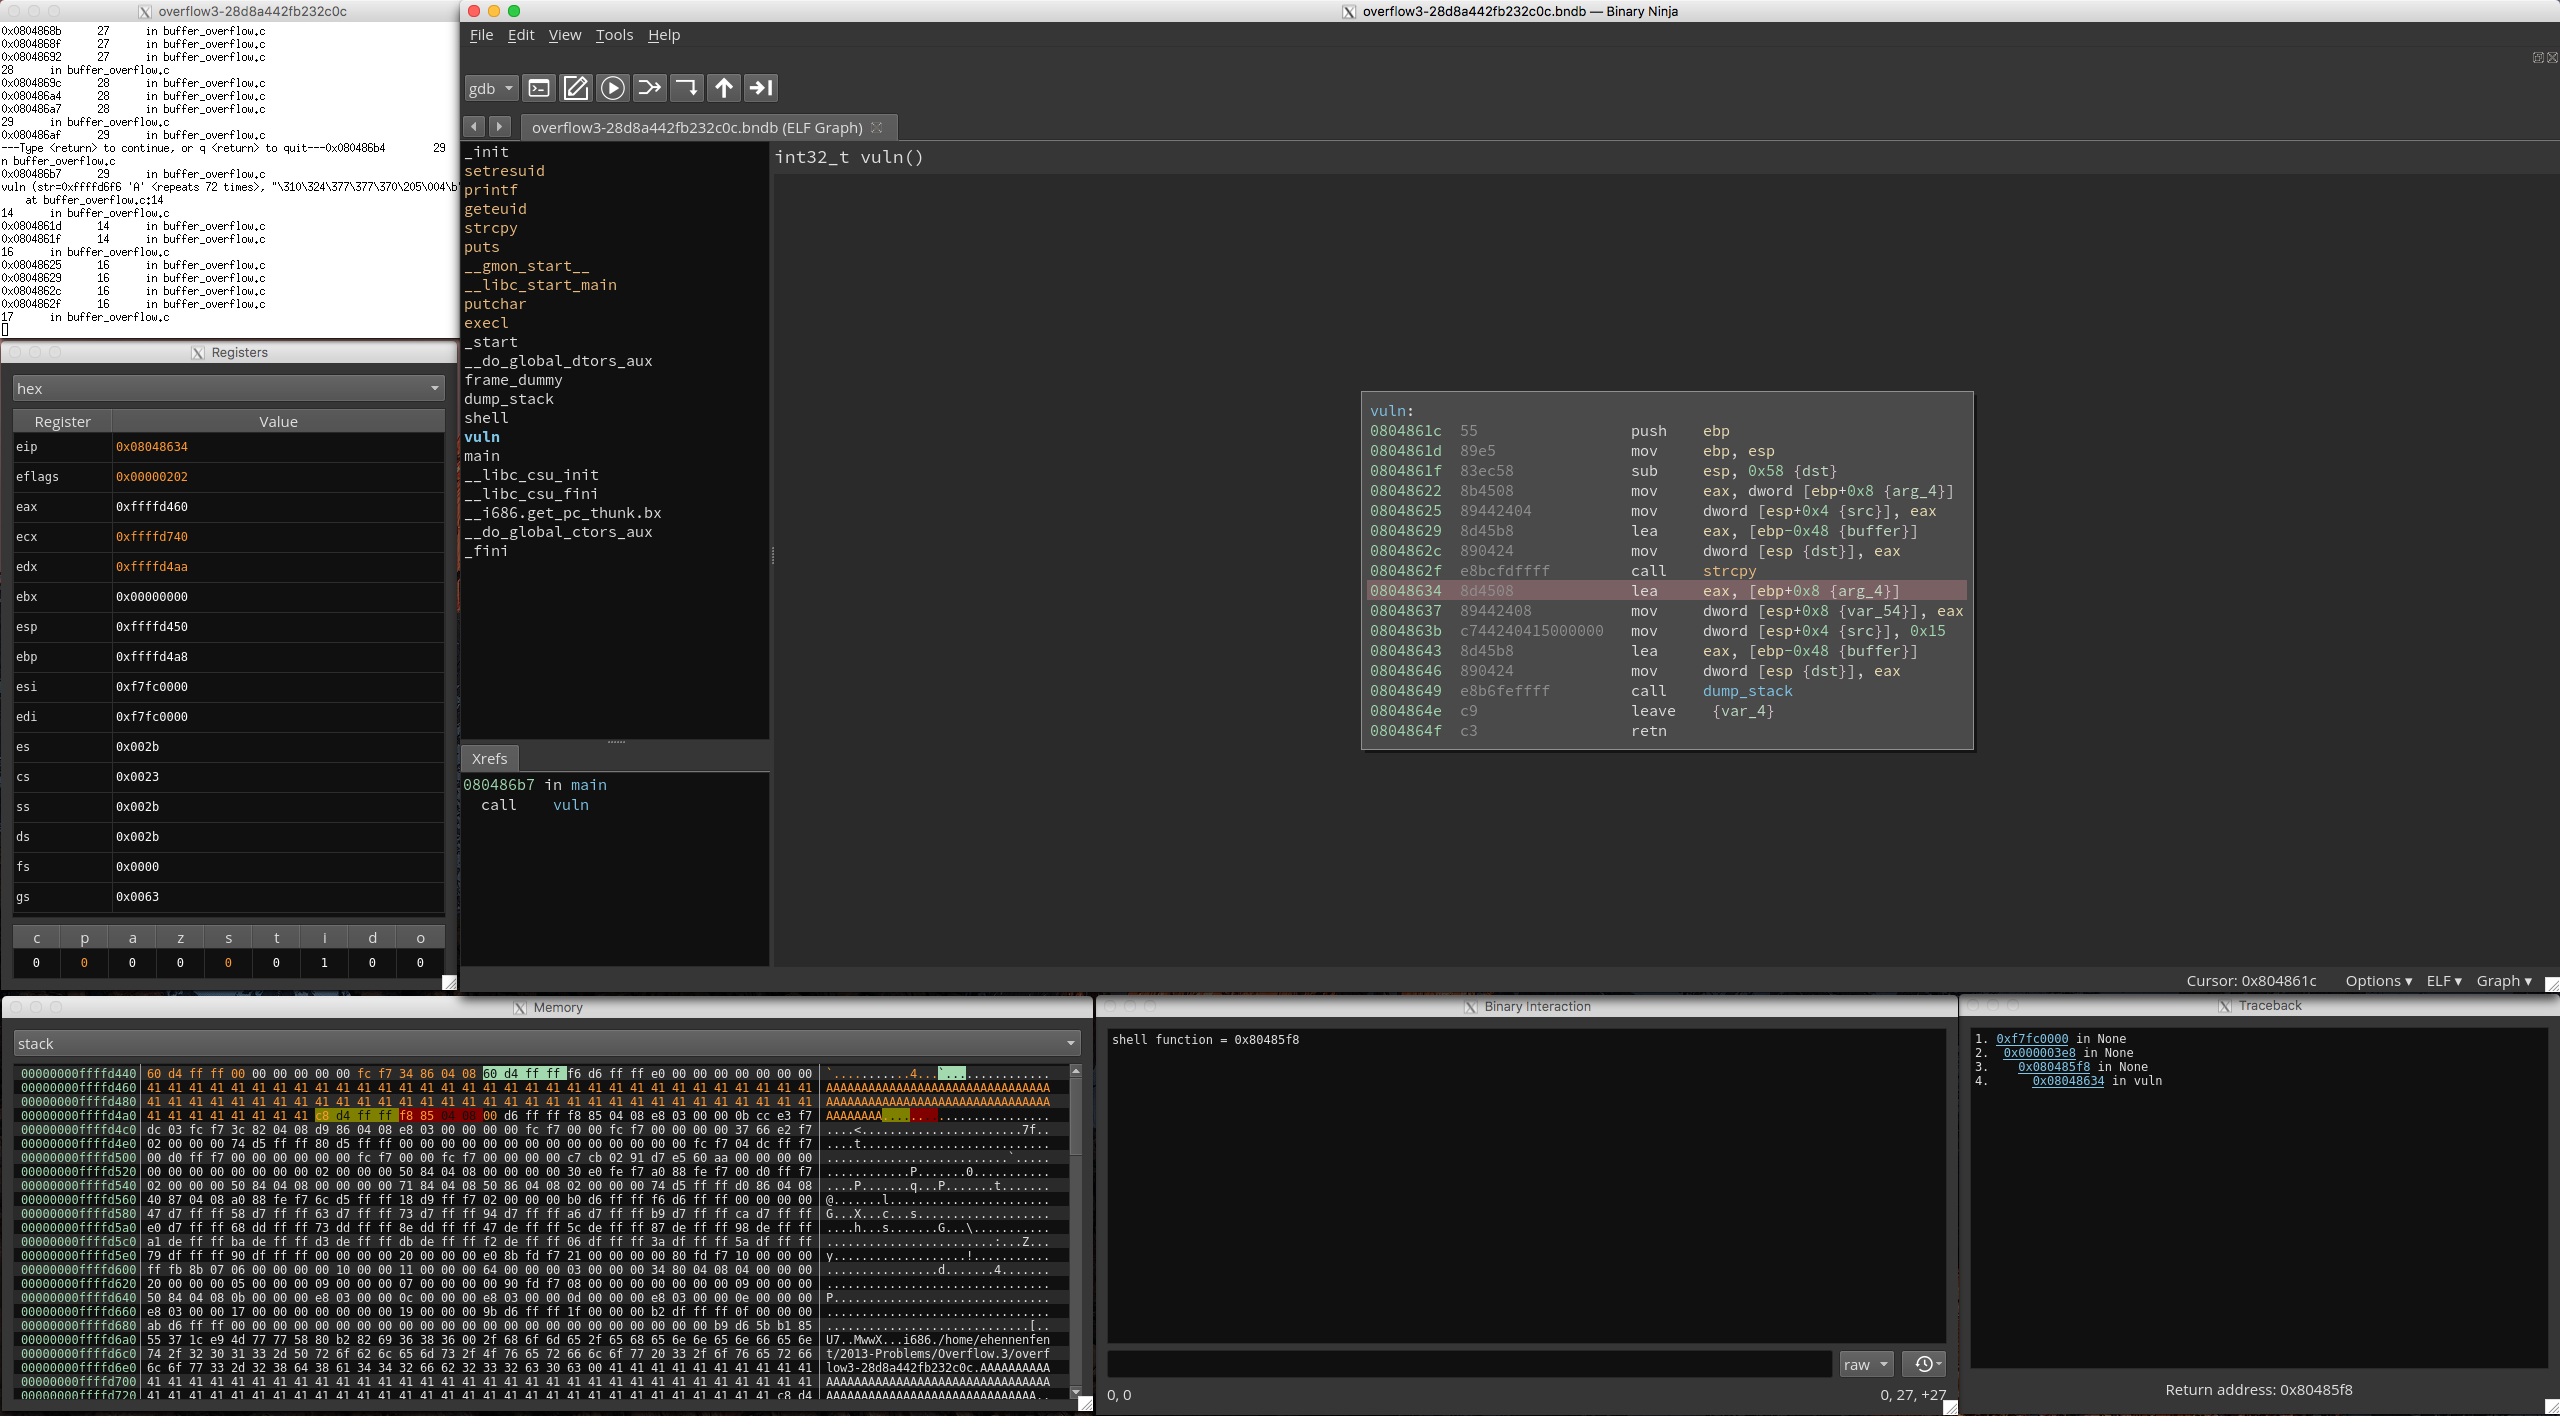
 nccgroup/binja_dynamics
Binary Ninja के लिए binjatron प्लगइन का एक PyQt5 फ्रंटएंड, जिसमें हाइलाइटिंग सुविधाएँ शामिल हैं जिनका उद्देश्य शुरुआती लोगों के लिए रिवर्स…
 d4rkcat/stackflow
यूनिवर्सल स्टैक-आधारित बफ़र ओवरफ़्लो शोषण उपकरण
 aleph-void/ghidra-rare
A repository of SLEIGH support for rare processor ISAs
 show0ne/archivo-syxe05-snat
रिवर्स इंजीनियरिंग और अनपैकिंग ट्यूटोरियल्स का ऐतिहासिक संग्रह जो वाणिज्यिक प्रोटेक्टर्स (Armadillo, ASProtect, Themida) को कवर करता है, साथ ही…
 nccgroup/dapr
Linux के लिए ड्राइवर अटैक प्लेटफ़ॉर्म
 anpa1200/aidebug
साक्ष्य-केंद्रित मैलवेयर रिवर्स इंजीनियरिंग जिसमें गहन PE/.NET निरीक्षण, Ghidra पुनर्निर्माण, AI क्रॉस-चेक, YARA, और ELF डिबगिंग शामिल है
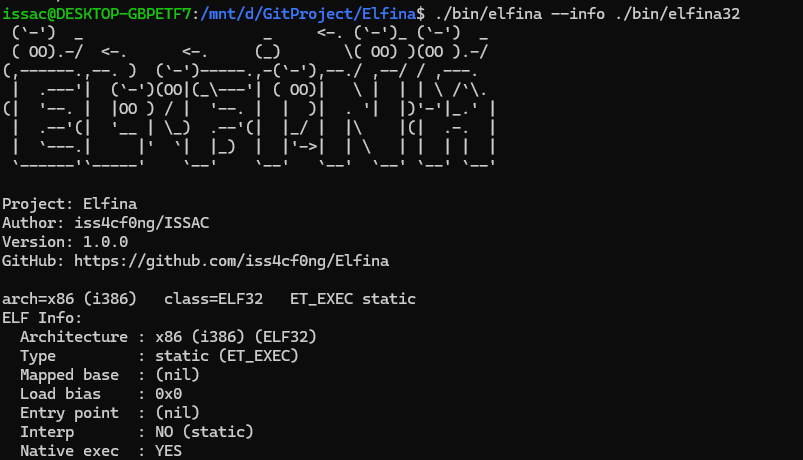 iss4cf0ng/elfina
बहु-आर्किटेक्चर ELF लोडर और विश्लेषण टूलकिट जिसमें प्रोबिंग, डिसअसेंबली, हेक्सडंप, एंट्रॉपी गणना, और x86 और x86-64 बाइनरी के लिए mmap/memfd निष्पादन…
 ivancabrera02/whfb-pincapture
Windows Hello PIN को प्रवेश के समय कैप्चर करता है, LogonUI.exe में DLL इंजेक्ट करके जो NgcSerializeConvenienceCredential पर CPU हार्डवेयर ब्रेकपॉइंट…
 kaisonox/apiscope
एक API हुकिंग फ्रेमवर्क जो विंडोज अनुप्रयोगों को इंटरसेप्ट और मॉनिटर करने के लिए है
 stolevchristian/sylvia
iOS Syscall Explorer for IDA 9.X
 0vercl0k/kepaboo
KEPServerEX की एंटी-डीबगिंग तकनीकों को निष्क्रिय करें
 agent-hellboy/ltm
ltm Linux के लिए एक मशीन-इतिहास डिबगर है। यह eBPF के माध्यम से प्रक्रिया, फ़ाइल, नेटवर्क, मेमोरी और ब्लॉक-I/O मेटाडेटा रिकॉर्ड करता है, फिर आपको…
 dumpanalysis/prologwindbg
WinDbg में मेमोरी डंप और रुकी हुई लाइव प्रक्रियाओं का विश्लेषण करने के लिए Prolog का उपयोग करें।
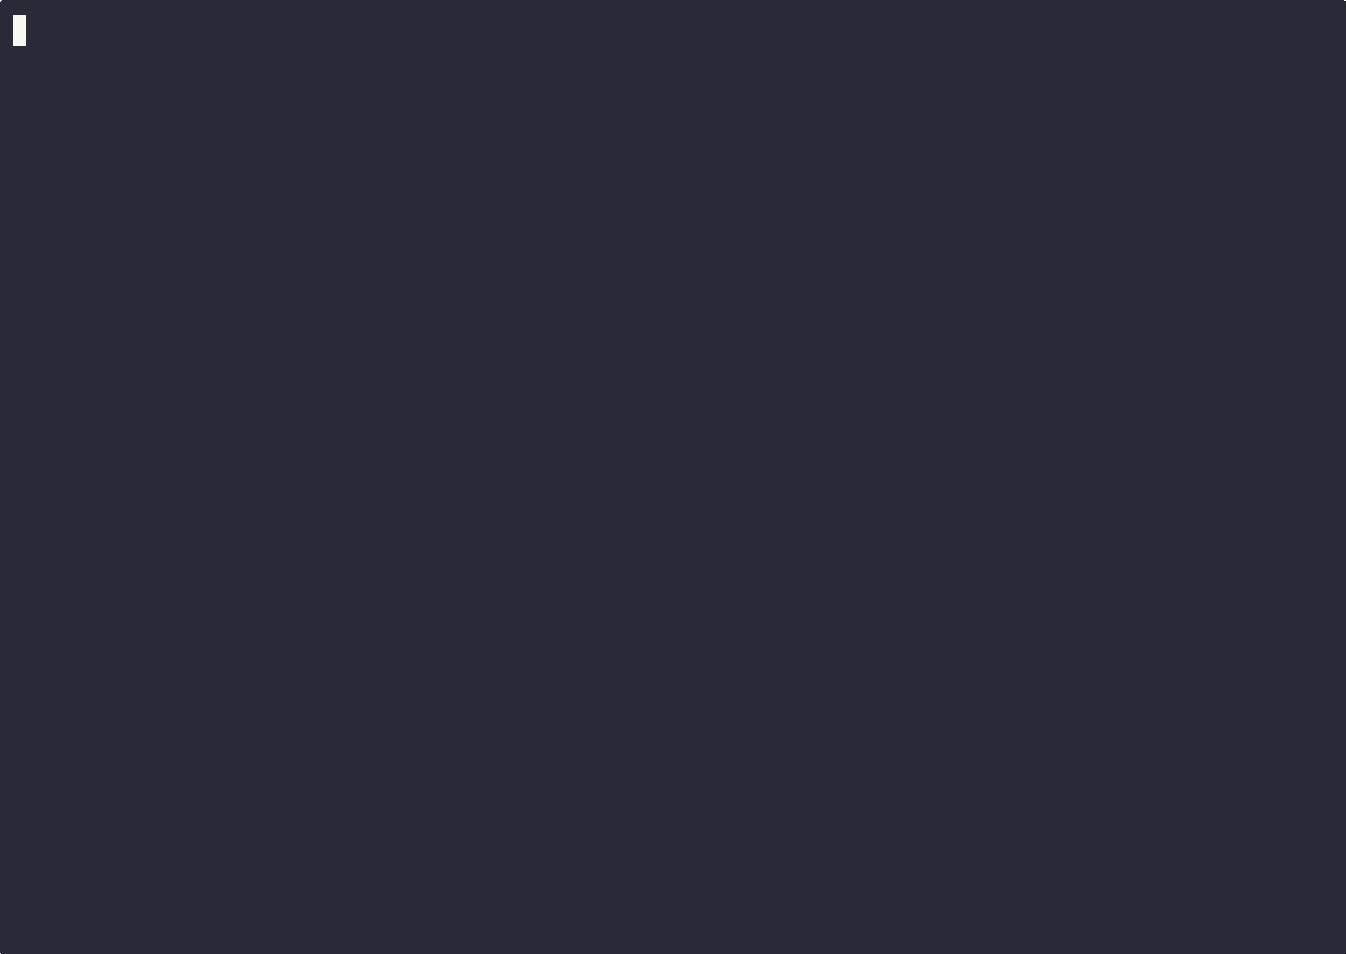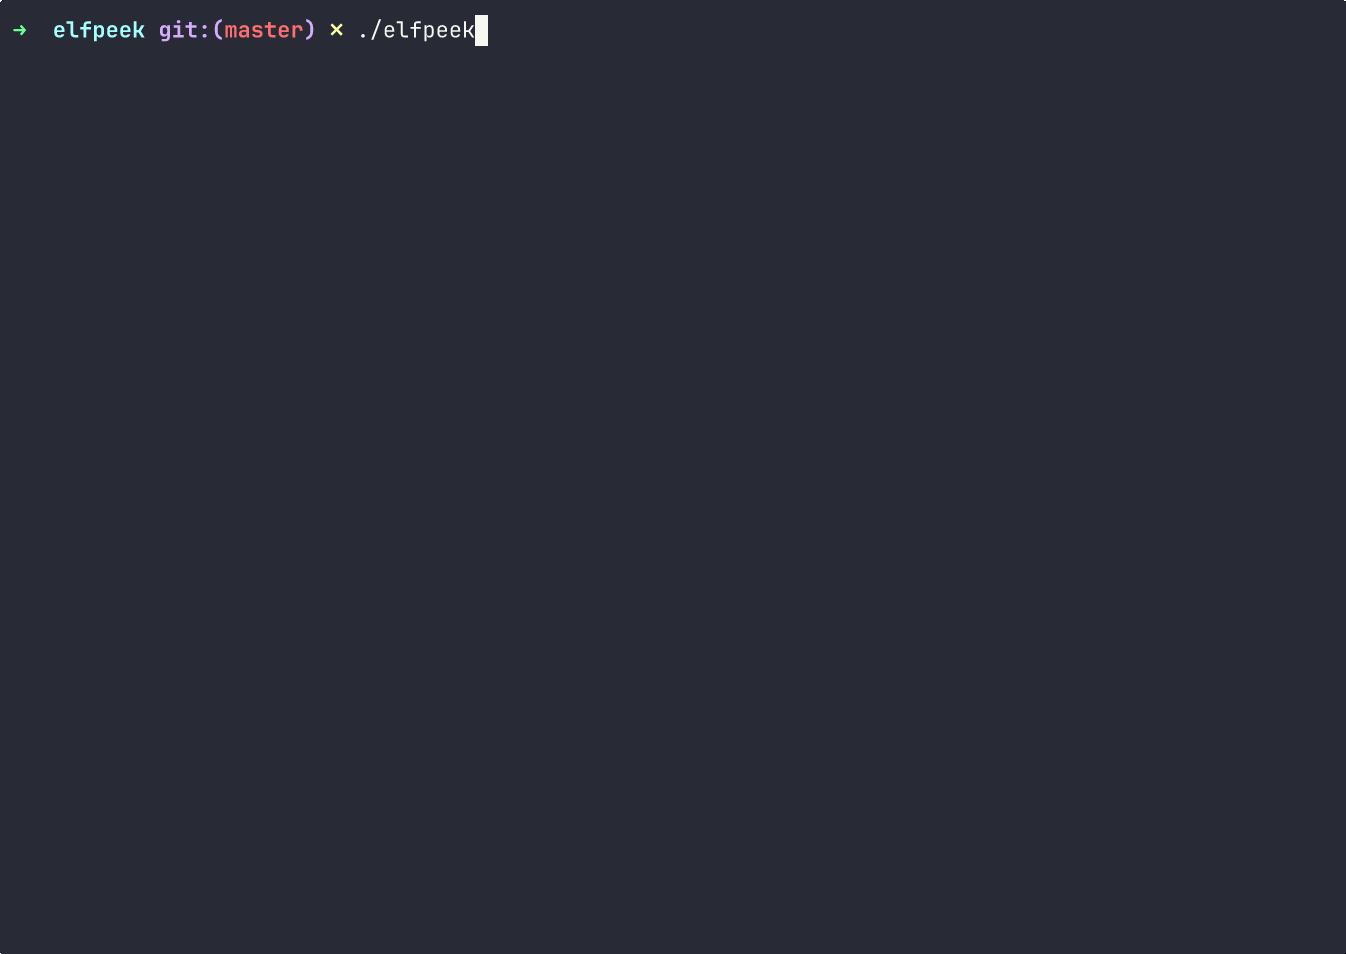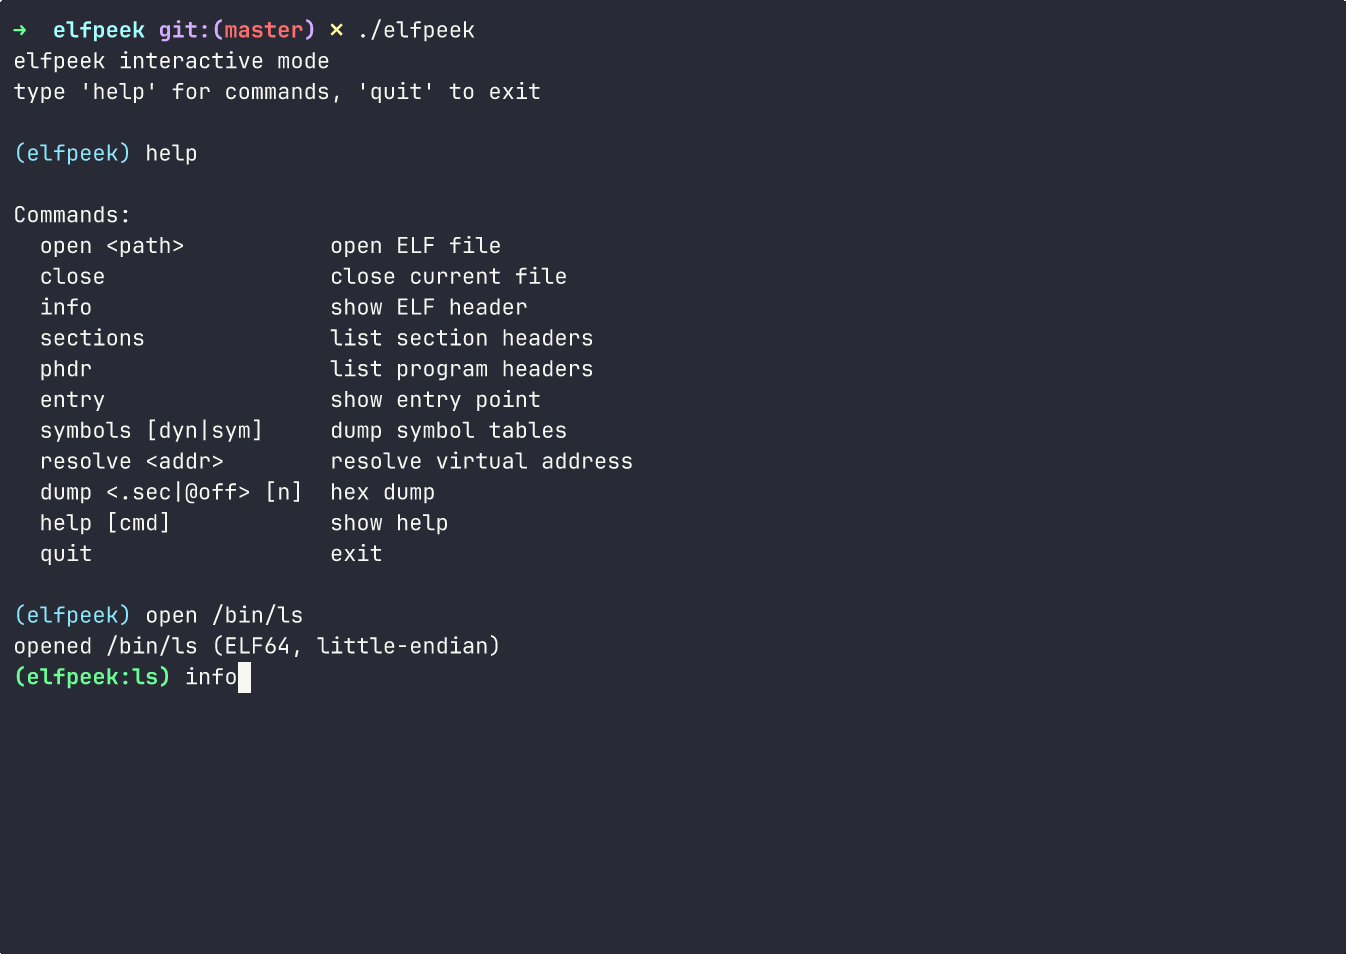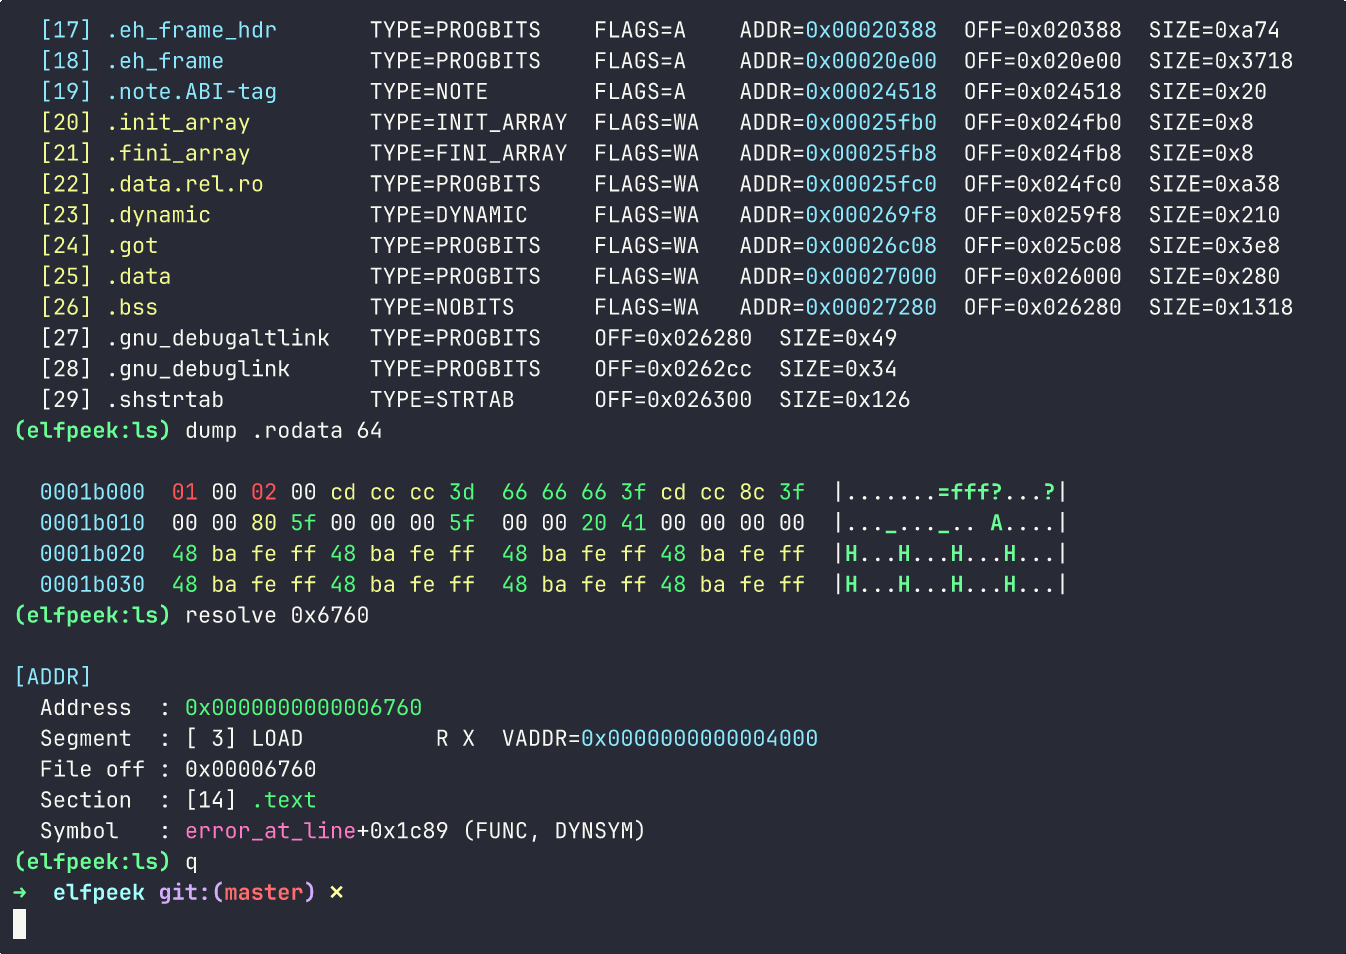 oblivionsage/elfpeek
C में लिखा गया न्यूनतम ELF निरीक्षक, त्वरित बाइनरी लेआउट निरीक्षण के लिए।
 ehabhussein/ollydbg-binary-execution-visualizer
रिवर्स इंजीनियरिंग, विज़ुअल बाइनरी विश्लेषण
 ejfkdev/pycdc
Decompile and disassemble Python bytecode (.pyc/.pyo) back to readable source. Supports Python 2.0 - 3.15 (CPython, PyPy and other implementations).…
 ilgobbo00/cve-2023-6241-pixel7_adaptation
CVE-2023-6241 का Google Pixel 7 के लिए अनुकूलन, Google Pixel 8 से और securitylab/SecurityExploits/Android/Mali/CVE_2023_6241 से लिया गया।
 pr0me/xtride
बायनरीज़ के लिए N-ग्राम-आधारित प्रकार पुनर्प्राप्ति उपकरण, डीकंपाइल्ड कोड से संरचनाओं और फ़ंक्शन हस्ताक्षरों को उच्च थ्रूपुट और स्वचालित पाइपलाइनों…








