

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/stolevchristian/sylvia
स्थैतिक विश्लेषणआईओएस सुरक्षाभेद्यता विश्लेषणरिवर्स इंजीनियरिंगडीबगर्सजानकारी एकत्र करनामोबाइल सुरक्षाबाइनरी विश्लेषण
GitHubstolevchristian/sylvia

sylvia

iOS Syscall Explorer for IDA 9.X

रिपॉजिटरी देखें
151845 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

iOS AArch64 Syscall विश्लेषक

एक IDA Pro स्क्रिप्ट जो AArch64 बाइनरी को SVC निर्देशों के लिए स्कैन करती है, X16 रजिस्टर से BSD syscall संख्या को हल करती है, और प्रत्येक परिणाम को एक समृद्ध डॉकेबल UI में प्रस्तुत करती है, जिसमें प्रति-सिस्कॉल घटना नेविगेशन और लाइव मैन-पेज दस्तावेज़ीकरण प्राप्त करना शामिल है।

iOS / macOS रिवर्स इंजीनियरिंग के लिए IDA Pro 9.x पर बनाया गया। इसके निर्माण का एकमात्र उद्देश्य था जब मैं iOS प्लेटफार्मों को रिवर्स इंजीनियर कर रहा था जिनमें syscalls तक एंटी-टैम्पर उपाय थे। मैं syscalls को कंसोल पर प्रिंट करने से ऊब गया था और कुछ उचित चाहता था जिसे देखा जा सके और साथ ही लाइव दस्तावेज़ीकरण प्राप्त कर सके।

यह संपूर्ण ReadMe AI द्वारा उत्पन्न है, स्क्रिप्ट के अधिकांश भागों के साथ भी ऐसा ही है। मैंने इसका आधार लिखा था और फिर क्लॉड ओपस 4.7 को अपना जादू करने दिया ताकि एक सुंदर यूज़र-इंटरफ़ेस के साथ सब कुछ एक साथ लाया जा सके।


विशेषताएँ

  • पूर्ण बाइनरी स्कैन — प्रत्येक SVC #0x80 निर्देश ढूंढता है और 8 निर्देश पीछे तक MOV X16, #num सेटअप को हल करता है
  • 556-प्रविष्टि syscall मानचित्र — पूर्ण iOS/macOS AArch64 BSD syscall तालिका (Darwin XNU)
  • 9 रंग-कोडित श्रेणियाँ — फ़ाइल I/O, नेटवर्क, मेमोरी, प्रोसेस, थ्रेडिंग, IPC, सुरक्षा, समय, विविध; रंग IDA के स्वयं के डिसअसेंबली पैलेट का पुन: उपयोग करते हैं
  • डॉकेबल पैनल — IDA के अंदर एक मूल उपकरण की तरह रहता है; स्क्रिप्ट को फिर से चलाएं उसी विंडो को फिर से फोकस करने के लिए
  • रीयल-टाइम फ़िल्टर — नाम, संख्या (0x5, 5), या फ़ंक्शन नाम से खोजें; ड्रॉपडाउन से श्रेणी द्वारा भी फ़िल्टर करें
  • घटना तालिका — प्रत्येक पता और RVA सूचीबद्ध करता है जहां दिया गया syscall दिखाई देता है, क्रमबद्ध; डबल-क्लिक करें या Enter दबाएं IDA में उस पते पर जाने के लिए
  • लाइव दस्तावेज़ीकरण — पृष्ठभूमि थ्रेड में man.freebsd.org से पूर्ण man 2 पृष्ठ प्राप्त करता है (Darwin BSD-व्युत्पन्न है); परिणाम प्रति सत्र कैश किए जाते हैं
  • अंतर्निहित विवरण — ~250 syscalls में तुरंत उपलब्ध एक-पंक्ति विवरण है बिना नेटवर्क अनुरोध के
  • JSON निर्यात — सभी मिले syscalls (नाम, संख्या, पता, RVA, फ़ंक्शन, श्रेणी) को JSON फ़ाइल में डंप करता है
  • दायाँ-क्लिक संदर्भ मेनू — नाम कॉपी करें, संख्या कॉपी करें, पहली घटना पर जाएं, मैन पेज प्राप्त करें (syscall तालिका); पता कॉपी करें, फ़ंक्शन नाम कॉपी करें (घटना तालिका)
  • कीबोर्ड शॉर्टकट — Ctrl+F खोज बॉक्स को फोकस करता है; चयनित घटना पर Enter उस पर नेविगेट करता है

आवश्यकताएँ

आवश्यकतासंस्करण
IDA Pro9.x (tested on 9.3)
PythonIDA के साथ बंडल
PySide6IDA 9 के साथ आता है
requestsवैकल्पिक — केवल मैन-पेज प्राप्त करने के लिए आवश्यक

PyQt5 फ़ॉलबैक — स्क्रिप्ट पुराने संस्करणों के लिए IDA के PyQt5 शिम के साथ भी काम करती है।

IDA के Python वातावरण में requests स्थापित करने के लिए, IDA के Python कंसोल में यह चलाएँ:

import subprocess, sys
subprocess.run([sys.executable, "-m", "pip", "install", "requests"])

स्थापना

  1. syscall_ios.py को अपनी मशीन पर कहीं भी कॉपी करें।
  2. IDA Pro में अपनी लक्ष्य बाइनरी खोलें।
  3. फ़ाइल → स्क्रिप्ट फ़ाइल… के माध्यम से स्क्रिप्ट चलाएँ या इसे IDA विंडो में खींचें।

विश्लेषक पैनल स्वचालित रूप से खुलता है और स्कैनिंग शुरू करता है।


उपयोग

स्क्रिप्ट चलाना

File → Script file… → syscall_ios.py

या IDA के स्क्रिप्ट कमांड (Shift+F2) का उपयोग करके सीधे पेस्ट और चलाएँ।
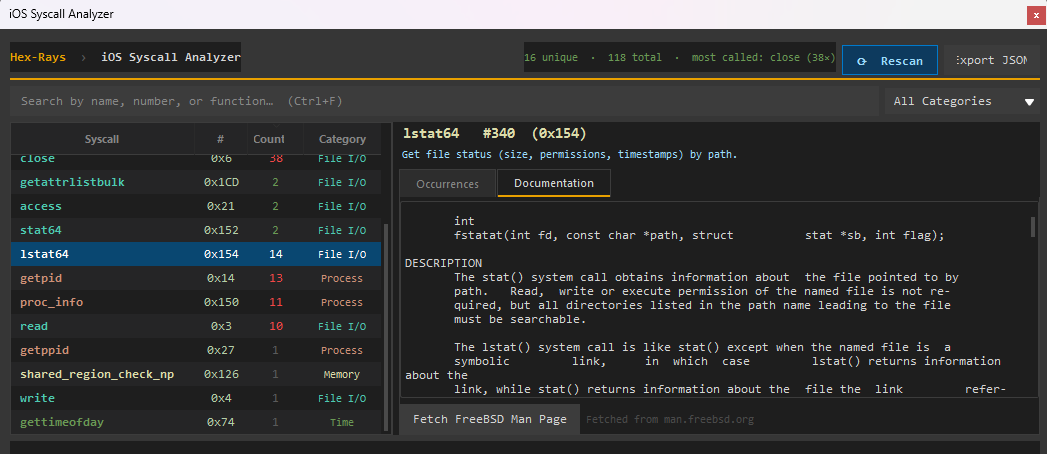
पैनल अवलोकन

Pic 1 Pic 2


श्रेणी रंग संदर्भ

रंग IDA Pro के स्वयं के डिसअसेंबली हाइलाइट पैलेट को दर्पण करते हैं ताकि आउटपुट मूल लगे।

श्रेणीरंगIDA समतुल्य
फ़ाइल I/O#4EC9B0प्रकार / संरचना
नेटवर्क#569CD6कीवर्ड
मेमोरी#DCDCAAफ़ंक्शन नाम
प्रोसेस#CE9178स्ट्रिंग लिटरल
थ्रेडिंग#9CDCFEचर
IPC#C586C0एनम / मैक्रो
सुरक्षा#F44747त्रुटि / चेतावनी
समय#6A9955टिप्पणी
विविध#858585—

निर्यात प्रारूप

JSON निर्यात एक फ़ाइल उत्पन्न करता है जैसे:

[
  {
    "name": "read",
    "number": 3,
    "number_hex": "0x3",
    "address": "0x1001a4bc",
    "rva": "0x4bc",
    "function": "sub_1001A0000",
    "category": "File I/O"
  },
  ...
]

Syscall कवरेज

एम्बेडेड तालिका Darwin/XNU BSD परत (0x2000000 वर्ग) से 556 syscalls को कवर करती है, जिनमें शामिल हैं:

  • मानक POSIX (read, write, open, mmap, socket, …)
  • Darwin एक्सटेंशन (csops, guarded_open_np, memorystatus_control, kevent_qos, …)
  • iOS-विशिष्ट (pid_hibernate, abort_with_payload, necp_*, os_fault_with_payload, …)
  • Pthread कर्नेल सहायता (psynch_mutexwait, psynch_cvwait, bsdthread_*, …)
  • GCD / वर्कक्यू (workq_open, workq_kernreturn, kqueue_workloop_ctl, …)
  • ऑडिट और MAC फ्रेमवर्क (audit_*, __mac_*)

Mach ट्रैप और libsystem रैपर जो एक अलग ट्रैप वर्ग से होकर जाते हैं, शामिल नहीं हैं — यह केवल BSD वर्ग (SVC #0x80 जिसमें X16 = 0x2000000 | num) को कवर करता है।


नोट्स

  • syscall संख्या को SVC निर्देश से 8 निर्देशों के भीतर MOV X16, #imm के लिए पीछे की ओर स्कैन करके हल किया जाता है। अप्रत्यक्ष लोड (जैसे LDR X16, [...]) को UNKNOWN के रूप में दिखाया जाएगा।
  • फ़ाइल के शीर्ष पर SLIDE स्थिरांक का प्रदर्शित पतों पर कोई प्रभाव नहीं है — इसे लाइव lldb सत्र के साथ सहसंबंधित करने के लिए एक टिप्पणी संदर्भ के रूप में रखा गया है।


  • पुन: स्कैन करने पर वर्तमान में लोड की गई बाइनरी पर पूर्ण विश्लेषण फिर से चलता है; पहले से प्राप्त मैन पेज कैश रहते हैं।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    383
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    327
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




