
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर निष्पादन प्रवाह का विश्लेषण करने और कमजोरियों की पहचान करने के लिए विशेष रूप से डिबगिंग उपकरण।
Kitploit अनुशंसित

 kernelzeroday/cve-2021-3156-baron-samedit
1day शोध प्रयास
 velteyn/unbattletech
BattleTech: The Crescent Hawk's Inception रिवर्स इंजीनियरिंग
 thisistfs/rogue-framework
एक्सप्लॉइट विकास के लिए AFL++ फ़ज़िंग, क्रॉस-आर्किटेक्चर QEMU एमुलेशन, हार्नेस विकास, Ghidra हेडलेस विश्लेषण, कस्टम म्यूटेटर और पैच तुलना हेतु…
 nccgroup/libtalloc
libtalloc एक python स्क्रिप्ट है जो GDB के साथ उपयोग के लिए है, जिसका उपयोग "trivial allocator" (talloc) का विश्लेषण करने के लिए किया जा सकता है।
 synacktiv/pike-agent
प्रयोगात्मक लिनक्स strace LLM एजेंट
 ejfkdev/dae
Config-संचालित Dart AOT स्नैपशॉट विश्लेषक जो IDA, radare2 और Frida के लिए blutter-संगत प्रतीकों और संरचनाओं को निर्यात करता है, और Dart SDK के बिना…
 martinclauss/exim-rce-cve-2018-6789
यह रिपॉजिटरी यह समझने के लिए एक सीखने का वातावरण प्रदान करती है कि CVE-2018-6789 के लिए Exim RCE एक्सप्लॉइट कैसे काम करता है।
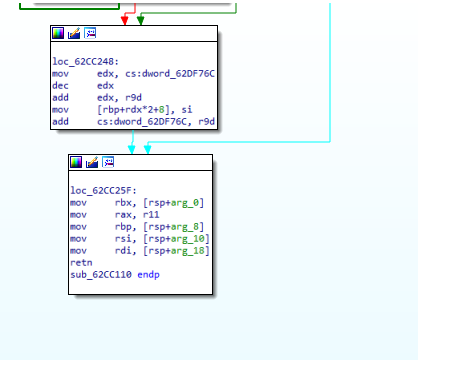 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Z2A-BlackLotus चैलेंज स्टेज 2 बूटकिट-रूटकिट विश्लेषण
 fatmike-gh/mcpdebugger
एक MCP डिबगर सर्वर जो Windows निष्पादकों (x86 और x64) के लिए है। यह डिबगर कार्यक्षमता को MCP टूल्स के रूप में उजागर करता है, जो एक स्वच्छ इंटरफ़ेस के…
 gmh5225/frida-il2cpp-datacollector
Frida-आधारित टूल जो Cheat Engine के MonoDataCollector को Android और iOS पर पोर्ट करता है, जिससे मोबाइल ऐप्स के रनटाइम Mono/IL2CPP डेटा संग्रह और…
 nccgroup/libmempool
मेमपूल के लिए हीप विश्लेषण टूलिंग
 asherdll/r2gopclntabparser
एक radare2 स्क्रिप्ट जो gopclntab को पार्स करके Go बाइनरी के रिवर्स इंजीनियरिंग को सुविधाजनक बनाती है।
 gmh5225/letmegg
Windows kernel प्रूफ-ऑफ-कॉन्सेप्ट जो kernel exception dispatch path में हेरफेर करके WinDbg को break करने से रोकने वाली anti-debugging तकनीक प्रदर्शित…
 webraybtl/cve-2023-40031
notepad++ हीप बफर ओवरफ्लो भेद्यता CVE-2023-40031 - विश्लेषण और पुनरुत्पादन
 veridiff/veridiff
नेटिव कोड के लिए डायनामिक ब्रांच-डाइवर्जेंस फाइंडर -- दो Frida निष्पादनों को ट्रेस करता है और वह सटीक निर्देश ढूंढता है जहाँ वे विचलित होते हैं।
 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
 mr-wolf-is-me/ida-processor-modules
IDA Pro प्रोसेसर मॉड्यूल जो असामान्य CPU, DSP और GPU आर्किटेक्चर के लिए डिसअसेम्बली समर्थन जोड़ते हैं, जिनमें XMOS xCORE, TI C7x/PRU, MicroBlaze और…








