
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
श्रेणियाँ

डीबगर्स

दुर्भावनापूर्ण सॉफ़्टवेयर निष्पादन प्रवाह का विश्लेषण करने और कमजोरियों की पहचान करने के लिए विशेष रूप से डिबगिंग उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
x64dbg preview#1

x64dbg

GitHubx64dbg/x64dbg
49.1k3 दिन पहले
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8k20घं 59मि पहले
gef preview#3

gef

GitHubhugsy/gef
8.3k2 महीने पहले
delve preview#4

delve

GitHubgo-delve/delve
25.0k12 दिन पहले
rr preview#5

rr

GitHubrr-debugger/rr
10.7k5 दिन पहले
cutter preview#6

cutter

GitHubrizinorg/cutter
19.4k1 महीना पहले
radare2 preview#7

radare2

GitHubradareorg/radare2
24.5k9घं 33मि पहले
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1k2 दिन पहले
dnSpy preview#9

dnSpy

GitHubdnspyex/dnspy
10.9k15 दिन पहले
dynamorio preview#10

dynamorio

GitHubdynamorio/dynamorio
3.2k1 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
558 परिणाम
thats_no_pipe preview

thats_no_pipe

GitHubsynacktiv/thats_no_pipe

विंडोज़ नेम्ड पाइप हुकिंग टूलकिट
dynamic-analysis-sandboxingreverse-engineeringdebuggers+3
457 महीने पहले
CVE-2025-29824 preview

CVE-2025-29824

GitHubencrypter15/cve-2025-29824

CVE-2025-29824 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows CLFS कर्नेल ड्राइवर में एक use-after-free भेद्यता है, race condition, heap spraying…
privilege-escalationmemory-forensicsvulnerability-analysis+7
291 साल पहले
fzy preview

fzy

GitHubsaint0x/fzy

एक सिस्टम प्रोग्रामिंग भाषा जो सत्यापन योग्य शुद्धता, निर्धारणवाद और प्रदर्शन को प्राथमिकता देती है।
static-analysisdynamic-analysis-sandboxingcode-analysis+8
163 महीने पहले
gemma_crackme_tutorial preview

gemma_crackme_tutorial

GitHubmarkoglasgow/gemma_crackme_tutorial

गूगल के Gemma 4 E4B स्थानीय AI मॉडल का उपयोग करके Ghidra के साथ एक विंडोज क्रैकमी को रिवर्स इंजीनियर करने पर चरण-दर-चरण ट्यूटोरियल, जिसमें स्थानीय…
reverse-engineeringdebuggersbinary-analysis+3
356 महीने पहले
libdlmalloc preview

libdlmalloc

GitHubnccgroup/libdlmalloc

dlmalloc के लिए हीप विश्लेषण उपकरण
embedded-systems-securitymemory-forensicsreverse-engineering+2
324 साल पहले
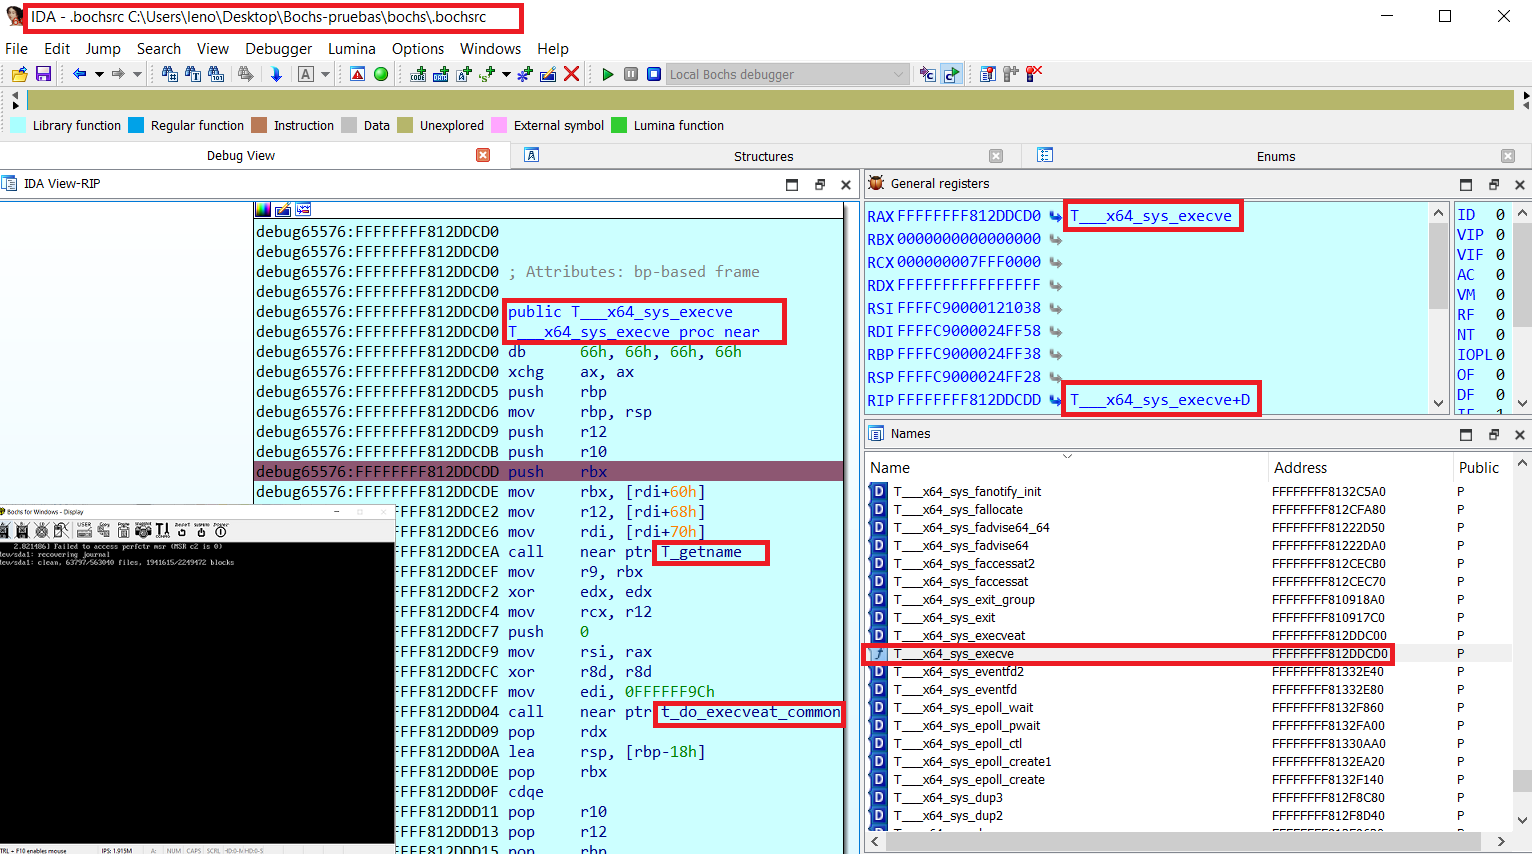
bochs_linux_kernel_debugging preview

bochs_linux_kernel_debugging

GitHubtherealdreg/bochs_linux_kernel_debugging

Bochs पर Linux कर्नेल डीबगिंग के लिए उपकरण (प्रतीकों, नेटिव Bochs डीबगर और IDA PRO सहित)
reverse-engineeringdebuggersbinary-analysis+1
333 साल पहले
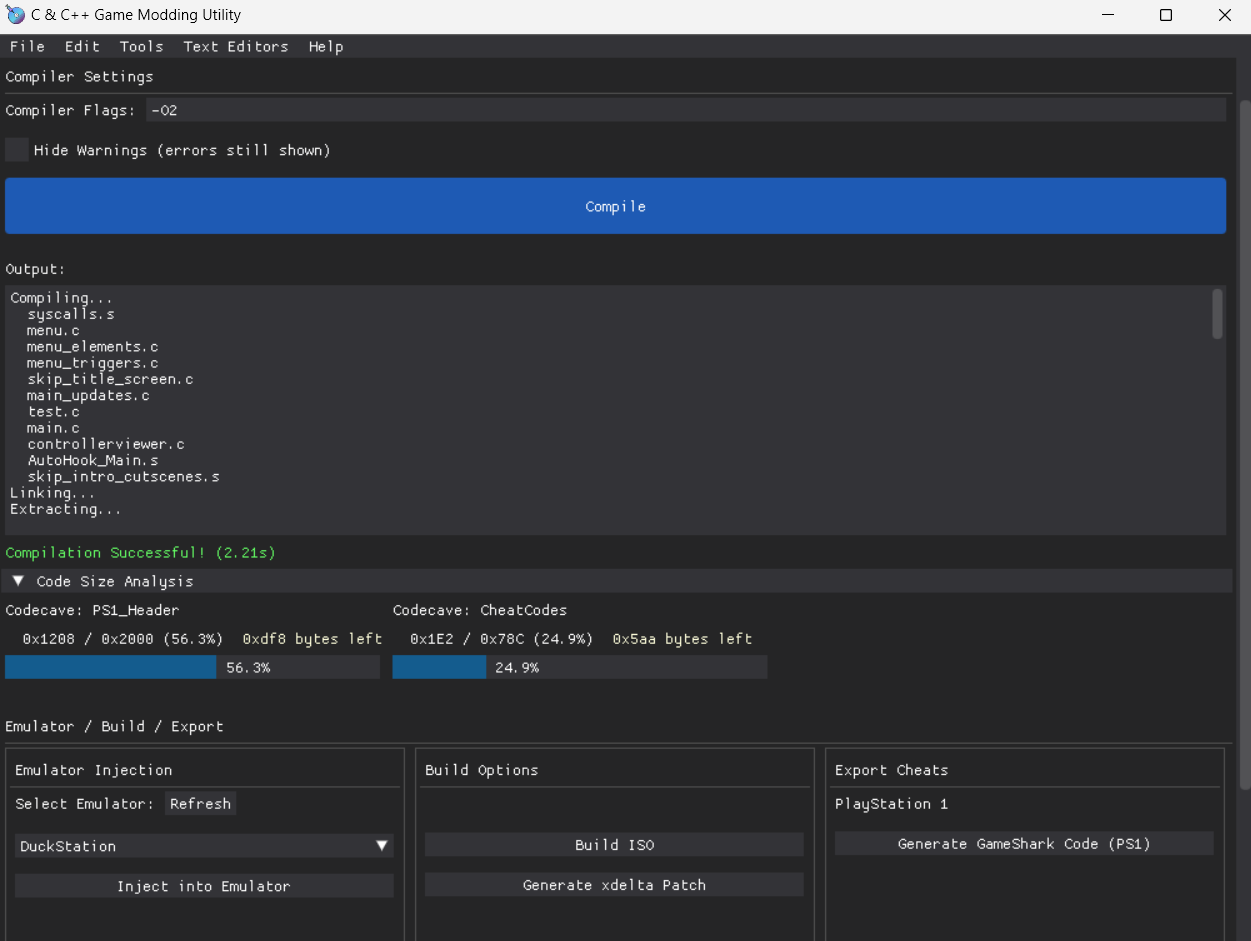
C-Game-Modding-Utility preview

C-Game-Modding-Utility

GitHubc0mposer/c-game-modding-utility

एक गेम मॉडिंग उपयोगिता जो C/C++ कोड इंजेक्ट करना आसान बनाती है।
embedded-systems-securityreverse-engineeringdebuggers+5
679 महीने पहले
vsock_poc preview

vsock_poc

GitHubjordan9001/vsock_poc

CVE-2021-26708 के पीछे की बग की जांच
vulnerability-analysisexploitationdebuggers+3
285 साल पहले
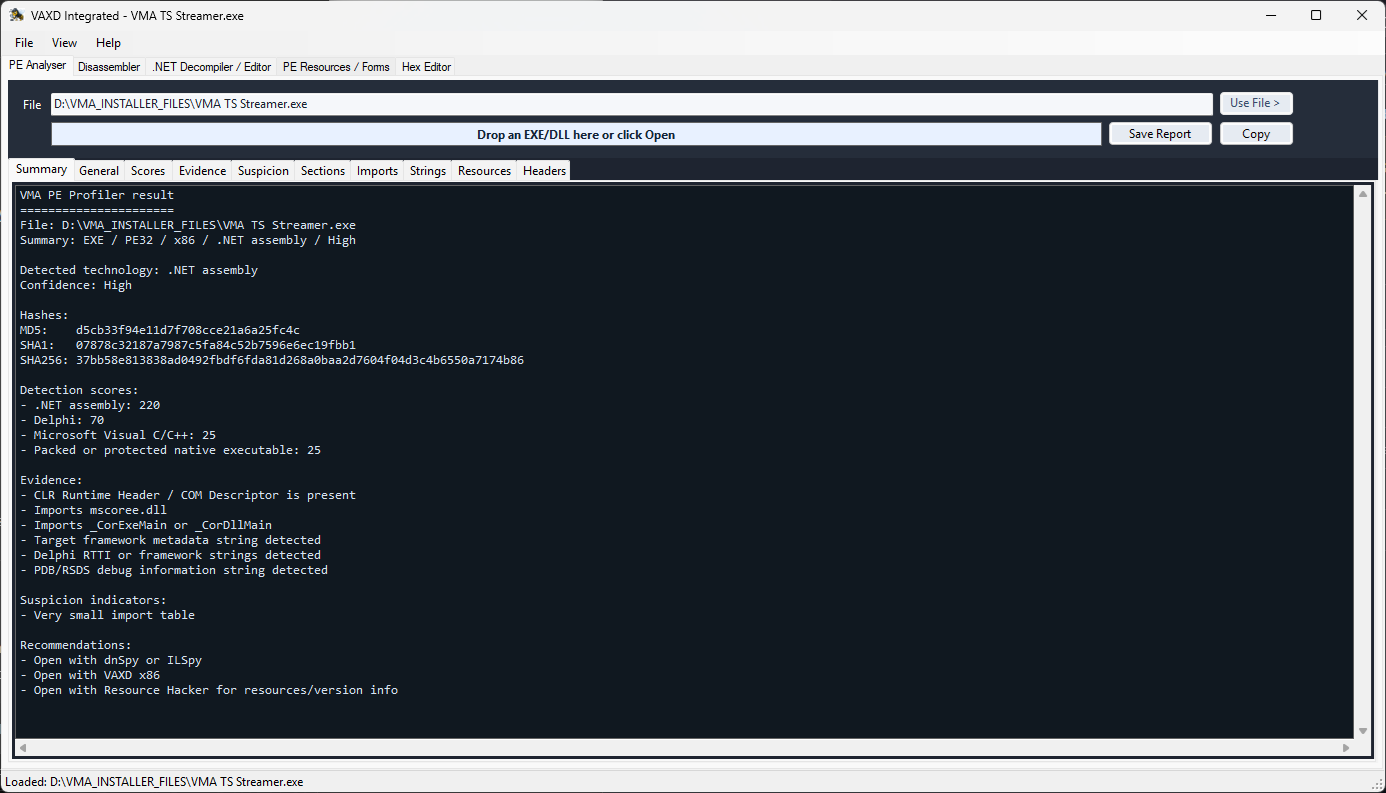
VAXD preview

VAXD

GitHubbicurico/vaxd

नेटिव EXE/DLL फ़ाइलों के लिए हल्का Windows डिसअसेंबलर, PE निरीक्षण और पैच-सहायता उपकरण।
embedded-systems-securityreverse-engineeringdebuggers+7
174 महीने पहले
EUVA preview

EUVA

GitHubeuva-project/euva

एक हल्का हेक्स एडिटर और डिकंपाइलर जो आपकी बाइनरी फ़ाइल विश्लेषण समस्याओं को हल करता है।
static-analysisreverse-engineeringdebuggers+5
442 महीने पहले
WhacAMole preview

WhacAMole

GitHubignacioj/whacamole

लाइव मेमोरी विश्लेषण जो प्रक्रियाओं, मॉड्यूल्स, हैंडल्स, टोकन्स, थ्रेड्स, .NET असेंबली, मेमोरी एड्रेस स्पेस और एनवायरनमेंट वेरिएबल्स में मैलवेयर IOCs…
ioc-managementdynamic-analysis-sandboxingmemory-forensics+9
452 साल पहले
Shellcode-Test-Harness preview

Shellcode-Test-Harness

GitHubbitstream93/shellcode-test-harness

एक हल्का परीक्षण हार्नेस जो क्रैश डायग्नोस्टिक्स और डीबग आउटपुट रीडायरेक्शन के साथ एक एक्जीक्यूशन वातावरण प्रदान करके शेलकोड विकास को गति देने के लिए…
exploitationshellcodedebuggers+3
469 महीने पहले
drvtrace preview

drvtrace

GitHubeversinc33/drvtrace

WinDbg प्लगइन जो डीबग किए जा रहे ड्राइवर से मॉड्यूल ट्रांज़िशन को ट्रेस करता है।
reverse-engineeringdebuggersbinary-analysis
5410 महीने पहले
page_table_walk preview

page_table_walk

GitHubjazho76/page_table_walk

qemu और gdb में हाथ से x86-64 पेज टेबल्स को चलें। एक वर्चुअल एड्रेस को डीकंपोज़ करें, भौतिक मेमोरी के सभी स्तरों के माध्यम से cr3 का अनुसरण करें, और…
memory-forensicsreverse-engineeringdebuggers+4
287 महीने पहले
ida-pro-mcp preview

ida-pro-mcp

GitHubgrecandrei/ida-pro-mcp

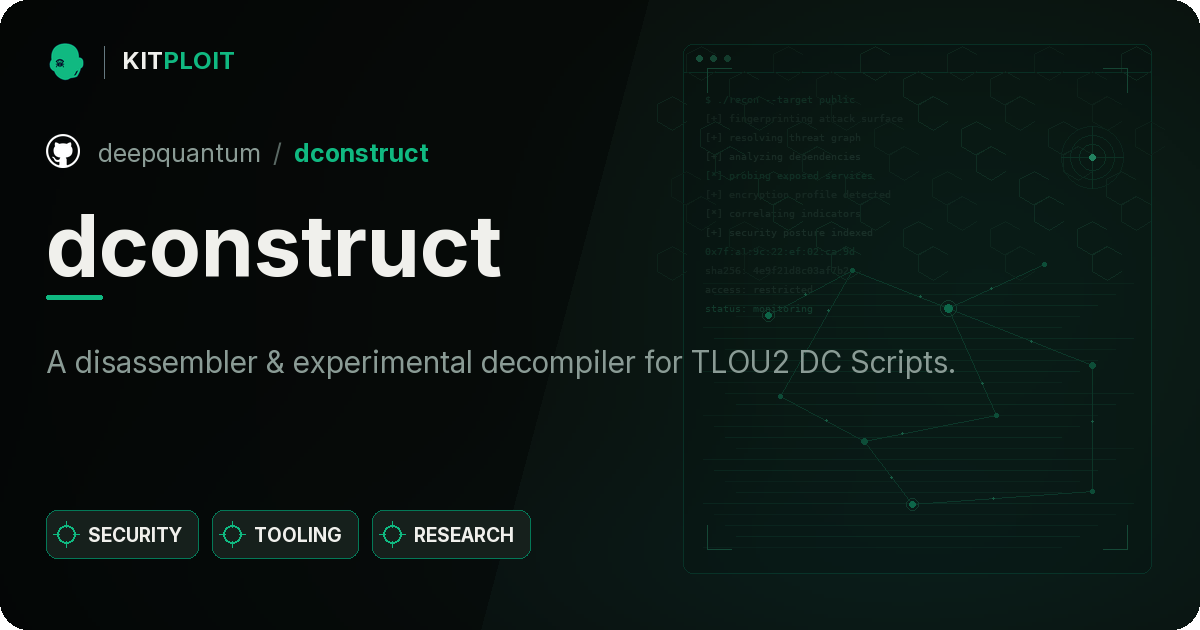
IDA Pro/Home के लिए लोकल-फर्स्ट, निर्धारक MCP सर्वर: 109 स्ट्रिक्ट-स्कीमा रिवर्स इंजीनियरिंग ऑपरेशन, प्रमाण-आधारित निष्कर्ष, और नीति-नियंत्रित IDB…
static-analysisreverse-engineeringscripting-automation+7
151 महीना पहले
dconstruct preview

dconstruct

GitHubdeepquantum/dconstruct

TLOU2 DC स्क्रिप्ट्स के लिए एक डिस्सेम्बलर और प्रायोगिक डीकंपाइलर।
static-analysisreverse-engineeringdebuggers+2
231 महीना पहले
MSDIA-x64 preview

MSDIA-x64

GitHubmalwaretech/msdia-x64

Visual Studio को स्थापित किए बिना Ghidra में Microsoft PDB समर्थन सक्षम करें
static-analysisreverse-engineeringdebuggers+3
377 साल पहले
binja_dynamics preview

binja_dynamics

GitHubnccgroup/binja_dynamics

Binary Ninja के लिए binjatron प्लगइन का एक PyQt5 फ्रंटएंड, जिसमें हाइलाइटिंग सुविधाएँ शामिल हैं जिनका उद्देश्य शुरुआती लोगों के लिए रिवर्स…


dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
259 साल पहले
पिछला1…192021…31अगला







