
 #1
कैप्चर द फ्लैग प्लेटफॉर्म, चुनौती निर्माण, समाधान उपकरण और प्रतिस्पर्धी साइबर सुरक्षा फ्रेमवर्क।
Kitploit अनुशंसित

 pwndbg/pwndbg
GDB और LLDB के साथ एक्सप्लॉइट डेवलपमेंट और रिवर्स इंजीनियरिंग को आसान बनाया गया
 radareorg/radare2
UNIX-जैसा रिवर्स इंजीनियरिंग फ्रेमवर्क और कमांड-लाइन टूलसेट
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
 nationalsecurityagency/ghidra
Ghidra एक सॉफ्टवेयर रिवर्स इंजीनियरिंग (SRE) फ्रेमवर्क है।
 owasp/wrongsecrets
कमजोर ऐप जिसमें उदाहरण हैं जो दिखाते हैं कि रहस्यों का उपयोग कैसे न करें
 ed1s0nz/cyberstrikeai
AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को…
 hacktricks-wiki/hacktricks
उस पृष्ठ पर आपका स्वागत है जहाँ आपको वह प्रत्येक तरकीब/तकनीक/जो कुछ भी मैंने CTFs, वास्तविक जीवन के ऐप्स, और शोध और समाचार पढ़ने से सीखा है, मिलेगा।
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
 tencent/ai-infra-guard
एक फुल-स्टैक AI Red Teaming प्लेटफ़ॉर्म जो Agent Scan, Skills Scan, MCP scan, AI Infra scan और LLM jailbreak evaluation के माध्यम से AI इकोसिस्टम को…
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 x64dbg/x64dbg
विंडोज़ के लिए एक ओपन-सोर्स यूज़र मोड डीबगर। रिवर्स इंजीनियरिंग और मालवेयर विश्लेषण के लिए अनुकूलित।
 danielmiessler/seclists
सुरक्षा मूल्यांकन के लिए शब्दसूचियों का संकलित संग्रह, जिसमें पेनिट्रेशन परीक्षण और रिकॉनिसेंस के लिए उपयोगकर्ता नाम, पासवर्ड, URL, फ़ज़िंग पेलोड और…
 owasp/wrongsecrets-binaries
OWASP WrongSecrets के बाइनरी के लिए स्रोत कोड
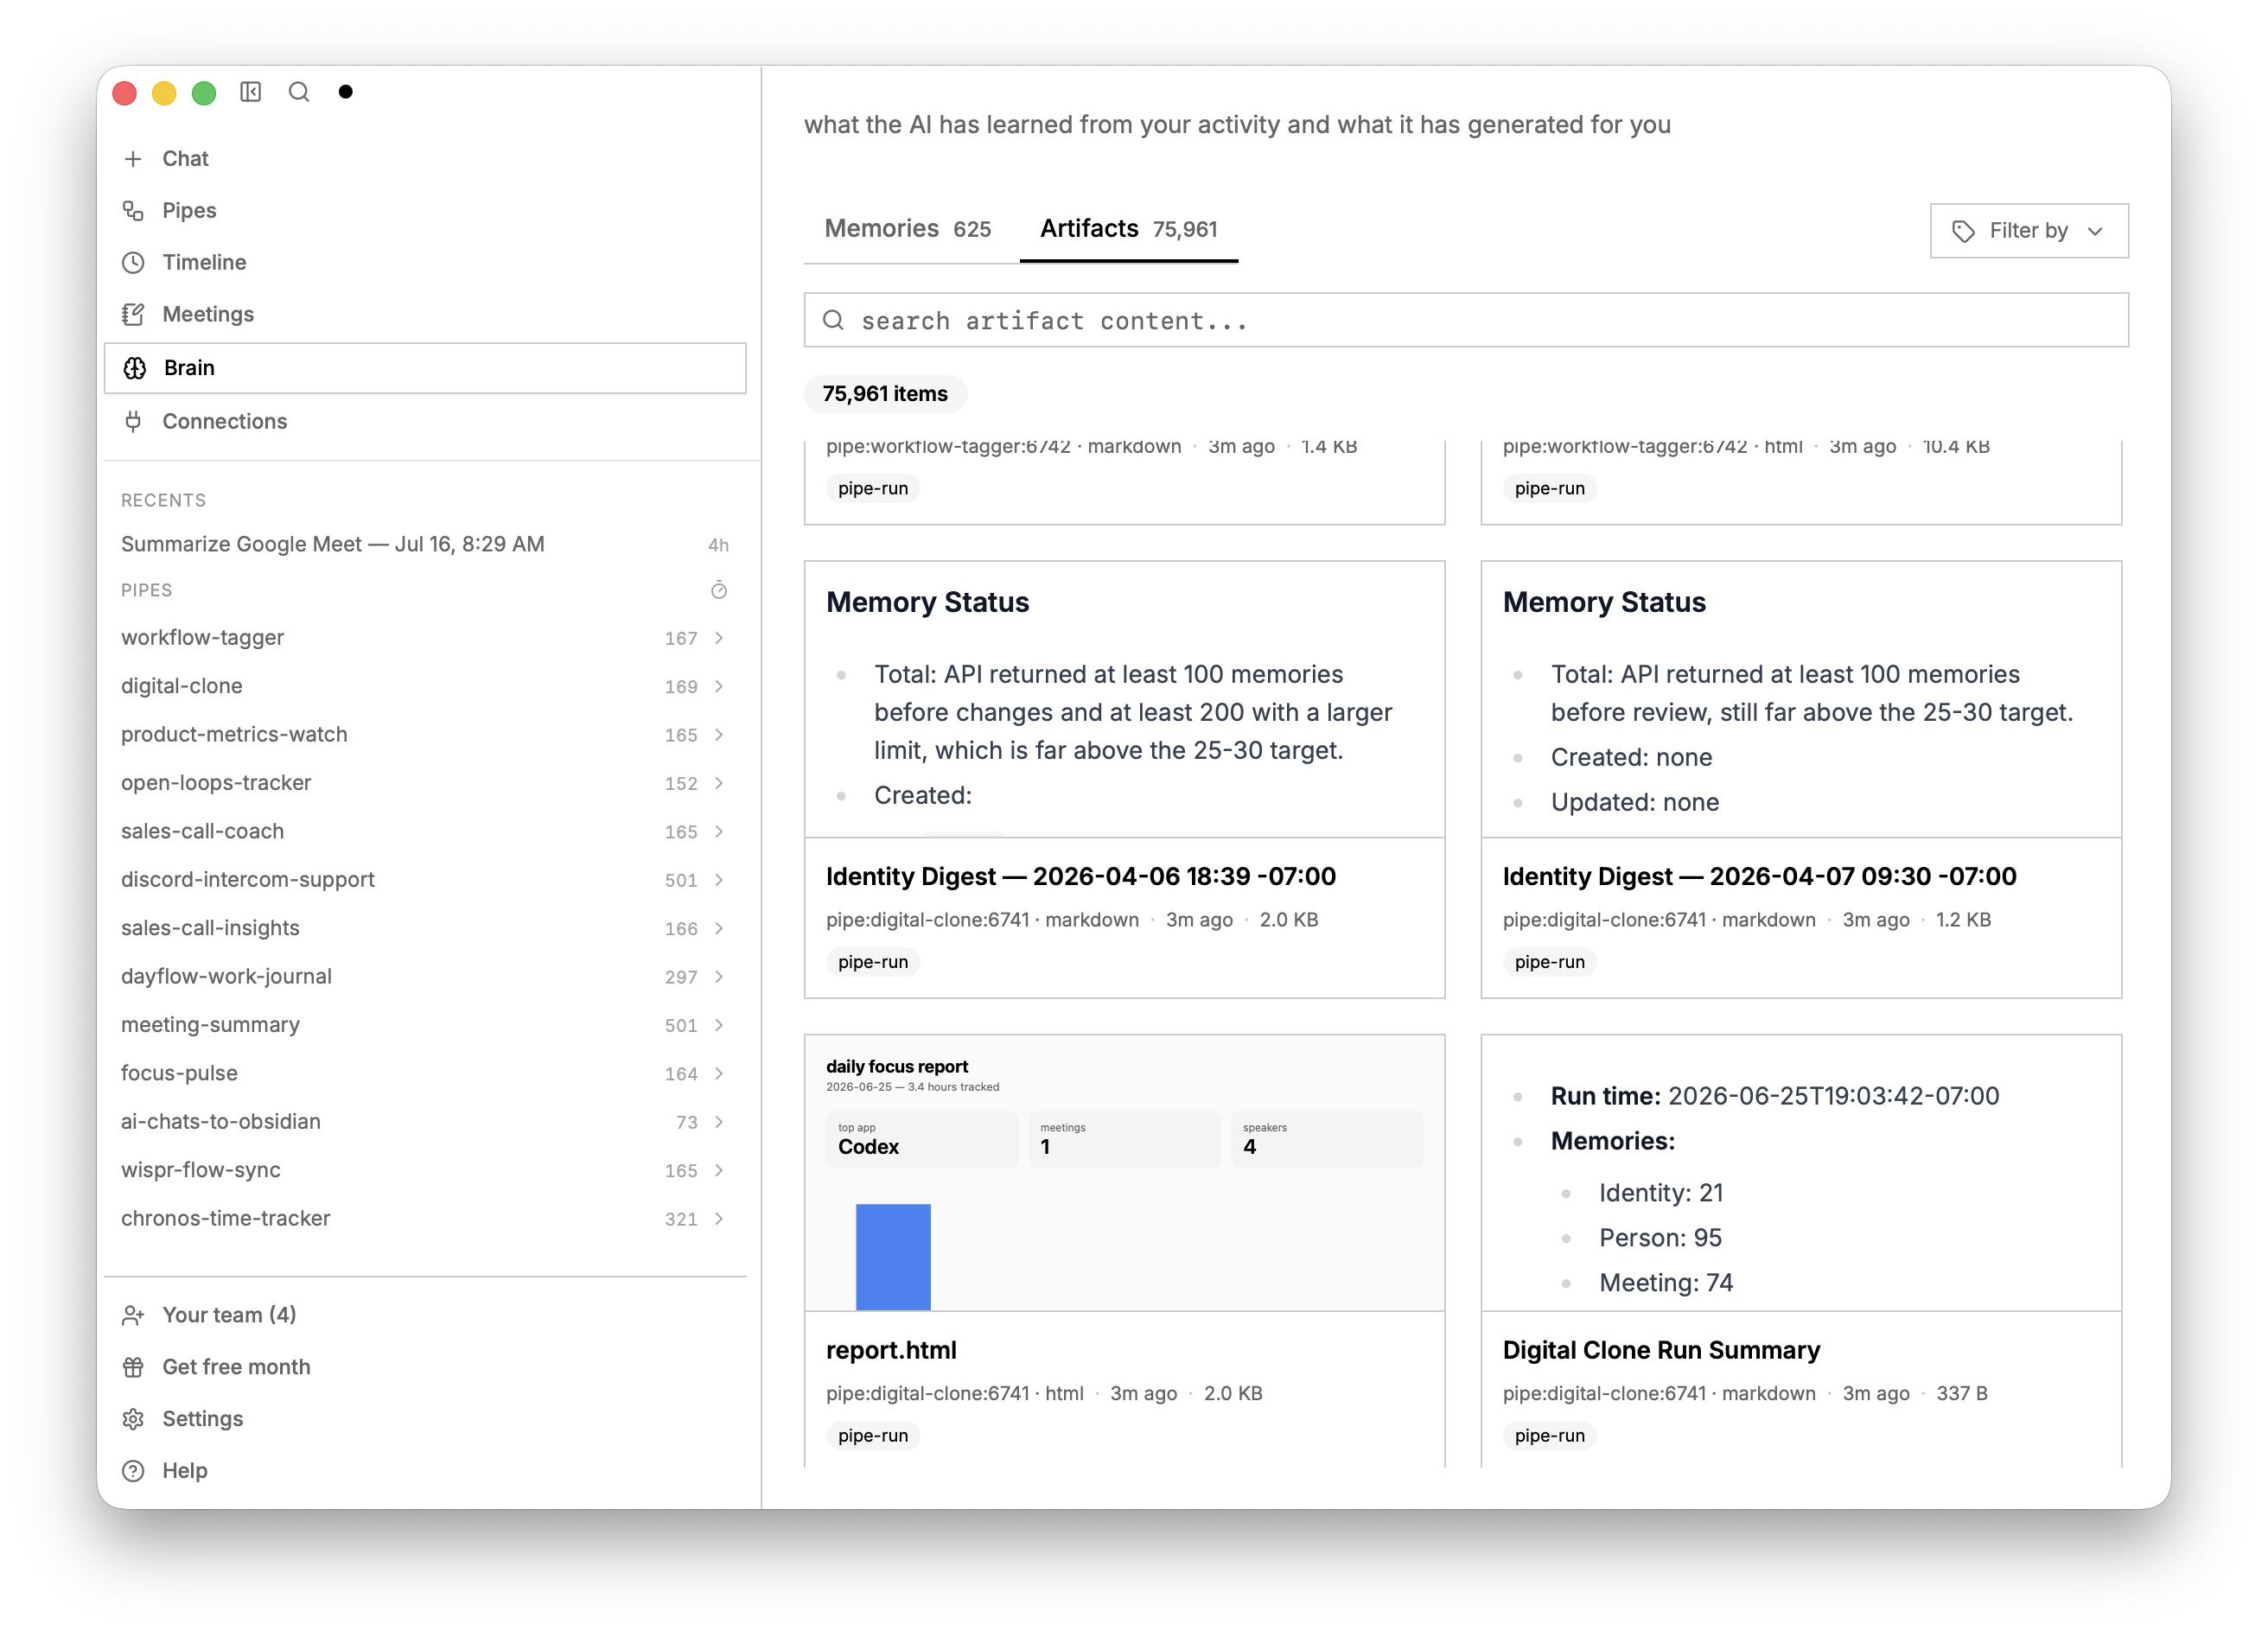 screenpipe/screenpipe
YC (S26) | ओपन कंप्यूटर हिस्ट्री | अपनी कंपनी के कंप्यूटर कार्य को लगातार रिकॉर्ड करें, अपने वर्कफ़्लो को मैप करें, ऑटोमेशन के योग्य कार्य खोजने में…
 owasp/owasp-ctf-in-a-box
सेल्फ-होस्टेड OWASP CTF किट: एक बॉक्स, एक मुफ़्त GitHub org, कोई क्लाउड निर्भरता नहीं
 cliffe/secgen
यादृच्छिक रूप से असुरक्षित VMs बनाएं
 goochbeater/spiritual-spell-red-teaming
विभिन्न LLM, मुख्य रूप से Claude को जेलब्रेक करने के लिए एक रेपो







