
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Cybersec — एकल-फ़ाइल HTML चीट शीट रेड टीमर्स और पेंटेस्टर्स के लिए, जिसमें स्वचालित रूप से हमलावर/लक्ष्य चर इंजेक्ट होते हैं, OS-जागरूक रिवर्स शेल जनरेटर, और 7 पेंटेस्टिंग चरणों में कमांड के लिए स्मार्ट कॉपी बटन शामिल हैं। | Kitploit
उपकरण/GitHubGitHub/amitr12/cybersec
पासवर्ड क्रैकिंगविशेषाधिकार वृद्धिटोहीपेलोड जनरेशनशोषणपार्श्व आंदोलनपोस्ट-शोषणCTFपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोललर्निंग और शिक्षारेड टीमिंग
91393 महीने पहलेअभी तक समीक्षित नहीं
साझा करें
GitHubamitr12/cybersec

Cybersec

एकल-फ़ाइल HTML चीट शीट रेड टीमर्स और पेंटेस्टर्स के लिए, जिसमें स्वचालित रूप से हमलावर/लक्ष्य चर इंजेक्ट होते हैं, OS-जागरूक रिवर्स शेल जनरेटर, और 7 पेंटेस्टिंग चरणों में कमांड के लिए स्मार्ट कॉपी बटन शामिल हैं।

रिपॉजिटरी देखें

आक्रामक साइबरसुरक्षा चीट शीट

रेड टीमर्स, पेंटेस्टर्स और सीटीएफ खिलाड़ियों के लिए डिज़ाइन की गई एक अत्यधिक गतिशील, एकल-फ़ाइल HTML चीट शीट।

एक ही रिवर्स शेल पेलोड को टाइप करने और लगातार अपने स्थानीय आईपी और पोर्ट को बदलने से थक गए हैं? यह उपकरण उद्योग-मानक कमांड में सीधे आपके लक्ष्य और हमलावर चर को स्वचालित रूप से इंजेक्ट करके एंगेजमेंट के दौरान 'टाइपो फटीग' और संज्ञानात्मक भार को समाप्त करता है।


मुख्य विशेषताएँ

  • मिशन कंट्रोल (स्वचालित इंजेक्शन): स्क्रीन के शीर्ष पर अपना हमलावर आईपी, लक्ष्य आईपी और पोर्ट दर्ज करें। चीट शीट का हर एक कमांड तुरंत अपडेट हो जाता है। और कोई मैन्युअल संपादन नहीं।

  • OS-जागरूक RevShell जनरेटर: एक अंतर्निहित पेलोड शस्त्रागार। अपने लक्ष्य के शेल का चयन करें (उदाहरण के लिए, /bin/bash, cmd.exe), और जनरेटर स्वचालित रूप से असंगत पेलोड को अक्षम करता है और आपके कमांड में सही शेल इंजेक्ट करता है।

  • स्मार्ट कॉपी बटन: एक क्लिक से कमांड कॉपी करें। उपकरण इतना स्मार्ट है कि केवल कमांड कॉपी करता है, टर्मिनल प्रॉम्प्ट ($), टिप्पणियों और उपकरण आउटपुट को अनदेखा करता है।

  • स्पॉटलाइट खोज: त्वरित खोज खोलने के लिए पेज पर कहीं भी / दबाएं। मिलीसेकंड में आपको जिस सटीक उपकरण या सिंटैक्स की आवश्यकता है, उसे खोजें।

  • शून्य निर्भरताएं (ऑफलाइन तैयार): यह एक एकल .html फ़ाइल है। कोई बैकएंड, कोई एपीआई कुंजी, कोई इंटरनेट कनेक्शन आवश्यक नहीं। एयर-गैप्ड परीक्षा वातावरण या पृथक लैब नेटवर्क के लिए एकदम सही।


उपयोग कैसे करें

  1. index.html फ़ाइल डाउनलोड करें।
  2. इसे किसी भी आधुनिक वेब ब्राउज़र (क्रोम, फ़ायरफ़ॉक्स, एज) में खोलें।
  3. मिशन कंट्रोल हेडर में अपने आईपी सेट करें।
  4. हमला करें!

अंतर्निहित कार्यप्रणाली

यह साइबरसुरक्षा चीट शीट एक व्यावहारिक, 7-चरणीय पेंटेस्टिंग पद्धति का अनुसरण करती है:

  1. टोही (Nmap, Gobuster, ffuf, Nikto)
  2. हथियारीकरण और प्रमाणीकरण (CUPP, msfvenom)
  3. शोषण (Hydra, SQLMap, Responder, Metasploit)
  4. शेल और C2 (डायनामिक RevShells, बाइंड शेल्स, Netcat)
  5. पोस्ट-एक्सप्लॉइटेशन (फ़ाइल ट्रांसफ़र, LinPEAS, TTY स्थिरीकरण)
  6. क्रेडेंशियल क्रैकिंग (Hashcat, John the Ripper)
  7. एडी और पार्श्व गतिविधि (BloodHound, NetExec, Pivoting)
  8. खतरा खुफिया और संसाधन (ExploitDB, GTFOBins, LOLBAS, आदि)

स्क्रीनशॉट

मिशन कंट्रोल (स्वचालित इंजेक्शन कार्य में):
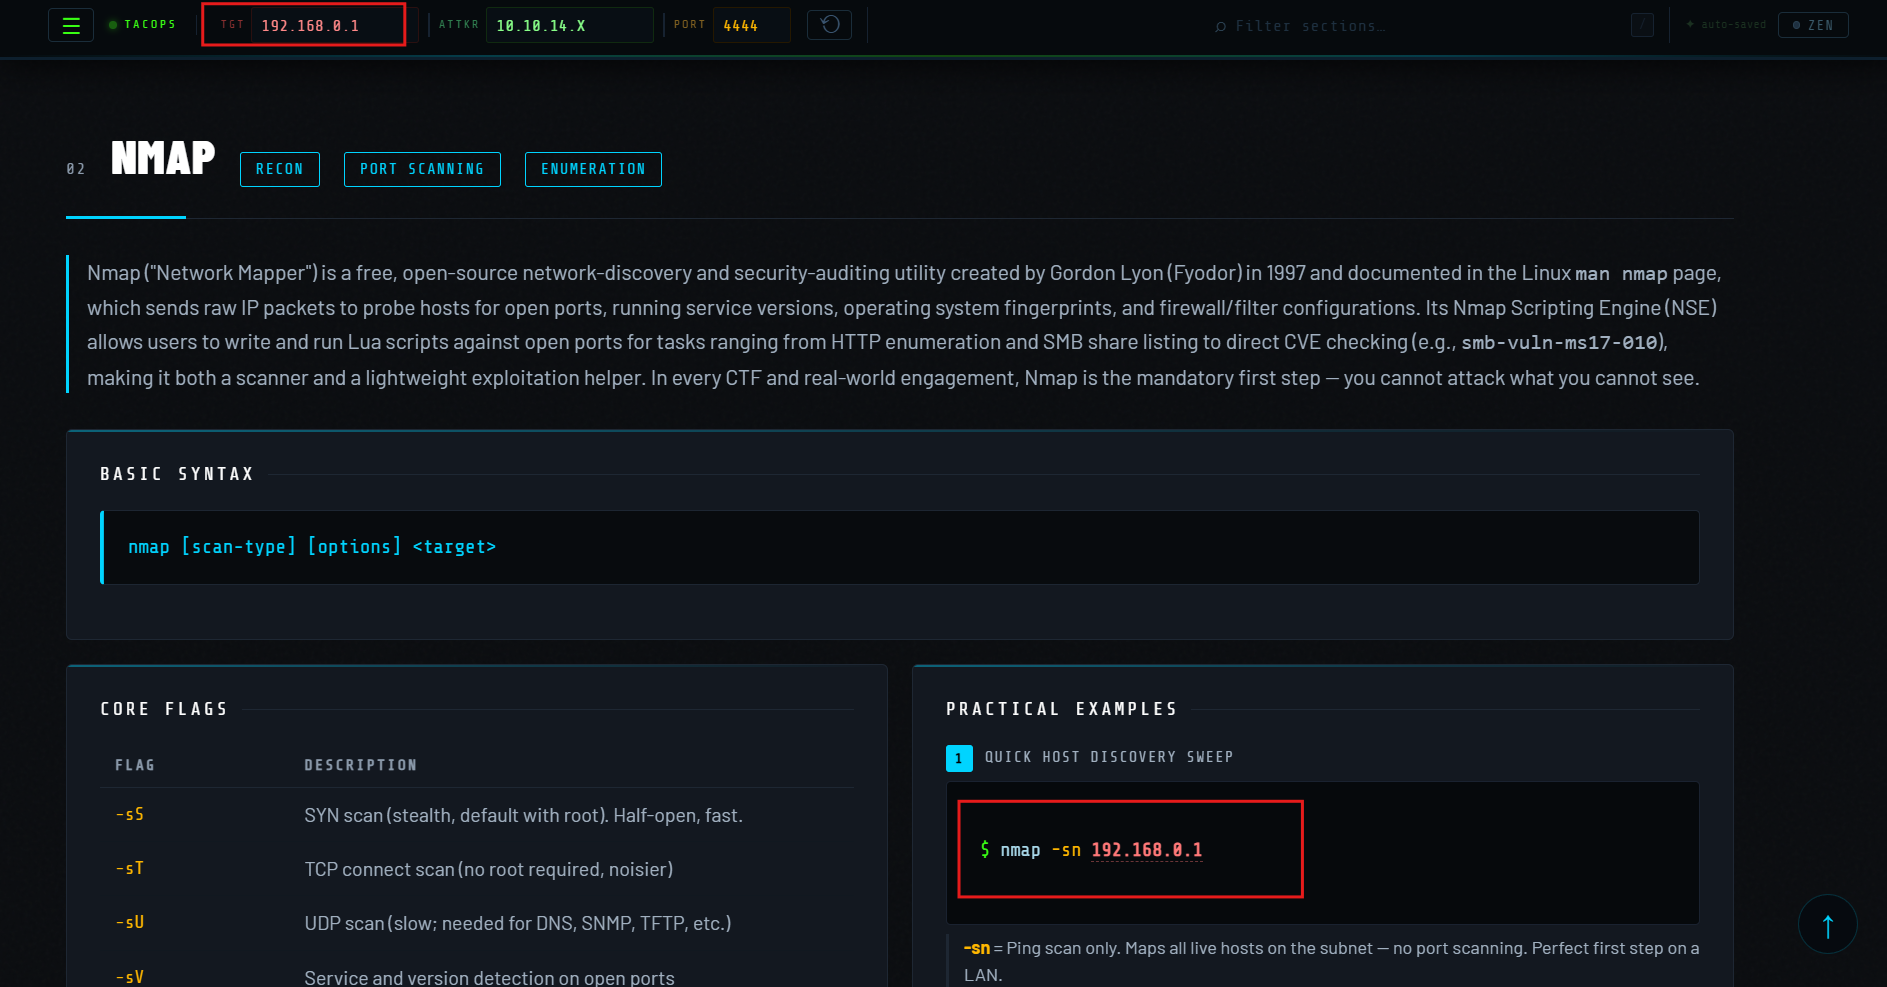
mission-control

OS-जागरूक RevShell जनरेटर (Linux बनाम Windows चयन): reverse-shell-1

reverse-shell-2

मिशन कंट्रोल स्वचालित इंजेक्शन और OS-जागरूक RevShell जनरेटर के साथ कार्य में।


⚠️ कानूनी अस्वीकरण

साइबरसुरक्षा चीट शीट केवल शैक्षिक और अधिकृत परीक्षण उद्देश्यों के लिए बनाई गई थी।

यह परियोजना सुरक्षा पेशेवरों और छात्रों को अधिकृत पैठ परीक्षण, सीटीएफ चुनौतियों और शैक्षिक वातावरण में सहायता करने के लिए डिज़ाइन की गई है।

इस उपकरण का निर्माता इस सॉफ़्टवेयर के किसी भी अनधिकृत, अवैध या दुर्भावनापूर्ण उपयोग की कोई जिम्मेदारी नहीं लेता है। इस चीट शीट का उपयोग करके, आप सभी लागू स्थानीय, राज्य और संघीय कानूनों का पालन करने के लिए सहमत हैं। उन प्रणालियों के खिलाफ इन कमांड का उपयोग न करें जिनके आप स्पष्ट रूप से मालिक नहीं हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट, लिखित अनुमति नहीं है।


योगदान देना

कोई टाइपो मिला? कोई नया उपकरण या पेलोड जोड़ना चाहते हैं? पुल रिक्वेस्ट का स्वागत है! कृपया सुनिश्चित करें कि कोई भी नया जोड़ मौजूदा HTML संरचना और गतिशील चर वर्गों (dyn-attacker, dyn-target, dyn-port) का पालन करता है।


लाइसेंस

यह परियोजना MIT लाइसेंस के तहत लाइसेंस प्राप्त है — विवरण के लिए LICENSE फ़ाइल देखें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






