
 #1
कैप्चर द फ्लैग प्लेटफॉर्म, चुनौती निर्माण, समाधान उपकरण और प्रतिस्पर्धी साइबर सुरक्षा फ्रेमवर्क।
Kitploit अनुशंसित
 rjt-gupta/page-cache-corruption-lpes
CVE-2026-46331 और CVE-2026-43503
 cliffe/breakescape
माउंटेबल Rails इंजन जो 24+ साइबरसुरक्षा एस्केप रूम परिदृश्य प्रदान करता है, जिसमें यादृच्छिक पासवर्ड, JIT-संकलित NPC संवाद, और खेल की स्थिति प्रबंधन…
 fallen-angel-systems/fas-judgement-oss
ओपन-सोर्स प्रॉम्प्ट इंजेक्शन हमला कंसोल। किसी भी एंडपॉइंट पर वर्गीकृत हमलों को चलाकर AI सुरक्षा का परीक्षण करें।
 abrewer251/cve-2025-62215_windows_kernel_pe
यह PoC विंडोज कर्नेल में एक रेस कंडीशन प्रदर्शित करता है जो डबल-फ्री भेद्यता उत्पन्न करता है, जिससे SYSTEM तक स्थानीय विशेषाधिकार वृद्धि संभव होती…
 royaleybovich/cve-2026-3854-lab
एक स्थानीय जानबूझकर असुरक्षित (intentionally vulnerable) लैब, जिसमें एक निर्देशित कार्यशाला और CTF चुनौतियाँ शामिल हैं, जो Dockerized Git सर्वर के…
 user0x1337/cve-2022-39227
CVE-2022-39227 : अवधारणा प्रमाण
 owasp/donkai
DonkAI, OWASP Top 10 for LLM Applications (2025) के लिए एक व्यावहारिक प्रयोगशाला है - इसमें वास्तविक LLM की आवश्यकता नहीं है।
 nyu-llm-ctf/ctftiny
CTFTiny के लिए आधिकारिक रिपॉजिटरी
 47cid/wp2shell-lab
CVE-2026-63030 और CVE-2026-60137 के लिए शैक्षिक PoC + प्रयोगशाला: वर्डप्रेस कोर में REST बैच-रूट भ्रम के माध्यम से पूर्व-प्रमाणीकरण SQL इंजेक्शन
 koadt/poc-cve-2025-55182
यह रिपॉज़िटरी CVE-2025-55182 का एक POC शामिल करती है, जो React Server Components को प्रभावित करने वाली एक गंभीर (CVSS स्कोर 10.0) pre-authentication…
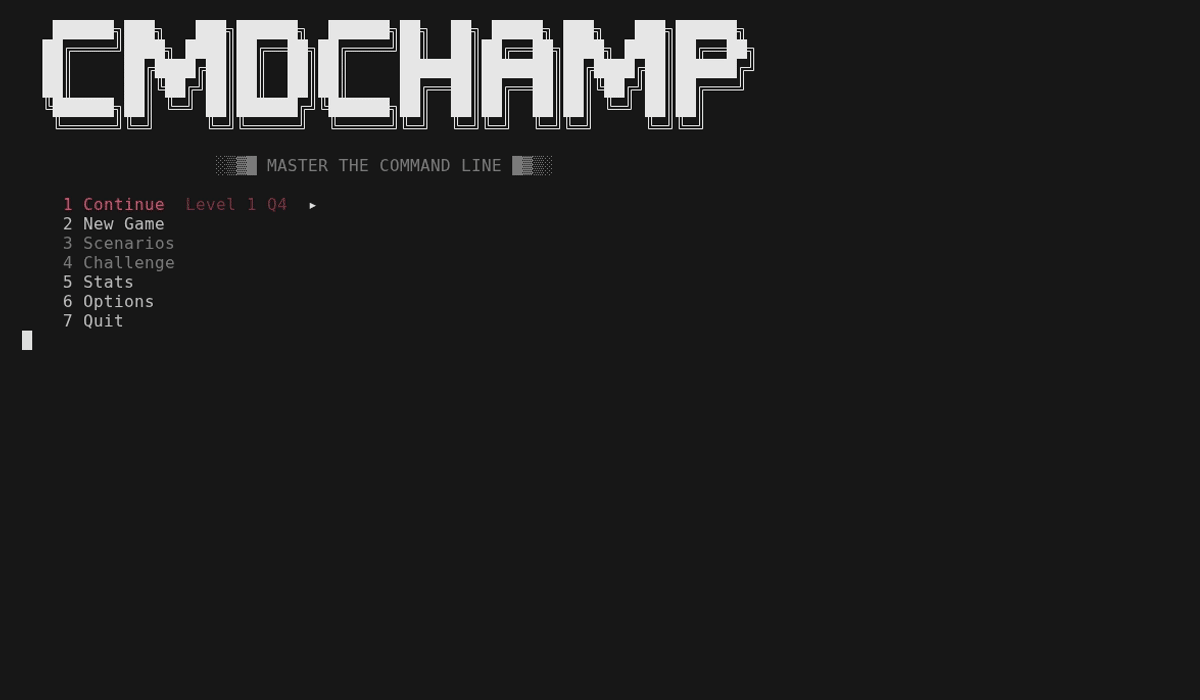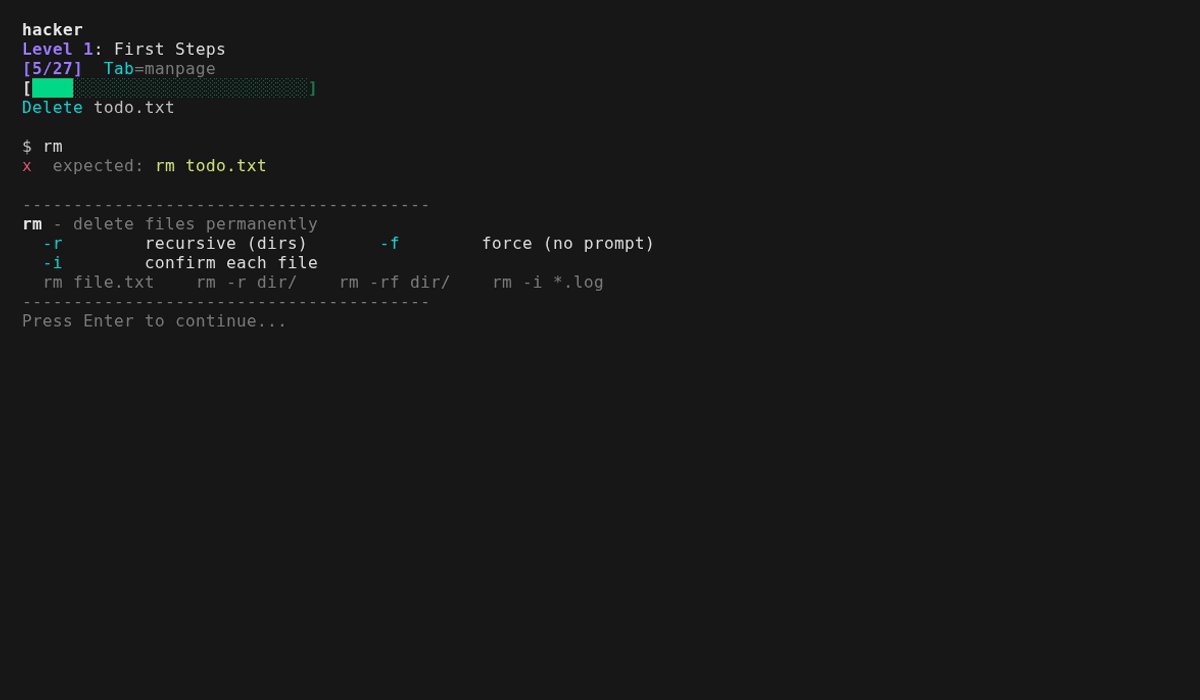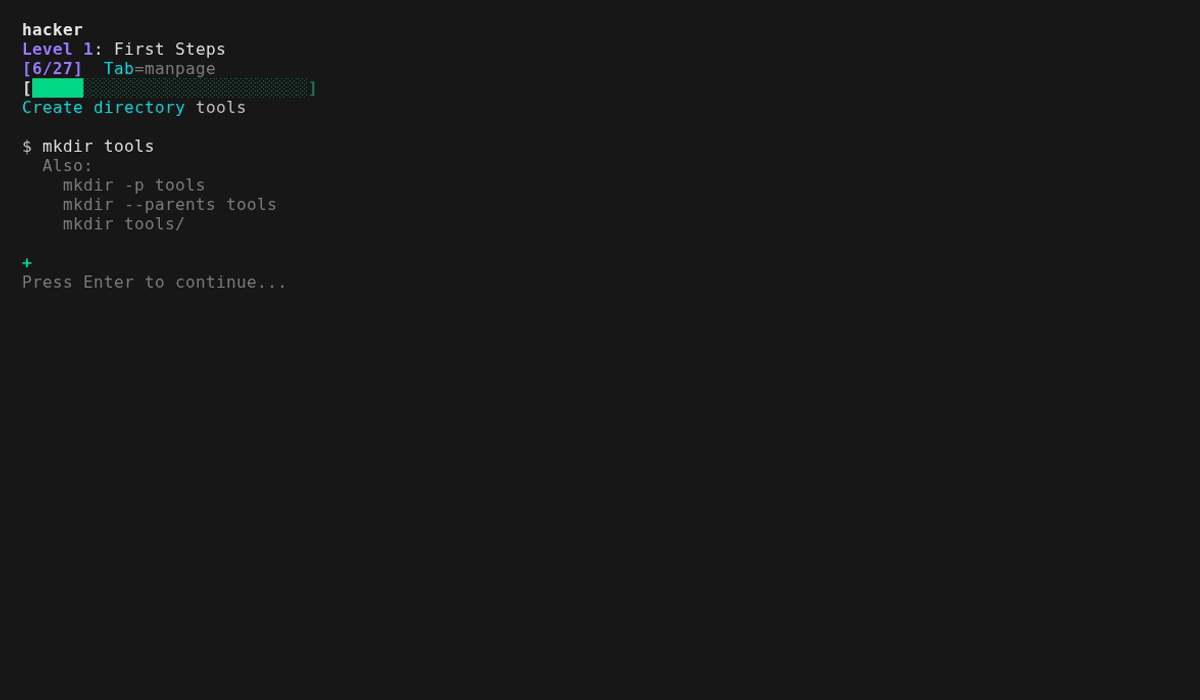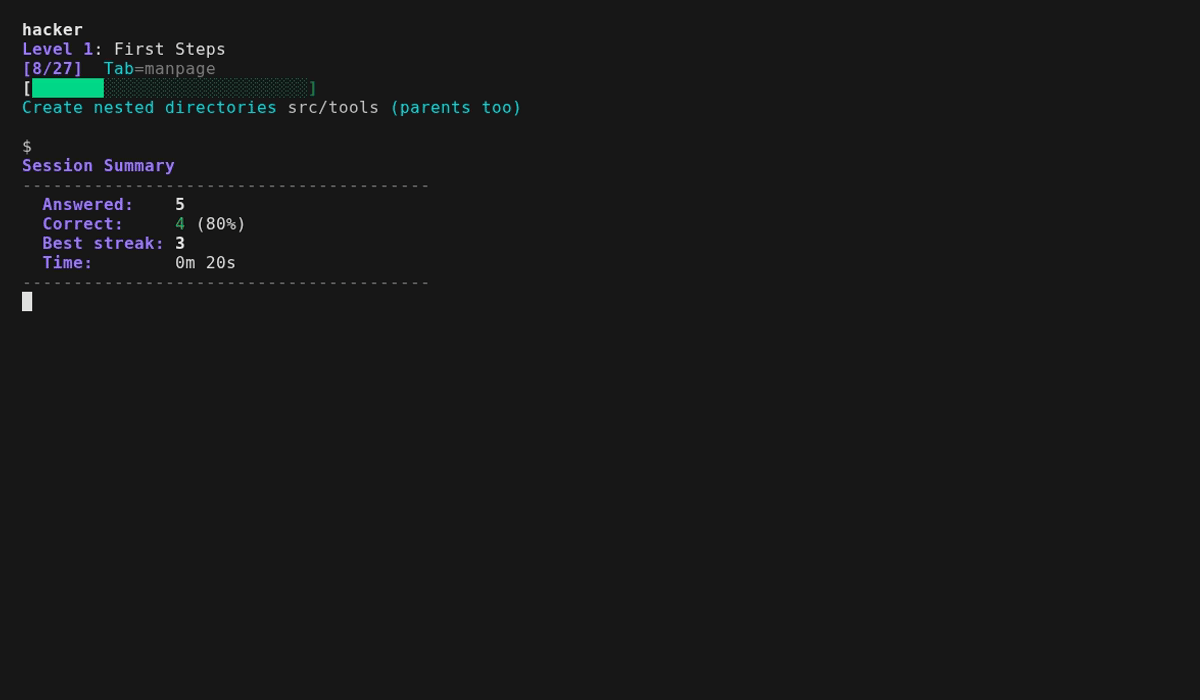 mellen9999/cmdchamp
bash CLI प्रशिक्षक — ls से privilege escalation तक 30 स्तर
 serotav/writeups
विभिन्न CTF चुनौतियों के लिए विस्तृत और अनुकूलित(?) राइट-अप का संग्रह
 veridiff/veridiff
नेटिव कोड के लिए डायनामिक ब्रांच-डाइवर्जेंस फाइंडर -- दो Frida निष्पादनों को ट्रेस करता है और वह सटीक निर्देश ढूंढता है जहाँ वे विचलित होते हैं।
 0dayctf/cve-2020-9484
Pentestical द्वारा CVE-2020-9484 का पुनर्निर्माण
 seanpesce/cve-2024-22243
स्प्रिंग फ्रेमवर्क को प्रभावित करने वाले CVE-2024-22243 के शोषण योग्य परिदृश्यों के उदाहरण (open redirect और SSRF)।








