
 #1
सुरक्षा कमजोरियों और अनुपालन के लिए सिस्टम और एप्लिकेशन कॉन्फ़िगरेशन की समीक्षा के उपकरण।
Kitploit अनुशंसित

 alexzorin/cve-2017-2636-el
CVE-2017-2636 (Red Hat) के लिए वर्कअराउंड के लिए Ansible भूमिका - https://access.redhat.com/security/cve/CVE-2017-2636
 tpower2112/writing-sample-1
CVE-2021-44228 Log4j सारांश
 invaderslabs/cve-2024-20666
Windows Recovery Environment में रिकवरी पार्टीशन का आकार बदलकर और KB5034441 लागू करके CVE-2024-20666 पैच विफलताओं को हल करने के लिए मार्गदर्शिका और…
 danindiana/cve-2026-32746-mitigation
CVE-2026-32746 के लिए स्वचालित शमन उपकरण, जो परमाणु रोलबैक, मल्टी-फ़ायरवॉल समर्थन (UFW, firewalld, nftables, iptables), और Linux सिस्टम के लिए…
 abdullahaligun/reachability-check
ब्राउज़र-आधारित नेटवर्क कनेक्टिविटी जाँचकर्ता, फ़ायरवॉल नियमों, पहुँच प्रतिबंधों और कॉर्पोरेट नीति अनुपालन के परीक्षण के लिए। JSON-आधारित सेवा पैक और…
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
# CVE-2026-0622 (5G कोर सॉफ़्टवेयर में Ghost Admin विशेषाधिकार वृद्धि और मास्टर कुंजी उजागर) का पता लगाने और उसे ठीक करने के लिए उत्पादन-ग्रेड उपकरण
 many-hat-group/ubuntu-cve-2026-3888-patcher
यह एक स्क्रिप्ट है जिसे ubuntu इंस्टेंस पर तैनाती के लिए डिज़ाइन किया गया है, जो CVE-2026-3888 एक्सप्लॉइट को पैच करती है।
 ksgassama-lab/vulnerability-remediation-cve-2013-3900
CVE-2013-3900 के लिए PowerShell और Tenable का उपयोग करके एंड-टू-एंड सुधार। Azure वातावरण में कमजोरी की पहचान, रजिस्ट्री सख्तीकरण, और स्वचालित सत्यापन…
 redux-sibi-jose/mitigate_ssh
OpenSSH भेद्यता CVE-2024-6387

 abdom.seada/security-checks
linux सुरक्षा जांच
 planetoid/cve-2026-21509-mitigation
# PowerShell स्क्रिप्ट जो CVE-2026-21509 के लिए अस्थायी रजिस्ट्री-आधारित शमन लागू करती है, जो Microsoft Office सुरक्षा सुविधा बायपास है, बैकअप और…
 radzarr/wsusresponder
# CVE-2025-59287 प्रतिक्रिया PowerShell मॉड्यूल — WSUS रिमोट कोड निष्पादन (RCE)
 arisharazakhan-cpu/dod-blue-team-network-lab
उच्च निष्ठा वाली रक्षात्मक सुरक्षा प्रयोगशाला जो एक DoD-संरेखित उद्यम नेटवर्क का अनुकरण करती है, जिसमें सक्रिय निर्देशिका, VLAN विभाजन, STIG-आधारित…
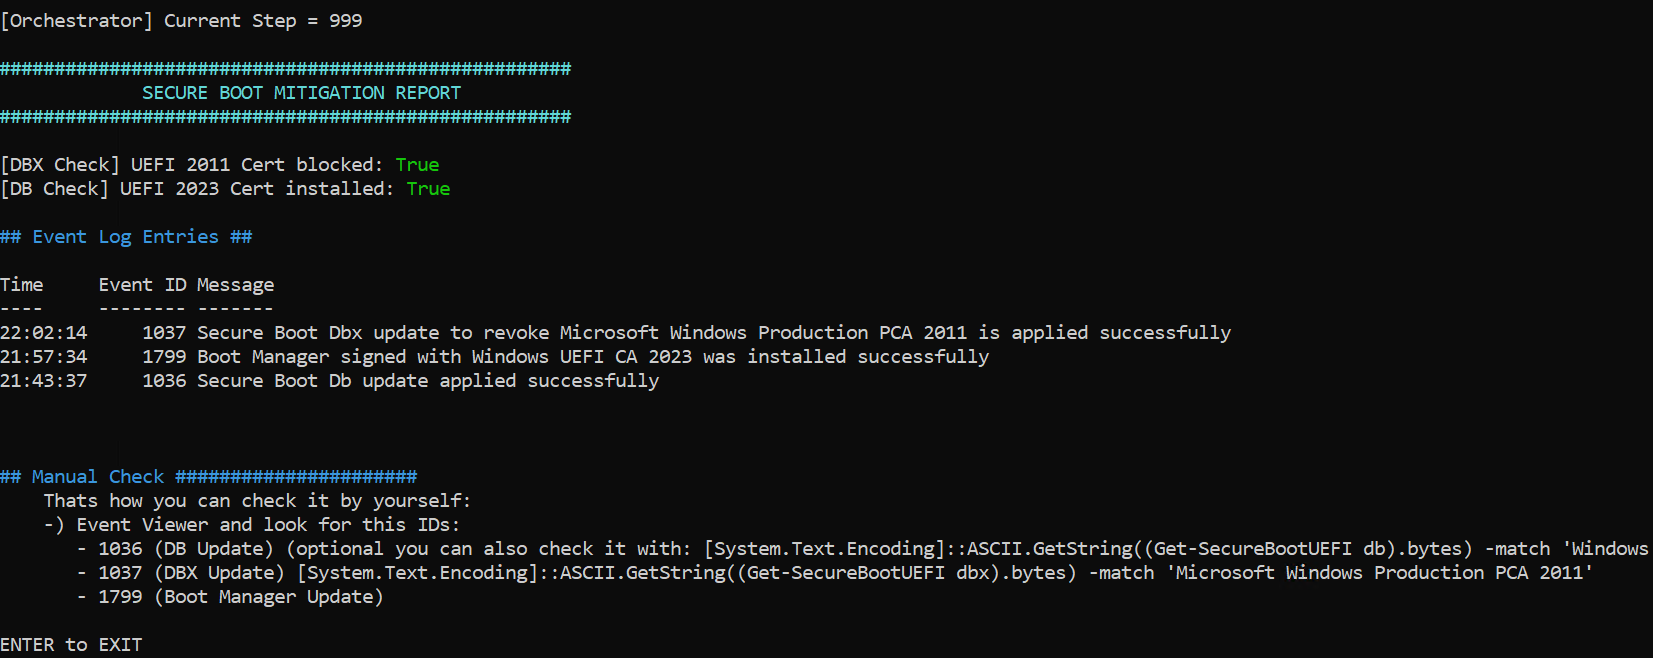 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
अंग्रेज़ी अनुवाद
 m2l33k/blockguard
BlockGuard एक विंडोज डेटा हानि निवारण (DLP) एजेंट है जो प्रक्रिया स्तर पर फ़ाइल पहुंच को इंटरसेप्ट और नियंत्रित करता है। यह सुनिश्चित करता है कि केवल…
 pkblanks/remediating-cve-2013-3900-enablecertpaddingcheck-
CVE-2013-3900 के लिए Windows Server 2019 Azure VM पर चरण-दर-चरण सुधार रिपोर्ट, जिसमें Tenable/Nessus प्रमाणित स्कैन और प्रमाणपत्र पैडिंग जांच लागू…
 sibersan/cve-2026-31431-checker
Linux कर्नेल में CVE-2026-31431 Copy Fail भेद्यता के लिए पहचान उपकरण। केवल पहचान - शोषण नहीं करता।
 adherzog/ansible-cve-2015-0235-ghost
Ansible playbook, CVE-2015-0235 (GHOST) भेद्यता की जांच करने के लिए








