

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/pkblanks/remediating-cve-2013-3900-enablecertpaddingcheck-
भेद्यता स्कैनरभेद्यता विश्लेषणकॉन्फ़िगरेशन ऑडिटिंगक्लाउड सुरक्षालर्निंग और शिक्षाघटना प्रतिक्रिया
GitHubpkblanks/remediating-cve-2013-3900-enablecertpaddingcheck-

Remediating-CVE-2013-3900-EnableCertPaddingCheck-

CVE-2013-3900 के लिए Windows Server 2019 Azure VM पर चरण-दर-चरण सुधार रिपोर्ट, जिसमें Tenable/Nessus प्रमाणित स्कैन और प्रमाणपत्र पैडिंग जांच लागू करने के लिए रजिस्ट्री हार्डनिंग का उपयोग किया गया है।

रिपॉजिटरी देखें
1331 साल पहलेअभी तक समीक्षित नहीं
साझा करें

निवारण रिपोर्ट: Windows Server 2019 (Azure VM) पर CVE-2013-3900

CVE-2013-3900 (EnableCertPaddingCheck) का निवारण

Tenable/Nessus का उपयोग करके प्रमाणित भेद्यता स्कैन के दौरान, मैंने Microsoft Azure में होस्ट किए गए अपने Windows Server 2019 Datacenter इंस्टेंस पर CVE-2013-3900 की पहचान की। स्कैन ने गहन जाँच करने के लिए वैध प्रशासनिक क्रेडेंशियल का उपयोग किया, जिससे OS स्तर पर इस भेद्यता की उपस्थिति की पुष्टि हुई।

CVE-2013-3900 एक WinVerifyTrust हस्ताक्षर सत्यापन भेद्यता है जो हमलावरों को डिजिटल हस्ताक्षर सत्यापन को बायपास करने की अनुमति दे सकती है, विशेष रूप से दुर्भावनापूर्ण रूप से संशोधित PE फ़ाइलों के माध्यम से।

अगली कार्रवाई:

इस भेद्यता को कम करने के लिए, मैं Microsoft के अनुशंसित रजिस्ट्री-स्तरीय फिक्स को लागू करने की योजना बना रहा हूँ, जो कठोर हस्ताक्षर सत्यापन लागू करता है। मैं यह भी सत्यापित करूँगा कि क्या यह उपाय हमारे वातावरण में एप्लिकेशन संगतता को तोड़े बिना सुरक्षित रूप से लागू किया जा सकता है।
image image

उपयोग की गई तकनीकें

  • Tenable (एंटरप्राइज़ भेद्यता प्रबंधन प्लेटफ़ॉर्म)
  • Azure Virtual Machines (Nessus स्कैन इंजन + स्कैन लक्ष्य
  • कमांड प्रॉम्प्ट (CMD - निवारण स्क्रिप्ट)

खोज

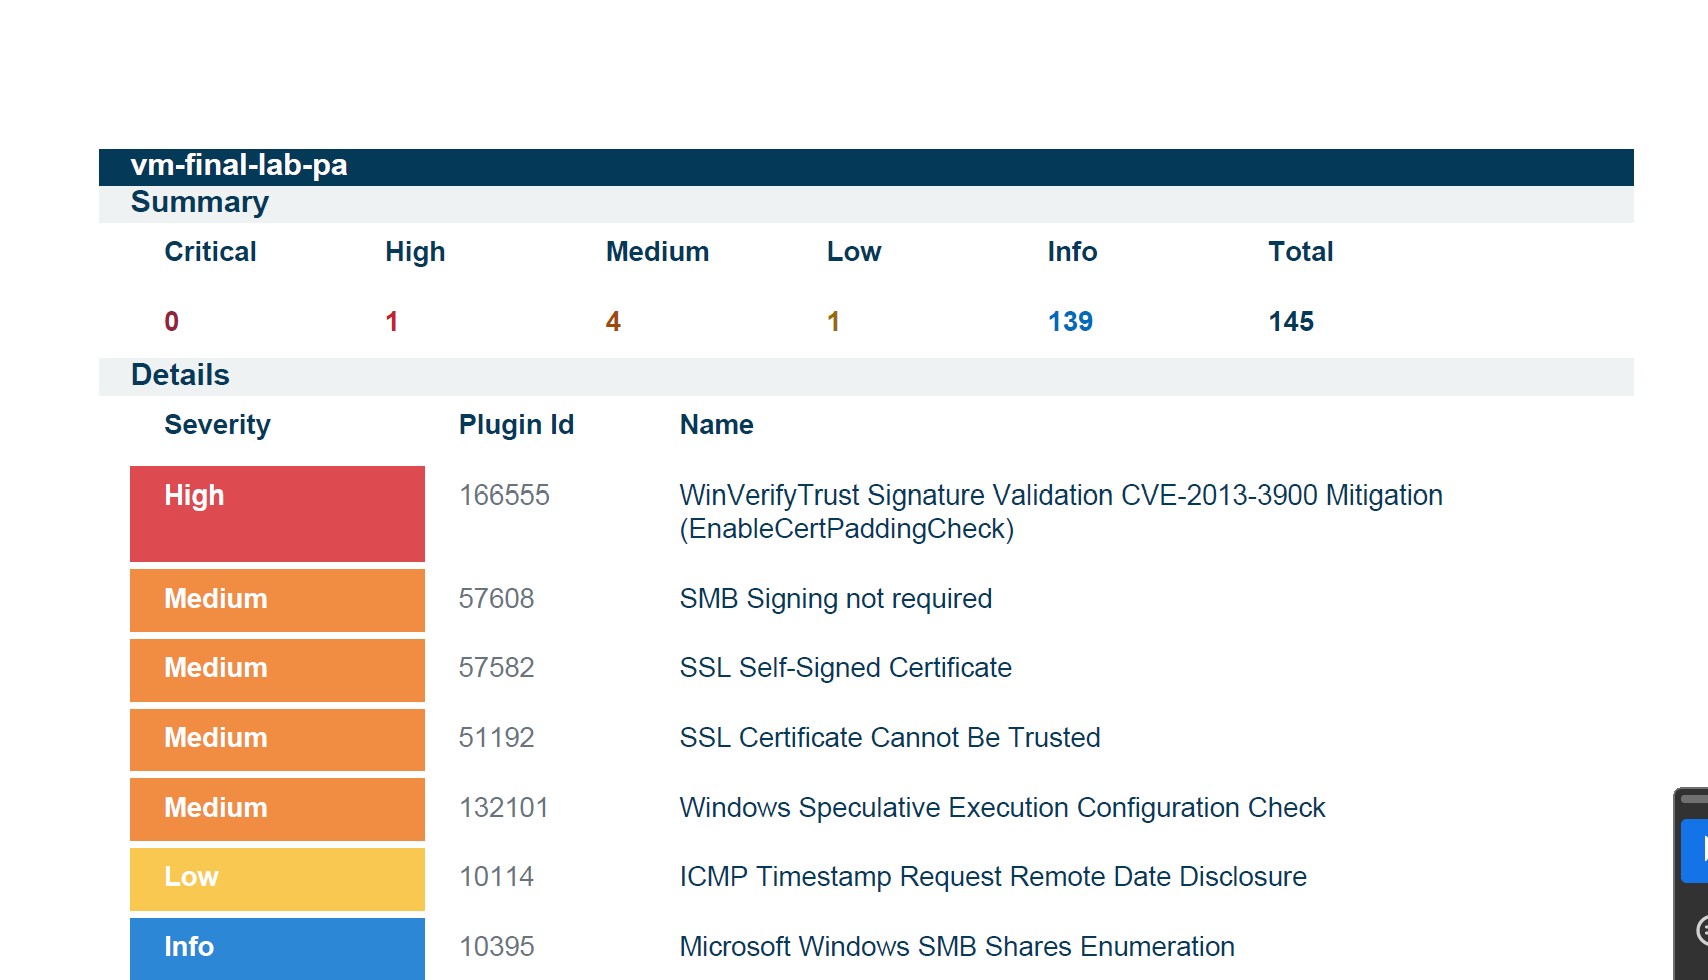
Tenable/ Nessus का उपयोग करके प्रमाणित/ प्रमाणीकृत भेद्यता स्कैन के दौरान, आंतरिक स्कैन इंजन ने Microsoft Azure में होस्ट किए गए Windows Server 2019 Datacenter इंस्टेंस पर CVE-2013-3900 — एक ज्ञात उच्च-गंभीरता भेद्यता — को फ्लैग किया। Nessus इस भेद्यता को High के रूप में वर्गीकृत करता है, क्योंकि यह डिजिटल हस्ताक्षर सत्यापन को बायपास करने में सक्षम है, जिससे दुर्भावनापूर्ण पेलोड विश्वसनीय कोड के रूप में दिखाई दे सकते हैं। Nessus का उपयोग करके प्राप्त प्रारंभिक आंतरिक स्कैन परिणाम नीचे देखे जा सकते हैं:
image

निवारण चरण:

इस भेद्यता को कम करने के लिए, निम्नलिखित रजिस्ट्री-स्तरीय कॉन्फ़िगरेशन लागू किया गया था:

चरण 1: Command Prompt को Administrator के रूप में खोलें

cmd खोजें, Command Prompt पर राइट-क्लिक करें, और Run as administrator चुनें।

चरण 2: CMD में नीचे दिए गए कमांड पेस्ट करके रजिस्ट्री परिवर्तन लागू करें (उन्हें चरण-दर-चरण निष्पादित करें):

  1. reg add "HKLM\Software\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f

  2. reg add "HKLM\Software\Wow6432Node\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f

ये रजिस्ट्री कुंजियाँ EnableCertPaddingCheck को 1 पर सेट करके सख्त सर्टिफिकेट पैडिंग जाँच सक्षम करती हैं, जिससे हमलावरों को हस्ताक्षरित PE फ़ाइलों में पैडिंग दोषों का फायदा उठाने से रोका जा सके।

चरण 3: सिस्टम को रिबूट करें

सभी प्रक्रियाओं और सेवाओं में परिवर्तन लागू होने को सुनिश्चित करने के लिए सिस्टम रिबूट किया गया।

चरण 4: अंतिम प्रमाणित स्कैन करें

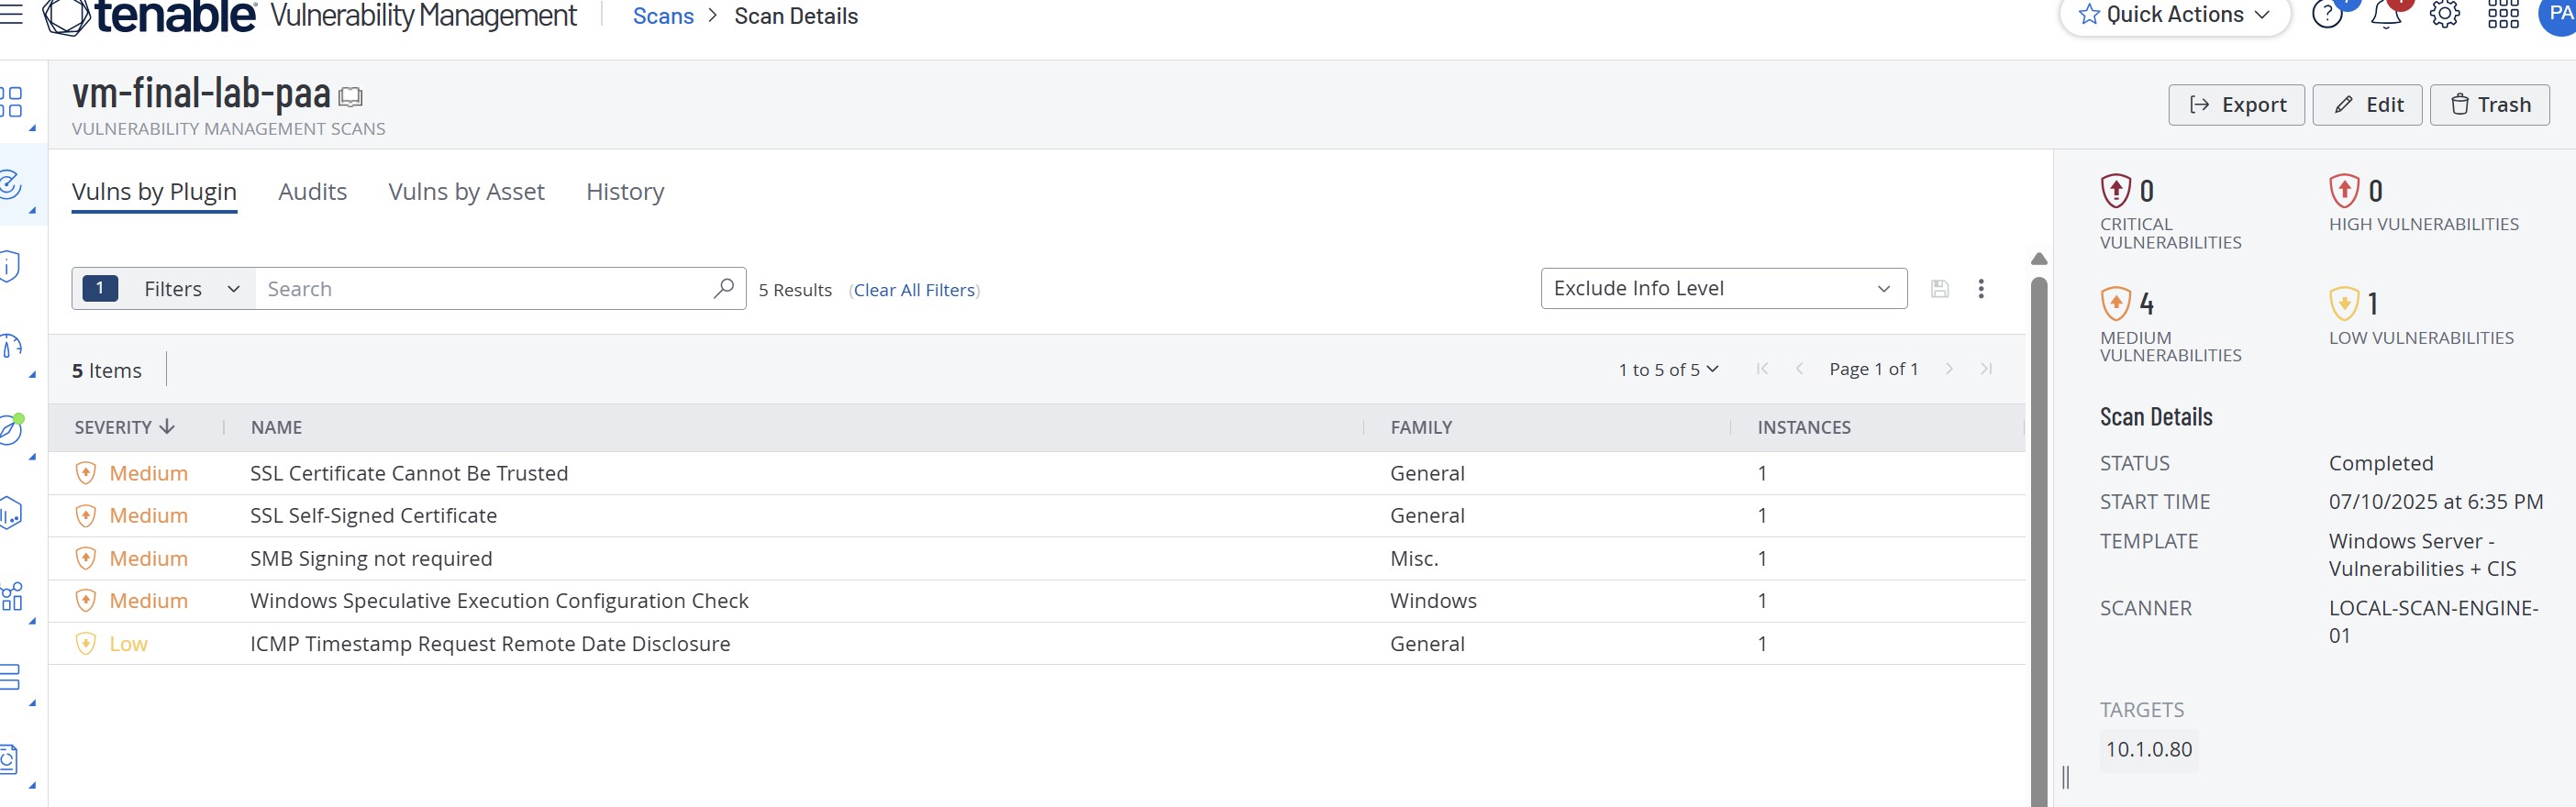
सफल प्रमाणित स्कैन के बाद, अब हम देख सकते हैं कि भेद्यता समाप्त हो गई है जैसा कि नीचे दिखाया गया है:
image

** निवारण-पश्चात सत्यापन**

निवारण के बाद, बाद के प्रमाणीकृत Nessus स्कैन ने पुष्टि की कि CVE-2013-3900 पूरी तरह से हल हो गया है।

⚠️ CVE-2013-3900 को पैच न करने के जोखिम:

  1. डिजिटल हस्ताक्षर सत्यापन का बायपास
  2. हस्ताक्षरित फ़ाइलों में उनके हस्ताक्षर को अमान्य किए बिना दुर्भावनापूर्ण कोड डाला जा सकता है।
  3. डिटेक्शन तंत्र की चोरी (Evasion)
  4. मैलवेयर विश्वसनीय सॉफ़्टवेयर के रूप में दिखाई देकर AV, EDR और AppLocker नियंत्रणों को बायपास कर सकता है।
  5. विशेषाधिकार उन्नयन और रिमोट कोड निष्पादन
  6. शोषण से बैकडोर की स्थापना, डेटा बहिष्करण और पार्श्व गति (lateral movement) हो सकती है।
  7. सॉफ़्टवेयर आपूर्ति श्रृंखला भेद्यता
  8. हमलावर वितरण के दौरान हस्ताक्षरित इंस्टॉलर या अपडेट के साथ छेड़छाड़ कर सकते हैं।
  9. अनुपालन और कानूनी जोखिम
  10. बिना पैच वाली ज्ञात भेद्यताओं के परिणामस्वरूप NIST, CMMC, HIPAA, PCI DSS और अन्य फ्रेमवर्क का उल्लंघन हो सकता है — जिससे उल्लंघन की स्थिति में नियामक जोखिम और दायित्व बढ़ जाता है।

सारांश

CVE-2013-3900 एक गंभीर गुप्त हमला वेक्टर है जो डिजिटल रूप से हस्ताक्षरित सॉफ़्टवेयर के विश्वास मॉडल को कमजोर करता है। त्वरित निवारण और सत्यापन के माध्यम से, यह सिस्टम अब इस खतरे के विरुद्ध कठोर (hardened) हो गया है।

नियमित प्रमाणित स्कैनिंग, पैच सत्यापन और कॉन्फ़िगरेशन प्रवर्तन के साथ मिलकर, हमारे भेद्यता प्रबंधन कार्यक्रम की आधारशिला बनी हुई है।



रिपोर्ट यहाँ देखें

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    389
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    255
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    247

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →



