 ksgassama-lab/vulnerability-remediation-cve-2013-3900
CVE-2013-3900 के लिए PowerShell और Tenable का उपयोग करके एंड-टू-एंड सुधार। Azure वातावरण में कमजोरी की पहचान, रजिस्ट्री सख्तीकरण, और स्वचालित सत्यापन का प्रदर्शन।

यह परियोजना एक वास्तविक दुनिया के भेद्यता प्रबंधन कार्यप्रवाह को प्रदर्शित करती है। एक Azure VM का उपयोग करके, मैंने एक उच्च-गंभीरता वाले हस्ताक्षर सत्यापन दोष का पता लगाया, PowerShell के माध्यम से मैन्युअल रूप से इसकी पुष्टि की, और अनधिकृत कोड निष्पादन के विरुद्ध सिस्टम को सख्त करने के लिए एक रजिस्ट्री-आधारित फिक्स तैनात किया।
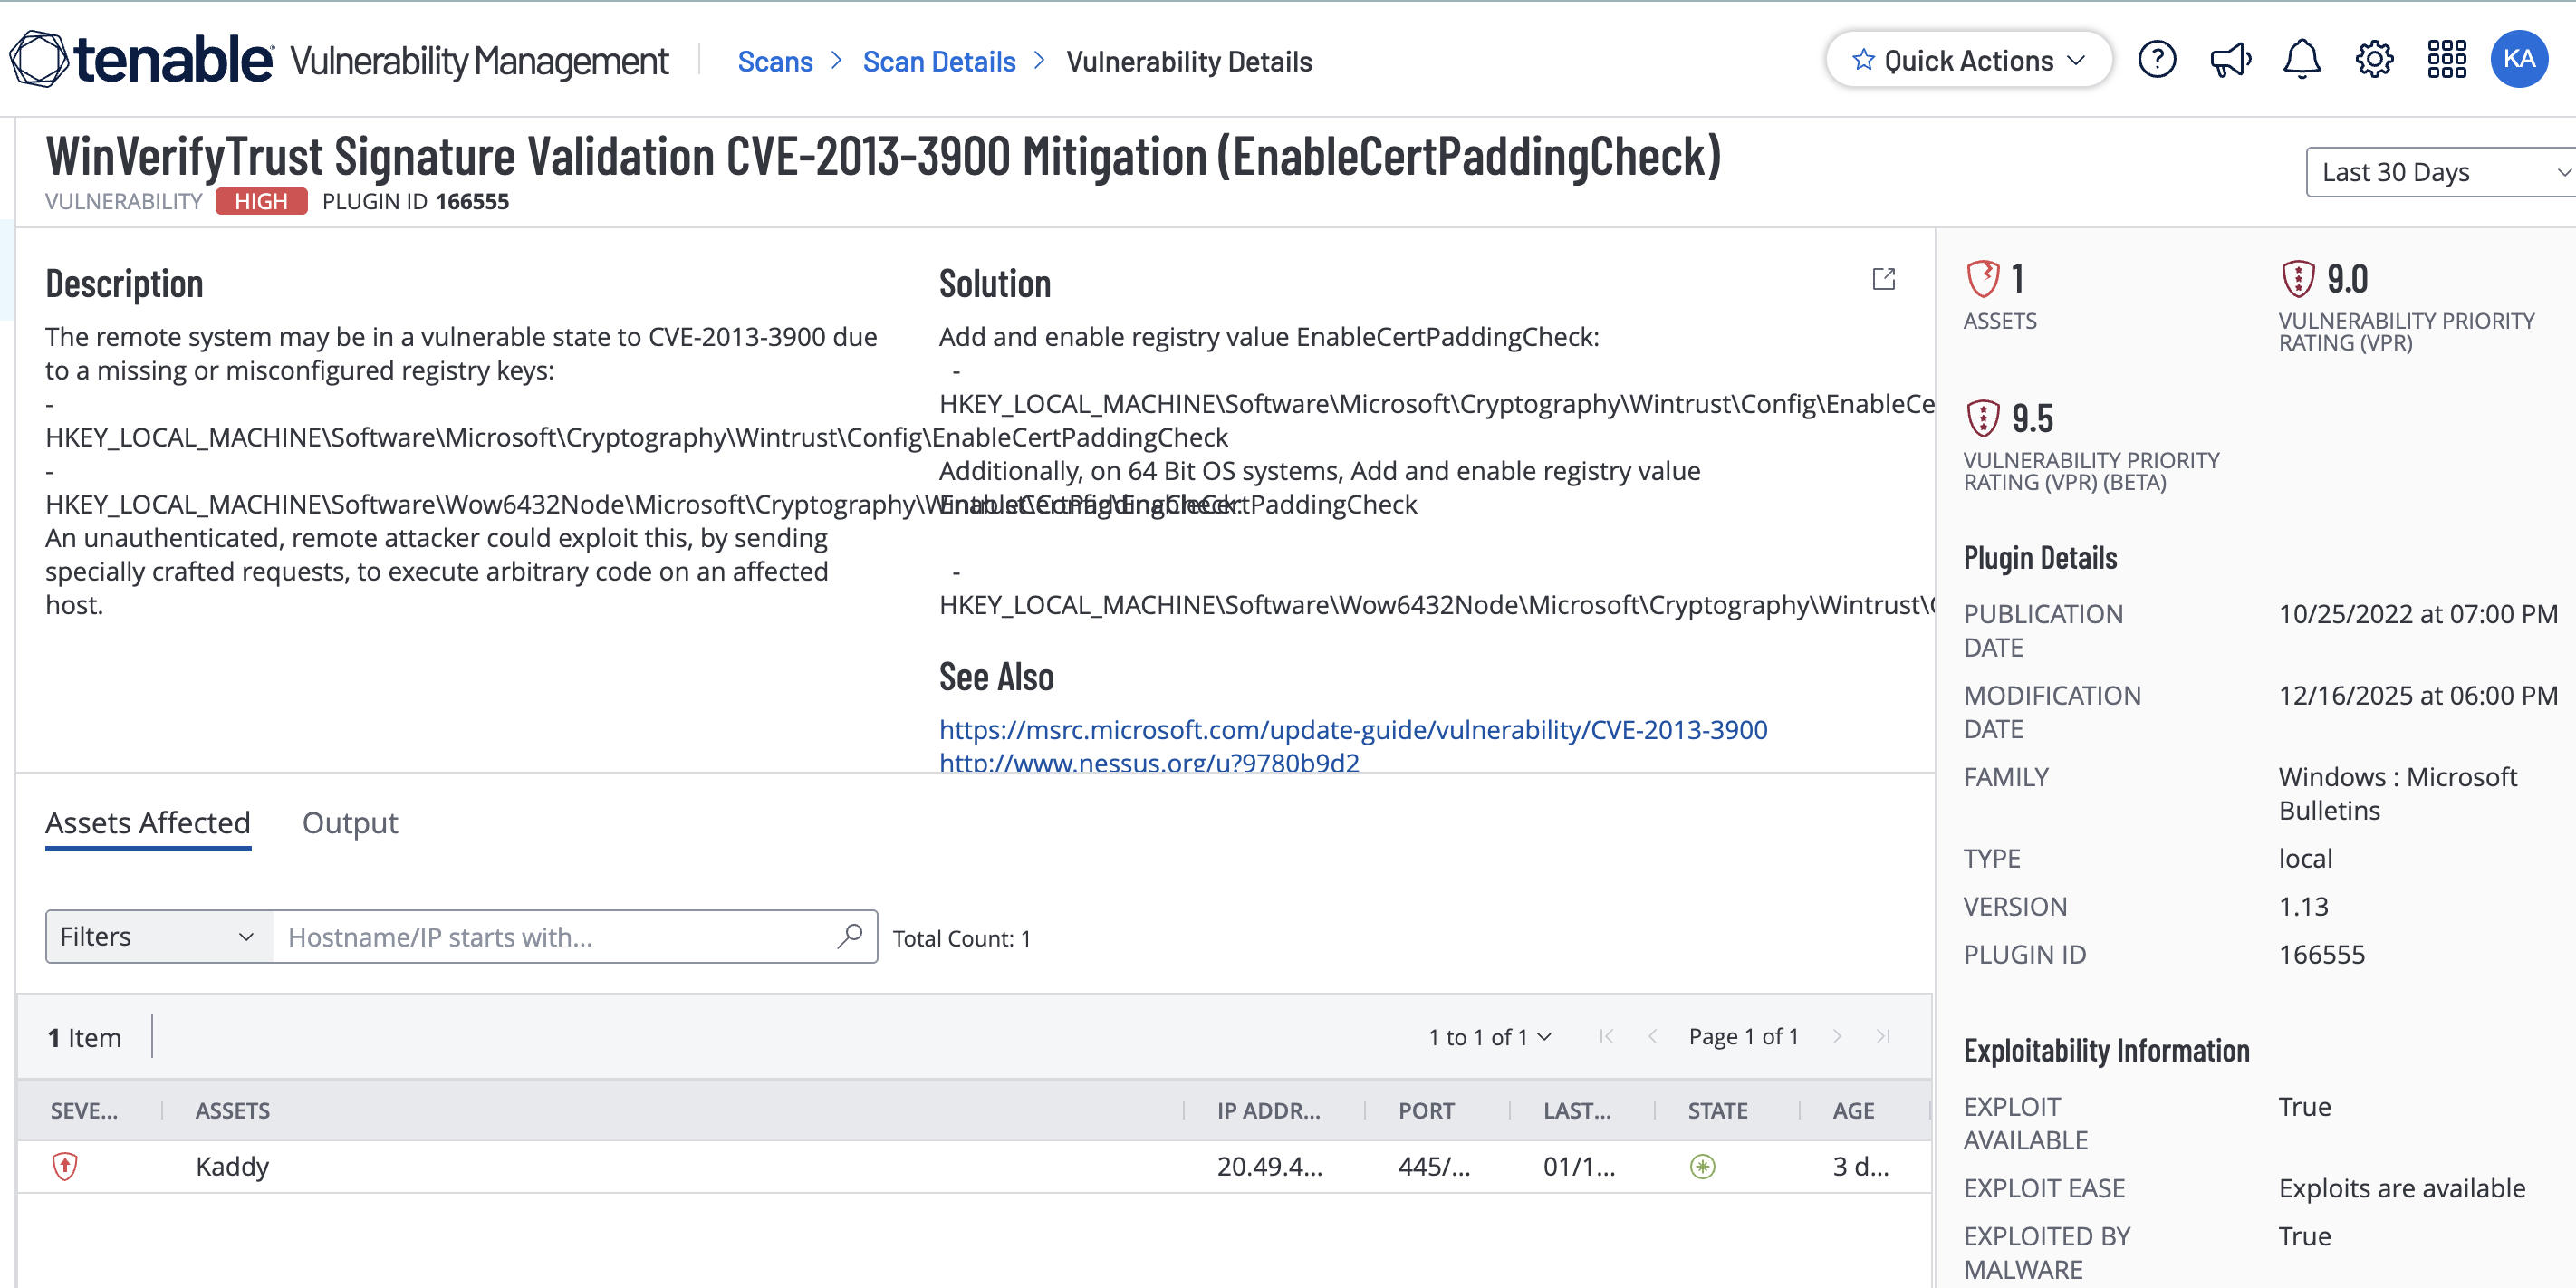
विंडोज़ में WinVerifyTrust फ़ंक्शन में एक चालाक दोष था (CVE-2013-3900)। हमलावर डिजिटल हस्ताक्षर को तोड़े बिना हस्ताक्षरित फ़ाइल पर दुर्भावनापूर्ण कोड को 'हिचहाइक' कर सकते थे। इसका मतलब है कि एक फ़ाइल "विश्वसनीय" दिख सकती है, भले ही वह दुर्भावनापूर्ण कोड ले जा रही हो, जिससे वह सुरक्षा जांचों को बायपास कर सके।
मैंने अपने Azure VM (होस्ट: Kaddy) पर एक Tenable स्कैन चलाकर शुरुआत की। स्कैन ने एक "उच्च" गंभीरता वाली भेद्यता (VPR 9.0) को चिह्नित किया क्योंकि सिस्टम में EnableCertPaddingCheck नामक एक विशिष्ट सुरक्षा सेटिंग गायब थी।
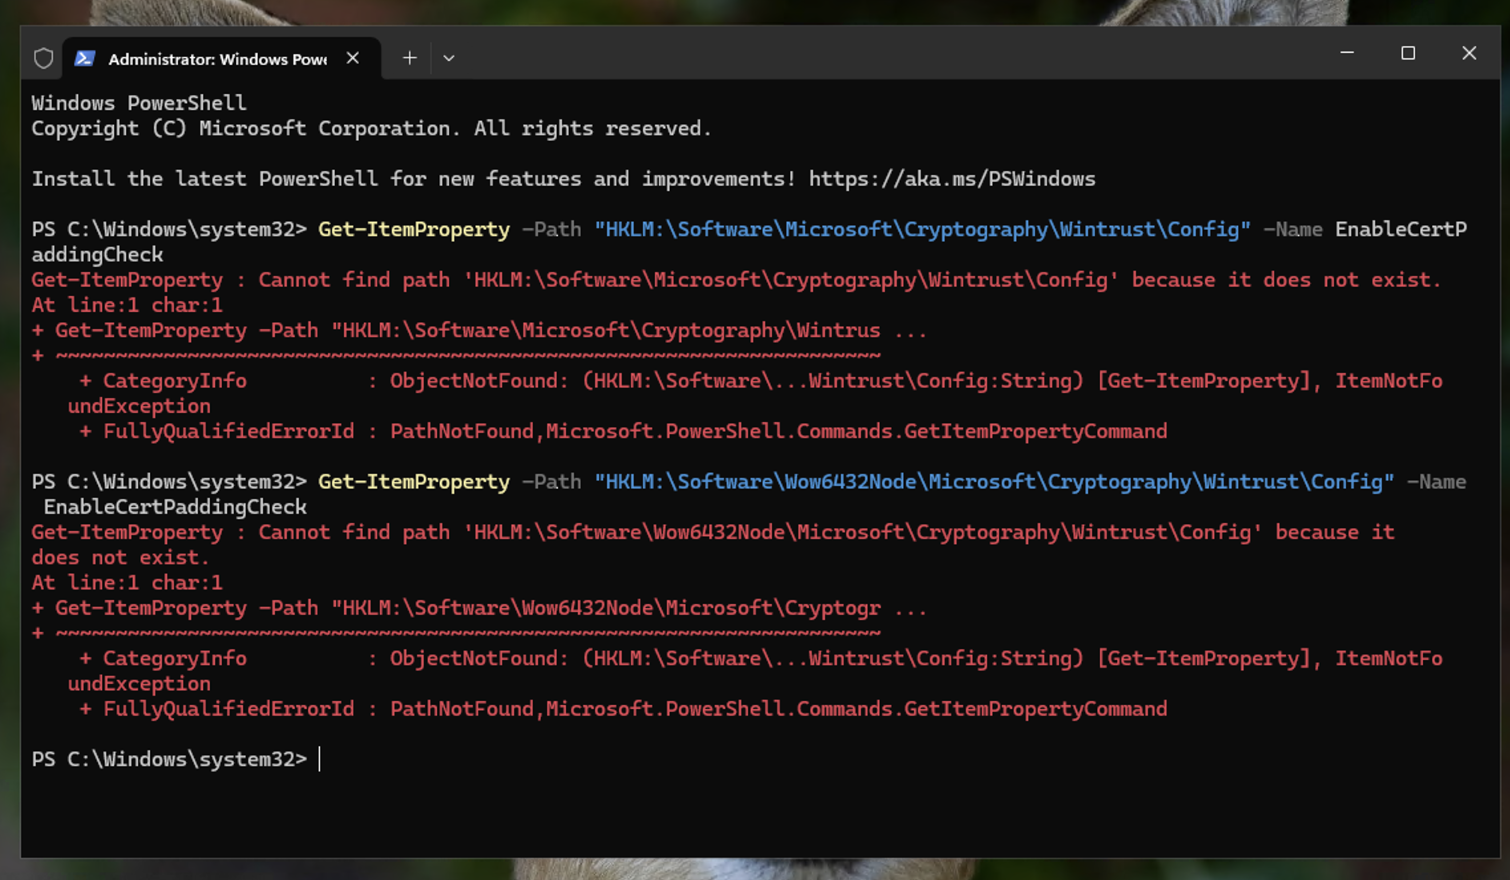
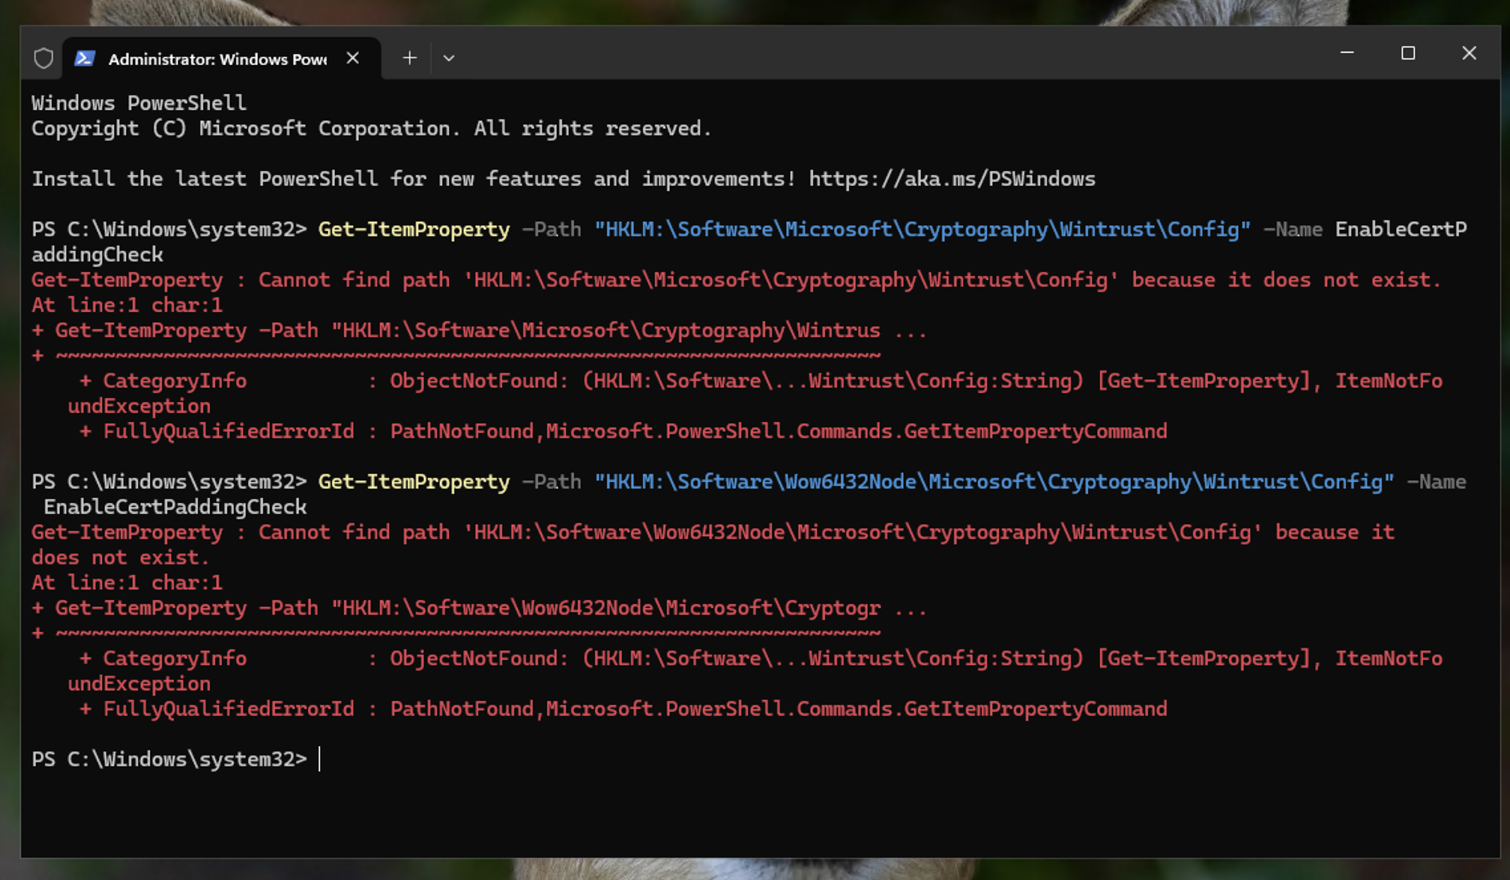
मैंने सिर्फ स्कैनर की बात पर भरोसा नहीं किया। मैंने यह जांचने के लिए PowerShell का उपयोग किया कि रजिस्ट्री कुंजी वास्तव में मौजूद है या नहीं
powershell Get-ItemProperty -Path "HKLM:\Software\Microsoft\Cryptography\Wintrust\Config" -Name EnableCertPaddingCheck
परिणाम: कमांड "Path does not exist" त्रुटि के साथ विफल रहा। इसने पुष्टि की कि सिस्टम इस विशिष्ट शोषण के लिए पूरी तरह से खुला था।
मैन्युअल रूप से रजिस्ट्री (RegEdit) को संपादित करने के बजाय, मैंने फिक्स लागू करने के लिए PowerShell स्क्रिप्ट का उपयोग किया। यह तेज़, दोहराने योग्य और सुरक्षित है, विशेषकर सैकड़ों मशीनों के लिए।
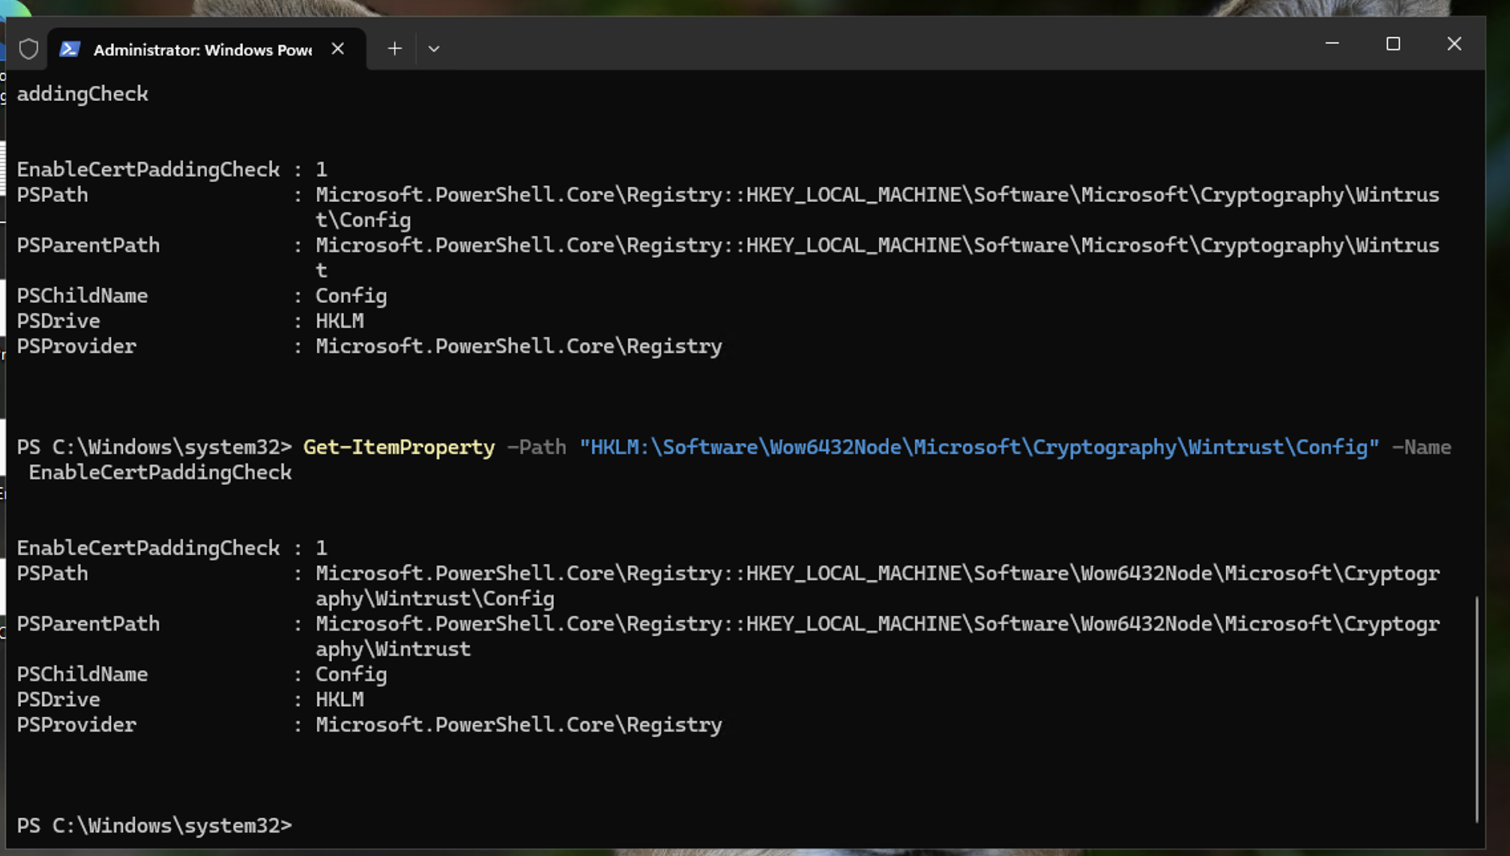
मैंने दोनों पर फिक्स लागू किया:
मानक रजिस्ट्री पथ
32-बिट (WoW6432Node) पथ
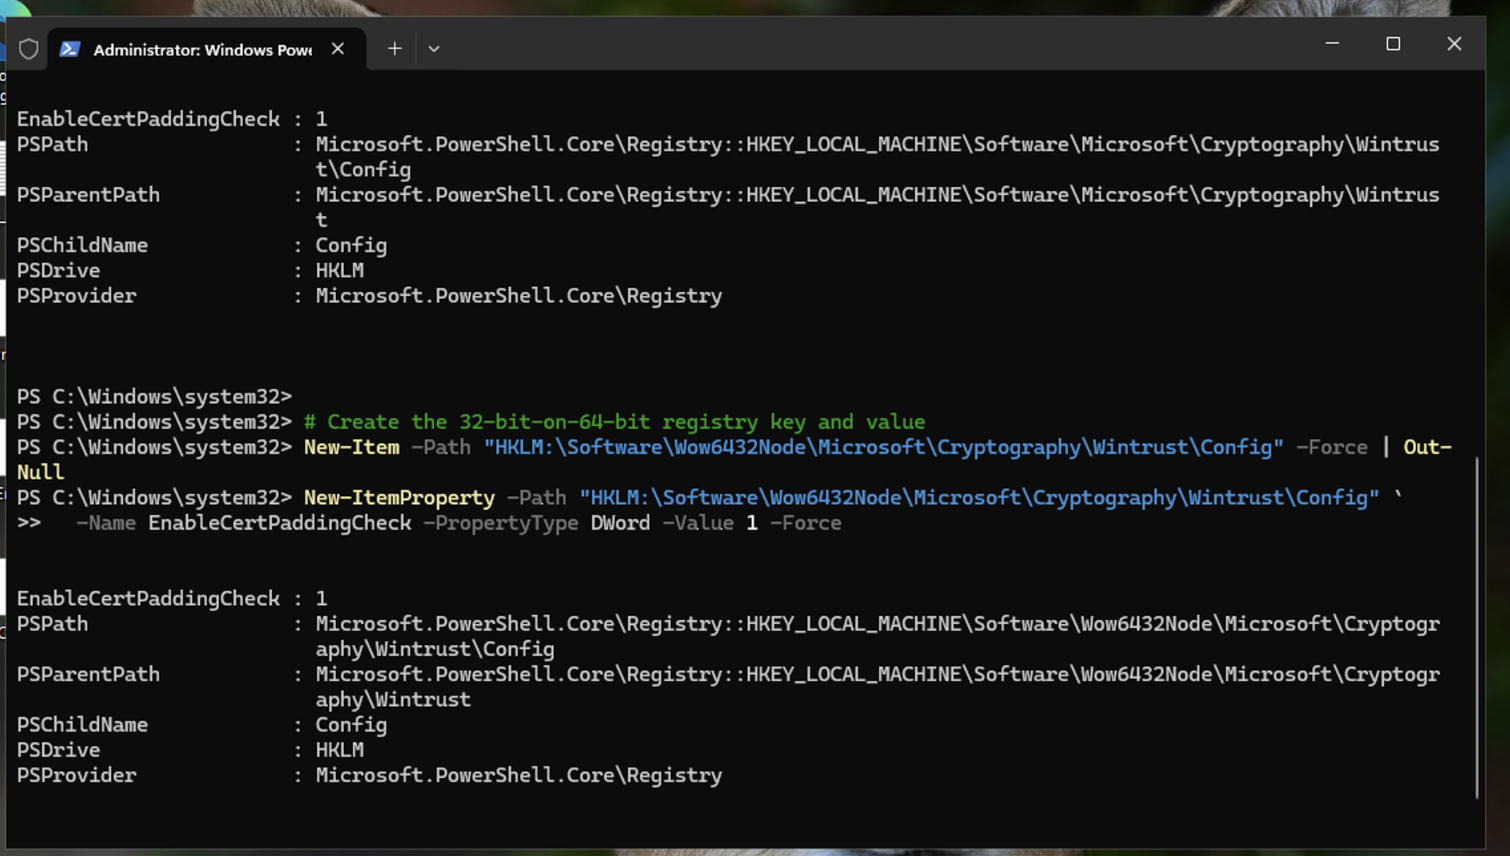
स्क्रिप्ट समाप्त होने के बाद, मैंने सत्यापन जांच फिर से चलाई। जैसा कि अंतिम लॉग में दिखाया गया है, EnableCertPaddingCheck मान अब 1 पर सेट है। सिस्टम अब प्रमाणपत्र पैडिंग को सख्ती से मान्य करता है, जिससे सुरक्षा छिद्र प्रभावी रूप से बंद हो जाता है।
पैचिंग से परे: मैंने सीखा कि कुछ भेद्यताएं केवल "Windows Update" चलाने से ठीक नहीं होतीं। कभी-कभी सिस्टम को वास्तव में सख्त करने के लिए आपको रजिस्ट्री में हाथ गंदे करने पड़ते हैं।
रजिस्ट्री सख्तीकरण: PowerShell के माध्यम से HKLM में महारत हासिल करना उन सुरक्षा पेशेवरों के लिए आवश्यक है जो बड़े पैमाने पर सिस्टम प्रबंधित करते हैं।
