Secure Boot शमन ऑर्केस्ट्रेटर स्क्रिप्ट
अवलोकन
यह PowerShell स्क्रिप्ट CVE-2023-24932 के लिए Secure Boot शमन चरणों को स्वचालित करती है, जैसा कि Microsoft Security Guidance में उल्लिखित है। यह पूरी प्रक्रिया को संभालती है, जिसमें रजिस्ट्री अपडेट, रीबूट और इवेंट लॉग सत्यापन शामिल हैं, ताकि आपका सिस्टम BlackLotus UEFI बूटकिट से सुरक्षित रहे।
विशेषताएँ
- पूरी तरह से स्वचालित ऑर्केस्ट्रेशन: स्क्रिप्ट आपको प्रत्येक चरण के माध्यम से मार्गदर्शन करती है, जिसमें कई रीबूट शामिल हैं, और प्रत्येक रीबूट के बाद स्वचालित रूप से फिर से शुरू होती है।
- इवेंट लॉग सत्यापन: सफल अपडेट की पुष्टि करने के लिए विशिष्ट इवेंट आईडी (जैसे, 1799, 1037) की जांच करता है।
- BitLocker जागरूकता: यदि BitLocker सक्रिय है तो चेतावनी देता है और सुनिश्चित करता है कि आपके पास रिकवरी कुंजी है।
- हार्डवेयर संगतता जांच: असमर्थित कॉन्फ़िगरेशन (जैसे, Windows Server 2012/R2 पर TPM 2.0) पर निष्पादन को अवरुद्ध करता है।
- मैन्युअल सत्यापन विकल्प: बूट मैनेजर हस्ताक्षर और Secure Boot डेटाबेस की मैन्युअल जांच की अनुमति देता है।
शामिल चरण
स्क्रिप्ट आधिकारिक Microsoft मार्गदर्शन का पालन करती है, निम्नलिखित चरणों को क्रम में निष्पादित करती है:
-
DB-अपडेट (0x40)
- "Windows UEFI CA 2023" प्रमाणपत्र को Secure Boot डेटाबेस (DB) में जोड़ता है।
- 2 रीबूट की आवश्यकता है।
-
बूट-मैनेजर अपडेट (0x100)
- बूट मैनेजर को "Windows UEFI CA 2023" प्रमाणपत्र से हस्ताक्षरित संस्करण में अपडेट करता है।
- 2 रीबूट की आवश्यकता है।
-
मैन्युअल सत्यापन (वैकल्पिक)
- मैन्युअल हस्ताक्षर सत्यापन के लिए बूट मैनेजर (
bootmgfw.efi) की प्रतिलिपि बनाता है।
- जांचता है कि क्या "Windows UEFI CA 2023" प्रमाणपत्र DB में मौजूद है।
-
DBX-अपडेट (0x80)
- "Windows Production PCA 2011" प्रमाणपत्र को Secure Boot निषिद्ध हस्ताक्षर डेटाबेस (DBX) में जोड़ता है।
- इस प्रमाणपत्र से हस्ताक्षरित पुराने बूट मैनेजरों को अवरुद्ध करता है।
- 2 रीबूट की आवश्यकता है।
-
SVN-अपडेट (0x200)
- रोलबैक हमलों को रोकने के लिए Secure Boot सुरक्षित संस्करण संख्या (SVN) को अपडेट करता है।
- 2 रीबूट की आवश्यकता है।
-
अंतिम रिपोर्ट
- Secure Boot कॉन्फ़िगरेशन और इवेंट लॉग प्रविष्टियों का सारांश प्रदर्शित करता है।
पूर्वापेक्षाएँ
- Windows संस्करण: Windows 10/11, Windows Server 2016/2019/2022, या बाद का।
- प्रशासक विशेषाधिकार: स्क्रिप्ट को एक प्रशासक के रूप में चलाया जाना चाहिए।
- Secure Boot सक्षम: सुनिश्चित करें कि आपके सिस्टम के UEFI फर्मवेयर में Secure Boot सक्षम है।
- BitLocker रिकवरी कुंजी: यदि BitLocker सक्रिय है, तो सुनिश्चित करें कि आपके पास रिकवरी कुंजी है।
उपयोग
-
स्क्रिप्ट डाउनलोड करें:
Invoke-WebRequest -Uri "https://raw.githubusercontent.com/helleflo1312/Orchestrated-Powerhell-for-CVE-2023-24932/refs/heads/main/CVE-2023-24932-automation.ps1" -OutFile "CVE-2023-24932-automation.ps1"
-
स्क्रिप्ट को एक प्रशासक के रूप में चलाएँ:
.\CVE-2023-24932-automation.ps1
-
ऑन-स्क्रीन संकेतों का पालन करें। स्क्रिप्ट आपको रीबूट सहित प्रत्येक चरण के माध्यम से मार्गदर्शन करेगी।
हार्डवेयर जाँच:
स्क्रिप्ट Microsoft Security Guidance के अनुसार हार्डवेयर विक्रेताओं और संगतता की जाँच करेगी।
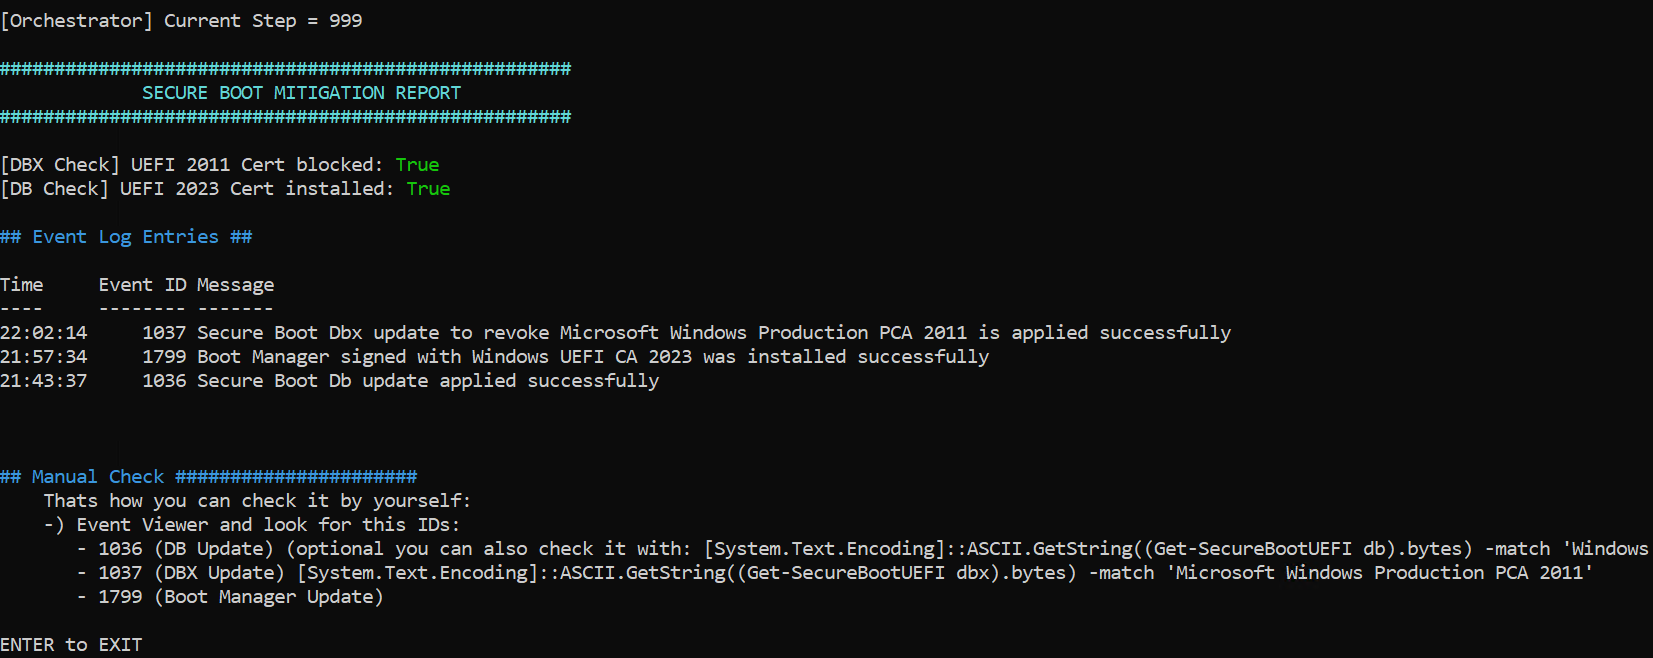
इवेंट लॉग सत्यापन
स्क्रिप्ट सफल अपडेट की पुष्टि करने के लिए निम्नलिखित इवेंट आईडी की जाँच करती है:
- 1036: DB अपडेट (0x40) सफल।
- 1799: बूट मैनेजर अपडेट (0x100) सफल।
- 1037: DBX अपडेट (0x80) सफल।
यदि कोई इवेंट नहीं मिलता है, तो स्क्रिप्ट एक चेतावनी प्रदर्शित करेगी लेकिन निष्पादन जारी रखेगी। आप इवेंट व्यूअर का उपयोग करके लॉग को मैन्युअल रूप से सत्यापित कर सकते हैं।
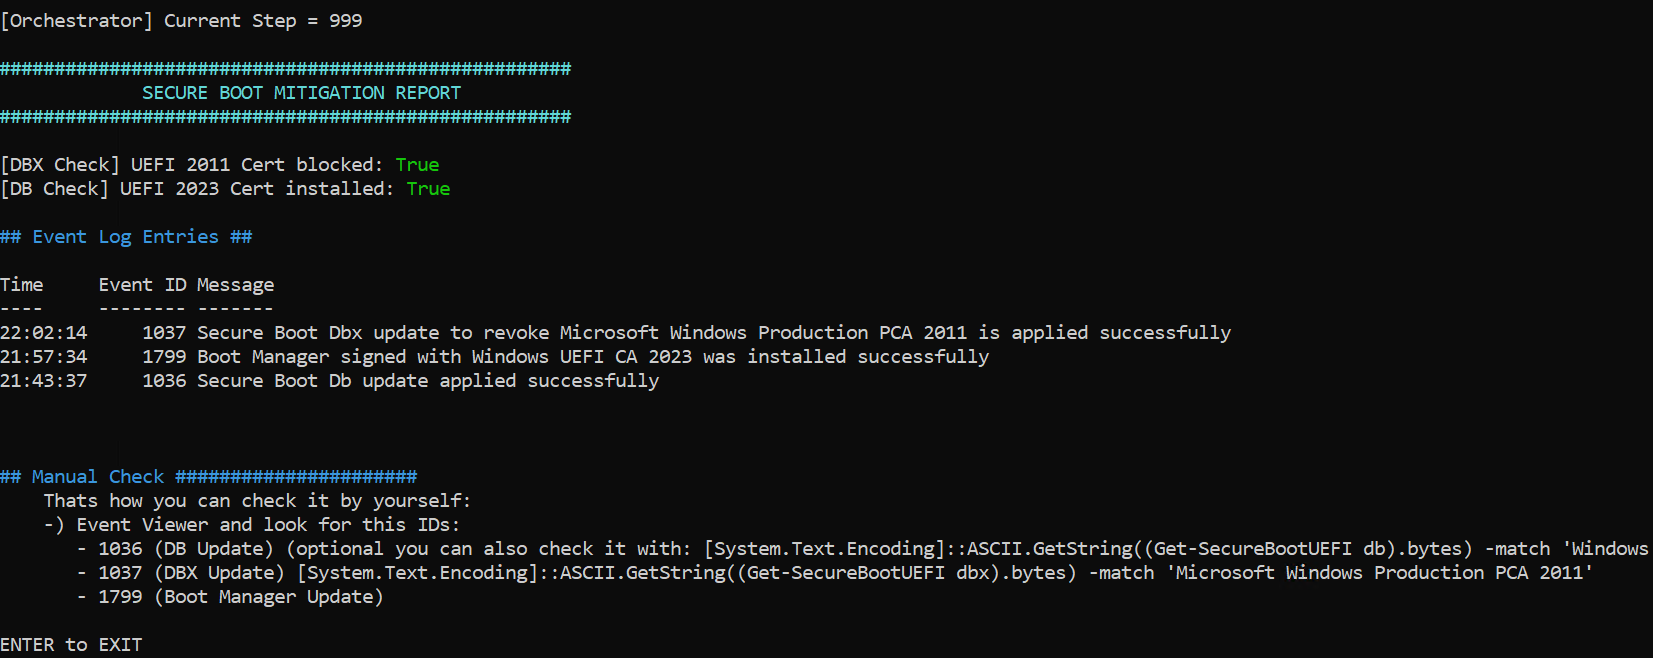
इस स्क्रिप्ट के सफल चलने के बाद उदाहरण:
नोट्स
- अपरिवर्तनीय परिवर्तन: एक बार DBX अपडेट (0x80) लागू होने के बाद, इसे Secure Boot को रीसेट किए बिना वापस नहीं किया जा सकता।
- रिकवरी मीडिया: DBX अपडेट लागू करने से पहले सुनिश्चित करें कि आपके पास अद्यतित रिकवरी मीडिया है। पुराना मीडिया अपडेट के बाद बूट नहीं हो सकता है।
- परीक्षण: व्यापक रूप से तैनात करने से पहले स्क्रिप्ट का गैर-उत्पादन वातावरण में परीक्षण करें।
समस्या निवारण
- इवेंट लॉग त्रुटियाँ: यदि स्क्रिप्ट अपेक्षित इवेंट आईडी खोजने में विफल रहती है, तो त्रुटियों के लिए मैन्युअल रूप से सिस्टम लॉग जांचें।
- BitLocker रिकवरी: यदि सिस्टम BitLocker रिकवरी मोड में प्रवेश करता है, तो ड्राइव को अनलॉक करने के लिए रिकवरी कुंजी का उपयोग करें।
- फर्मवेयर समस्याएँ: कुछ UEFI फर्मवेयर आवश्यक अपडेट का समर्थन नहीं कर सकते हैं। अपडेट के लिए अपने हार्डवेयर विक्रेता से संपर्क करें।
संदर्भ
लाइसेंस
यह स्क्रिप्ट MIT लाइसेंस के तहत प्रदान की जाती है। अपने जोखिम पर उपयोग करें।
योगदान
यदि आपको समस्याओं का सामना करना पड़ता है या सुधार के सुझाव हैं, तो कृपया GitHub पर एक issue खोलें या पुल अनुरोध सबमिट करें।
अस्वीकरण
यह स्क्रिप्ट जैसी है वैसी प्रदान की जाती है, बिना किसी प्रकार की वारंटी के। लाइव सिस्टम पर तैनात करने से पहले हमेशा गैर-उत्पादन वातावरण में परीक्षण करें।
 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en







