
 #1
सुरक्षा कमजोरियों और अनुपालन के लिए सिस्टम और एप्लिकेशन कॉन्फ़िगरेशन की समीक्षा के उपकरण।
Kitploit अनुशंसित
 noah4ever/sshconfig-lint
Rule-based linter for OpenSSH client config files जो डुप्लिकेट होस्ट, गुम पहचान फ़ाइलें, कमजोर एल्गोरिदम, वाइल्डकार्ड ऑर्डरिंग समस्याएं, और खतरनाक…
 ustayready/outpost
AWS परीक्षण और रिपोर्टिंग प्रबंधन उपकरण
 zappaboy/vuln-scanner
रिपोर्ट निर्माण के साथ भेद्यता आकलन स्कैनर
 nccgroup/sfpoldevchk
Salesforce नीति विचलन जाँचकर्ता
 jp1337/easywall
Linux पर nftables फ़ायरवॉल के लिए वेब इंटरफ़ेस, Go में लिखा गया। apply स्वयं को 120 सेकंड के बाद पूर्ववत कर लेता है जब तक आप इसकी पुष्टि नहीं करते —…
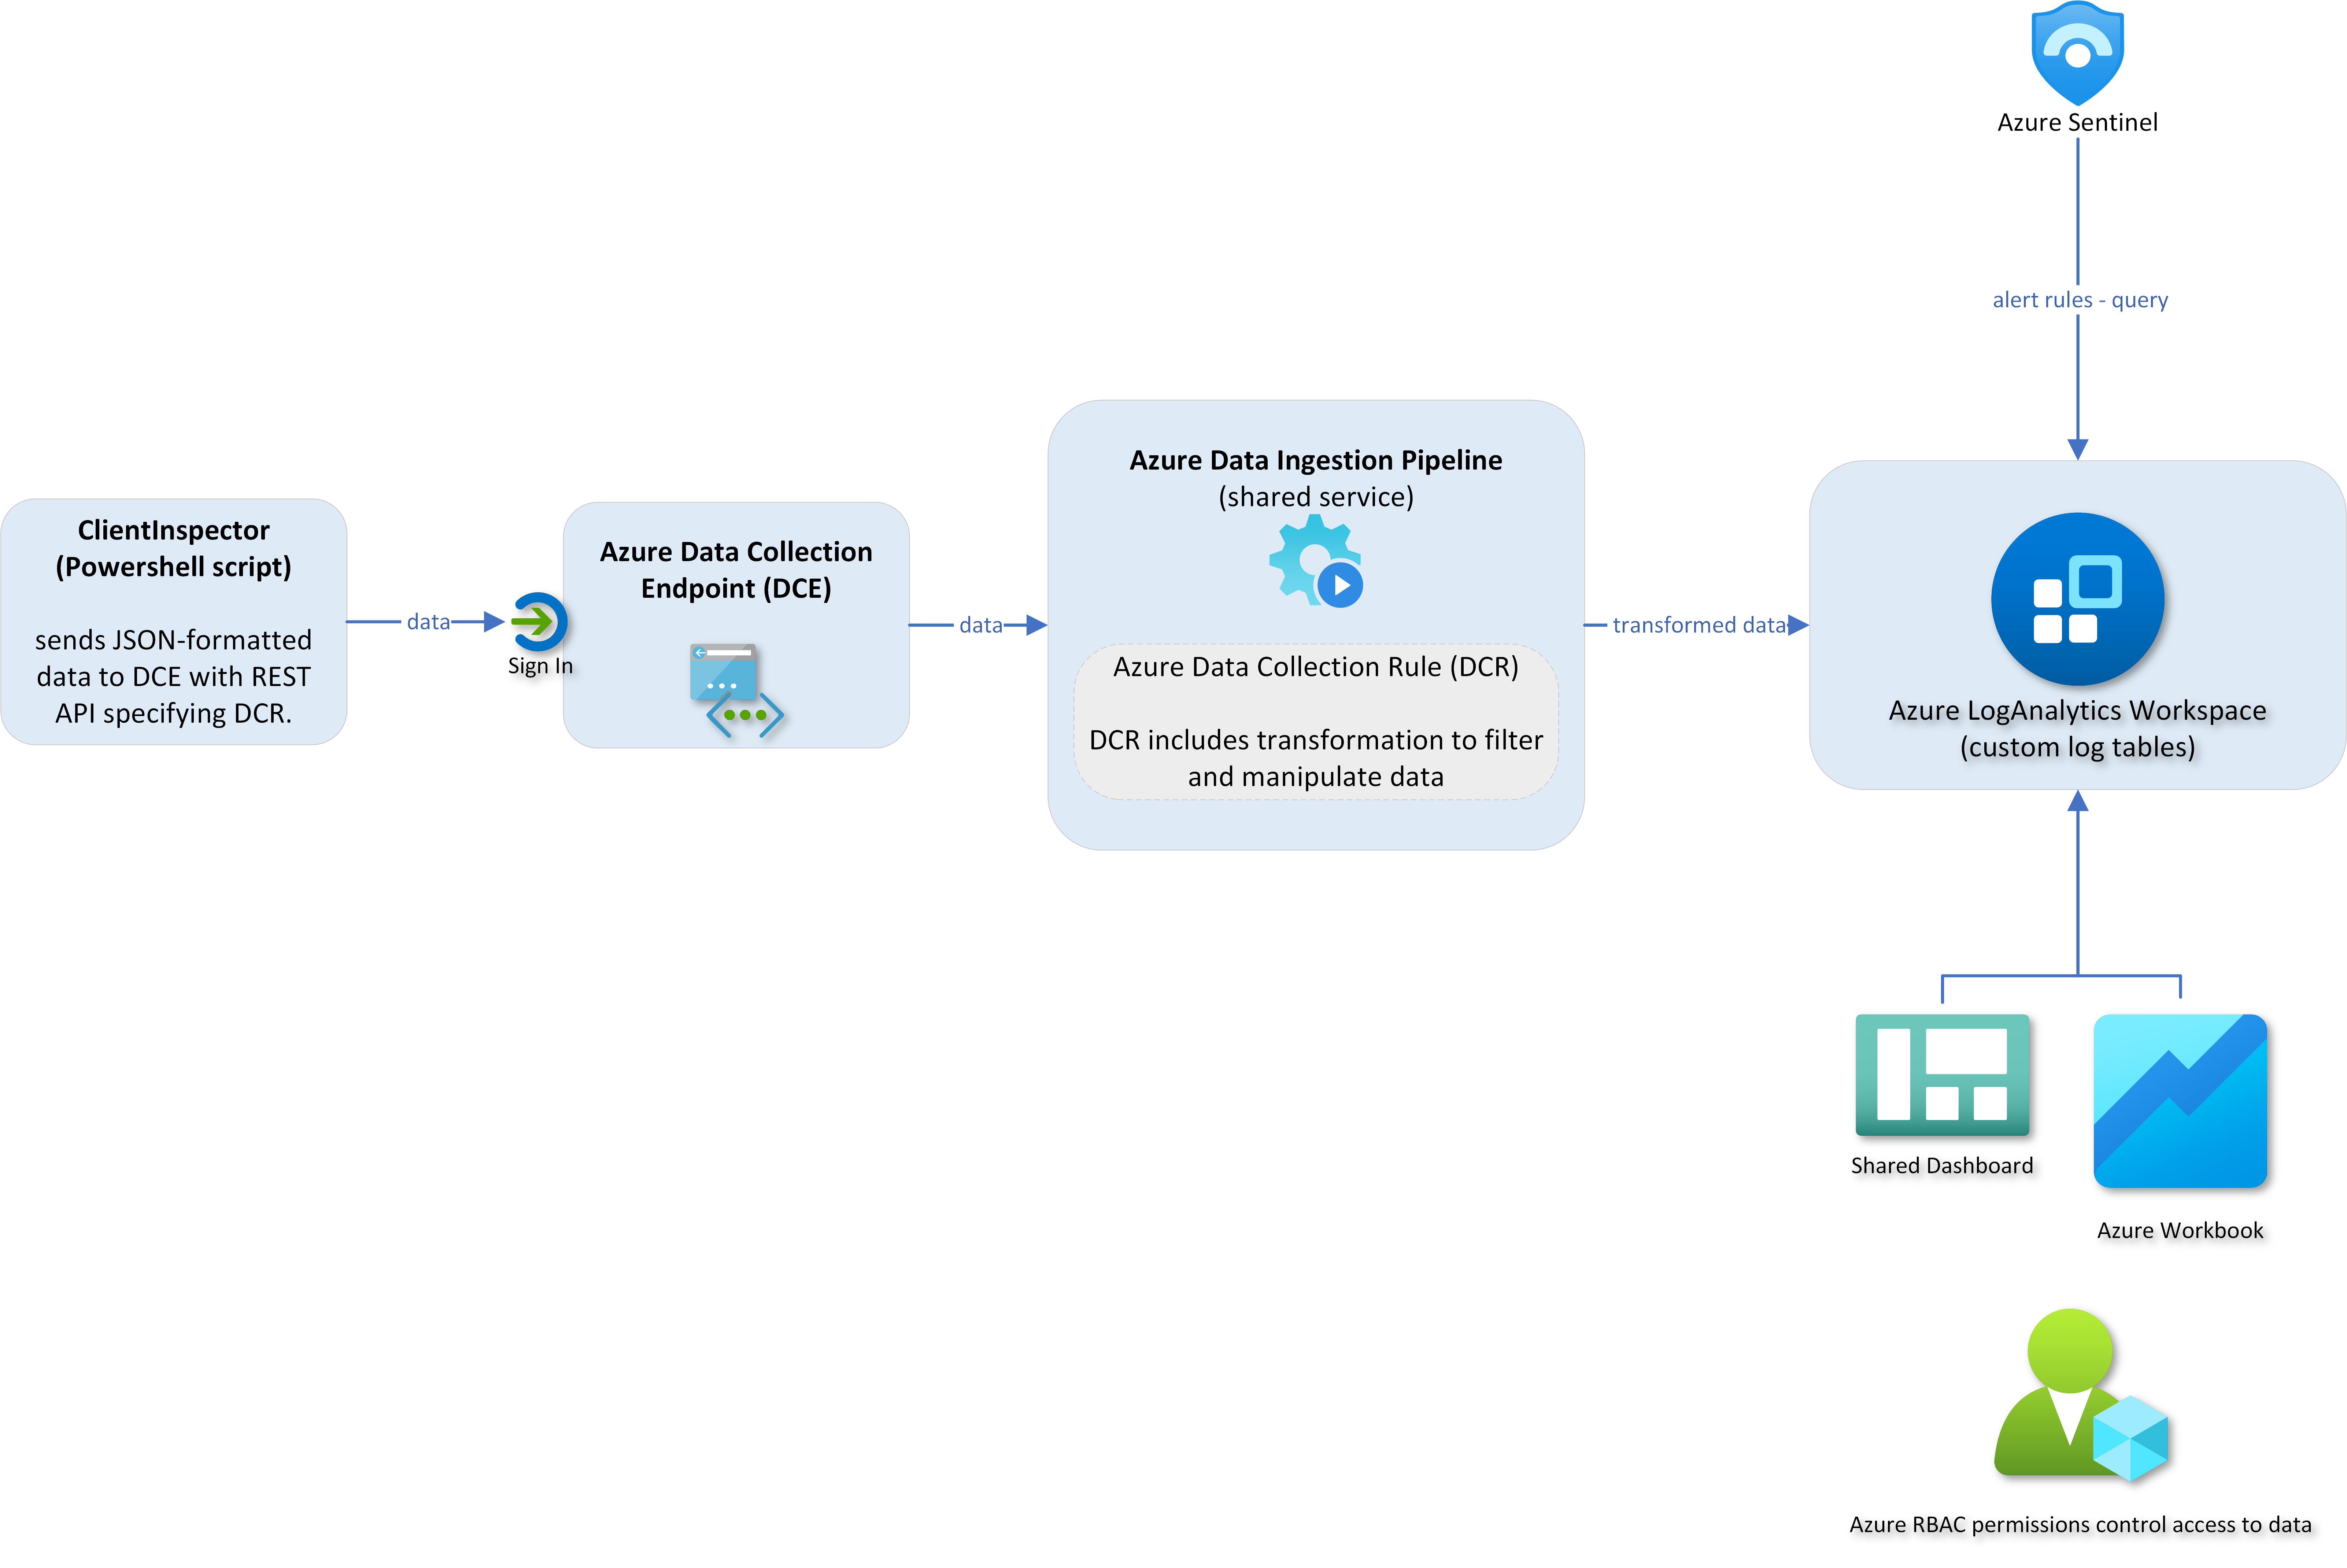 knudsenmorten/clientinspectorv2
Azure-आधारित क्लाइंट इन्वेंट्री और ड्रिफ्ट डिटेक्शन टूल जो विंडोज कॉन्फ़िगरेशन डेटा (एंटीवायरस, पैचिंग, बिटलॉकर) को LogAnalytics में एकत्र करता है,…
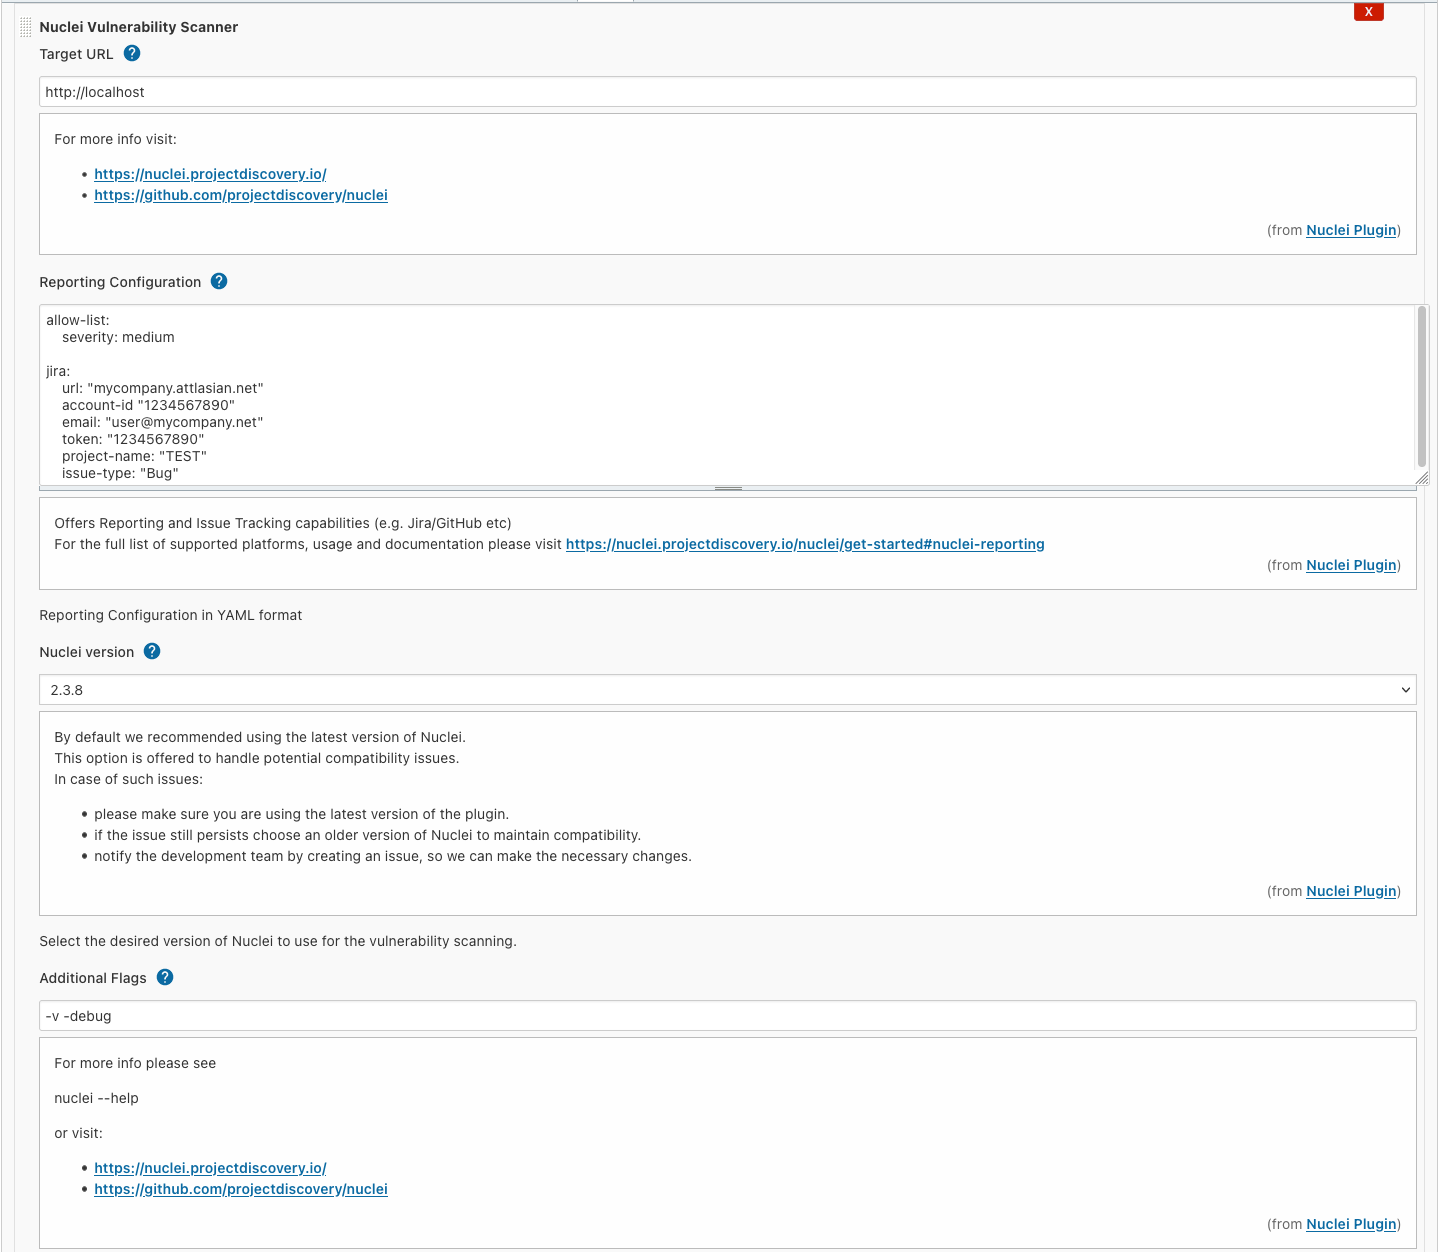 jenkinsci/nuclei-plugin
Nuclei एक तेज़ उपकरण है जो टेम्पलेट-आधारित विन्यास योग्य लक्षित भेद्यता स्कैनिंग के लिए है, जो विशाल विस्तारणीयता और उपयोग में आसानी प्रदान करता है।
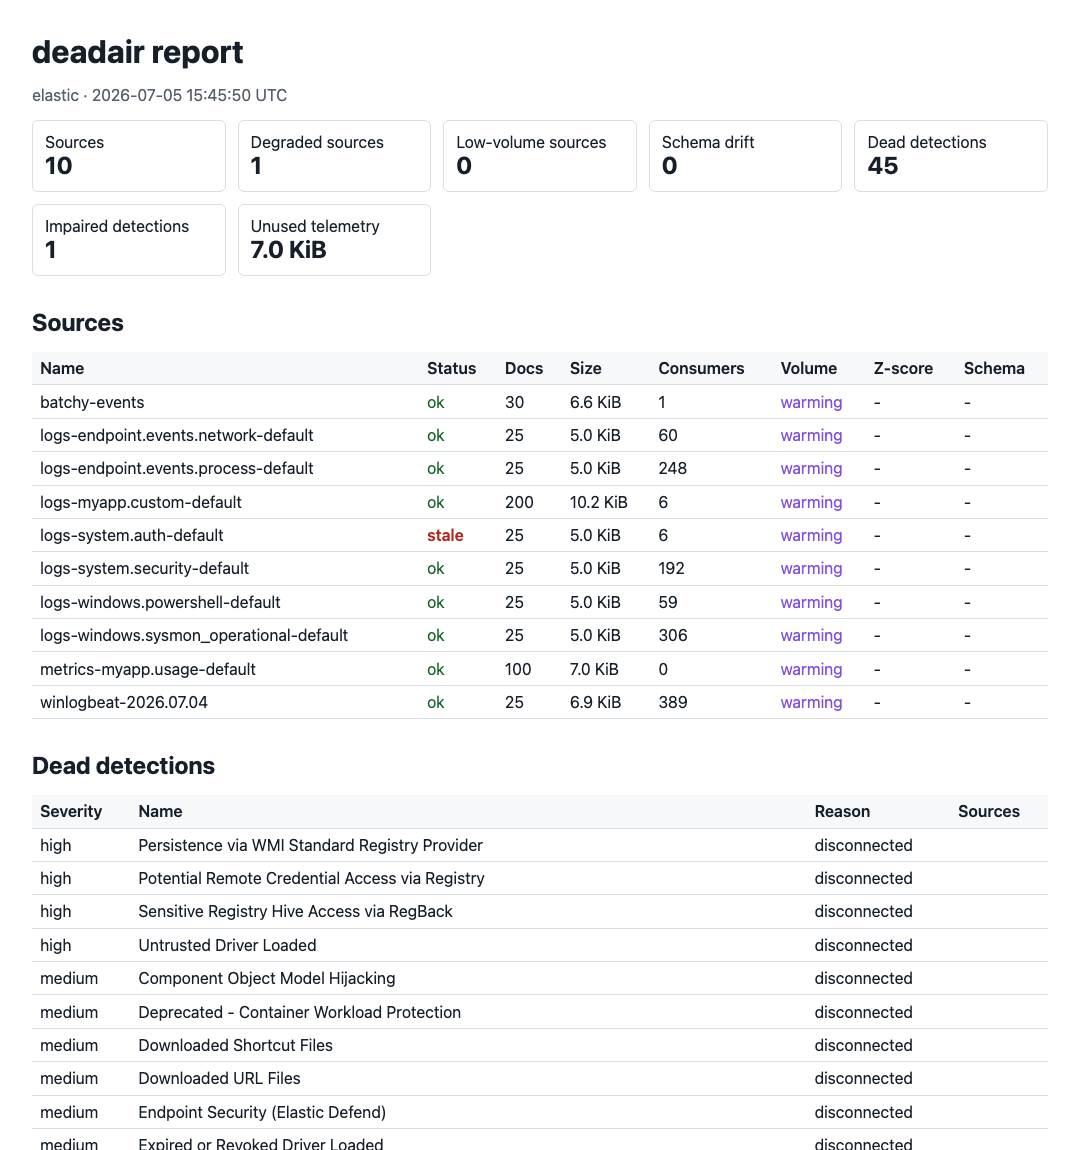 big-comfy/deadair
आपके SIEM में उन डिटेक्शन नियमों को खोजता है जो अंधे चल रहे हैं।
 jhs/audit_couchdb
Apache CouchDB सर्वर में सुरक्षा समस्याओं का पता लगाएं
 alt3kx/wafparan01d3
क्विक WAF "पैरानॉयड" डॉक्टर मूल्यांकन | WAFPARAN01D3 टूल
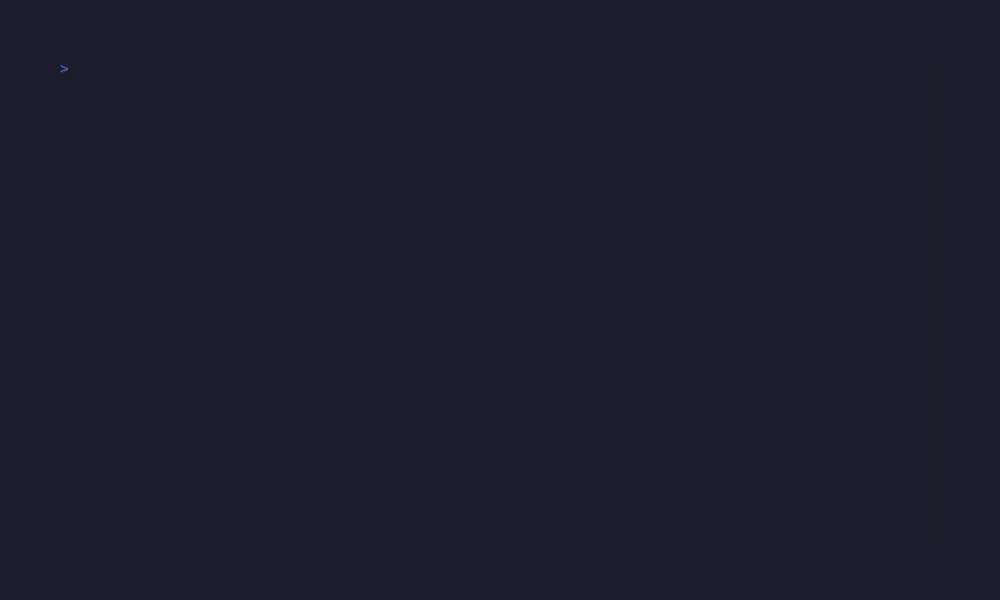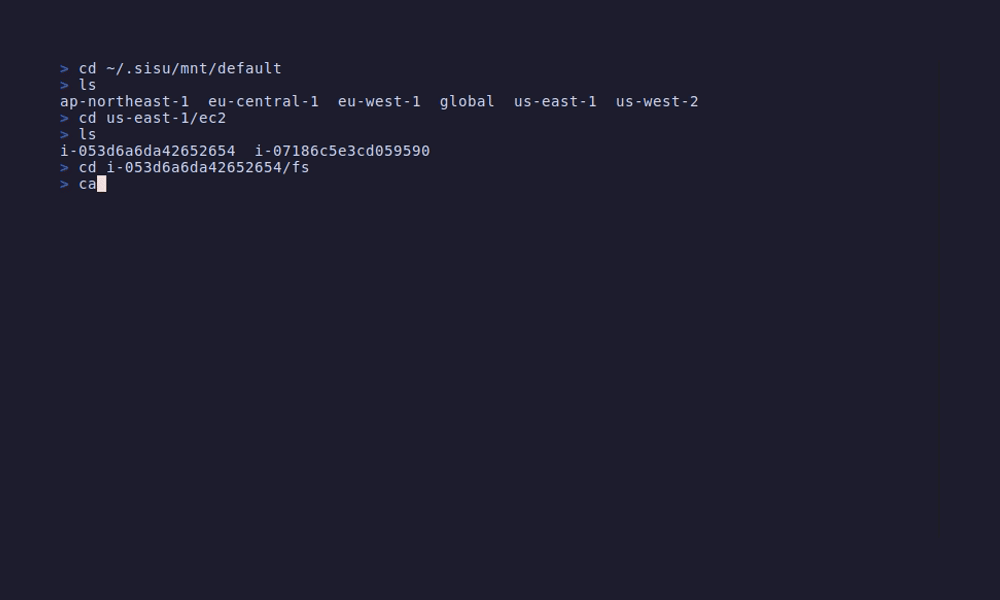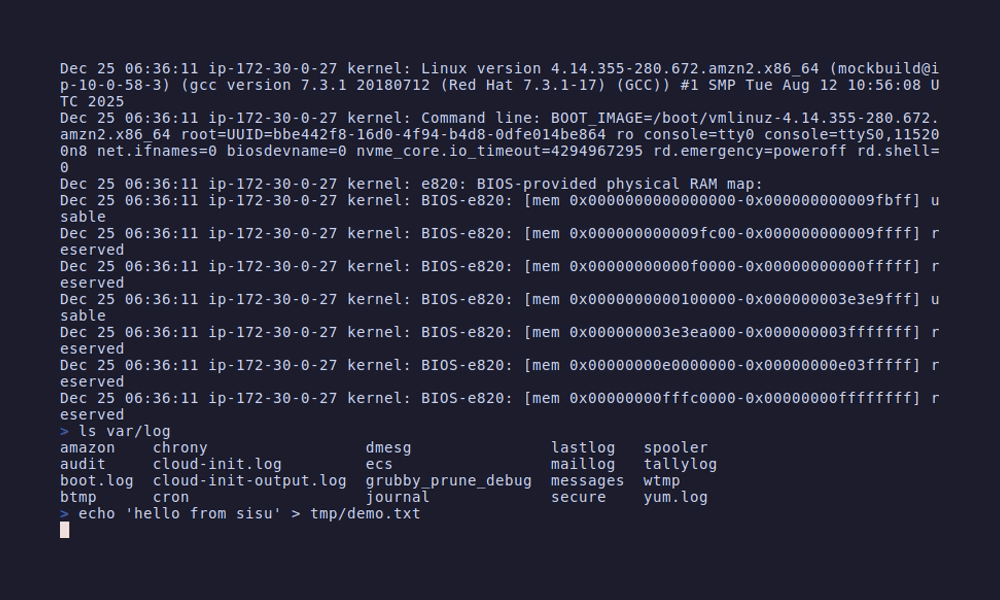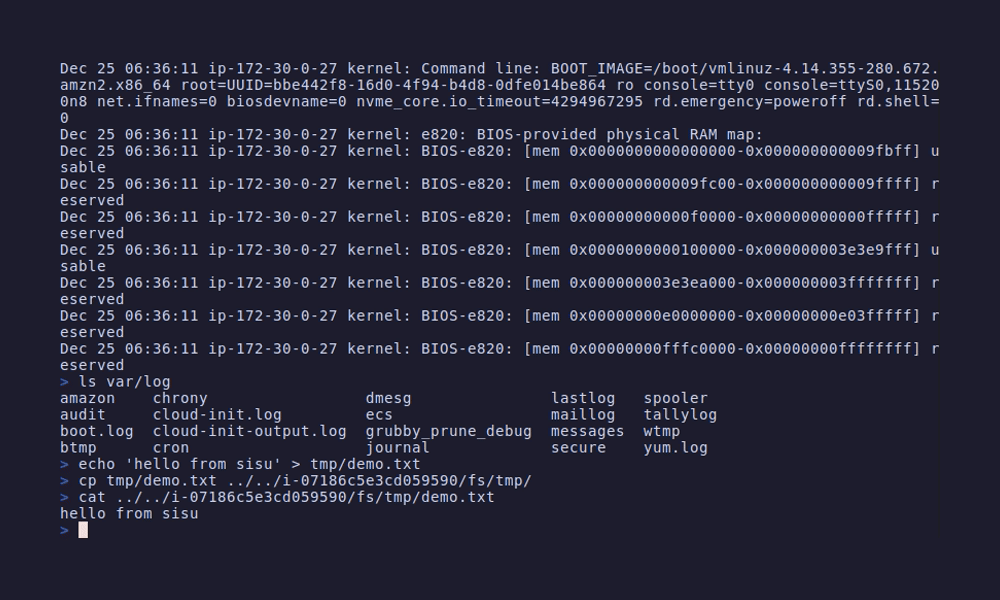 semonte/sisu
AWS संसाधनों को स्थानीय फ़ाइलसिस्टम के रूप में माउंट करता है, जिससे बुनियादी ढांचे की खोज, सुरक्षा ऑडिटिंग और कॉन्फ़िगरेशन विश्लेषण के लिए grep, diff…
 alrikrr/cisco-smart-exploit
सिस्को SmartInstall एक्सप्लॉइट [CVE-2018-0171]
 jdauphant/patch-openssl-cve-2014-0160
Ansible के साथ openssl #heartbleed पैच करें
 synacktiv/bissap
SAP अनुमतियों का त्वरित ऑडिट करने के लिए एक नया ओपन-सोर्स टूल।
 iot-onboarding/mud-visualizer
mud-visualizer MUD फ़ाइलों को विज़ुअलाइज़ करने का एक उपकरण है।
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 ozergoker/cve-2021-40444
Microsoft MSHTML रिमोट कोड निष्पादन भेद्यता CVE-2021-40444
 synacktiv/kcmapper
KcMapper Keycloak के लिए एक सुरक्षा ऑडिटिंग टूल है। यह आपके Keycloak कॉन्फ़िगरेशन (realms, clients, users, roles, आदि) को Neo4j ग्राफ डेटाबेस में…








