 alt3kx/wafparan01d3
क्विक WAF "पैरानॉयड" डॉक्टर मूल्यांकन | WAFPARAN01D3 टूल

वेब एप्लिकेशन फ़ायरवॉल पैरानॉइड स्तर परीक्षण उपकरण।
— से alt3kx.github.io


संक्षेप में, पैरानॉइड स्तर (PL) आपको यह परिभाषित करने की अनुमति देता है कि कोर रूल सेट कितना आक्रामक है।
संदर्भ: https://coreruleset.org/20211028/working-with-paranoia-levels/
wafparan01d3.py पायथन3 स्क्रिप्ट GET पैरामीटर के आधार पर HTTP अनुरोधों के विभिन्न भागों में रखे एन्कोडेड पेलोड का उपयोग करके दुर्भावनापूर्ण अनुरोध लेती है, मूल्यांकन के परिणाम आपकी मशीन पर बनाई गई रिपोर्ट डीबग फ़ाइल wafparan01d3.log में दर्ज किए जाते हैं।mysql_gosecure.txt कहलाता था, जो gosecure के शोध "A Scientific Notation Bug in MySQL left AWS WAF Clients Vulnerable to SQL Injection" पर आधारित है, जो यहाँ उपलब्ध है https://www.gosecure.net/blog/2021/10/19/a-scientific-notation-bug-in-mysql-left-aws-waf-clients-vulnerable-to-sql-injection/ जिसमें हम अपने WAF का modsecurity का उपयोग करके उनके विभिन्न पैरानॉइड स्तरों में मूल्यांकन करते हैं, या तो डिफ़ॉल्ट कॉन्फ़िगरेशन में या विभिन्न नियमों / IDs को चरणबद्ध और त्वरित तरीके से अक्षम करके।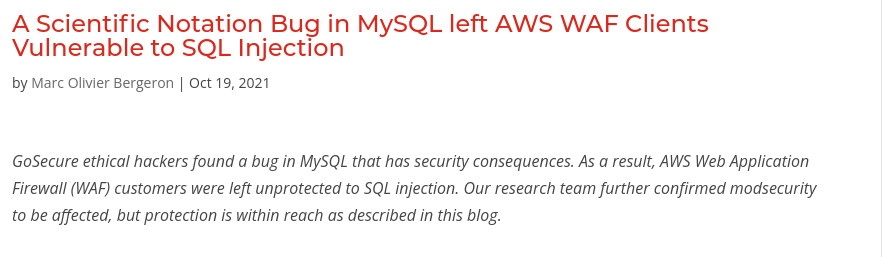
पेंटेस्टर्स: WAF लिनक्स बॉक्स तक सीमित पहुंच के साथ ग्रेबॉक्स दायरा, DEV/STG/TEST वातावरणों में विभिन्न पेलोड भेजते हुए WAF Apache कॉन्फ़िग फ़ाइलों को शुरू/पुनः लोड और संपादित करने के विशेषाधिकार वाले "शेल" का उपयोग करना।सुरक्षा अधिकारी: आपके संगठन में प्रत्येक समाधान के लिए WAF पैरानॉइड का स्तर लागू करने का सर्वोत्तम निर्णय लें। ब्लूटीमर्स: नियम प्रवर्तन, सर्वोत्तम अलर्टिंग, आपके संगठन में कम गलत-सकारात्मक परिणाम। इंटीग्रेटर्स: नियमों को त्वरित रूप से अनुकूलित करके या वर्चुअल पैच बनाकर गहन समस्या निवारण करें और WAF पैरानॉइड का उपयुक्त स्तर परिभाषित करें। संदर्भ: https://www.inmotionhosting.com/support/server/apache/install-modsecurity-apache-module/
$ sudo apt update -y && sudo apt dist-upgrade -y
$ sudo apt-get install build-essential -y
$ sudo apt-get install apache2 -y
$ sudo apt install libapache2-mod-security2 -y
$ sudo apt-get install curl vim gridsite-clients net-tools -y
$ sudo systemctl restart apache2
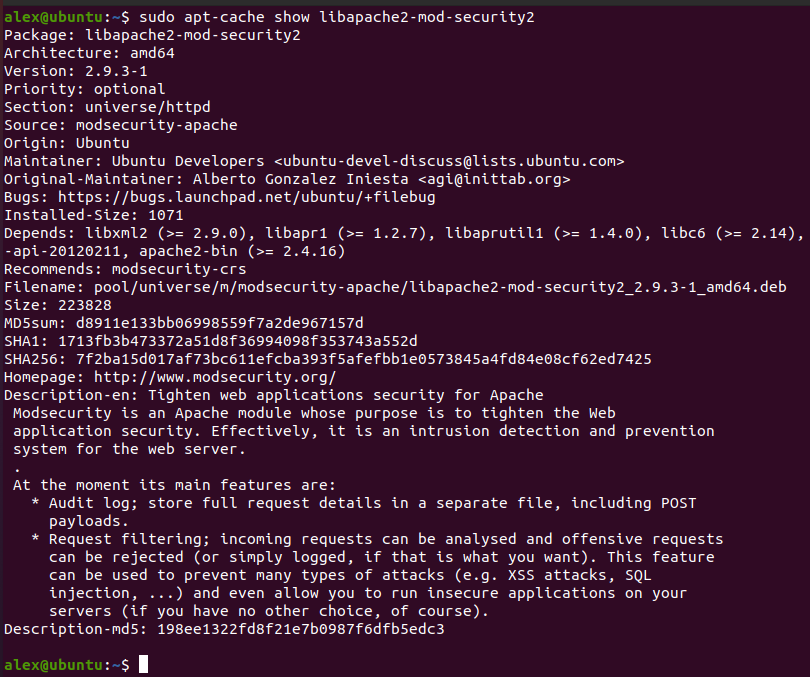
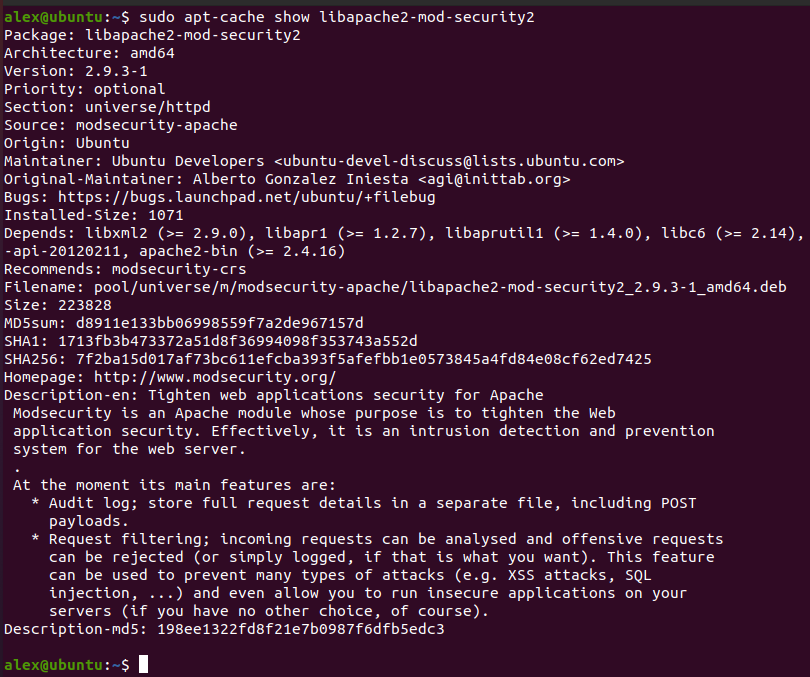
$ sudo apt-cache show libapache2-mod-security2
$ sudo cp /etc/modsecurity/modsecurity.conf-recommended /etc/modsecurity/modsecurity.conf
अगला, ModSecurity डिटेक्शन मोड बदलें। पहले, cd /etc/modsecurity फ़ोल्डर में जाएं
2. ModSecurity कॉन्फ़िगरेशन फ़ाइल को vi, vim, emacs, या nano से संपादित करें।
$ sudo vim /etc/modsecurity/modsecurity.conf
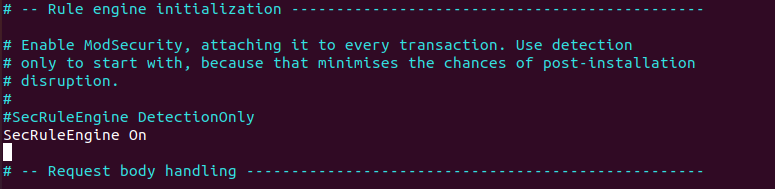
SecRuleEngine DetectionOnly दिखाई देगा। DetectionOnly को On में बदलें। मूल मान: SecRuleEngine DetectionOnly
नया मान: SecRuleEngine On
$ sudo systemctl restart apache2
$ cd ~
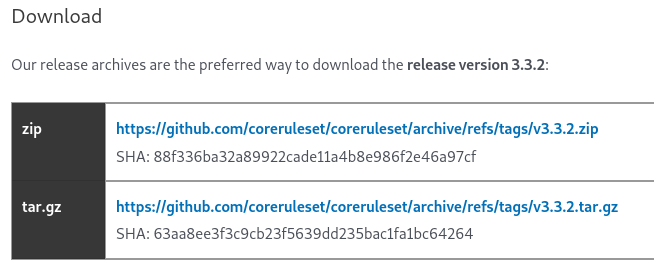
$ wget https://github.com/coreruleset/coreruleset/archive/refs/tags/v3.3.2.zip
$ sha1sum v3.3.2.zip && echo ProvidedChecksum
88f336ba32a89922cade11a4b8e986f2e46a97cf  v3.3.2.zip
ProvidedChecksum
$ unzip v3.3.2.zip
$ sudo mv coreruleset-3.3.2/crs-setup.conf.example /etc/modsecurity/crs/crs-setup.conf
$ sudo mv coreruleset-3.3.2/rules/ /etc/modsecurity/crs/
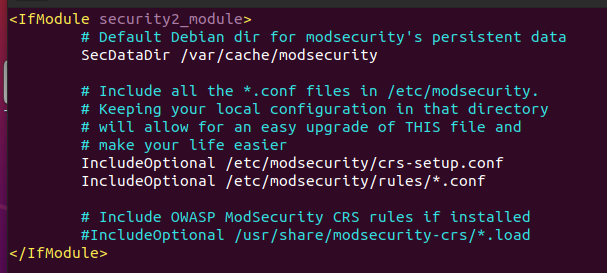
$ sudo vim /etc/apache2/mods-enabled/security2.conf
<IfModule security2_module>
        # Default Debian dir for modsecurity's persistent data
        SecDataDir /var/cache/modsecurity

        # Include all the *.conf files in /etc/modsecurity.
        # Keeping your local configuration in that directory
        # will allow for an easy upgrade of THIS file and
        # make your life easier
        IncludeOptional /etc/modsecurity/crs-setup.conf
        IncludeOptional /etc/modsecurity/rules/*.conf

        # Include OWASP ModSecurity CRS rules if installed
        #IncludeOptional /usr/share/modsecurity-crs/*.load
</IfModule>
$ sudo vim /etc/apache2/apache2.conf
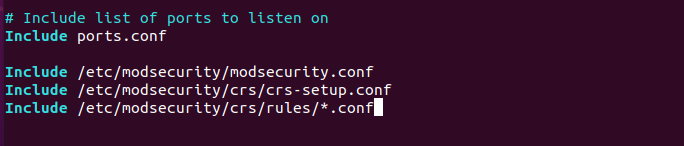
निम्न कोड कॉपी और पेस्ट करें और इसे सहेजें।
# Include list of ports to listen on
Include ports.conf

Include /etc/modsecurity/modsecurity.conf
Include /etc/modsecurity/crs/crs-setup.conf
Include /etc/modsecurity/crs/rules/*.conf