
 ivankovic/stop-bots
सर्वर तक बुरे बॉट्स की पहुँच को रोकने की प्रक्रिया को स्वचालित करें


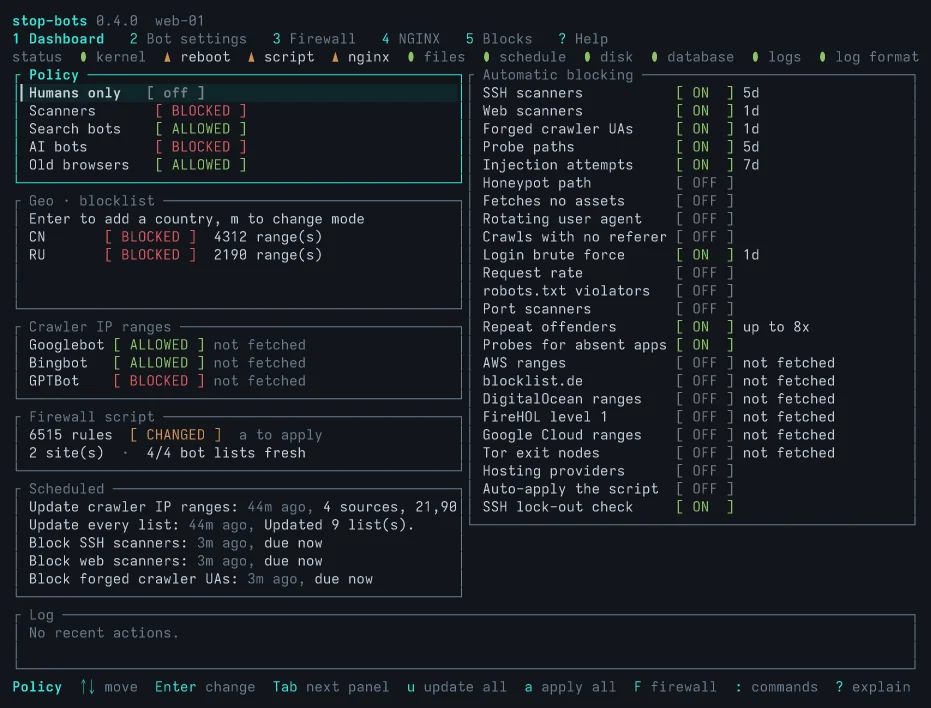
एक TUI और एक CLI जो आपको अपने सर्वर को कॉन्फ़िगर करने में मदद करते हैं ताकि आप बुरे बॉट्स को रोक सकें, बिना किसी CDN के पीछे छिपे। यह आपके मौजूदा वेब सर्वर (nginx, Apache, Traefik या NPMplus) और आपके फ़ायरवॉल (nftables या iptables) के लिए एक शानदार UI है। उन लोगों के लिए जो Cloudflare के पीछे छिपना नहीं चाहते और एक कंपनी को सभी राज्यों की चाबियाँ नहीं देना चाहते।
यह आपको दो तरीकों से सुरक्षित रखता है:
यह आपको कोशिश करता है कि आप कुछ आत्म-विनाशकारी न करें। लागू करने से पहले आप हमेशा देखेंगे कि क्या बदलाव
होंगे, और अतिरिक्त सुरक्षा के लिए आप --dry-run फ़्लैग का उपयोग कर सकते हैं। लेकिन मुझे संदेह है
कि अंततः आप सुविधा के लिए auto-apply सक्षम करना चाहेंगे। इस कारण से, ऐप आपको
लॉक आउट न करने की भी कोशिश करता है। सफल SSH लॉगिन वाले IP पते कभी ब्लॉक नहीं किए जाते, वेबसर्वर कॉन्फ़िगरेशन
लागू करने से पहले हमेशा परीक्षण किए जाते हैं और यह HTTP प्रॉक्सी के पीछे चल रहे ऐप्स को पहचानने और
ऐप्स के अनुसार गतिशील डिटेक्शन नियमों को अनुकूलित करने की कोशिश करता है।
बड़ा लाल बटन: sudo stop-bots uninstall all
इस readme का बाकी हिस्सा AI द्वारा लिखा गया था। बेझिझक अपने AI से इसका सारांश पूछें, मुझे कोई आपत्ति नहीं होगी।
इंस्टॉल करने से कुछ भी शुरू नहीं होता, और जब तक आप लागू नहीं करते तब तक कुछ भी लिखा नहीं जाता। पहली बार लागू करने पर, उन सेटिंग्स के साथ जिनसे एक नया डेटाबेस शुरू होता है:
और यह है कि कहाँ क्या लिखा जाता है:
| क्या | कहाँ |
|---|---|
| ब्लॉकिंग नियम | प्रत्येक साइट के server ब्लॉक के अंदर, # BEGIN stop-bots और # END stop-bots के बीच |
नियम के लिए आवश्यक फ़ाइलें, जब किसी सेटिंग को एक की आवश्यकता होती है (robots.txt, दर सीमित करना) | /etc/stop-bots/nginx/ और NGINX का conf.d (Apache के लिए, /etc/stop-bots/apache/ और conf-enabled) |
| Traefik पर, वे दोनों | अपनी एक फ़ाइल, stop-bots.yml, उस निर्देशिका में जिसे Traefik का फ़ाइल प्रदाता पढ़ता है; आपकी कोई फ़ाइल संपादित नहीं की जाती |
| NPMplus पर, वे दोनों | custom_nginx/server_http.conf में एक ब्लॉक, जिसे हर NPMplus होस्ट शामिल करता है, custom_nginx/http_top.conf में एक पंक्ति, और custom_nginx/stop-bots/ में इसकी अपनी फ़ाइलें; NPMplus द्वारा लिखी जाने वाली होस्ट फ़ाइलें कभी संपादित नहीं की जाती |
| फ़ायरवॉल स्क्रिप्ट | /etc/stop-bots/firewall.next.nft (या iptables के लिए .next.sh), लागू होने के बाद firewall.nft में कॉपी की जाती है; यह केवल अपनी inet stop_bots तालिका को छूती है |
| सेटिंग्स, ब्लॉक और प्रत्येक के होने का कारण | /var/lib/stop-bots/db.sqlite3 |
यहाँ एक नए डेटाबेस और एक-साइट NGINX पर sudo stop-bots batch --dry-run --diff है,
संक्षिप्त (वास्तविक user-agent पैटर्न कुछ सौ नामों लंबा है):
Dry run: nothing is downloaded, scanned, written, applied or recorded. Against the database as it is, `batch` would:
NGINX: 1 file(s) would change:
  /etc/nginx/sites-enabled/example.com
Firewall (nftables): 0 rule(s), 0 kernel entries; no applied script at /etc/stop-bots/firewall.nft yet, so all of it is new
lockout check passed: the SSH log was read, and no connected client would be blocked
would write 0 rule(s) to /etc/stop-bots/firewall.next.nft; not applied — review it, then apply it (“Apply everything” or `stop-bots render-firewall --apply`)
--- /etc/nginx/sites-enabled/example.com
+++ /etc/nginx/sites-enabled/example.com
@@ -1,4 +1,10 @@
 server {
+    # BEGIN stop-bots (DO NOT EDIT)
+    if ($http_user_agent ~* "AgentReadinessScanner|AIScan|ArgusScanner|…|xAI-Grok|zmap-proxy-probe") {
+        return 403;
+    }
+    # END stop-bots
+
     listen 443 ssl;
     server_name example.com;
     root /var/www/example.com;
--- /etc/stop-bots/firewall.nft (does not exist)
+++ /etc/stop-bots/firewall.next.nft
@@ -0,0 +1,29 @@
+#!/usr/sbin/nft -f
+# Generated by stop-bots 0.2.0. Not executed automatically — review, then run
+# with: nft -f <this file>
…
+add table inet stop_bots
+delete table inet stop_bots
+add table inet stop_bots
+add chain inet stop_bots bot_block { type filter hook input priority -1; policy accept; }
…
Debian या Ubuntu पर, APT रिपॉज़िटरी से:
curl -fsSL https://ivankovic.github.io/stop-bots/key.gpg \
  | sudo tee /usr/share/keyrings/stop-bots.gpg > /dev/null
echo "deb [signed-by=/usr/share/keyrings/stop-bots.gpg] \
https://ivankovic.github.io/stop-bots stable main" \
  | sudo tee /etc/apt/sources.list.d/stop-bots.list
sudo apt update && sudo apt install stop-bots
या Rust 1.88 या उससे नए संस्करण के साथ cargo install stop-bots, या GitHub releases से x86_64 या aarch64 Linux के लिए एक स्टैटिक बाइनरी, प्रत्येक में एक चेकसम और एक बिल्ड प्रोवेनेंस अटेस्टेशन के साथ (डाउनलोड सत्यापित करना)। इंस्टॉल करने से कुछ भी शुरू नहीं होता।
इसका परीक्षण systemd के साथ Debian और Ubuntu, तथा NGINX, Apache, Traefik या NPMplus पर किया गया है। फ़ायरवॉल के लिए इसे nft, या iptables-restore और ip6tables-restore की आवश्यकता होती है। Caddy समर्थित नहीं है।
NGINX डिफ़ॉल्ट है। Apache होस्ट पर, इसे एक बार बताएं, और mod_rewrite सक्षम करें, जिसमें ब्लॉक लिखे गए हैं:
sudo stop-bots set-web-server apache
sudo a2enmod rewrite
Apache का समर्थन NGINX की तुलना में नया है और इसे Debian और Ubuntu लेआउट (/etc/apache2) पर परीक्षण किया गया है। कुछ सुविधाएँ केवल NGINX में उपलब्ध हैं, जिनमें रेट लिमिटिंग भी शामिल है।
Traefik 3 होस्ट पर, इसे उस निर्देशिका की ओर इंगित करें जिसे Traefik का फ़ाइल प्रोवाइडर पढ़ता है, और Traefik के एक्सेस लॉग को उपयोगकर्ता एजेंट रखने के लिए कहें, जिसे यह डिफ़ॉल्ट रूप से हटा देता है और अधिकांश डिटेक्टरों को इसकी आवश्यकता होती है:
sudo stop-bots set-web-server traefik --root /etc/traefik/dynamic
sudo stop-bots set-log-paths --access-log /var/log/traefik/access.log
# In Traefik's static config
accessLog:
  filePath: /var/log/traefik/access.log
  fields:
    headers:
      names:
        User-Agent: keep
        Referer: keep







