
 #1
सुरक्षा कमजोरियों और अनुपालन के लिए सिस्टम और एप्लिकेशन कॉन्फ़िगरेशन की समीक्षा के उपकरण।
Kitploit अनुशंसित
 appvia/krane
कुबेरनेट्स RBAC स्थैतिक विश्लेषण और विज़ुअलाइज़ेशन उपकरण
 kubesphere/kubeeye
क्लाउड-नेटिव कुबेरनेट्स क्लस्टर निरीक्षण उपकरण जो कस्टम OPA, PromQL, और सिस्टम नियमों का उपयोग करके एप्लिकेशन गलत कॉन्फ़िगरेशन, अस्वस्थ घटकों और नोड…
 graphenex/graphenex
स्वचालित सिस्टम हार्डनिंग फ्रेमवर्क
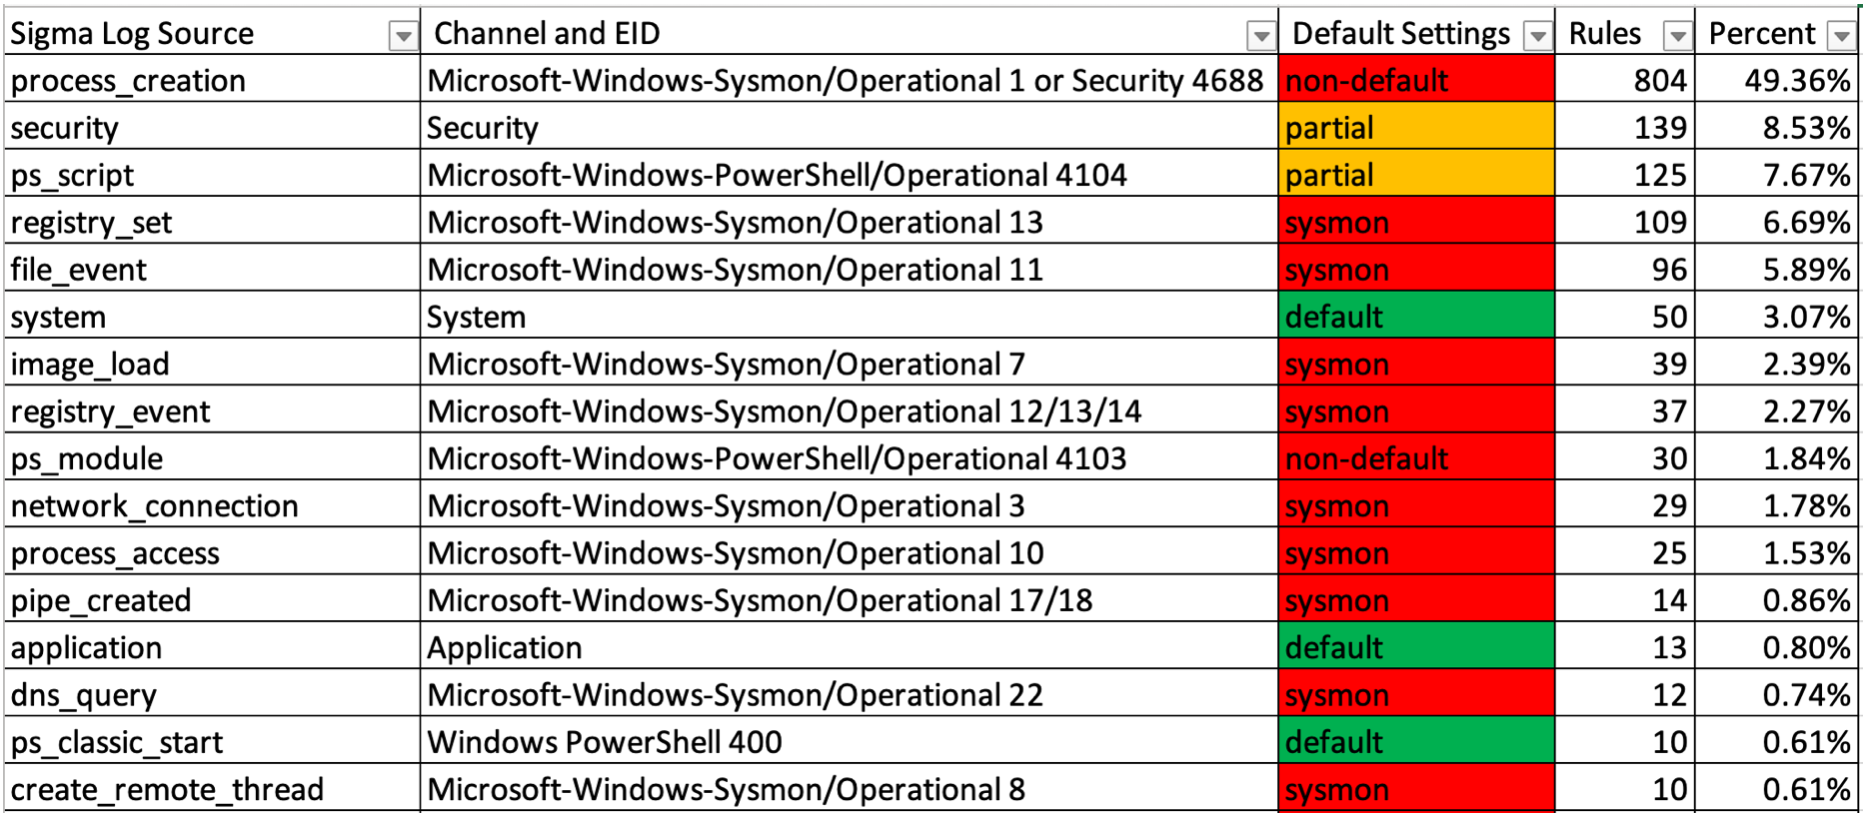 yamato-security/enablewindowslogsettings
विंडोज इवेंट लॉग्स को ठीक से सक्षम करने के लिए दस्तावेज़ और स्क्रिप्ट्स।
 squidsec/bloodbash
SharpHound/AzureHound JSON के लिए ऑफ़लाइन AD/Entra हमले-पथ विश्लेषक। BloodHound या Neo4j के बिना प्राथमिकता-आधारित विशेषाधिकार वृद्धि, क्रेडेंशियल और…
 sektioneins/pcc
स्वचालित PHP कॉन्फ़िगरेशन ऑडिटर जो सुरक्षा गलत कॉन्फ़िगरेशन के लिए php.ini को स्कैन करता है, CLI और वेब मोड का समर्थन करता है, और परिणामों को…
 skyscanner/cfripper
CloudFormation टेम्पलेट्स का विश्लेषण करने और उन्हें सुरक्षा अनुपालन के लिए जांचने हेतु लाइब्रेरी और CLI टूल।
 microsoft/secureboot_objects
माइक्रोसॉफ्ट का फर्मवेयर और रनटाइम के लिए सुरक्षित बूट ऑब्जेक्ट्स (KeK, Db, Dbx) का संकलित भंडार, जो पारदर्शी रद्दीकरण अपडेट और प्लेटफॉर्म-स्तरीय बूट…
 microsoft/routeros-scanner
RouterOS (Mikrotik) के फोरेंसिक आर्टिफैक्ट्स और कमजोरियों को स्कैन करने के लिए टूल।
 phillips321/adaudit
डोमेन ऑडिटिंग ऑटोमेशन के लिए पावरशेल स्क्रिप्ट
 liske/needrestart
सिस्टम उपयोगिता जो पैकेज अपग्रेड के बाद पुरानी लाइब्रेरी का उपयोग करने वाले डेमॉन (daemons) की पहचान करती है और सुरक्षा बनाए रखने के लिए उन्हें…
 danwin/hosting
स्वचालित Tor-आधारित साझा वेब होस्टिंग सर्वर जिसमें PHP मल्टी-वर्जन सपोर्ट, ईमेल रूटिंग, ऑटो-स्केलिंग Tor इंस्टेंस, और अंतर्निहित सुरक्षा सुदृढ़ीकरण…
 azuread/azureadassessment
Azure AD टेनेंट स्थिति और कॉन्फ़िगरेशन का मूल्यांकन करने के लिए उपकरण
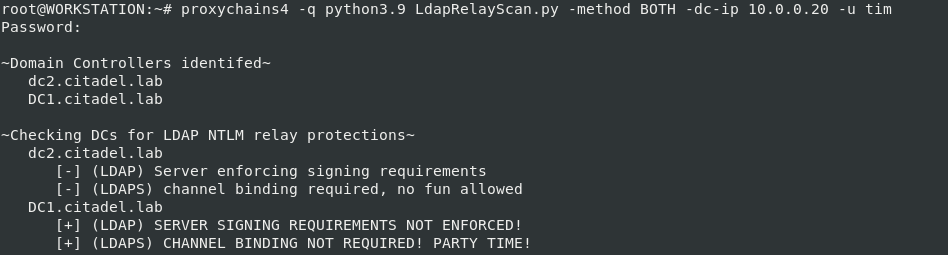 zyn3rgy/ldaprelayscan
NTLM प्रमाणीकरण के रिले से संबंधित LDAP सुरक्षा उपायों की जाँच करें
 legit-labs/legitify
सभी GitHub और GitLab संपत्तियों में गलत कॉन्फ़िगरेशन और सुरक्षा जोखिमों का पता लगाएँ और उन्हें ठीक करें।
 duggytuxy/syswarden
होस्ट-स्थानीय Linux सुरक्षा ऑर्केस्ट्रेटर जो HIDS/HIPS टेलीमेट्री, सीमित थ्रेट-इंटेलिजेंस फीड, आउट-ऑफ-बैंड WAAP लॉग विश्लेषण, और प्रमाणित उच्च…
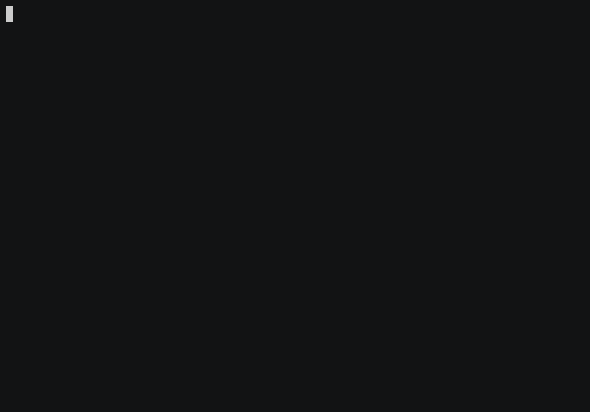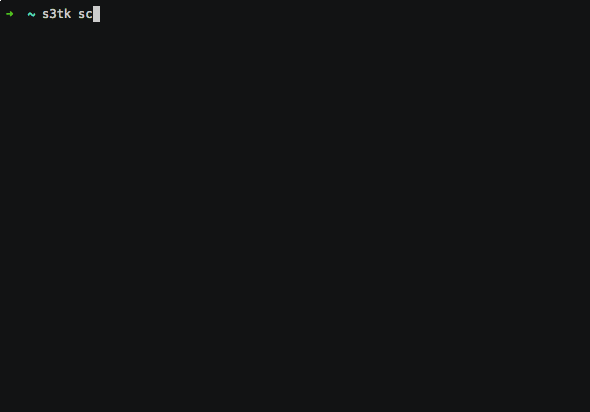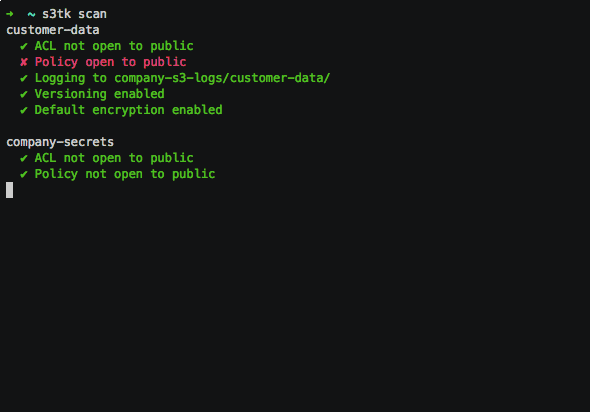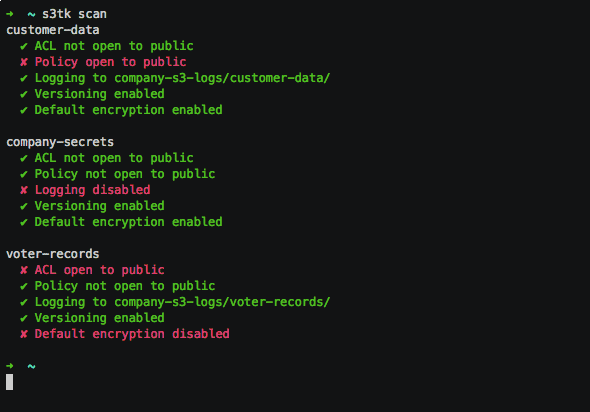 ankane/s3tk
Amazon S3 के लिए एक सुरक्षा टूलकिट
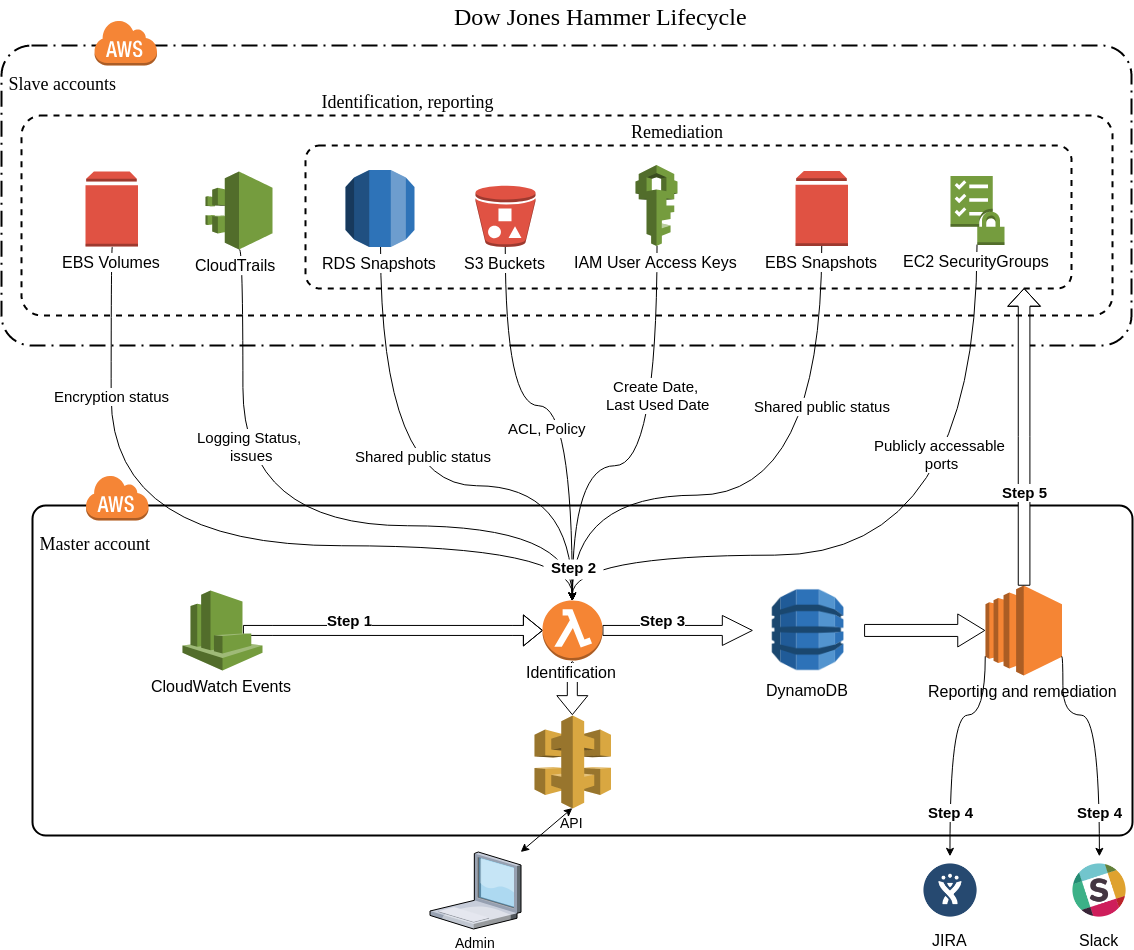 dowjones/hammer
Dow Jones Hammer : क्लाउड की शक्ति से क्लाउड की रक्षा करें (AWS)








