#1
 rtvkiz/minimal
Minimal CVE Hardened container image collection
 holo-routing/holo
Rust-based routing protocol suite implementing BGP, OSPF, IS-IS, RIP, and VRRP with YANG-modeled configuration, gNMI/gRPC automation, and built-in…
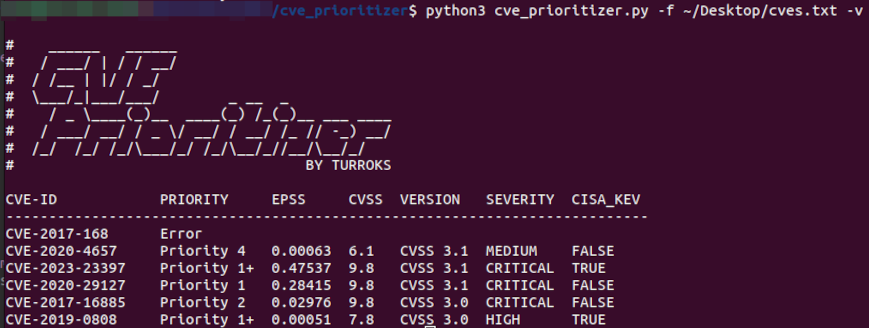 turroks/cve_prioritizer
भेद्यता पैचिंग को सुव्यवस्थित करें CVSS, EPSS, और CISA की ज्ञात शोषित भेद्यताओं के साथ। वास्तविक समय खतरे की जानकारी के आधार पर कार्यों को प्राथमिकता…
 mondoohq/cnspec
एक ओपन सोर्स, क्लाउड-नेटिव सुरक्षा जो बिल्ड से रनटाइम तक हर चीज़ की सुरक्षा करती है
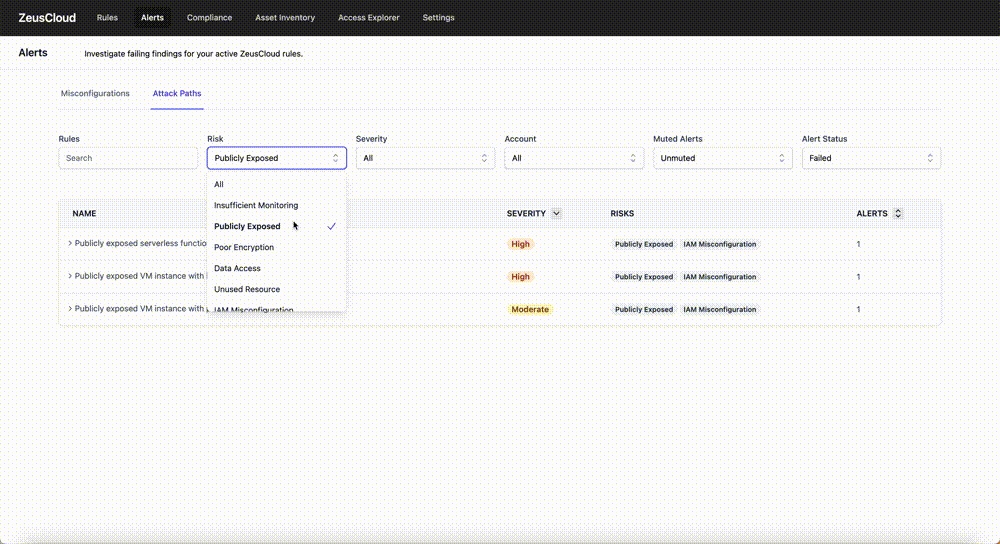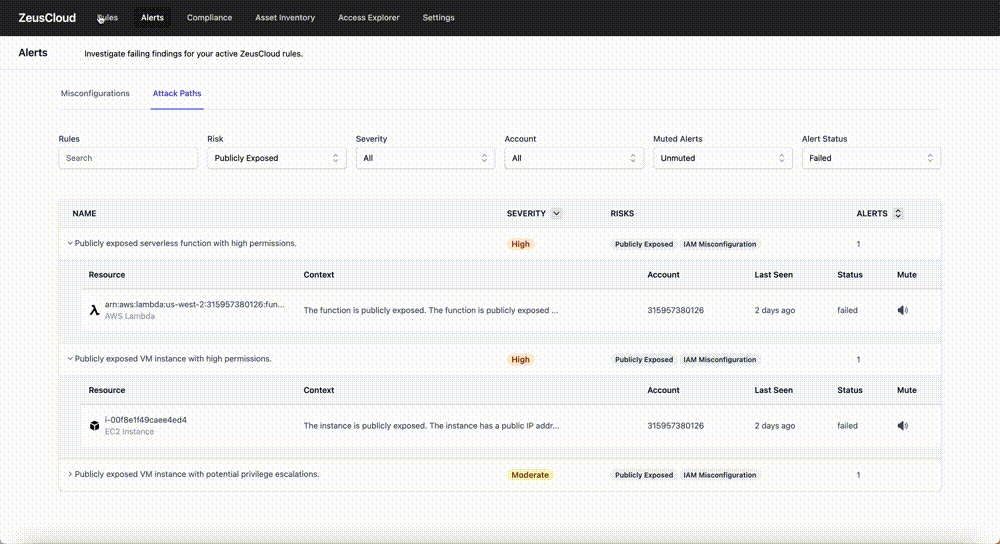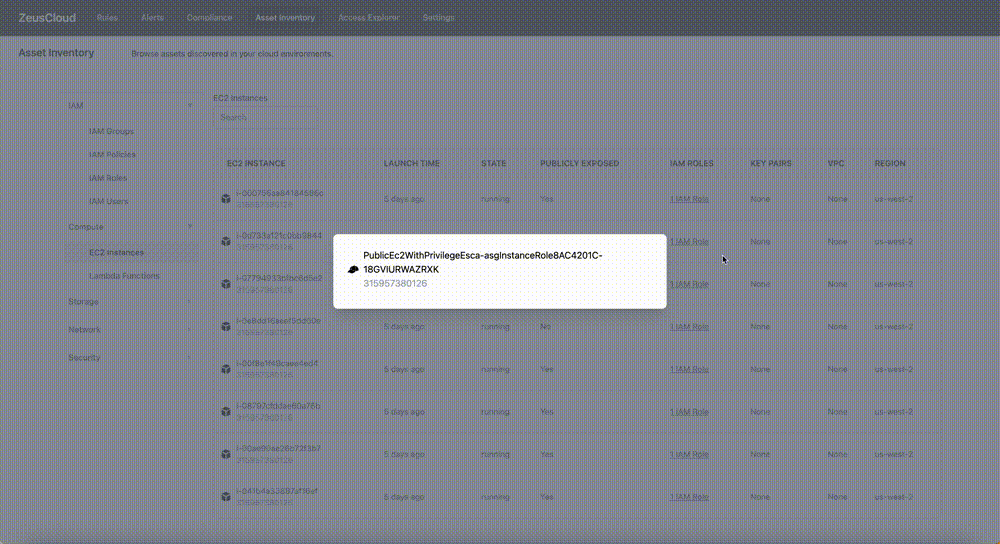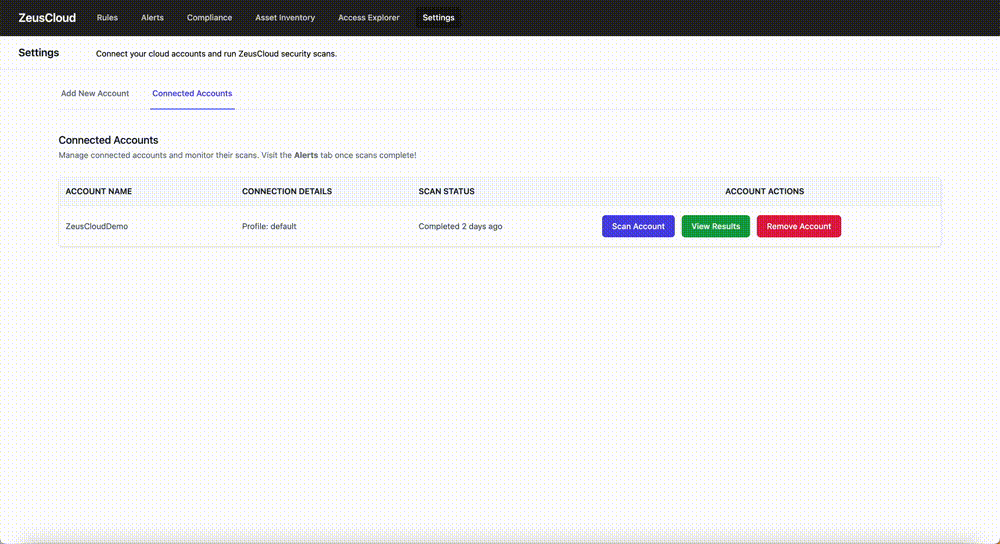 zeus-labs/zeuscloud
ओपन-सोर्स क्लाउड सुरक्षा प्लेटफ़ॉर्म जो आक्रमण पथों की खोज करता है, गलत कॉन्फ़िगरेशन की पहचान करता है, IAM पहुँच का दृश्यांकन करता है, और AWS वातावरण…
 denizparlak/zeus
AWS ऑडिटिंग और हार्डनिंग टूल
 anatol/booster
तेज़ और सुरक्षित initramfs जनरेटर
 nccgroup/vcg
VisualCodeGrepper - कोड सुरक्षा स्कैनिंग उपकरण।
 logpresso/cve-2021-44228-scanner
भेद्यता स्कैनर और Log4j2 CVE-2021-44228 के लिए शमन पैच
 soteria-security/365inspect
एक PowerShell स्क्रिप्ट जो Microsoft 365 वातावरणों की सुरक्षा मूल्यांकन को स्वचालित करती है।
 cyberdefenders/detectionlabelk
DetectionLabELK, Splunk के बजाय ELK स्टैक के साथ DetectionLab का एक फोर्क है।
 shiftleftsecurity/sast-scan
Scan एक मुफ्त और ओपन सोर्स DevSecOps उपकरण है जो आपके अनुप्रयोगों और उनकी निर्भरताओं की स्थैतिक विश्लेषण आधारित सुरक्षा जाँच करने के लिए है। CI और…
 a-min3/winspect
Powershell-आधारित विंडोज सुरक्षा ऑडिटिंग टूलबॉक्स
 olacabs/jackhammer
Jackhammer - सभी सुरक्षा टीम की समस्याओं को हल करने के लिए एक सुरक्षा भेद्यता मूल्यांकन/प्रबंधन उपकरण।
 adversis/tailsnitch
Tailscale कॉन्फ़िगरेशन के लिए एक सुरक्षा ऑडिटर। आपके टेलनेट में गलत कॉन्फ़िगरेशन, अत्यधिक अनुमति वाले एक्सेस कंट्रोल और सुरक्षा सर्वोत्तम प्रथाओं के…
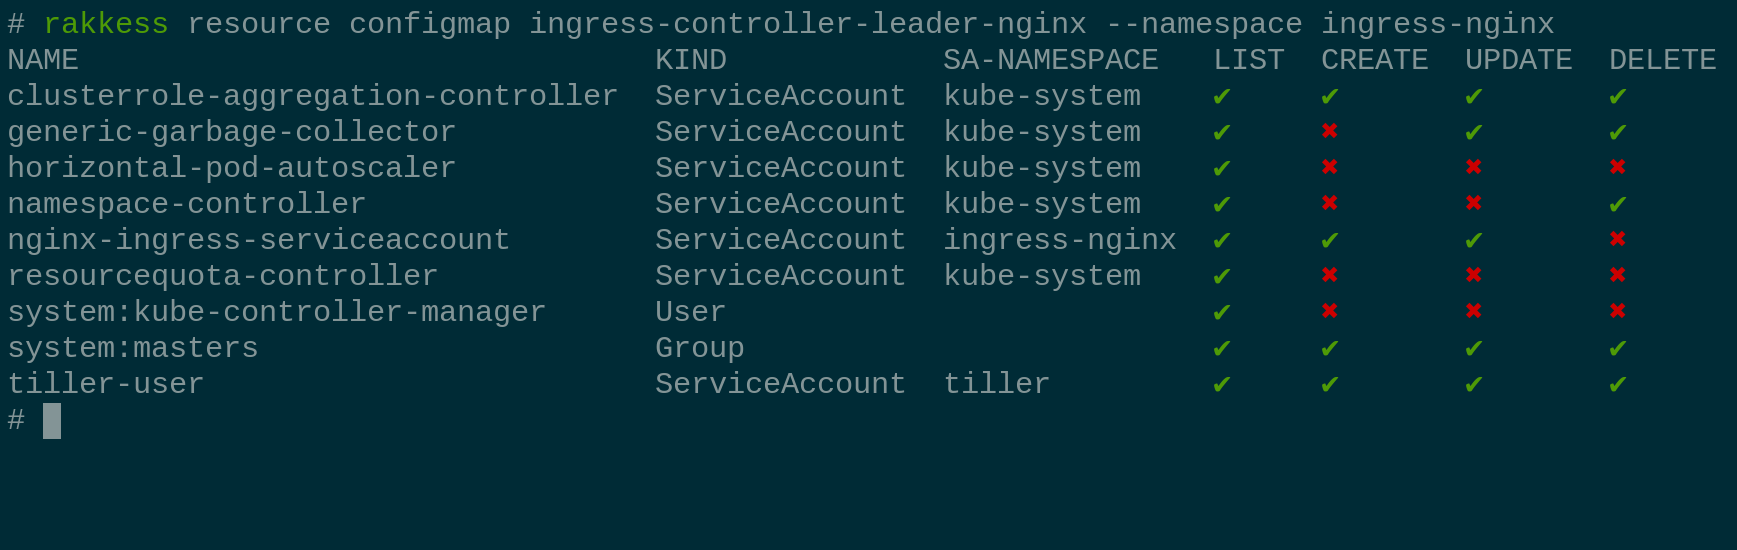 corneliusweig/rakkess
Review Access - k8s सर्वर संसाधनों के लिए एक्सेस मैट्रिक्स दिखाने के लिए kubectl प्लगइन
 dev-2null/adcollector
हल्का-फुल्का टूल जो एक्टिव डायरेक्टरी वातावरण से हमला करने और बचाव दोनों के लिए मूल्यवान जानकारी को तुरंत निकालने में मदद करता है।