
 duggytuxy/syswarden
होस्ट-स्थानीय Linux सुरक्षा ऑर्केस्ट्रेटर जो HIDS/HIPS टेलीमेट्री, सीमित थ्रेट-इंटेलिजेंस फीड, आउट-ऑफ-बैंड WAAP लॉग विश्लेषण, और प्रमाणित उच्च उपलब्धता के साथ nftables नीति लागू करता है।




Linux रक्षा। आपका होस्ट। आपके नियम।
ऑडिट-योग्य, फेल-क्लोज़्ड प्रवर्तन के साथ होस्ट-स्थानीय Linux रक्षा।
वेबसाइट | दस्तावेज़ीकरण | स्रोत से बिल्ड करें | रोडमैप
SysWarden एक ओपन-सोर्स Linux सुरक्षा ऑर्केस्ट्रेटर है जो एक आधिकारिक nftables नीति, होस्ट टेलीमेट्री, थ्रेट-इंटेलिजेंस सूचियों, आउट-ऑफ-बैंड WAAP लॉग विश्लेषण, प्रमाणित उच्च उपलब्धता और एक नेटिव टर्मिनल डैशबोर्ड को जोड़ता है। यह उन ऑपरेटरों के लिए डिज़ाइन किया गया है जो एप्लिकेशन डेटा पथ में एक और प्रॉक्सी रखे बिना एक समीक्षा-योग्य होस्ट रक्षा परत चाहते हैं।
SysWarden एक इनलाइन HTTP प्रॉक्सी, ट्रैफ़िक सैनिटाइज़र या नियामक प्रमाणन उत्पाद नहीं है।
वर्तमान स्रोत संस्करण: v4.10.4।
नवीनतम स्थिर रिलीज़ v4.10.4 है, जिसे IVV (इंटीग्रेशन, वेरिफिकेशन और वैलिडेशन) के अंतर्गत मान्य किया गया है।
इंस्टॉलेशन गाइड,
ऐतिहासिक रिकवरी और निष्कासन गाइड
और रिलीज़ सत्यापन रिकॉर्ड का उपयोग करें।
मध्यवर्ती रिलीज़ IVV का पालन करती हैं; Upgrade पीढ़ियों के लिए पूर्ण IVVQ
आवश्यक है। बाद के स्रोत बिल्ड किसी प्रकाशित रिलीज़ के निर्णय को विरासत में
नहीं पाते।
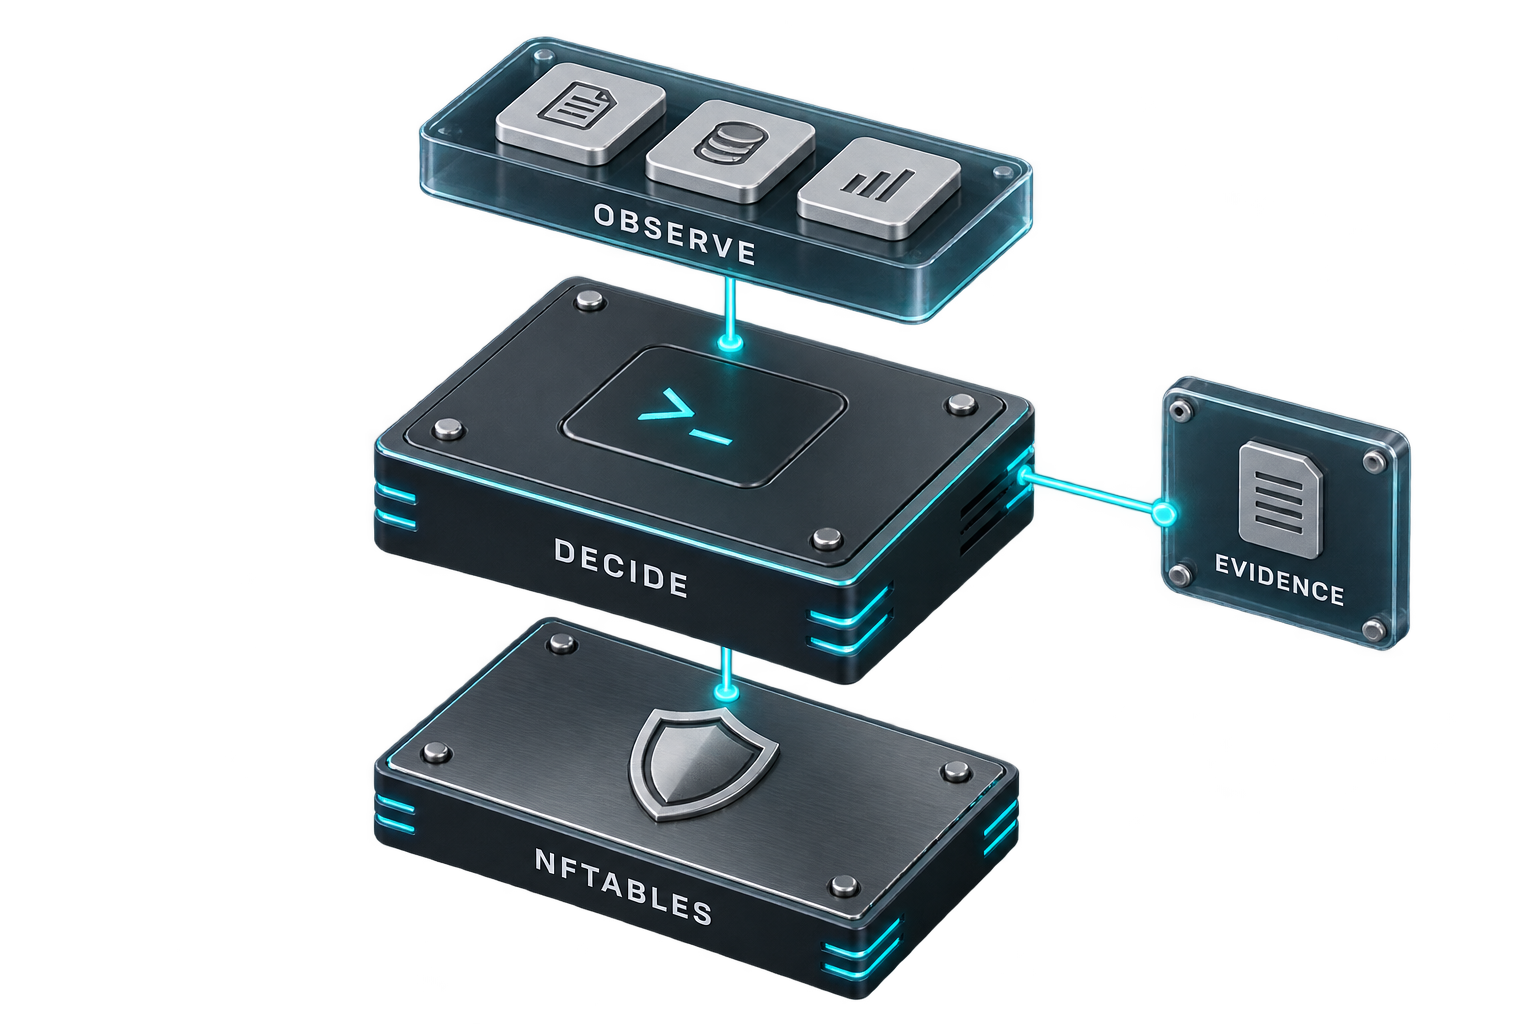
SysWarden होस्ट सिग्नलों का निरीक्षण करता है, ऑपरेटर नीति का मूल्यांकन करता है और nftables के माध्यम से मान्य क्रियाएँ लागू करता है। लॉग और रिलीज़ साक्ष्य ऑपरेटरों को यह समीक्षा करने में मदद करते हैं कि क्या देखा गया और क्या प्रयोग किया गया। यह चित्रण रक्षा मॉडल का सारांश प्रस्तुत करता है; व्यक्तिगत क्षमताएँ अपने प्रलेखित संस्करण और दायरे के अधीन रहती हैं।
| क्षेत्र | SysWarden क्या प्रदान करता है |
|---|---|
| HIDS | होस्ट-स्थानीय टेलीमेट्री, सुरक्षा-लॉग विश्लेषण और अलर्ट दृश्यता |
| HIPS | प्रामाणिक nftables नियमों के माध्यम से लागू किए गए सत्यापित नीति निर्णय |
| WAAP | किसी समर्थित अपस्ट्रीम सेवा द्वारा लिखे गए लॉग का आउट-ऑफ-बैंड विश्लेषण |
| खतरा सूचना | प्रामाणिक स्थानीय सूचियाँ और सीमित बाहरी फ़ीड अपडेट |
| उच्च उपलब्धता | TLS 1.3, bearer प्रमाणीकरण और पीयर-स्कोप्ड सिंक्रोनाइज़ेशन |
| संचालन | स्थानीय CLI और TUI, मॉड्यूलर कॉन्फ़िगरेशन, ऑडिट और जीवनचक्र नियंत्रण |
| आपूर्ति श्रृंखला | चेकसम-सत्यापित Linux पैकेज, हस्ताक्षरित अपडेट मेटाडेटा और रिलीज़ साक्ष्य |
समर्थित BunkerWeb सुरक्षा घटनाओं को प्रमाणित HTTPS API के माध्यम से SysWarden होस्ट प्रवर्तन से जोड़ने के लिए वैकल्पिक BunkerWeb एकीकरण प्लगइन का उपयोग करें। एकीकरण गाइड कॉन्फ़िगरेशन और संगतता को कवर करता है। सिंक्रोनाइज़ेशन या HA v2 सक्षम करने से पहले संस्करण-विशिष्ट पूर्वापेक्षाओं का पालन करें।
स्थिर v4.10.4 रिलीज़ निर्भरता समीक्षा के लिए एक मशीन-पठनीय SPDX सॉफ़्टवेयर बिल ऑफ़ मैटेरियल्स, syswarden-sbom.spdx.json, प्रकाशित करती है। SBOM एक इन्वेंटरी है, किसी भेद्यता-मुक्त होने का दावा नहीं।
SHA256SUMS.txt डाउनलोड की गई इन्वेंटरी के विरुद्ध पैकेज की अखंडता की जाँच करता है। मैन्युअल रूप से डाउनलोड किया गया पैकेज इंस्टॉल करने से पहले Ed25519-हस्ताक्षरित अपडेट मैनिफ़ेस्ट को किसी स्वतंत्र रूप से विश्वसनीय रिलीज़ कुंजी से प्रमाणित करें। ऑपरेटर मार्गदर्शन मौजूदा सत्यापनकर्ता, उसकी विश्वास पूर्वापेक्षाओं और पैकेज प्रमाणीकरण तथा SBOM इन्वेंटरी के बीच के अंतर को समझाता है।






