
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
hammer — Dow Jones Hammer : क्लाउड की शक्ति से क्लाउड की रक्षा करें (AWS) | Kitploit

उपकरण/GitHubGitHub/dowjones/hammer
क्लाउड इन्फ्रास्ट्रक्चर सुरक्षाभेद्यता स्कैनरकॉन्फ़िगरेशन ऑडिटिंगक्लाउड सुरक्षाDevSecOpsगलत कॉन्फ़िगरेशन
GitHubdowjones/hammer

hammer

Dow Jones Hammer : क्लाउड की शक्ति से क्लाउड की रक्षा करें (AWS)

रिपॉजिटरी देखें
45059417 साल पहलेKitploit द्वारा समीक्षित
साझा करें

HammerLogo

अवलोकन

Dow Jones Hammer एक बहु-खाता क्लाउड सुरक्षा उपकरण है AWS के लिए। यह सबसे लोकप्रिय AWS संसाधनों में, सभी क्षेत्रों और खातों में, गलत कॉन्फ़िगरेशन और असुरक्षित डेटा एक्सपोज़र की पहचान करता है। इसमें निकट-वास्तविक समय रिपोर्टिंग क्षमताएँ हैं (जैसे JIRA, Slack) जो इंजीनियरों को त्वरित प्रतिक्रिया प्रदान करती हैं और कुछ गलत कॉन्फ़िगरेशन की स्वचालित सुधार कर सकती हैं। यह सुरक्षित गार्डरेल बनाकर क्लाउड पर तैनात उत्पादों की सुरक्षा में मदद करता है।
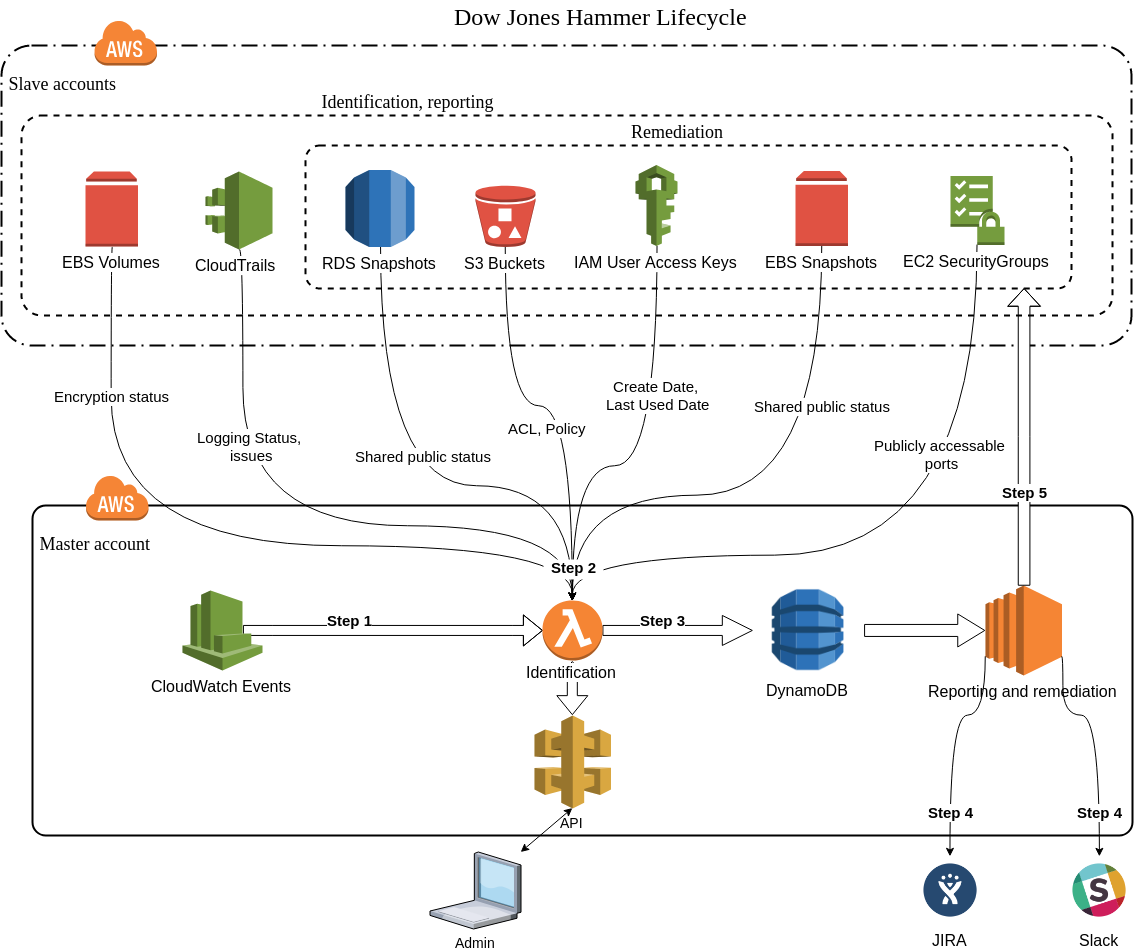
HammerLifecycleDiagram

दस्तावेज़ीकरण

Dow Jones Hammer का दस्तावेज़ीकरण GitHub Pages पर उपलब्ध है https://dowjones.github.io/hammer/।

सुरक्षा सुविधाएँ

  • असुरक्षित सेवाएँ
  • S3 ACL सार्वजनिक पहुँच
  • S3 नीति सार्वजनिक पहुँच
  • IAM उपयोगकर्ता निष्क्रिय कुंजियाँ
  • IAM उपयोगकर्ता कुंजी रोटेशन
  • CloudTrail लॉगिंग समस्याएँ
  • EBS अनएन्क्रिप्टेड वॉल्यूम
  • EBS सार्वजनिक स्नैपशॉट
  • RDS सार्वजनिक स्नैपशॉट
  • SQS सार्वजनिक नीति पहुँच
  • S3 अनएन्क्रिप्टेड बकेट
  • RDS अनएन्क्रिप्टेड इंस्टेंसेस
  • AMIs सार्वजनिक पहुँच

प्रौद्योगिकियाँ

  • Python 3.6
  • AWS (Lambda, Dynamodb, EC2, SNS, CloudWatch, CloudFormation)
  • Terraform
  • JIRA
  • Slack

योगदान

आपका योगदान स्वागतयोग्य है!

समस्याएँ:

आप GitHub Issues का उपयोग करके समस्याओं की रिपोर्ट कर सकते हैं। बताएं कि क्या गलत हो रहा है और आप सही व्यवहार की उम्मीद करते हैं।

पैच:

हम वर्तमान में चल रहे विकास के लिए dev शाखा का उपयोग करते हैं। कृपया इस शाखा में PRs खोलें।

परीक्षण चलाएँ:

इस आदेश के साथ परीक्षण चलाएँ:

tox

हमसे संपर्क करें

बेझिझक समस्या रिपोर्ट बनाएं, pull request करें या किसी अन्य प्रश्न या चिंता के लिए हमें [email protected] पर ईमेल करें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





