
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित
 brut-security/cve-2024-4879
CVE-2024-4879 - ServiceNow में जेली टेम्पलेट इंजेक्शन कमजोरी
 agentsid-dev/agentsid-scanner
MCP सर्वरों के लिए सुरक्षा स्कैनर। प्रमाणीकरण, अनुमतियाँ, इंजेक्शन जोखिम और उपकरण सुरक्षा का मूल्यांकन करता है। एजेंट सुरक्षा का लाइटहाउस।
 safeagent-beihang/clawguard
एंटरप्राइज़ AI एजेंट सुरक्षा टूलकिट जो SKILL.md-संचालित मॉड्यूल के माध्यम से प्री-फ्लाइट ऑडिटिंग, कॉन्फ़िगरेशन हार्डनिंग, रनटाइम खतरे का पता लगाना,…
 mattijsmoens/intentshield
AI एजेंटों के लिए निष्पादन-पूर्व आशय सत्यापन। आपका AI जो करने वाला है, उसका ऑडिट करता है, न कि वह जो कहता है। शून्य निर्भरताएँ, नियतात्मक, हैश-सील्ड।
 ntanwir10/guardscan
100% Free & Open Source • Privacy-First Security Scanning and AI Code Review CLI
 cookiengineer/exocomp
Go के लिए स्व-होस्टेड मल्टी-एजेंट वातावरण जिसमें LLM-संचालित पेंटेस्टिंग एजेंट (एक्सप्लॉइटर, रिवर्सर, थ्रेटहंटर, वेबस्कैनर) शामिल हैं, जो पर्यवेक्षित…
 owasp/abap-code-scanner
ABAP कोड विश्लेषक
 kano92-dir/binkeep
निःशुल्क ऑनलाइन डिसअसेम्बलर और बाइनरी विश्लेषण उपकरण। अपने ब्राउज़र में PE, ELF और Mach-O फ़ाइलों को रिवर्स इंजीनियर करें। कुछ भी अपलोड नहीं किया…
 adamsjack711-ux/pkgxray
AI एजेंट, npm पैकेज और MCP सर्वर के लिए प्री-इंस्टॉल सुरक्षा। ज़ीरो-डिप लोकल स्टैटिक विश्लेषण; सामान्य स्कैन कभी भी पैकेज कोड निष्पादित नहीं करते।
 bauh0lz/cve-2023-0297_pre-auth_rce_in_pyload
CVE-2023-0297: pyLoad में Pre-auth RCE खोजने की कहानी
 0xbigshaq/apatchy
Apache HTTPD सर्वर में मॉड्यूल्स के लिए फ़ज़िंग फ्रेमवर्क
 0p4n1k/noctyra
AST-आधारित Python कोड रूपांतरण एवं डीओबफस्केशन फ्रेमवर्क
 murphysecurity/libwebp-checker
असुरक्षित libwebp(CVE-2023-4863) खोजने के लिए एक उपकरण
 califio/ngxray
ngxray — nginx कॉन्फ़िग सुरक्षा स्कैनर
 k8gege/cve-2019-11043
CVE-2019-11043 (PHP-FPM रिमोट कोड निष्पादन) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट मॉड्यूल, जिसमें कमजोर Nginx कॉन्फ़िगरेशन के लिए बैच स्कैनिंग…
 afine-com/glassworm-hunter
GlassWorm आपूर्ति श्रृंखला हमले के पेलोड का पता लगाता है, VS Code एक्सटेंशन, npm/PyPI पैकेज, और git रिपॉजिटरी को स्कैन करके अदृश्य यूनिकोड पेलोड,…
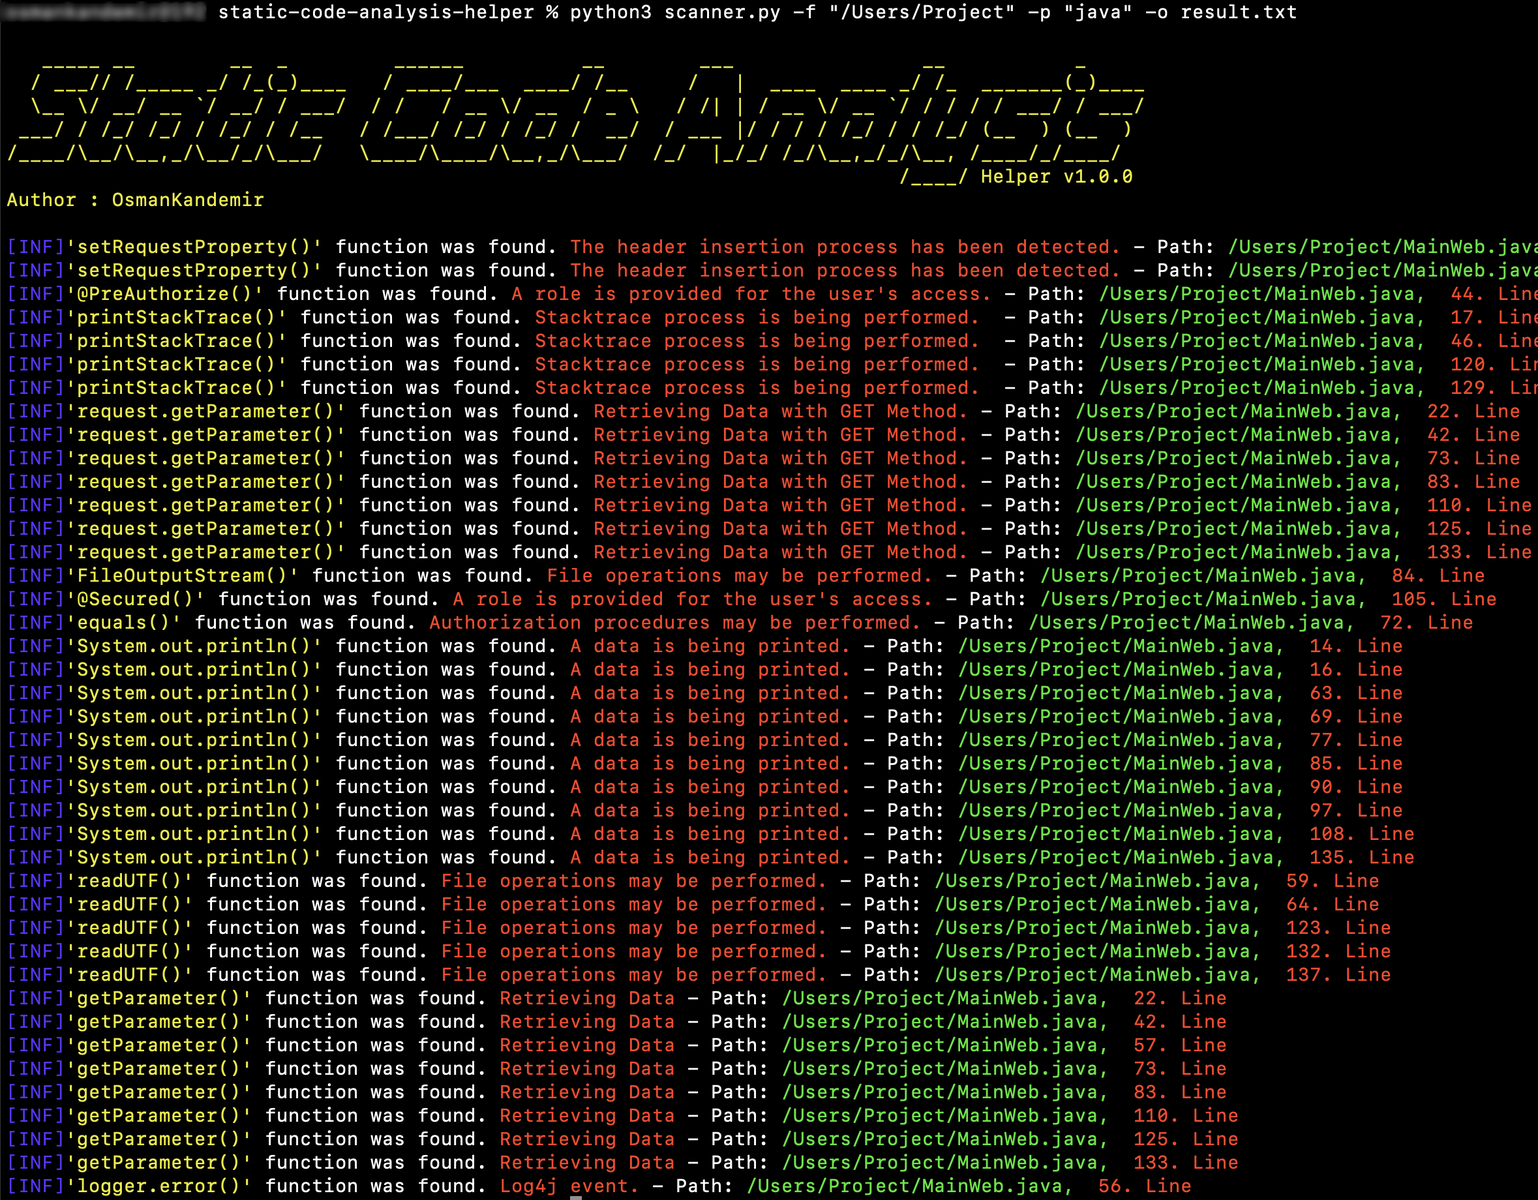 osmankandemir/static-code-analysis-helper
परियोजना स्रोत कोड को 16 भाषाओं में स्कैन करता है, ताकि SQLi, XSS, SSRF, कमांड इंजेक्शन, कमजोर क्रिप्टो और अन्य वेब हमले की श्रेणियों से जुड़े खतरनाक…
 happytotoro116/ghidra-llm-pipeline
C पुनःकार्यान्वयन के लिए नियतात्मक PyGhidra निष्कर्षण, ट्राइएज, और स्थानीय LLM कंपाइलर-बैकएंड पाइपलाइन।








