

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
apatchy — Apache HTTPD सर्वर में मॉड्यूल्स के लिए फ़ज़िंग फ्रेमवर्क | Kitploit

उपकरण/GitHubGitHub/0xbigshaq/apatchy
भेद्यता विश्लेषणकोड विश्लेषणगतिशील कोड विश्लेषण (DAST)वेब सुरक्षाफज़िंग
GitHub0xbigshaq/apatchy

apatchy

Apache HTTPD सर्वर में मॉड्यूल्स के लिए फ़ज़िंग फ्रेमवर्क
रिपॉजिटरी देखें
225535 महीने पहलेKitploit द्वारा समीक्षित
वेबसाइट
साझा करें
apatchy

    apatchy

    Apache HTTPD के लिए एक इन-प्रोसेस फ़ज़िंग फ्रेमवर्क

apatchy आपको Apache के पूर्ण HTTP अनुरोध प्रोसेसिंग पाइपलाइन - पार्सिंग, हुक, फ़िल्टर, हैंडलर - को बिना किसी नेटवर्क I/O के फ़ज़ करने देता है। यह Apache की सॉकेट परत को कस्टम I/O फ़िल्टर से बदल देता है, और कच्चे बाइट्स को सीधे उन्हीं कोड पाथ में फीड करता है जो वास्तविक HTTP ट्रैफ़िक को संभालते हैं।
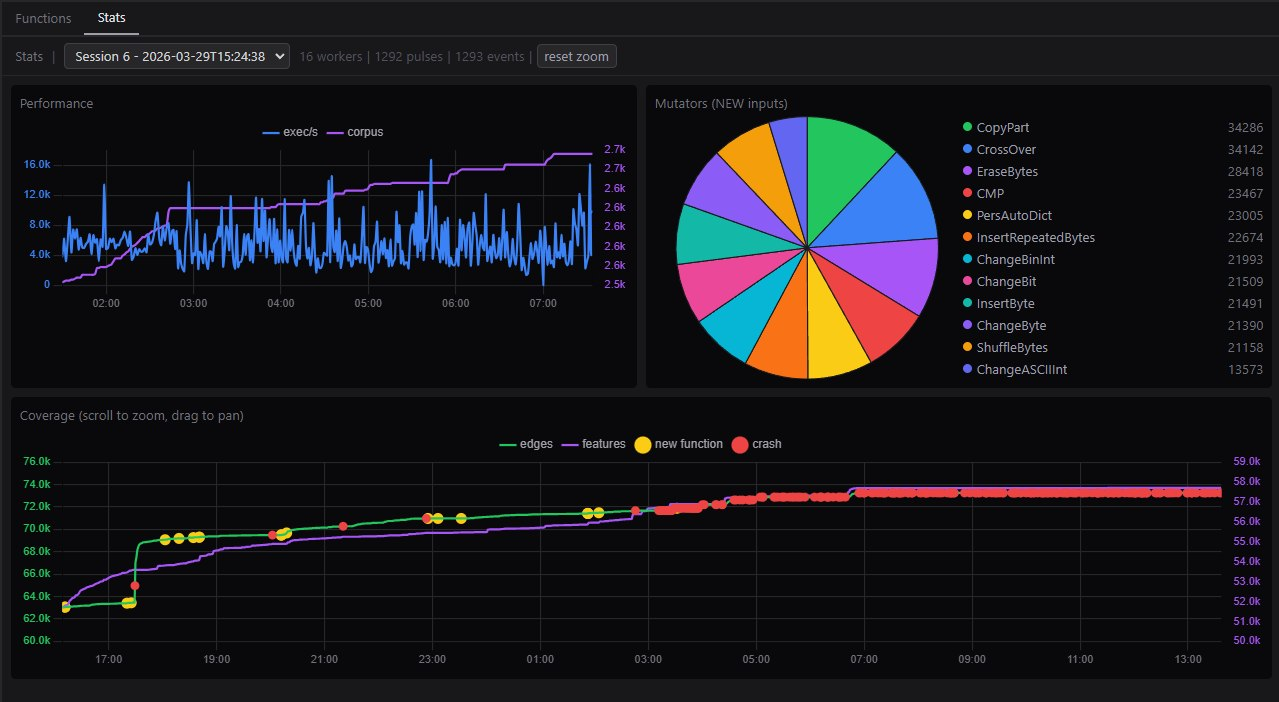
विशेषताएँ

  • विभिन्न बिल्ड-ट्री और कॉन्फ़िगरेशन प्रबंधित करें
  • कवरेज रिपोर्ट निर्माण
  • कस्टम इंट्रोस्पेक्शन: LLVM कॉल-ट्री विश्लेषण
  • प्रबंधक: हार्नेस, प्रोटो म्यूटेटर
  • बग ट्रिएज / पेलोड फिर से चलाएँ
  • प्रोफाइलिंग (kcachegrind/qcachegrind) आपके हार्नेस लॉजिक में बाधाओं का विश्लेषण करके बेहतर प्रदर्शन पाने के लिए।
  • निर्भरताएँ सत्यापित करने के लिए कस्टम टूलचेन
  • पुराने Apache संस्करणों के साथ संगतता
  • 1दिन पुनरुत्पादन प्रणाली
  • और भी बहुत कुछ :D

main-view

त्वरित आरंभ

इसे WSL2 और/या डॉकर कंटेनर पर चलाने की अनुशंसा की जाती है

docker build --build-arg UID=$(id -u) -t apatchy-dev .
docker run -it --rm -p 9000:9000 -v $(pwd):/repo apatchy-dev

फिर इन कमांड्स को इस क्रम में चलाएँ:

# 1. activate environment
cd framework/
uv venv .venv
uv pip install --python .venv -e ".[all]"
source .venv/bin/activate

# 2. init setup (one-time setup)
apatchy setup check                            # verify dependencies
apatchy setup --force llvm --llvm-version 18   # install LLVM tools locally

# 3. download
apatchy download --version 2.4.65

# 4. configure (vanilla root tree)
apatchy configure --asan --ubsan --ubsan-ignorelist ./configs/ubsan.ignorelist

# 5. build vanilla tree (`--bear` for IDE navigation)
apatchy make --tree vanilla --bear

# 6. build libfuzzer branch (inherits sanitizers from root)
apatchy make --tree lf

# 7. setup for protobuf
apatchy setup lpm

# 8. list avail. harnesses
apatchy link --list-harnesses

# 9. link target harness
apatchy link --harness mod_fuzzy_proto_session --bear

# 10. fuzz
apatchy fuzz \
    --config configs/session-coverage.conf \
    --seed-dir fuzz-seeds/session/ \


# 11. build coverage branch and generate HTML cov report
apatchy make --tree cov
apatchy coverage report \
    --with-introspect \
    --config configs/session-coverage.conf \
    --harness mod_fuzzy_proto_session \
    --suppress configs/ubsan.supp

# 12. launch interactive gui w/ call-tree analysis
apatchy introspect \
    --entry session_crypto_decode,session_crypto_encode,session_crypto_init

दस्तावेज़

नोट: यह अभी भी प्रगति पर है/पूर्ण नहीं है। मुझे पता है कि CLI को और अधिक ध्यान देने की आवश्यकता है।

  • दस्तावेज़ https://pwner.gg/apatchy/ पर लाइव है
  • आप इसे apatchy docs --serve के माध्यम से स्थानीय रूप से जनरेट कर सकते हैं

लाइसेंस

देखें LICENSE।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






